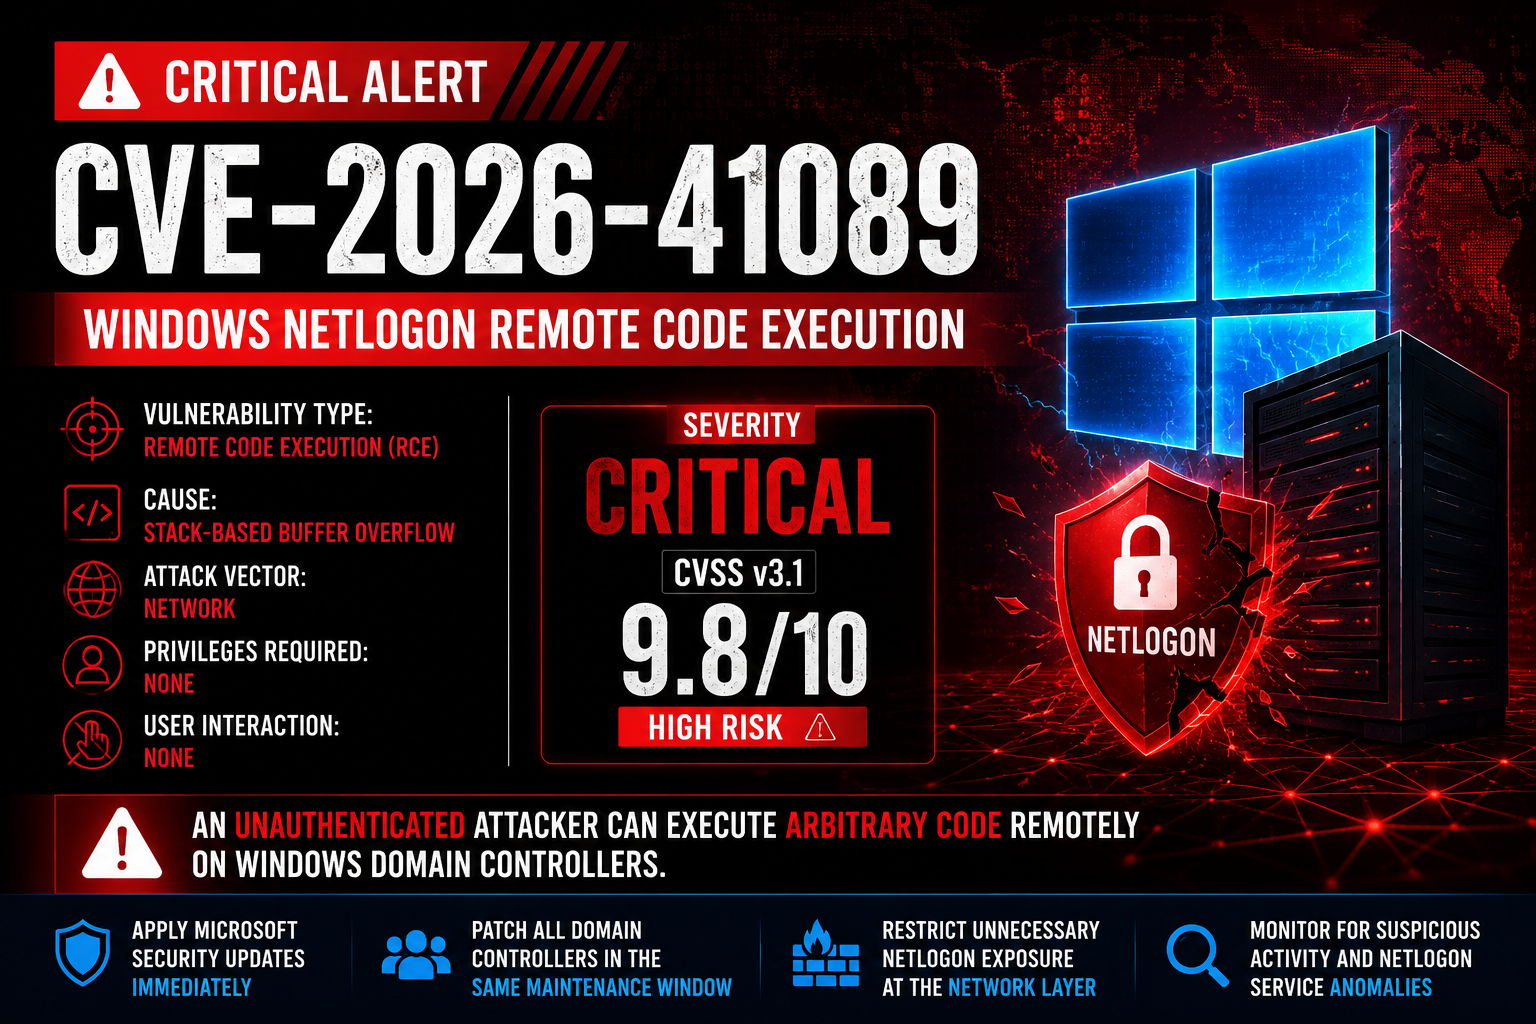
Analyse technique et preuve de concept (PoC) pour CVE-2026-41089, une vulnérabilité critique d'exécution de code à distance (RCE) non authentifiée dans le service Windows Netlogon affectant les contrôleurs de domaine.

Exécution de code à distance non authentifiée sur les contrôleurs de domaine Active Directory
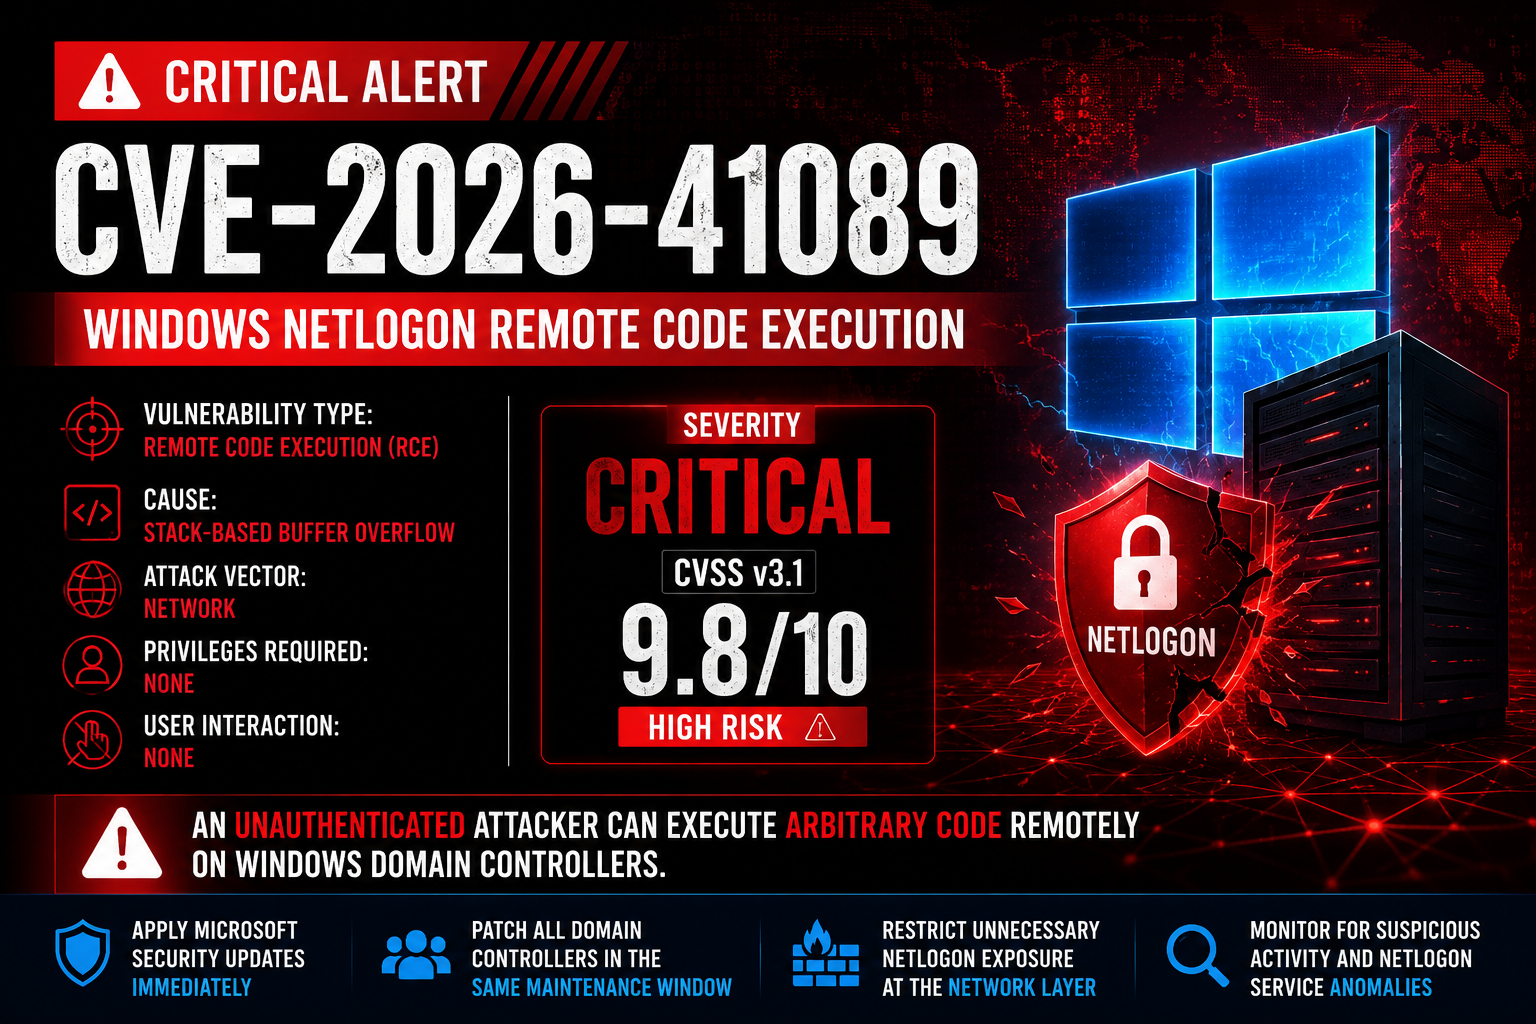

Je publie cette analyse technique de CVE-2026-41089, une vulnérabilité exceptionnellement critique qui réside au cœur du service Windows Netlogon. Mon analyse révèle que la faille trouve son origine dans un grave débordement de tampon basé sur la pile (CWE-121). En envoyant des requêtes malformées et spécialement conçues à un contrôleur de domaine vulnérable via le réseau, un attaquant non authentifié peut provoquer une corruption de la mémoire et exécuter sans effort du code arbitraire au niveau système.
« Celui qui contrôle Netlogon contrôle le royaume. »
Étant donné que cette vulnérabilité ne nécessite aucune interaction de l'utilisateur et aucune authentification préalable, elle représente un scénario cauchemardesque pour les environnements d'entreprise. Elle constitue une voie directe et sans friction vers la compromission totale d'Active Directory, ce qui en fait une cible de choix pour les menaces persistantes avancées (APT) et les syndicats de rançongiciels.
| Champ technique | Valeur attribuée | Remarques |
|---|---|---|
| Identifiant CVE | CVE-2026-41089 | Zero-day officiellement suivi |
| Score de gravité | Critique (CVSS v3.1 : 9.8) | ████████████████████ 100 % |
| Type de vulnérabilité | CWE-121 | Débordement de tampon basé sur la pile |
| Composant affecté | Windows Netlogon | Pipeline d'authentification Active Directory |
| Vecteur d'attaque | Réseau | Exécution entièrement à distance |
| Privilèges requis | Aucun | RCE non authentifiée |
J'ai développé un script de diagnostic en Python pour tester la vulnérabilité de vos contrôleurs de domaine à ce débordement sans faire planter le processus LSASS.
# 1. Connectivity & Baseline test (short username, prevents overflow) python3 CVE-2026-41089.py 10.0.50.21 corp.local2. Default overflow vulnerability check (length 130)
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 130
3. Aggressive payload test with high timeout for latent networks
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 200 -t 10
Si un attaquant obtient un point d'ancrage n'importe où sur votre réseau interne, le chemin d'attaque est dangereusement court :
graph TD
    A[Unauthenticated Attacker] -->|Network Access| B[Locate Domain Controller]
    B -->|Send Crafted Netlogon Packet| C[Trigger Stack Buffer Overflow]
    C -->|Memory Corruption in LSASS| D[Arbitrary Code Execution]
    D --> E[Full Domain Controller Takeover]
E --> F[Complete Active Directory Compromise]Pour identifier les tentatives d'exploitation dans votre environnement, je recommande de surveiller activement les indicateurs de compromission (IoC) suivants :
[!] Unexpected Netlogon service crashes or spontaneous restarts
[!] Abnormal process spawning directly from lsass.exe
[!] Massive spikes in malformed Netlogon requests
[!] Unrecognized authentication anomalies in Windows Event Logs
[!] Suspicious RPC traffic directed at Domain ControllersPrenez immédiatement des mesures pour sécuriser votre infrastructure. Je recommande la liste de vérification suivante :
lsass.exe.
