Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/hisxo/reconaizer
ReconnaissanceCollecte d'InformationsSécurité WebSécurité de l'IA
GitHubhisxo/reconaizer

ReconAIzer

Une extension Burp Suite pour ajouter OpenAI (GPT) à Burp et vous aider dans votre recon de Bug Bounty à découvrir des points de terminaison, paramètres, URLs, sous-domaines et plus encore !

Voir le dépôt
90711693il y a 3 ansVérifié par Kitploit
Partager

image

ReconAIzer

ReconAIzer est une puissante extension Jython pour Burp Suite qui utilise OpenAI pour aider les chasseurs de bugs à optimiser leur processus de reconnaissance. Cette extension automatise diverses tâches, rendant plus facile et rapide pour les chercheurs en sécurité l'identification et l'exploitation des vulnérabilités.

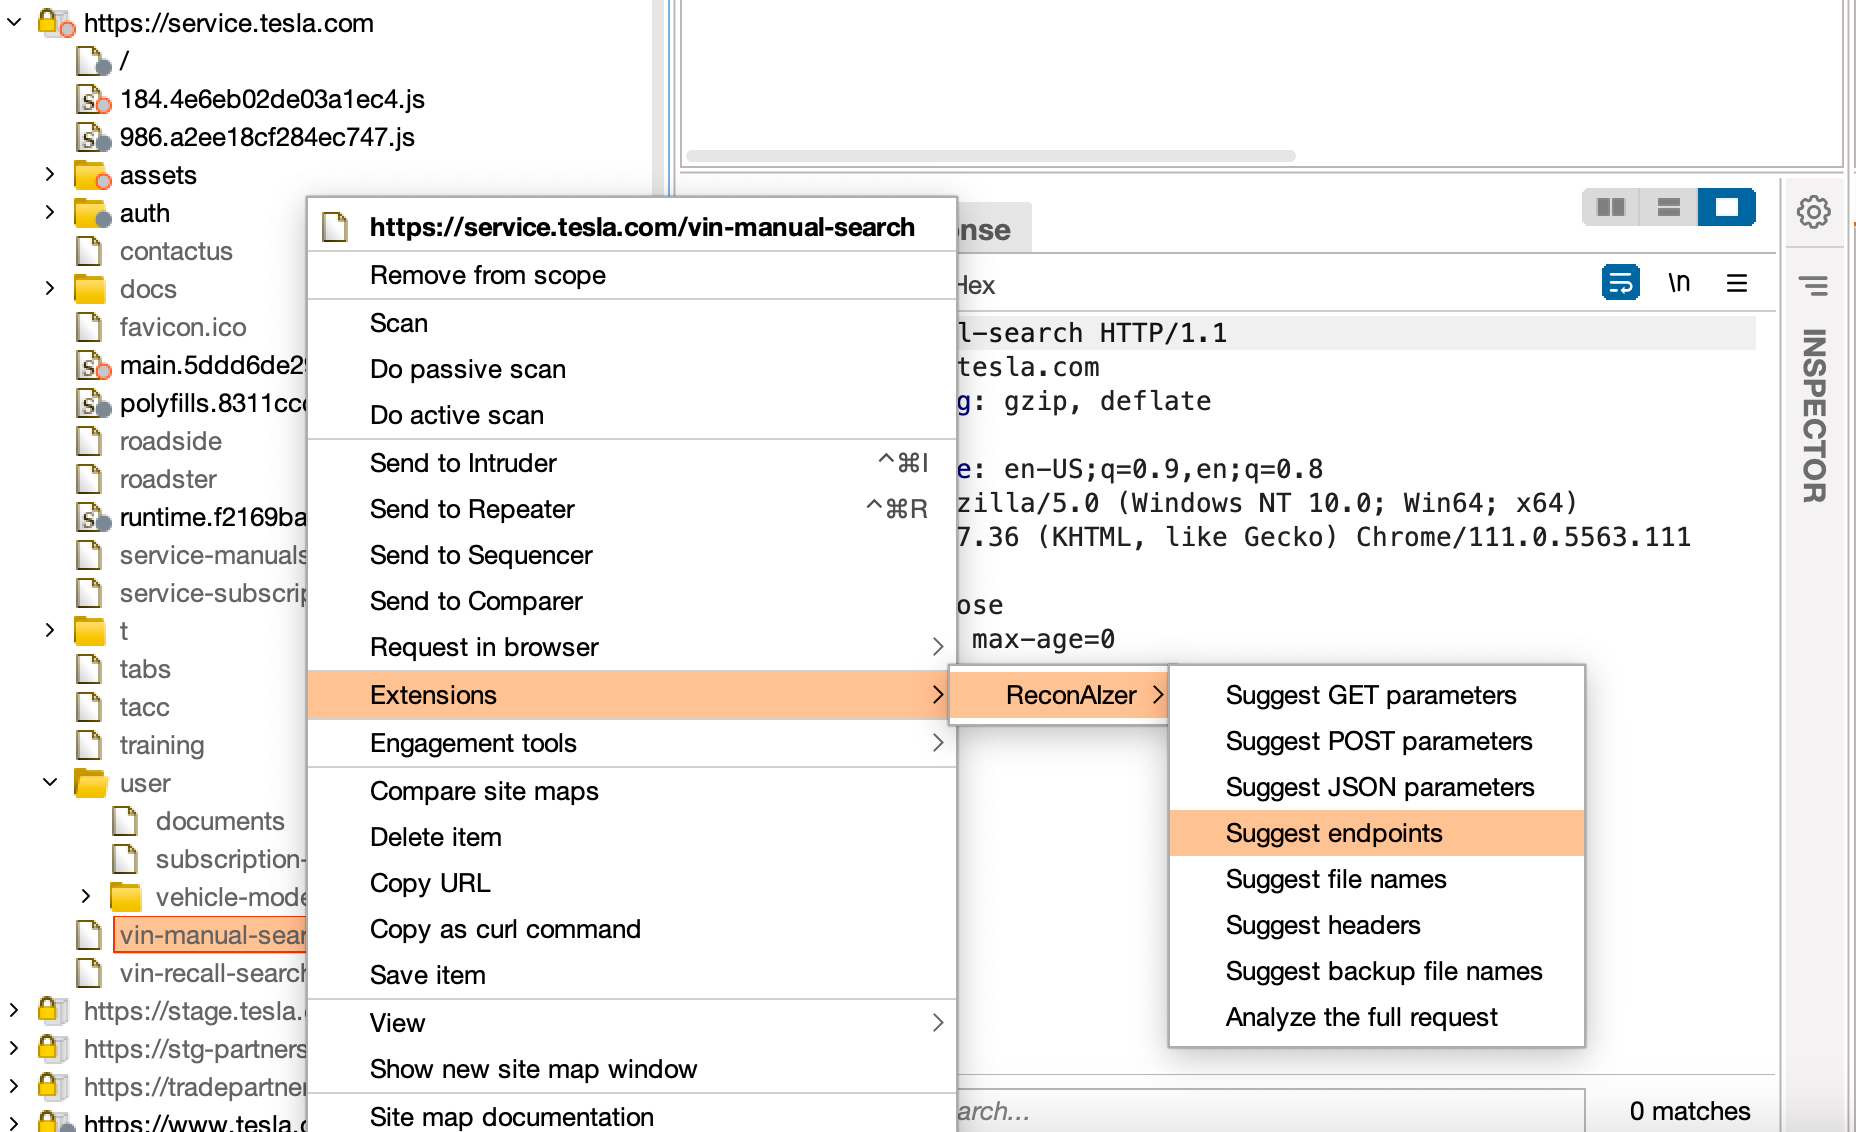
Une fois installé, ReconAIzer ajoute un menu contextuel et un onglet dédié pour voir les résultats :
image

Prérequis

  • Burp Suite
  • Jython Standalone Jar

Installation

Suivez ces étapes pour installer l'extension ReconAIzer sur Burp Suite :

Étape 1 : Télécharger Jython

  1. Téléchargez le dernier Jython Standalone Jar depuis le site officiel : https://www.jython.org/download
  2. Enregistrez le fichier Jython Standalone Jar dans un emplacement pratique sur votre ordinateur.

Étape 2 : Configurer Jython dans Burp Suite

  1. Ouvrez Burp Suite.
  2. Allez dans l'onglet "Extensions".
  3. Cliquez sur le sous-onglet "Paramètres des extensions".
  4. Sous "Environnement Python", cliquez sur le bouton "Sélectionner un fichier..." à côté de "Emplacement du fichier JAR autonome Jython".
  5. Parcourez jusqu'à l'emplacement où vous avez enregistré le fichier Jython Standalone Jar à l'étape 1 et sélectionnez-le.
  6. Attendez que le statut "Environnement Python" passe à "Jython (version x.x.x) chargé avec succès", où x.x.x représente la version de Jython.

Étape 3 : Télécharger et installer ReconAIzer

  1. Téléchargez la dernière version de ReconAIzer
  2. Ouvrez Burp Suite
  3. Revenez à l'onglet "Extensions" dans Burp Suite.
  4. Cliquez sur le bouton "Ajouter".
  5. Dans la boîte de dialogue "Ajouter une extension", sélectionnez "Python" comme "Type d'extension".
  6. Cliquez sur le bouton "Sélectionner un fichier..." à côté de "Fichier d'extension" et parcourez jusqu'à l'emplacement où vous avez enregistré le fichier ReconAIzer.py à l'étape 3.1. Sélectionnez le fichier et cliquez sur "Ouvrir".
  7. Assurez-vous que la case à cocher "Charger" est sélectionnée et cliquez sur le bouton "Suivant".
  8. Attendez que l'extension soit chargée. Vous devriez voir un message dans la section "Sortie" indiquant que l'extension ReconAIzer a été chargée avec succès.

Félicitations ! Vous avez installé avec succès l'extension ReconAIzer dans Burp Suite. Vous pouvez maintenant commencer à l'utiliser pour améliorer votre expérience de chasse aux bugs.

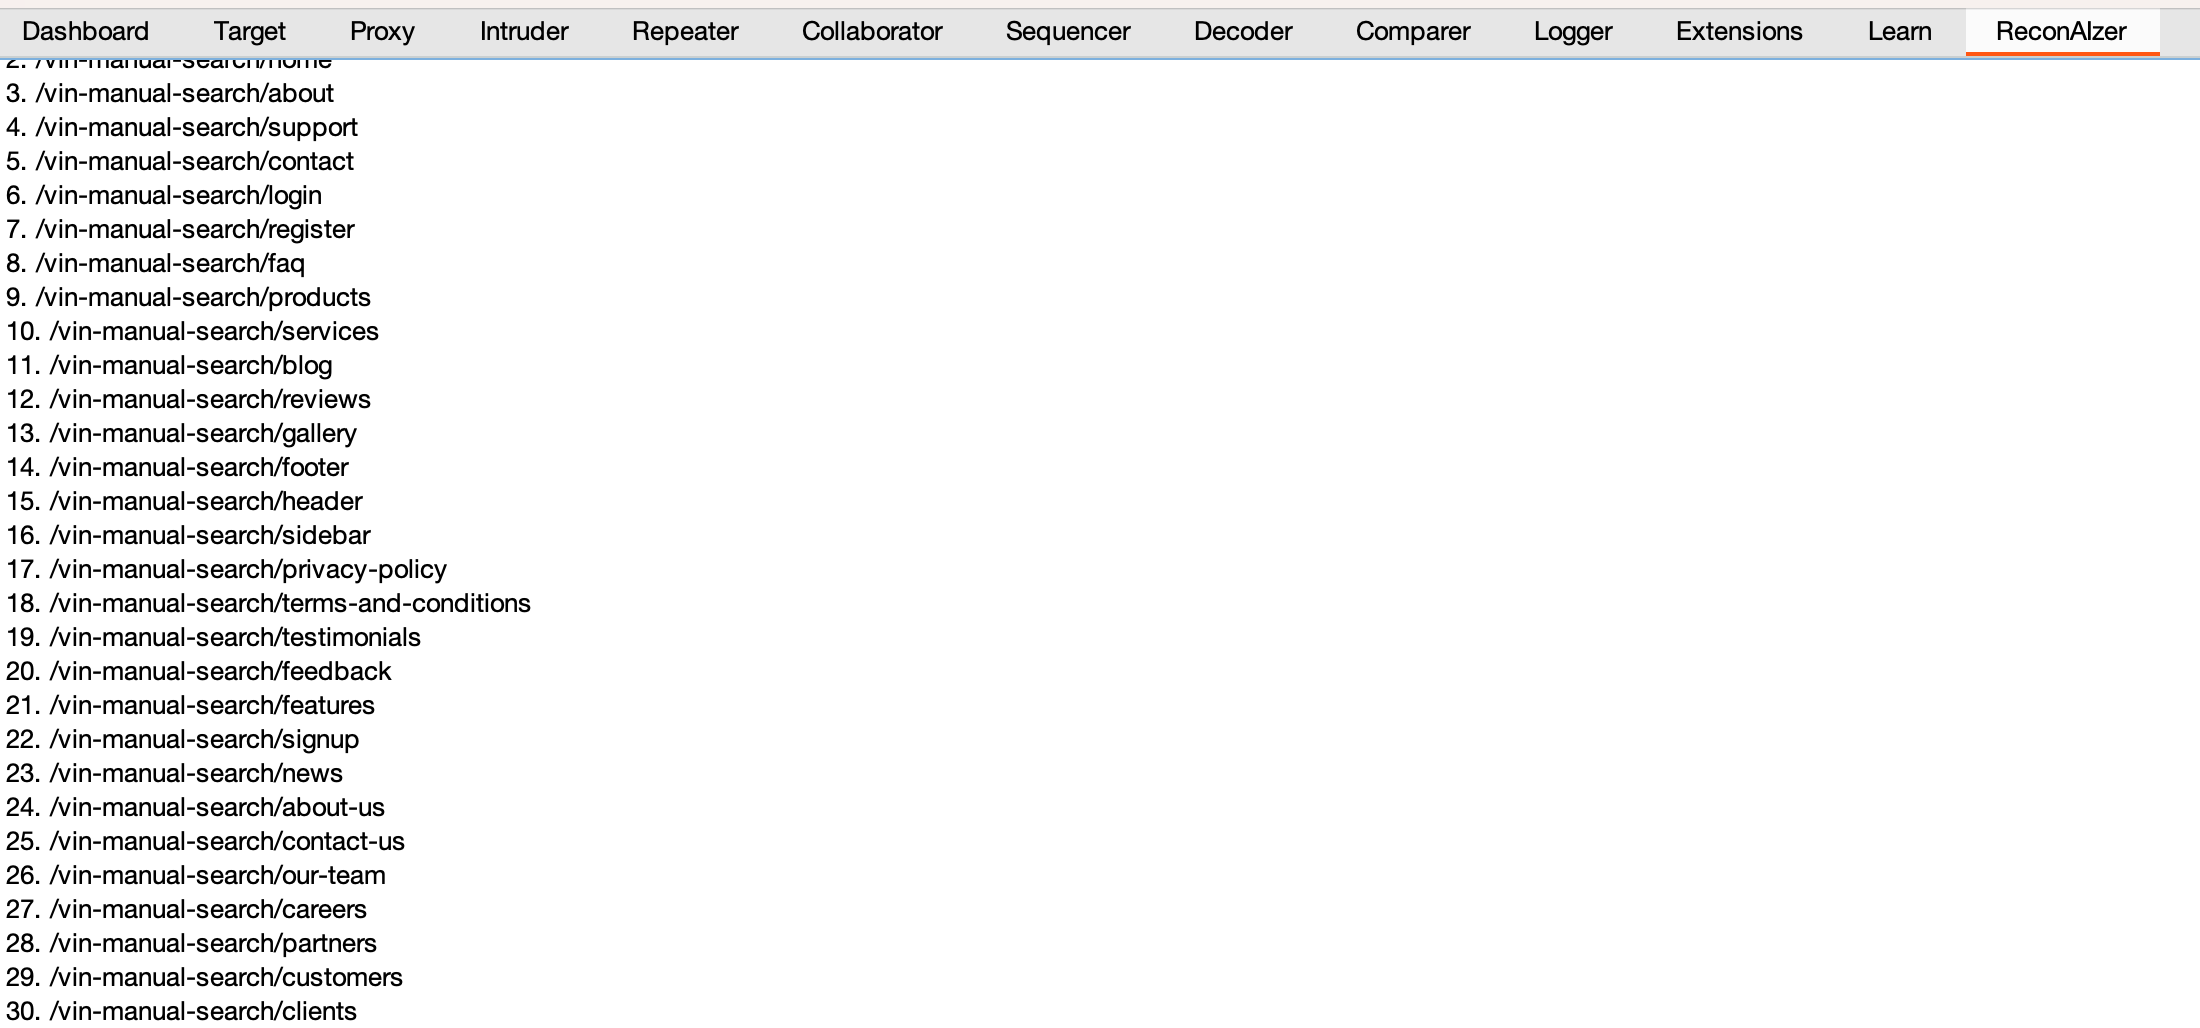
Une fois cela fait, vous devez configurer votre clé API OpenAI dans l'onglet "Config" sous l'onglet "ReconAIzer".

  • Votre clé API OpenAI se trouve ici : https://platform.openai.com/account/api-keys.

N'hésitez pas à suggérer des améliorations de prompts ou tout ce que vous aimeriez voir sur ReconAIzer !

Bonne chasse aux bugs !
image

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →









