
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
snmpwn — Un outil d'énumération d'utilisateurs SNMPv3 et d'attaque | Kitploit

Outils/GitHubGitHub/hatlord/snmpwn
Attaques de Mots de PasseCollecte d'InformationsSécurité RéseauTests d'Intrusion
GitHubhatlord/snmpwn

snmpwn

Un outil d'énumération d'utilisateurs SNMPv3 et d'attaque

Voir le dépôt
2684430il y a 6 ansVérifié par Kitploit
Partager

SNMPwn est un outil d'attaque et d'énumération d'utilisateurs SNMPv3. C'est un outil de sécurité légitime conçu pour être utilisé par des professionnels de la sécurité et des testeurs d'intrusion contre des hôtes que vous avez l'autorisation de tester. Il exploite le fait que les systèmes SNMPv3 répondent par « Unknown user name » lorsqu'un utilisateur SNMP n'existe pas, ce qui permet de parcourir de grandes listes d'utilisateurs pour trouver ceux qui existent.

Que fait-il ?

  • Vérifie que les hôtes que vous fournissez répondent aux requêtes SNMP.
  • Énumère les utilisateurs SNMP en testant chaque nom de la liste fournie. Pensez à un brute force d'utilisateurs.
  • Attaque le serveur avec les comptes énumérés et votre liste de mots de passe et de mots de passe de chiffrement. Inutile d'attaquer toute la liste des utilisateurs, seulement les comptes actifs.
  • Attaque tous les différents types de protocole :
    • Pas d'authentification ni de chiffrement (noauth)
    • Authentification, pas de chiffrement (authnopriv)
    • Authentification et chiffrement (tous les types pris en charge, MD5, SHA, DES, AES) - (authpriv)

Remarques d'utilisation

Construit et testé sur Kali Linux 2.x rolling. Devrait fonctionner sur toute plateforme Linux mais ne fonctionne actuellement pas sur Mac OSX, mais le fera quand j'aurai le temps. Cela est dû au fait que les messages stdout de snmpwalk sur OSX sont différents. Ce script est essentiellement un wrapper autour de snmpwalk. La version de snmpwalk que j'ai utilisée est la 5.7.3.

Installation

git clone https://github.com/hatlord/snmpwn.git
cd snmpwn
gem install bundler  
bundle install
./snmpwn.rb

Construit pour Ruby 2.3.x. Des versions plus anciennes de Ruby peuvent fonctionner, mais les versions antérieures à 1.9 pourraient ne pas fonctionner.

Exécution

Vous devez fournir au script une liste d'utilisateurs, une liste d'hôtes, une liste de mots de passe et une liste de mots de passe de chiffrement. Des fichiers users.txt et passwords.txt de base sont inclus. Vous pouvez utiliser passwords.txt pour votre liste de chiffrement également. Je recommanderais d'en générer un spécifique à l'organisation que vous testez. Les options de ligne de commande sont disponibles via --help comme toujours et devraient être suffisamment claires. Les seules pour lesquelles je ferais un commentaire spécifique sont : --showfail - Cela vous montrera toutes les tentatives d'attaque par mot de passe, réussies et échouées. Cela encombre la sortie console, donc si vous ne choisissez pas cette option, vous obtiendrez un indicateur de progression tournant à la place. --timeout - Il s'agit du délai d'attente en millisecondes pour la réponse de la commande, qui dans ce cas est snmpwalk. Il est défini par défaut à 0,3, soit 300 millisecondes. Si vous testez des hôtes sur une liaison lente, vous voudrez l'augmenter. Personnellement, je ne descendrais pas en dessous de 300 sinon les résultats pourraient devenir peu fiables.

./snmpwn.rb --hosts hosts.txt --users users.txt --passlist passwords.txt --enclist passwords.txt
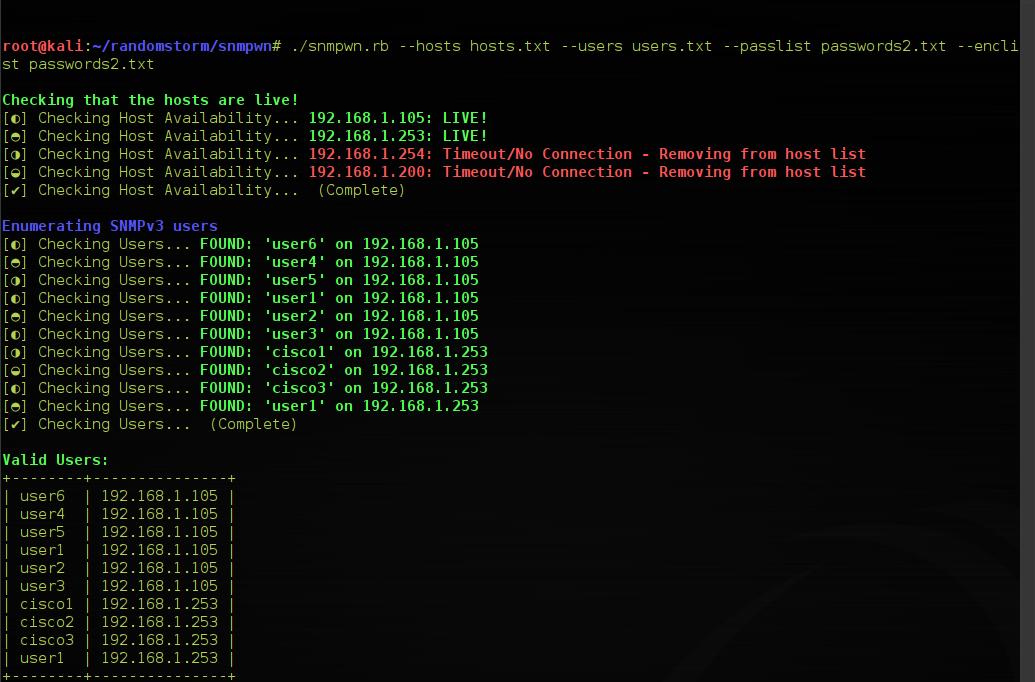
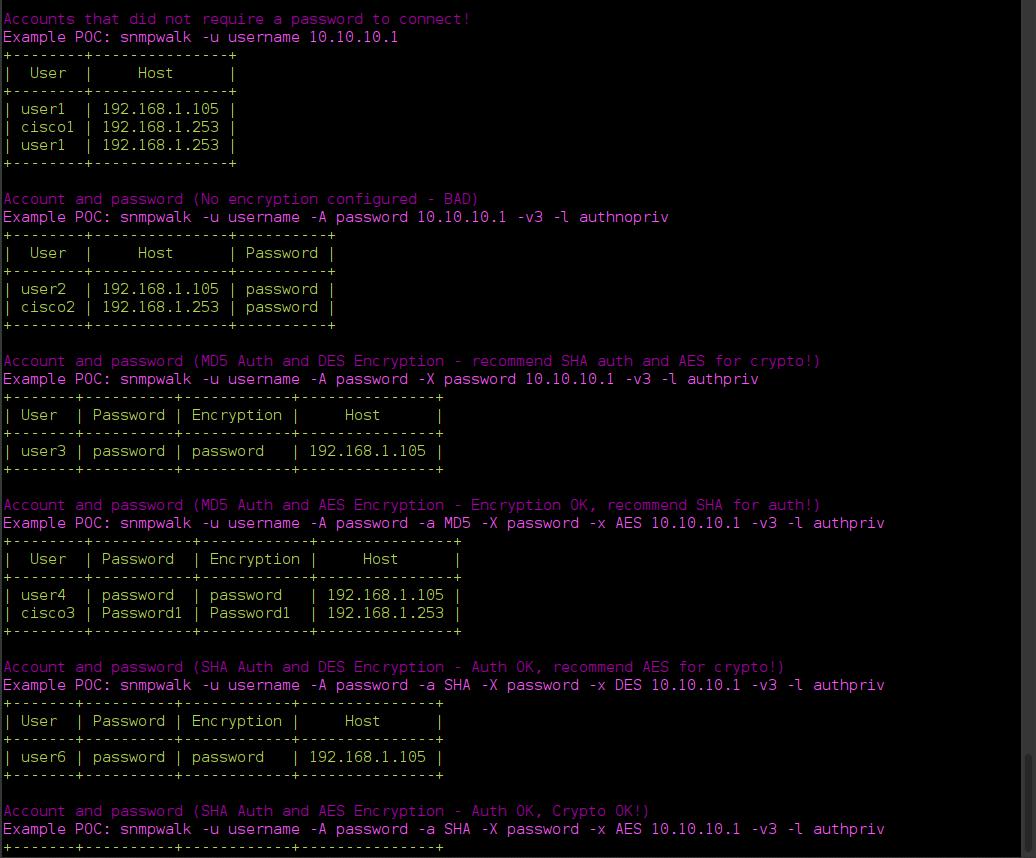
Captures d'écran

Énumération des utilisateurs

Énumération des utilisateurs

Attaques par mot de passe

Attaques par mot de passe

Résumé des résultats

Résumé des résultats

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →