 halildeniz/packetspy
Sniffeur de paquets réseau pour la capture de trafic en temps réel, l'inspection HTTP, l'analyse de charge utile brute et la découverte d'appareils avec des capacités d'homme du milieu intégrées.


PacketSpy est un puissant outil d’écoute de paquets réseau conçu pour capturer et analyser le trafic réseau. Il offre un ensemble complet de fonctionnalités pour inspecter les requêtes et réponses HTTP, visualiser les données brutes et recueillir des informations sur les périphériques réseau. Avec PacketSpy, vous pouvez obtenir des informations précieuses sur les schémas de communication de votre réseau et résoudre efficacement les problèmes réseau.
git clone https://github.com/HalilDeniz/PacketSpy.git
PacketSpy nécessite l’installation des dépendances suivantes :
pip install -r requirements.txt
Pour démarrer avec PacketSpy, utilisez les options de ligne de commande suivantes :
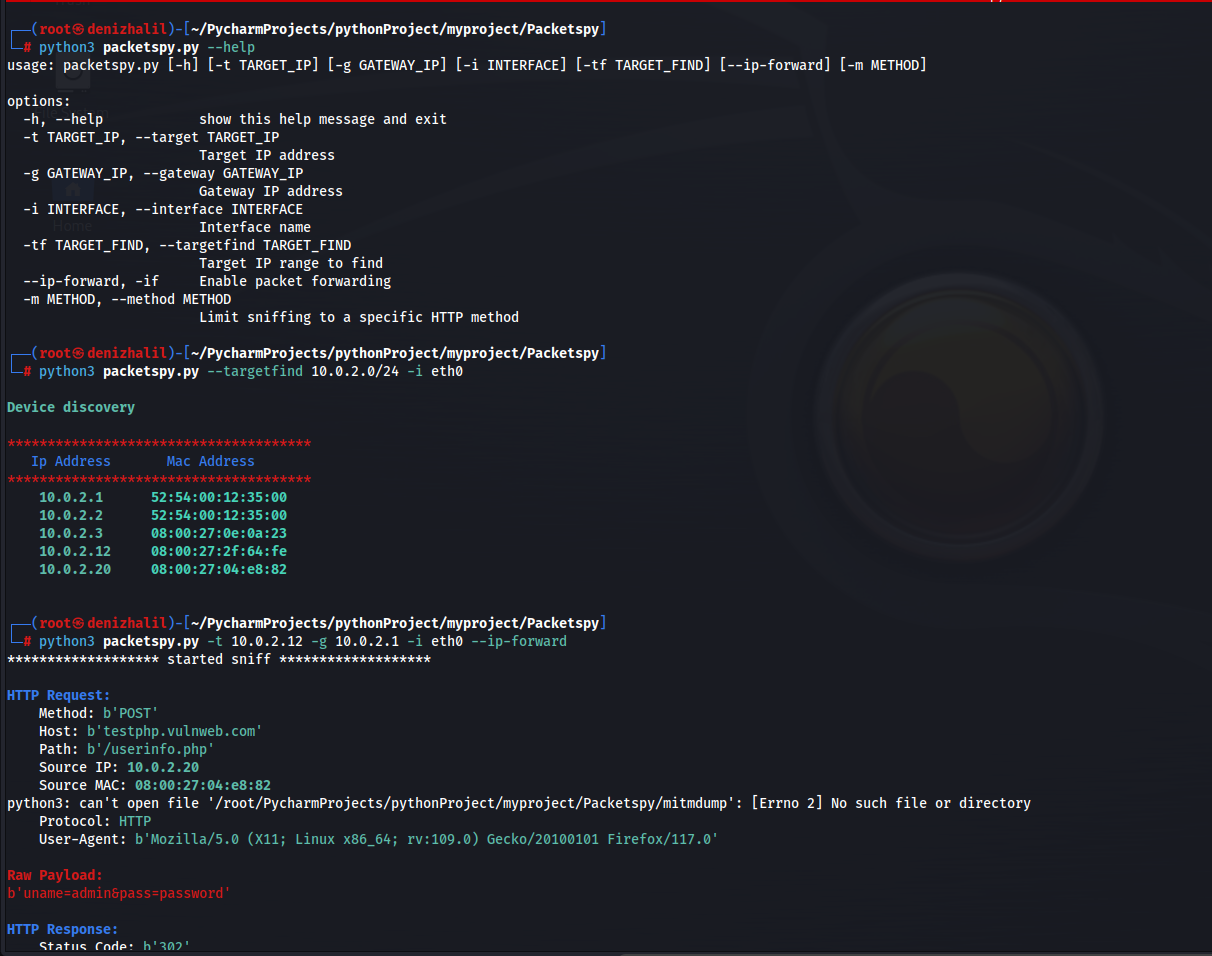
root@denizhalil:/PacketSpy# python3 packetspy.py --help
usage: packetspy.py [-h] [-t TARGET_IP] [-g GATEWAY_IP] [-i INTERFACE] [-tf TARGET_FIND] [--ip-forward] [-m METHOD]

options:
  -h, --help            show this help message and exit
  -t TARGET_IP, --target TARGET_IP
                        Target IP address
  -g GATEWAY_IP, --gateway GATEWAY_IP
                        Gateway IP address
  -i INTERFACE, --interface INTERFACE
                        Interface name
  -tf TARGET_FIND, --targetfind TARGET_FIND
                        Target IP range to find
  --ip-forward, -if     Enable packet forwarding
  -m METHOD, --method METHOD
                        Limit sniffing to a specific HTTP method
root@denizhalil:/PacketSpy# python3 packetspy.py -tf 10.0.2.0/24 -i eth0

        Device discovery
**************************************
   Ip Address       Mac Address
**************************************
    10.0.2.1      52:54:00:12:35:00
    10.0.2.2      52:54:00:12:35:00
    10.0.2.3      08:00:27:78:66:95
    10.0.2.11     08:00:27:65:96:cd
    10.0.2.12     08:00:27:2f:64:fe
root@denizhalil:/PacketSpy# python3 packetspy.py -t 10.0.2.11 -g 10.0.2.1 -i eth0
******************* started sniff *******************

HTTP Request:
    Method: b'POST'
    Host: b'testphp.vulnweb.com'
    Path: b'/userinfo.php'
    Source IP: 10.0.2.20
    Source MAC: 08:00:27:04:e8:82
    Protocol: HTTP
    User-Agent: b'Mozilla/5.0 (X11; Linux x86_64; rv:105.0) Gecko/20100101 Firefox/105.0'

Raw Payload:
b'uname=admin&pass=mysecretpassword'

HTTP Response:
    Status Code: b'302'
    Content Type: b'text/html; charset=UTF-8'
--------------------------------------------------
Le travail sur HTTPS est toujours en cours.
Les contributions sont les bienvenues ! Pour contribuer à PacketSpy, suivez ces étapes :
Si vous avez des questions, commentaires ou suggestions concernant PacketSpy, n’hésitez pas à me contacter :
PacketSpy est publié sous la licence MIT. Voir LICENSE pour plus d’informations.
