 hackersroot/cve-2026-76581-detector
Détecteur passif sûr pour identifier les versions du tableau de bord WPMU DEV affectées par CVE-2026-76581.

Un détecteur Python sûr et passif pour identifier les installations WordPress exécutant une version de WPMU DEV Dashboard affectée par CVE-2026-76581.
Le détecteur n'exploite pas la contournement d'authentification, ne demande ni ne rejoue les valeurs HMAC, et ne crée pas de session administrateur.
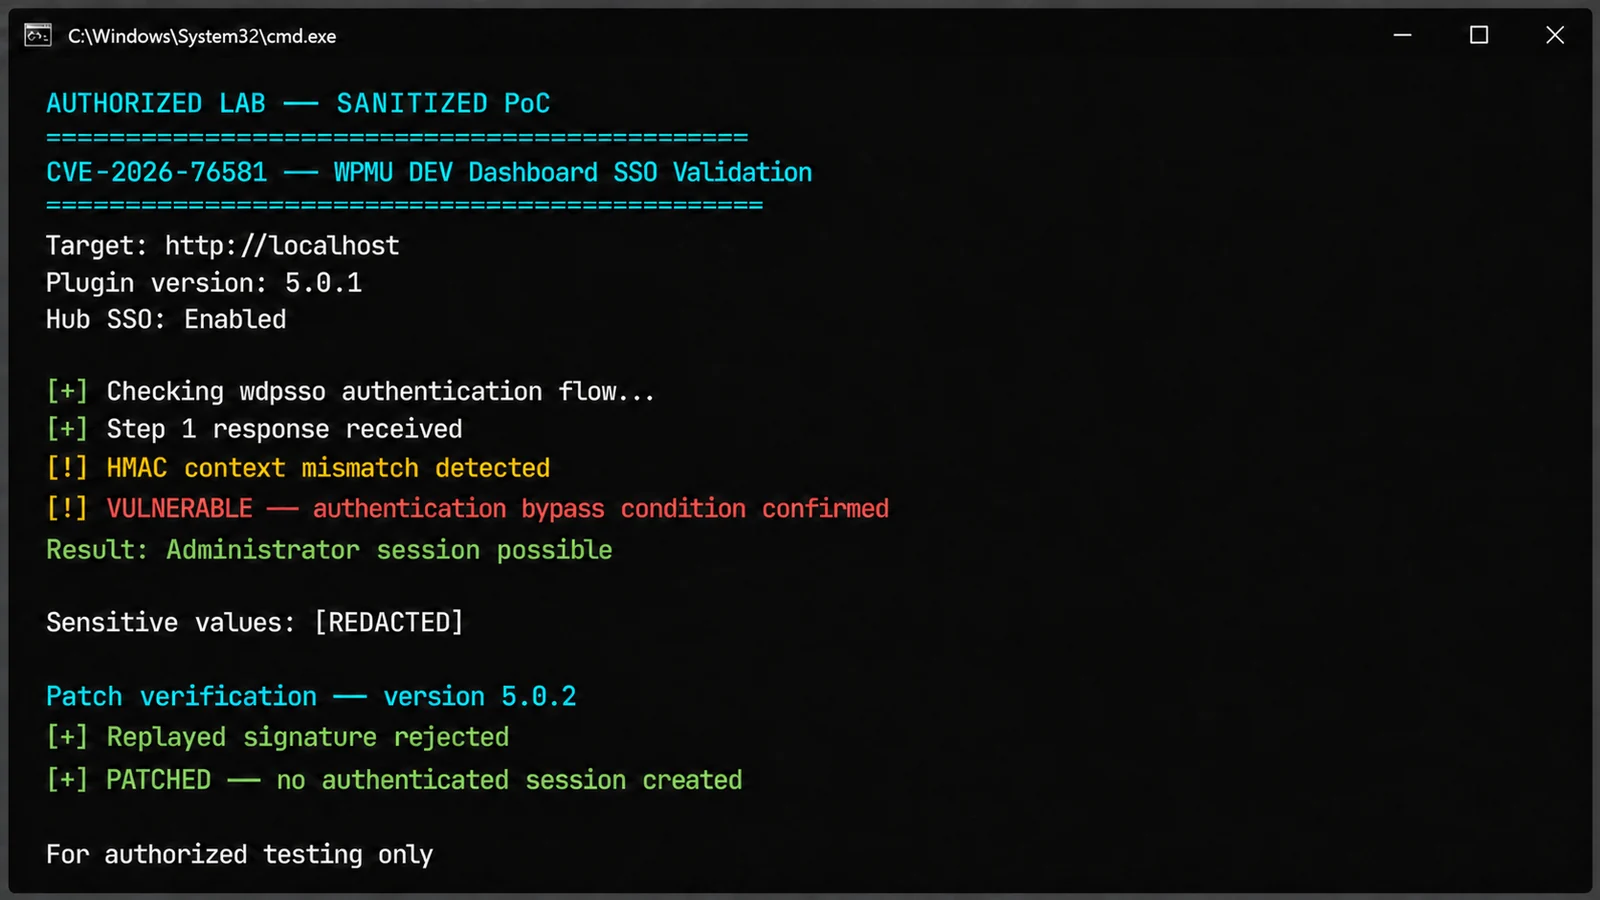
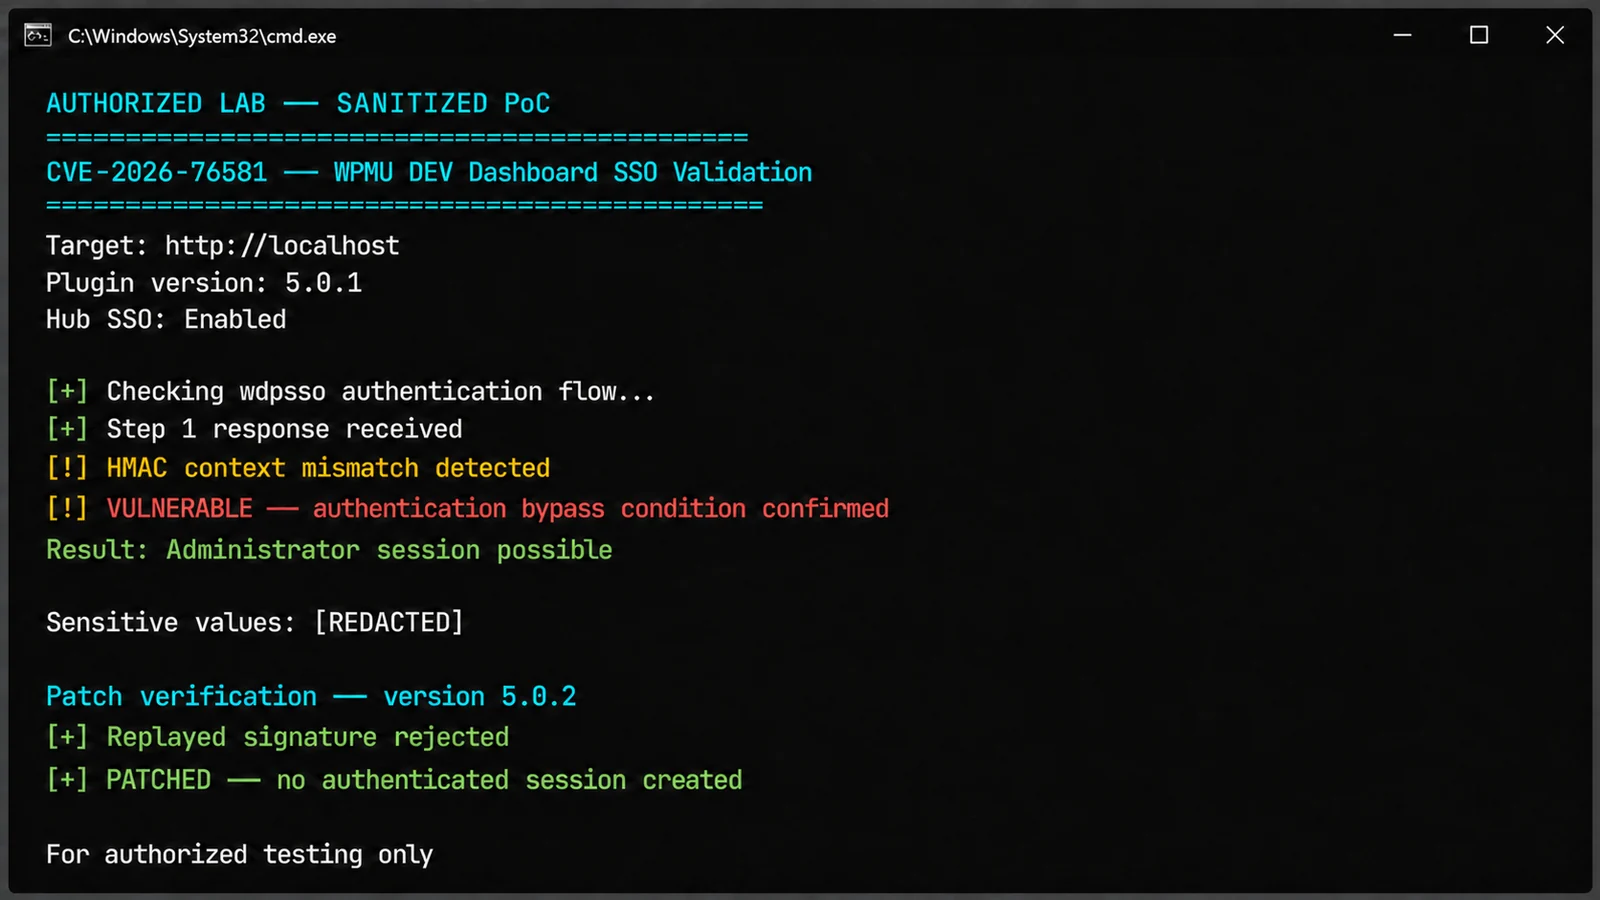
La capture d'écran est une démonstration assainie à des fins pédagogiques. Elle ne contient aucune cible réelle, charge utile, jeton d'authentification ou identifiant.
| Champ | Informations |
|---|
| CVE | CVE-2026-76581 |
| Produit | WPMU DEV Dashboard |
| Slug du plugin | wpmudev-updates |
| Vulnérabilité | Contournement d'authentification |
| CVSS | 9.8 - Critique |
| Versions affectées | 5.0.1 et antérieures |
| Version corrigée | 5.0.2 |
La faille est causée par une construction incohérente du message HMAC dans le flux Hub SSO. Une exploitation réussie nécessite également un site WPMU DEV connecté avec Hub SSO activé. Ce projet n'exerce délibérément pas ce flux d'authentification.
Vérifier localhost à l'aide des métadonnées publiques :
python CVE-2026-76581-detector.py http://localhost
Pour un résultat plus fiable, lisez directement l'en-tête du plugin installé.
XAMPP sous Windows :
python CVE-2026-76581-detector.py http://localhost --wordpress-path "C:\xampp\htdocs\wordpress"
WAMP sous Windows :
python CVE-2026-76581-detector.py http://localhost --wordpress-path "C:\wamp64\www\wordpress"
Linux :
python3 CVE-2026-76581-detector.py http://localhost --wordpress-path /var/www/html/wordpress
Vérification passive distante autorisée :
python3 CVE-2026-76581-detector.py https://authorized-site.example
Sortie JSON :
python3 CVE-2026-76581-detector.py http://localhost --json
WPMU DEV Dashboard 5.0.1 ou antérieur a été positivement identifié. La version installée se situe dans la plage affectée. Cela ne prétend pas que Hub SSO est activé ou qu'une prise de contrôle de compte a été démontrée.
La version du plugin détectée est 5.0.2 ou ultérieure.
Aucune preuve fiable de version n'était disponible. Cela peut se produire lorsque les métadonnées publiques sont bloquées, que le site est inaccessible ou que le plugin utilise une disposition non standard. Un résultat non concluant ne prouve pas que le site est sécurisé. Utilisez --wordpress-path lorsque l'accès au système de fichiers local est disponible.
Si une version affectée est détectée :
| Code | Signification |
|---|---|
0 | Corrigé, non concluant ou plugin introuvable |
1 | Version vulnérable du plugin détectée |
2 | Cible invalide ou erreur d'utilisation de la commande |
Ce projet est destiné aux tests de sécurité défensifs, aux évaluations autorisées, à la recherche en laboratoire local, à la vérification de correctifs et à l'éducation. N'évaluez pas des systèmes sans autorisation explicite.
Sandeep Vishwakarma
Consultant en sécurité de l'information et chasseur de bugs
Ce projet est fourni strictement pour les tests autorisés et la recherche défensive. L'auteur n'est pas responsable de toute utilisation abusive ou des dommages résultant de ce projet.
