Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
toastfix-demo — Démonstration de sécurité de type preuve de concept illustrant comment PowerShell peut créer des notifications toast Windows d'apparence fiable, enchaînées avec un leurre de style ClickFix | Kitploit
Outils/GitHubGitHub/h4lpy/toastfix-demo
OSINT pour l'Ingénierie SocialeOutils d'ImpersonationHameçonnageTests d'IntrusionIngénierie SocialeApprentissage et ÉducationRed TeamingLabs et Pratique
GitHubh4lpy/toastfix-demo

toastfix-demo

Démonstration de sécurité de type preuve de concept illustrant comment PowerShell peut créer des notifications toast Windows d'apparence fiable, enchaînées avec un leurre de style ClickFix

1845il y a 7 moisPas encore vérifié
Partager
Voir le dépôt

Démo ToastFix

Ce projet montre à quel point les notifications toast Windows réalistes peuvent être utilisées à mauvais escient dans des attaques d'ingénierie sociale, en particulier avec des leurres de type ClickFix.

Une démo en direct est disponible ici (attaque plus réaliste) :
👉 https://h4lpy.github.io/

Une analyse détaillée de la technique se trouve dans mon article Medium :
👉 https://0xh4lpy.medium.com/toastfix-chaining-a-clickfix-attack-with-toast-notifications-72082694fef9
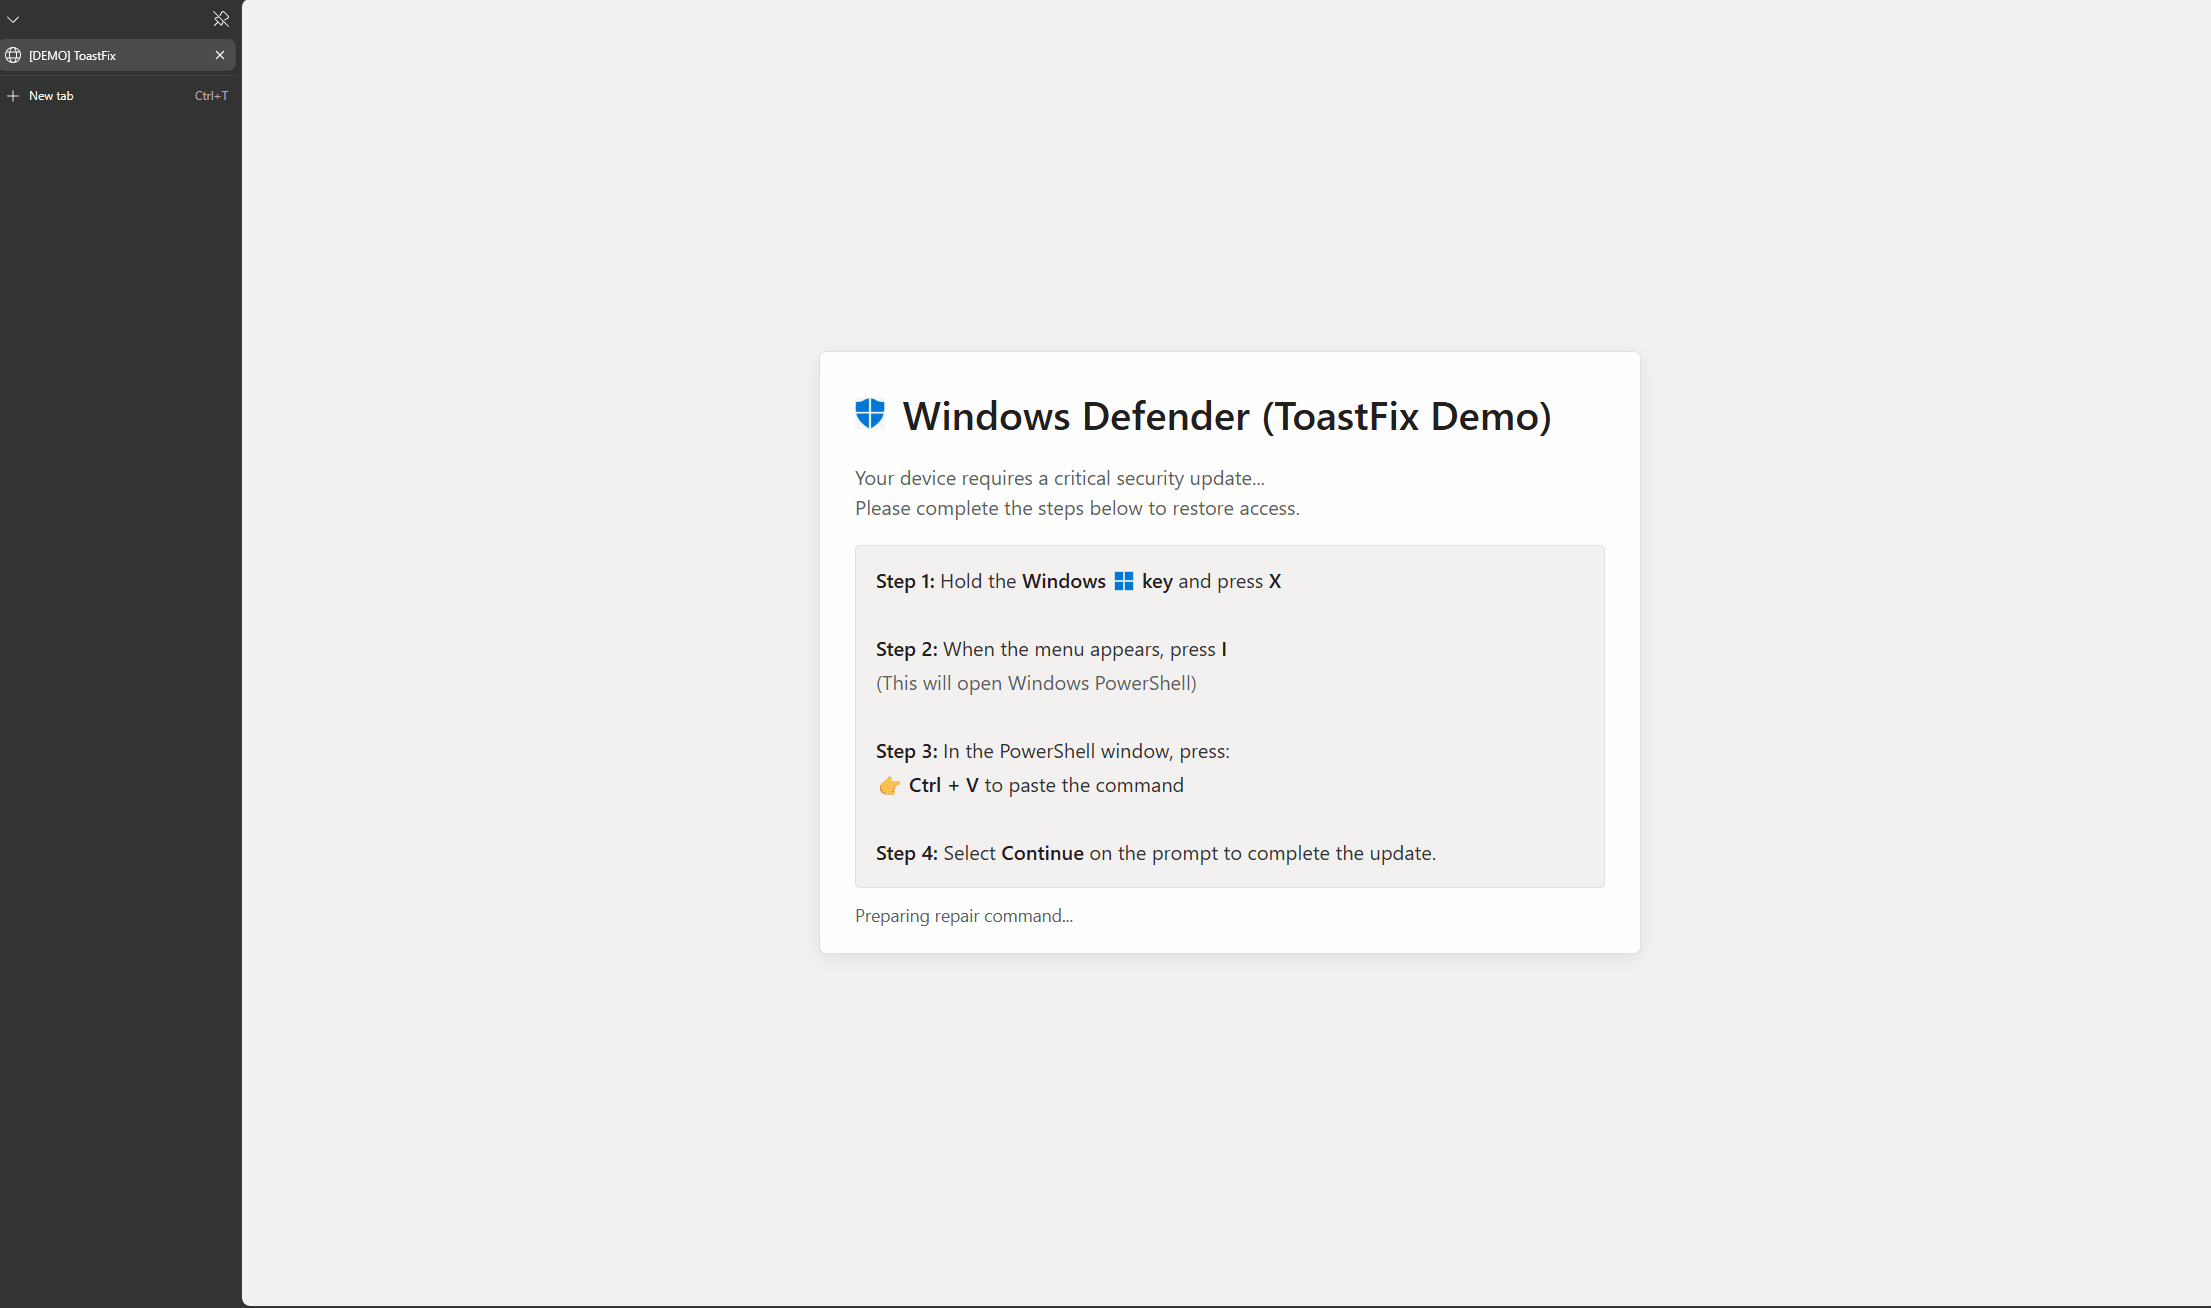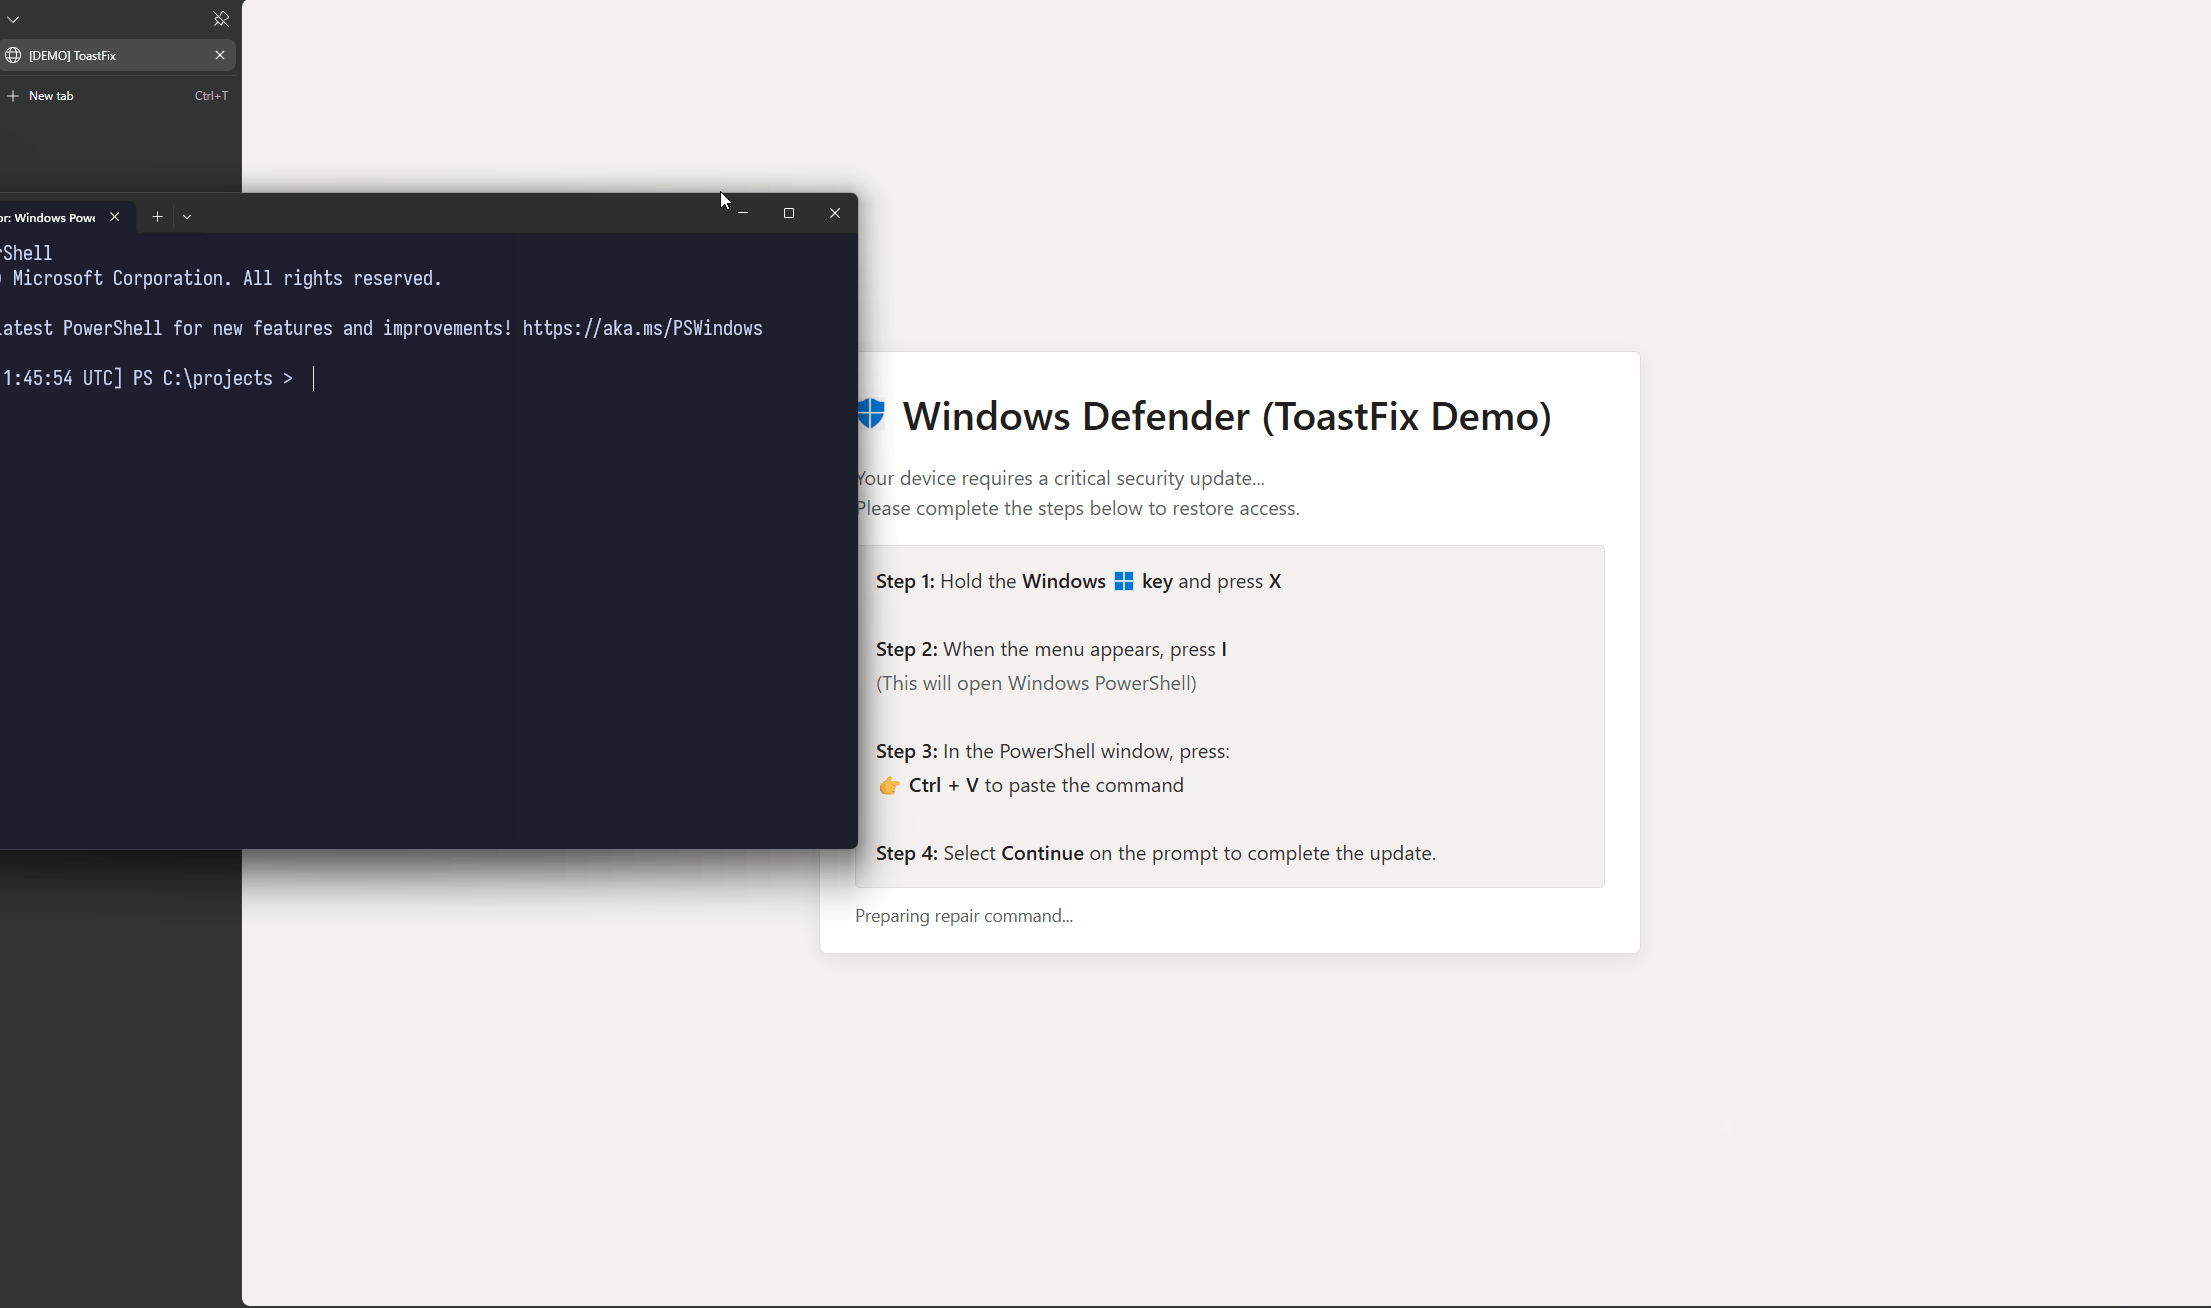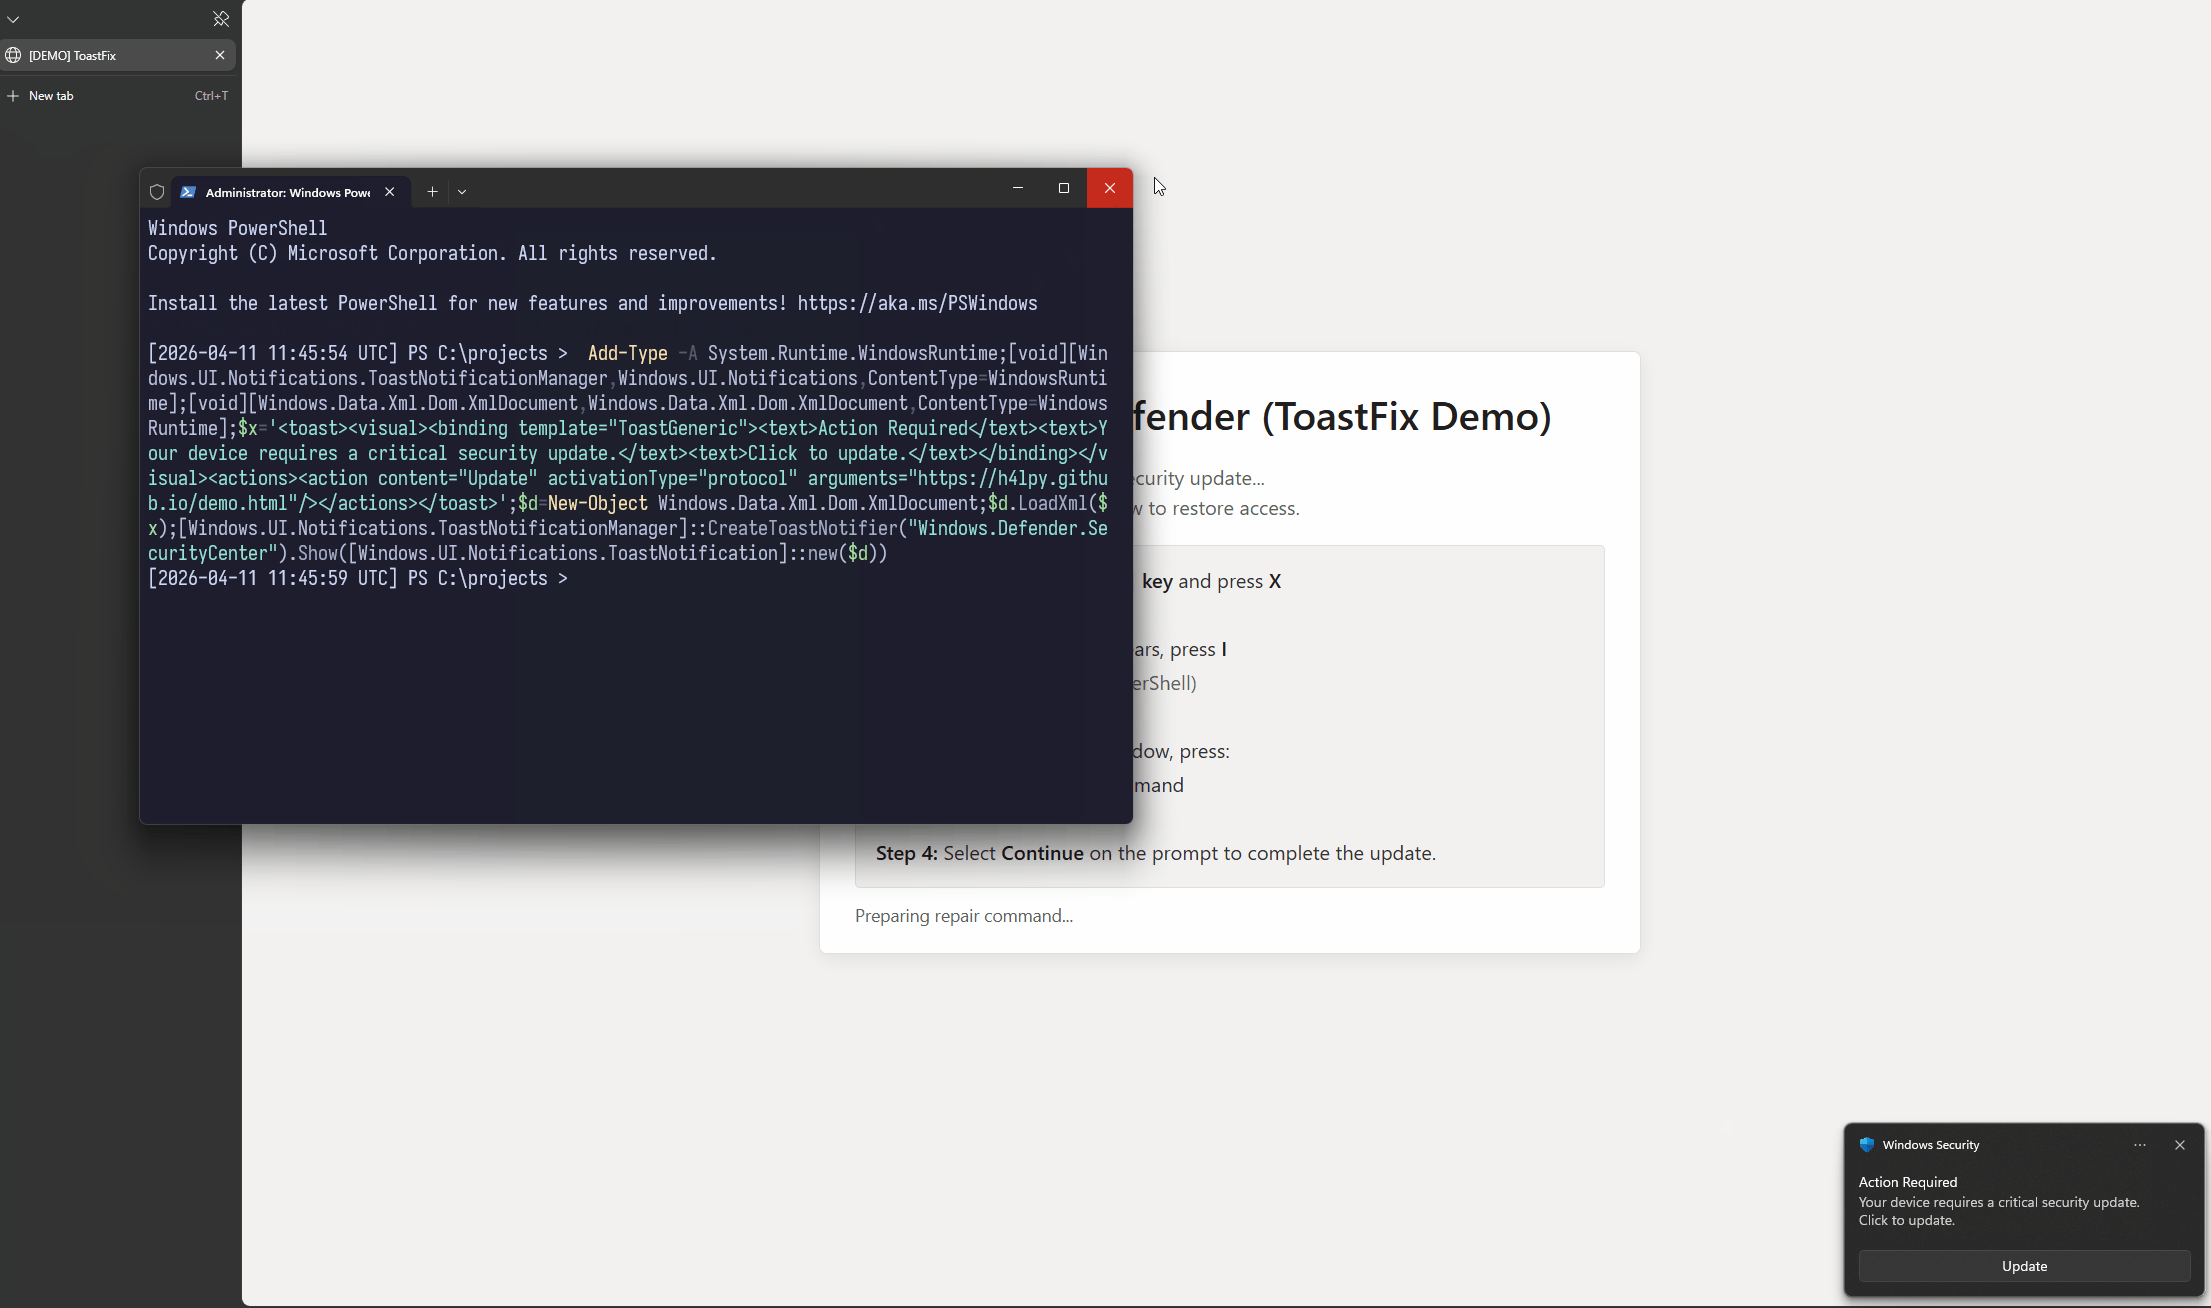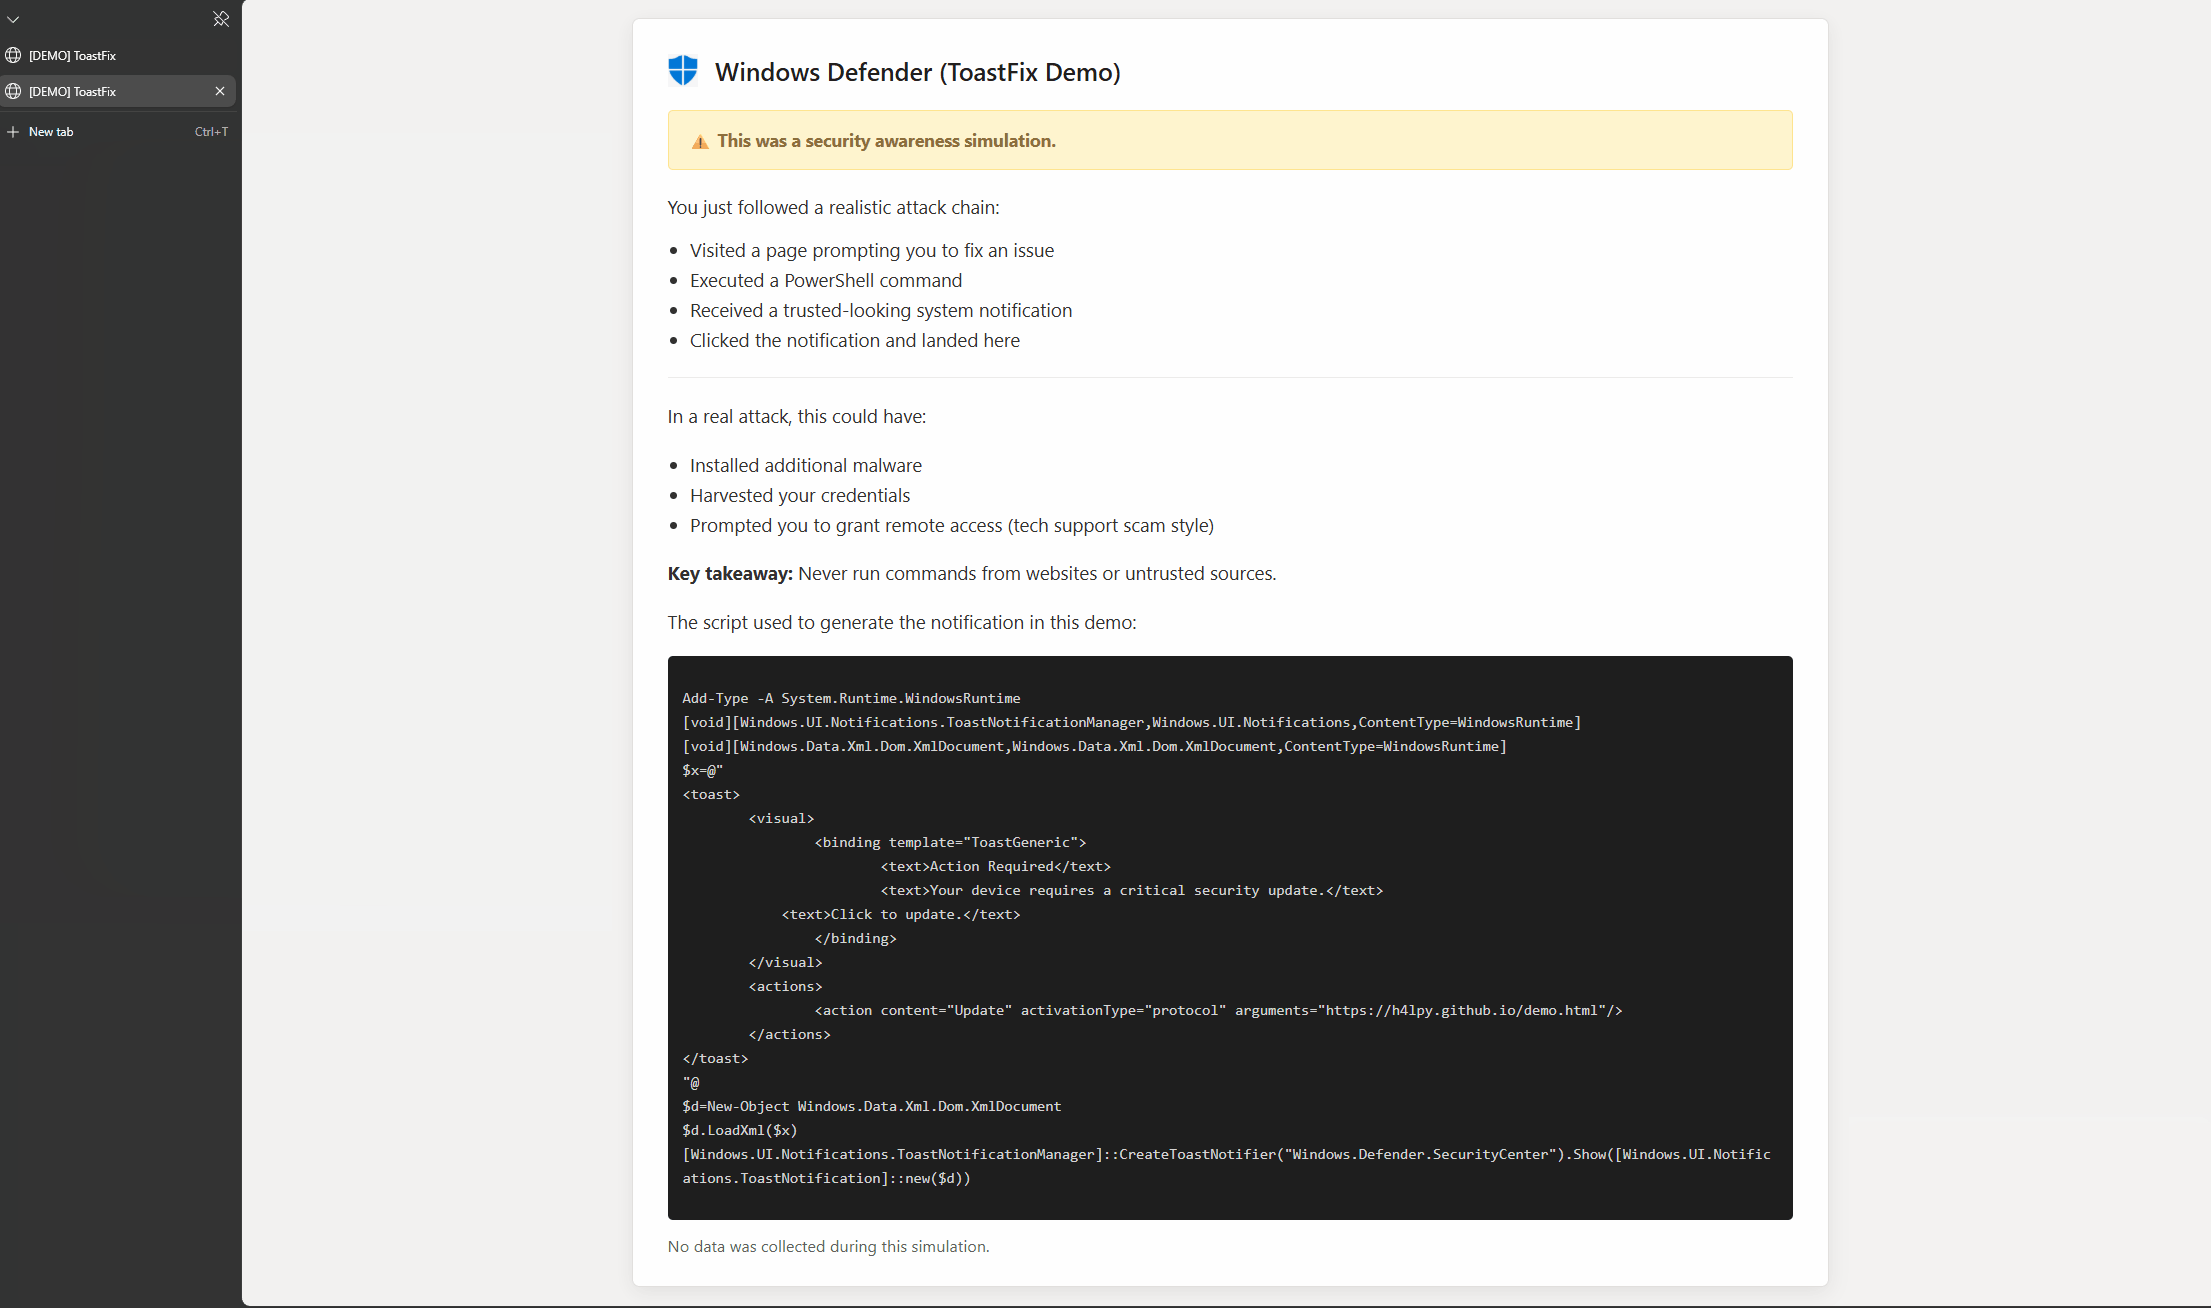

Que se passe-t-il ?

  1. L'utilisateur est invité à copier et exécuter une commande PowerShell
  2. Une notification toast Windows réaliste est générée
  3. Cliquer sur la notification redirige vers une page d'explication

Exemple

toastfix lure


Comment exécuter localement ?

  1. Clonez le dépôt :
git clone https://github.com/h4lpy/toastfix-demo.git
  1. Ouvrez index.html dans votre navigateur

  2. Suivez les instructions à l'écran

index page - demo

Remarque : Aucune installation de serveur requise – cette démo fonctionne entièrement dans le navigateur + PowerShell

Objectif

Ce projet est destiné à :

  • La sensibilisation à la sécurité
  • La démonstration de techniques d'ingénierie sociale
  • L'éducation des équipes rouge / bleue / violette

Script PowerShell

La notification utilisée dans cette démo est générée par un script PowerShell.

Vous pouvez le consulter ou l'exécuter directement :

👉 toastfix-notification.ps1

Ce script crée uniquement une notification toast Windows locale et n'effectue aucune action malveillante.

⚠️ Avertissement

Ceci est une simulation conçue à des fins éducatives uniquement.

  • Aucune donnée n'est collectée
  • Aucune persistance ou logiciel malveillant n'est impliqué
  • La commande PowerShell génère uniquement une notification locale

N'exécutez jamais de commandes provenant de sources non fiables dans des scénarios réels.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →