 h3xecute/sidecopy-exploits-cve-2023-38831
Exploit de preuve de concept pour CVE-2023-38831, une vulnérabilité RCE de WinRAR. Démontre la création d'archives malveillantes avec un fichier bénin et un dossier de malware pour exécuter la charge utile lorsque la victime ouvre le fichier.

La CVE-2023-38831 est une vulnérabilité d'exécution de code à distance (RCE) dans WinRAR qui affecte les versions de WinRAR antérieures à la 6.23. Voici comment un attaquant peut l'exploiter : le fichier d'archive malveillant contient à la fois un fichier bénin et un dossier portant le même nom que le fichier. En général, ce dossier contient un logiciel malveillant qui sera exécuté lorsque la victime tente d'ouvrir le fichier apparemment inoffensif.
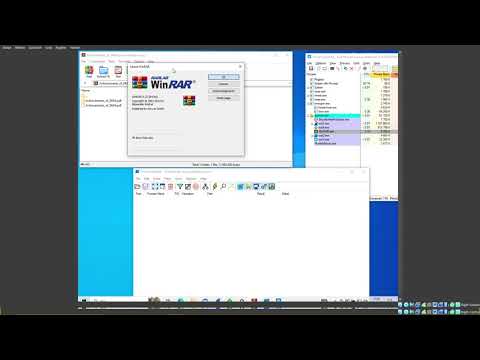
Dans ce fichier RAR d'exemple, il y a un fichier PDF bénin, et à l'intérieur du dossier, un fichier exécutable contenant un logiciel malveillant.
Si la victime utilise une version de WinRAR antérieure à la 6.23 et tente d'ouvrir le document PDF apparemment inoffensif, le logiciel malveillant sera exécuté.