 gyoisamurai/gyoithon
GyoiThon est un outil de test d'intrusion en pleine croissance utilisant l'apprentissage automatique.


La page en japonais est ici.
Le nouveau GyoiThon (version 0.0.4) peut lister vos sous-domaines exposés sur Internet. Et si le sous-domaine est publié en tant que service Web, GyoiThon exécute un bilan de santé avec une évaluation non destructive des vulnérabilités.
| Note |
|---|
| La nouvelle fonctionnalité utilise une API Google Custom Search. Donc, si vous l’utilisez, vous devez préparer une clé API de Google Custom Search. |
domain_list.csv comme suit : ```
"Domain Name"
mbsd.jpEt vous exécutez la commande suivante. ```
root@kali:~/GyoiThon# python3 gyoithon.py -i --domain_list
As a result, you get a list of subdomains associated with the specified domain.
| Index | Domaine | Sous-domaine | Adresse IP | Statut d'accès (http) | Emplacement (http) | Statut d'accès (https) | Emplacement (https) | Enregistrements Whois |
|---|---|---|---|---|---|---|---|---|
| 1 | mbsd.jp | mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 301 | https://www.mbsd.jp/ | *** |
| 2 | mbsd.jp | www.mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 200 | - | - |
| 3 | mbsd.jp | www2.mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 200 | - | - |
En conséquence, vous obtenez une liste de sous-domaines et un rapport d'évaluation.
|Index|Domaine|Sous-Domaine|Adresse IP|Statut d'accès (http)|Emplacement (http)|Statut d'accès (https)|Emplacement (https)|Enregistrements Whois|Résultats d'évaluation|
|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|
|1|mbsd.jp|mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|301|https://www.mbsd.jp/|***|***|
|2|mbsd.jp|www.mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|200|-|-|***|
|3|mbsd.jp|www2.mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|200|-|-|***|
## Aperçu
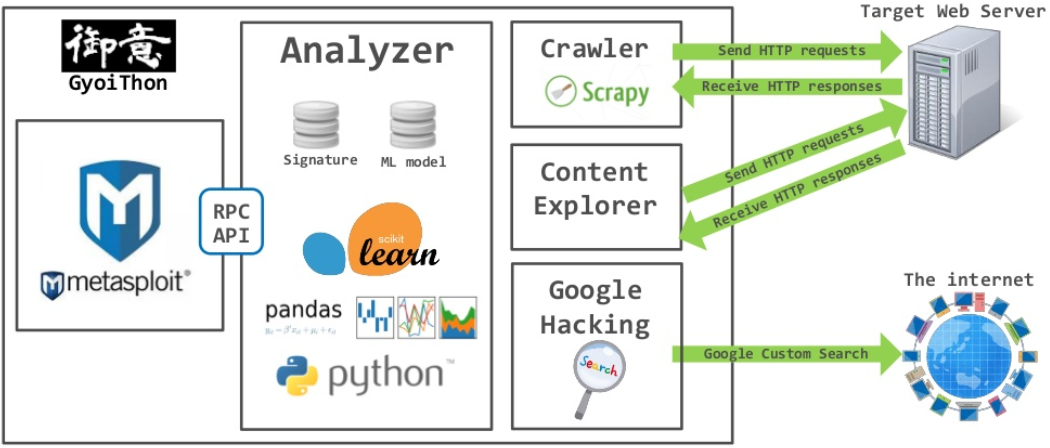
GyoiThon est un **outil de renseignement** pour serveur Web.
GyoiThon exécute un **accès à distance** au serveur Web cible et **identifie les produits opérant sur le serveur** tels que CMS, logiciel serveur Web, Framework, Langage de programmation, etc. Et il peut **exécuter des modules d'exploitation** sur les produits identifiés en utilisant Metasploit. GyoiThon **exécute entièrement automatiquement** les actions ci-dessus.
Les principales fonctionnalités de GyoiThon sont les suivantes.
* Accès à distance/Entièrement automatique
GyoiThon peut **collecter automatiquement** les informations du serveur Web cible en utilisant uniquement un **accès à distance**. Vous n'exécutez GyoiThon qu'une seule fois pour votre opération.
* Test non destructif
GyoiThon peut collecter des informations du serveur Web cible en utilisant **uniquement un accès normal**.
Mais, lorsque vous utilisez une partie des options, GyoiThon exécute un accès anormal tel que l'envoi de modules d'exploitation.
* Collecte de diverses informations
GyoiThon dispose de divers moteurs de renseignement tels que le Web crawler, Google Custom Search API, Censys, explorateur de contenus par défaut, examen des services cloud, etc. En analysant les informations collectées à l'aide de la **correspondance de motifs de chaînes** et de **l'apprentissage automatique**, GyoiThon peut identifier **le produit/la version/le numéro CVE** opérant sur le serveur Web cible, **les commentaires HTML inutiles**/**les messages de débogage**, **la page de connexion**, etc.
* Examen des vulnérabilités réelles
GyoiThon peut exécuter des modules d'exploitation sur les produits identifiés en utilisant Metasploit.
En conséquence, il peut **examiner la vulnérabilité réelle du serveur Web cible**.

| Remarque |
|:---------|
| Si vous êtes intéressé, **veuillez les utiliser dans un environnement sous votre contrôle et à vos propres risques**. |
## <a name='Installation'>Installation</a>
1. Clonez le dépôt de GyoiThon avec git.```
root@kali:~# git clone https://github.com/gyoisamurai/GyoiThon.git
3. installer les paquets Python requis.```
root@kali:~# cd GyoiThon
root@kali:~/GyoiThon# pip3 install -r requirements.txt
root@kali:~/GyoiThon# apt install python3-tk
config.ini.