 grisuno/cve-2022-22077
Cadre d'exploitation BYOVD pour CVE-2022-22077 ciblant RTCore64.sys. Démontre le vol de jetons du noyau, l'élévation de privilèges vers SYSTEM, et l'intégration de beacon C2 pour les opérations d'équipe rouge et la recherche en sécurité.

Ce document fournit un aperçu complet du framework d'exploitation CVE-2022-22077, une boîte à outils sophistiquée d'attaque BYOVD (Bring Your Own Vulnerable Driver) qui cible la vulnérabilité du pilote RTCore64.sys. Ce framework démontre des techniques avancées d'exploitation du noyau Windows à des fins éducatives et de recherche en sécurité.
Le contenu abordé comprend les bases techniques de la vulnérabilité, l'architecture du framework et l'intégration avec la boîte à outils plus large LazyOwn RedTeam. Pour une analyse détaillée de la vulnérabilité, consultez Analyse de la vulnérabilité. Pour les détails d'implémentation spécifiques des composants individuels, consultez Framework d'exploitation.
CVE-2022-22077 est une vulnérabilité de haute sévérité (score CVSS 7.8) affectant le pilote RTCore64.sys distribué avec les applications MSI Center et Dragon Center. La vulnérabilité provient d'interfaces IOCTL exposées qui permettent à des utilisateurs non privilégiés d'effectuer des lectures et écritures arbitraires en mémoire physique, contournant ainsi tous les mécanismes de sécurité du noyau Windows.
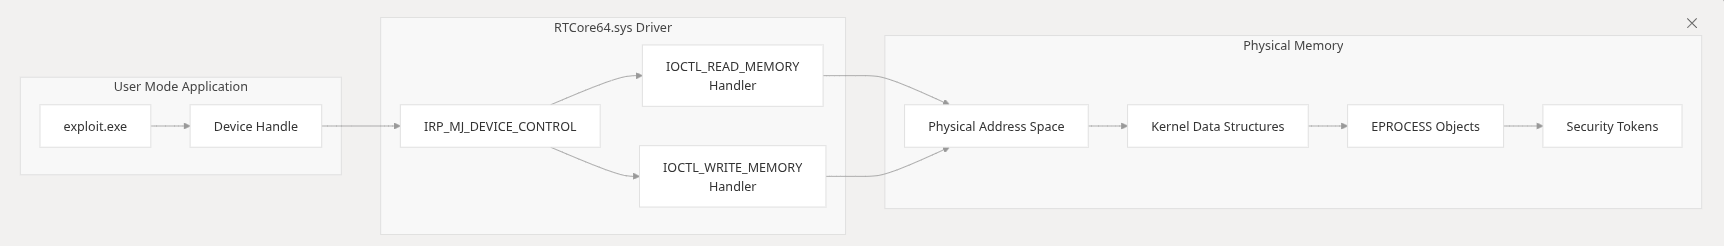
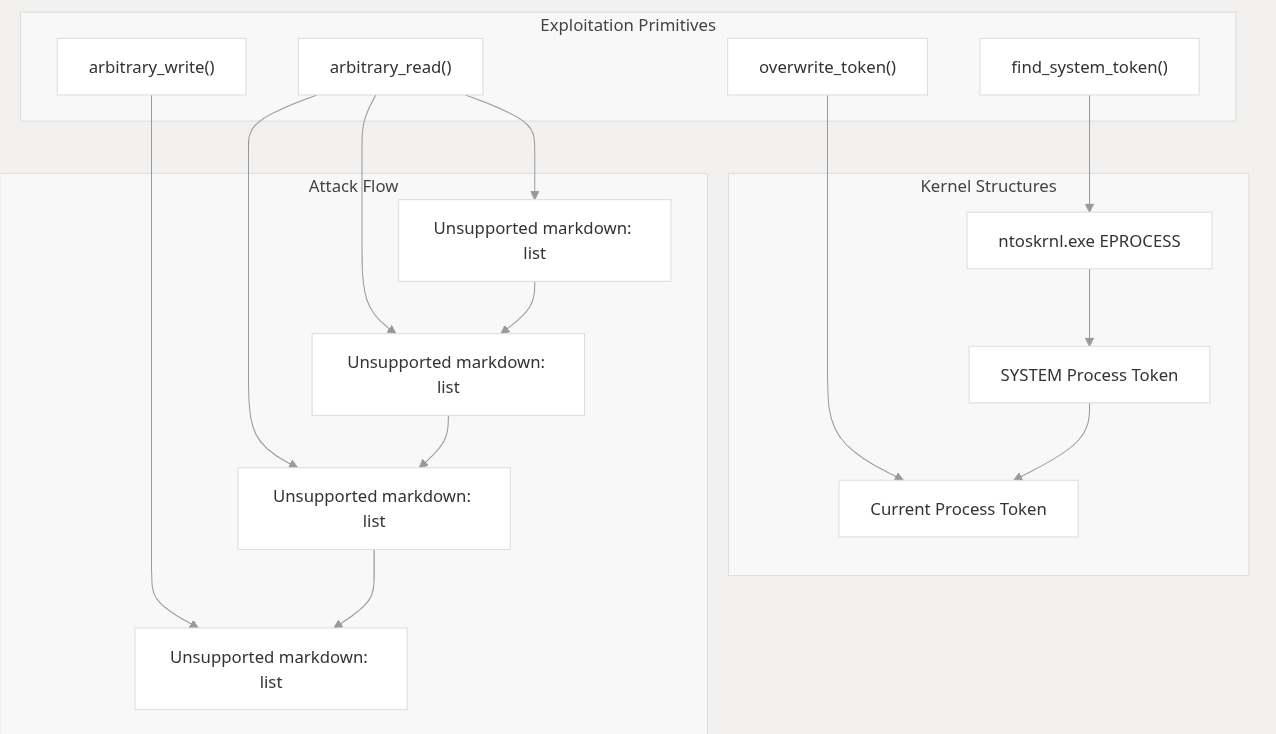
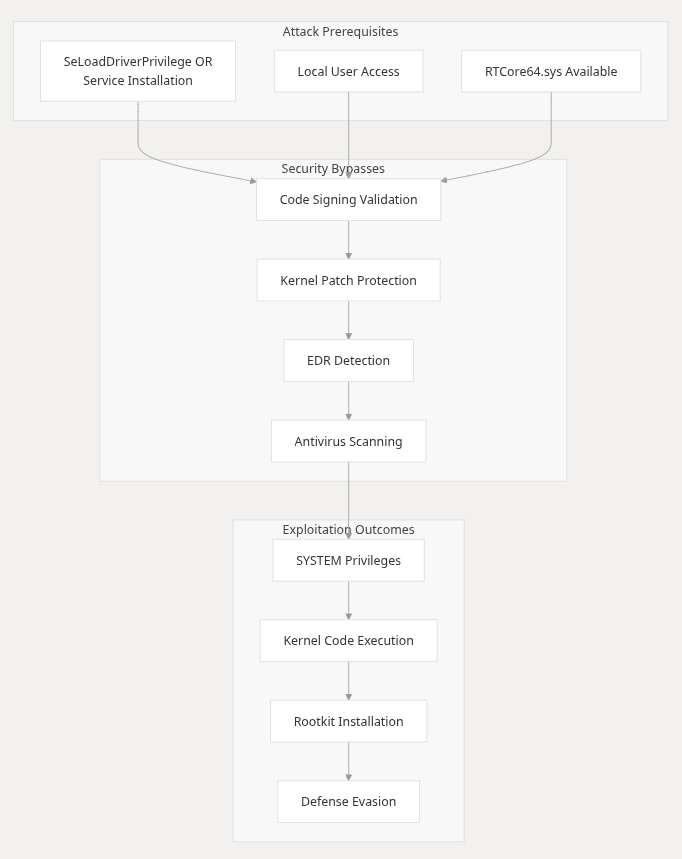
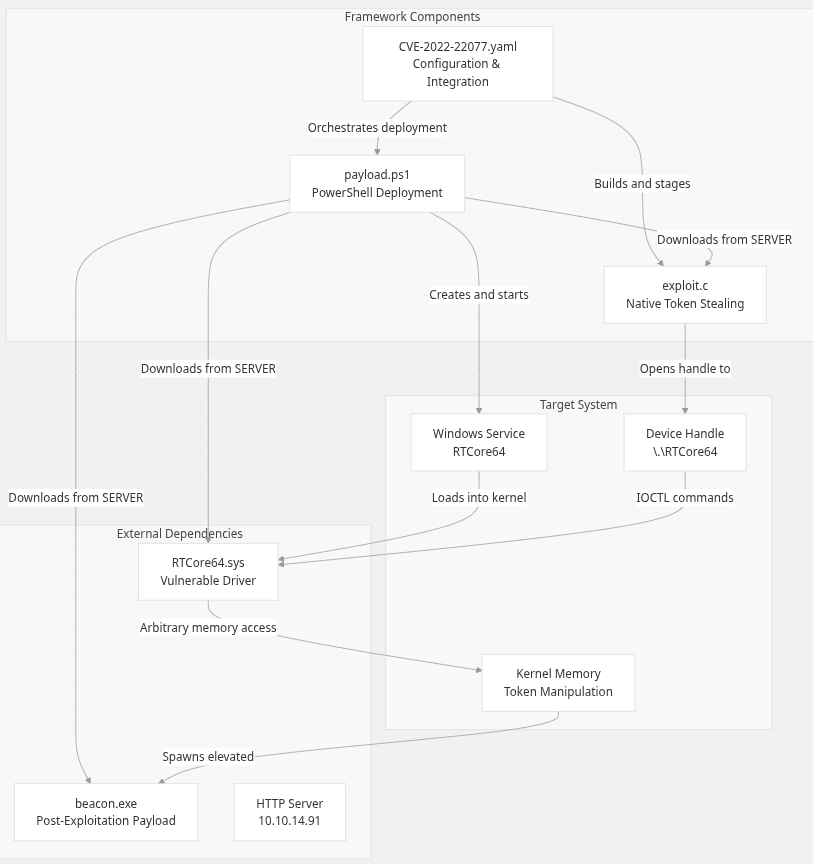
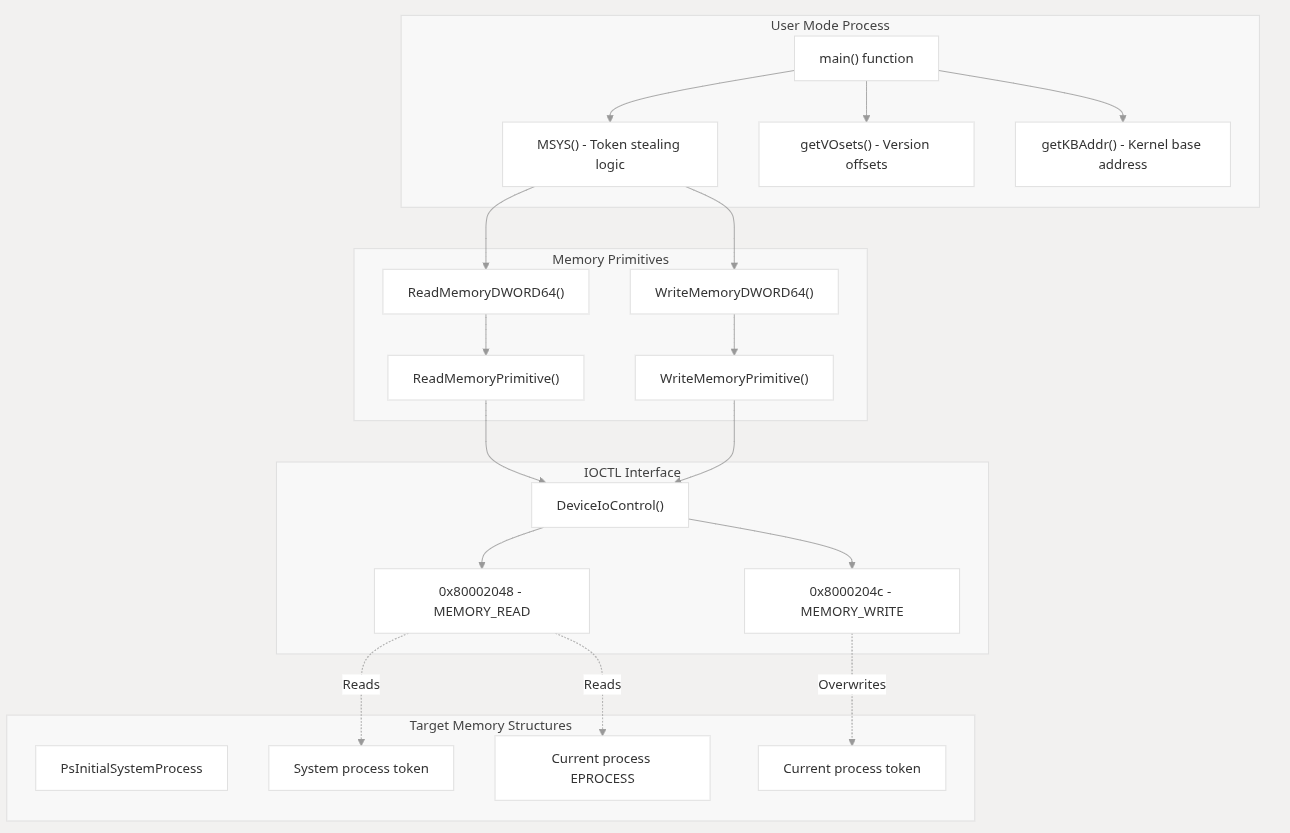
Le framework implémente l'accès à la mémoire du noyau via une approche structurée utilisant les vulnérabilités du pilote RTCore64.sys :
Par : grisun0, Architecte en chef du Chaos Noyau & Chuchoteur de pilotes à temps partiel - LazyOwn RedTeam
Lecture de 7 minutes · Publié à 3h33 parce que « HVCI ? Jamais rencontrée. »
« La meilleure façon de posséder un système est de demander la permission à son propre pilote — poliment, avec des IOCTLs. » — grisun0, probablement en train de rétro-ingénieriser MSI Afterburner en caleçon
Passons la partie où je prétends que c'est normal.
Si vous lisez ceci, vous êtes soit :
Bienvenue chez LazyOwn RedTeam™, où nous ne contournons pas la sécurité — nous l'invitons à dîner puis lui volons son portefeuille.
Aujourd'hui, je vous présente RTCore64.sys — pas un pilote, pas un outil, mais un exploit noyau entièrement opérationnel déguisé en utilitaire d'overclocking pour votre RTX 3090.
Et oui — il y a un rebondissement.
Spoiler : Il utilise toujours cmd.exe. Spoiler plus gros : Maintenant il utilise aussi beacon.exe. Spoiler encore plus gros : Les deux tournent maintenant avec les privilèges NT AUTHORITY\SYSTEM, grâce à un pilote qui pensait que « l'accès mémoire noyau arbitraire » était une fonctionnalité de qualité de vie.
🕳️ Qu'est-ce que RTCore64.sys ? (Ou : « Comment transformer MSI Afterburner en Backdoor Ring 0 ») Imaginez installer un pilote pour ajuster la tension de votre GPU… et vous donner accidentellement un accès complet en lecture/écriture à la mémoire du noyau.
C'est CVE-2022–22077 — une vulnérabilité si magnifiquement imprudente qu'elle fait passer capcom.sys pour une bibliothécaire timide.
Alors que capcom.sys demandait gentiment d'exécuter votre callback, RTCore64.sys vous tend simplement les clés du royaume — sans poser de questions.
« Voici un IOCTL. Écrivez n'importe quelle adresse. Lisez n'importe quelle valeur. Amusez-vous bien. » — MSI, probablement
Et parce que nous sommes des professionnels, nous n'utilisons pas DeviceIoControl au hasard. Nous volons des jetons SYSTEM, patchons des structures EPROCESS, et générons des shells SYSTEM — tout cela avant que votre GPU n'atteigne 70°C.
Laissez-moi vous guider à travers les cinq actes de ce casse numérique :
Faux.
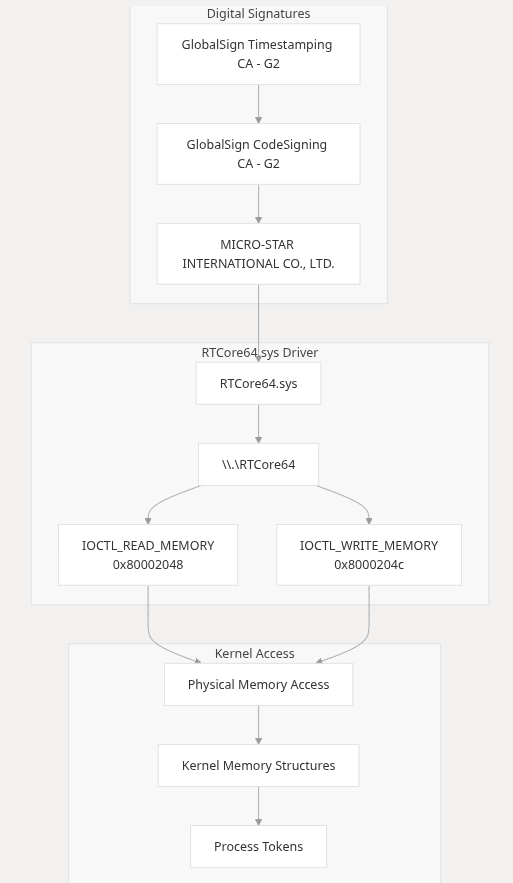
À l'intérieur se trouve RTCore64.sys — un pilote signé et vulnérable qui expose des IOCTLs comme :
0x80002048 → Lire la mémoire du noyau 0x8000204c → Écrire dans la mémoire du noyau Aucune validation. Aucune vérification de cohérence. Juste du pouvoir brut, non filtré.
« Pourquoi sandboxer quand on peut noyau ? » — Équipe d'ingénierie MSI, 2019
Juste :
sc create RTCore64 binPath=C:\Windows\Temp\RTCore64.sys type=kernel
sc start RTCore64
Boum. Accès noyau déverrouillé.
Prérequis : SeLoadDriverPrivilege (que vous avez déjà, parce que vous êtes trop fort). Bonus : HVCI désactivé (parce qui a besoin de virtualisation quand on a du style ?).
