
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-1454 — Preuve de concept d'exploit pour CVE-2023-1454, une vulnérabilité d'injection SQL non authentifiée dans JeecgBoot v3.5.0, permettant l'extraction de base de données et une compromission potentielle du serveur. | Kitploit
Outils/GitHubGitHub/gobysec/cve-2023-1454
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'IntrusionSécurité des Bases de Données
GitHubgobysec/cve-2023-1454

CVE-2023-1454

Preuve de concept d'exploit pour CVE-2023-1454, une vulnérabilité d'injection SQL non authentifiée dans JeecgBoot v3.5.0, permettant l'extraction de base de données et une compromission potentielle du serveur.

Voir le dépôt
432il y a 3 ansPas encore vérifié
Partager

CVE-2023-1454

Vulnérabilité d'injection SQL non autorisée dans jeecg-boot (CVE-2023-1454)

VulnérabilitéVulnérabilité d'injection SQL non autorisée dans jeecg-boot (CVE-2023-1454)
Nom chinoisjeecg-boot 未授权SQL注入漏洞(CVE-2023-1454
Score CVSS9.8
Requête FOFA (cliquez pour voir les résultats directement)title=="JeecgBoot 企业级低代码平台"
Nombre d'actifs affectés3957
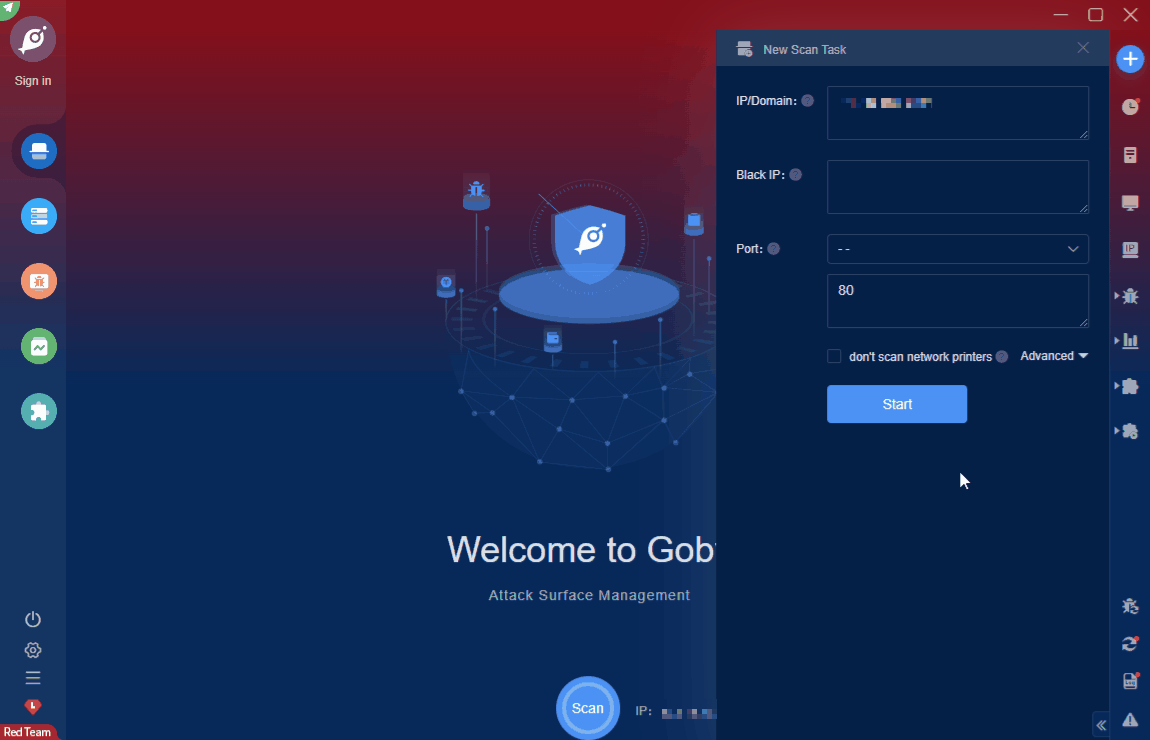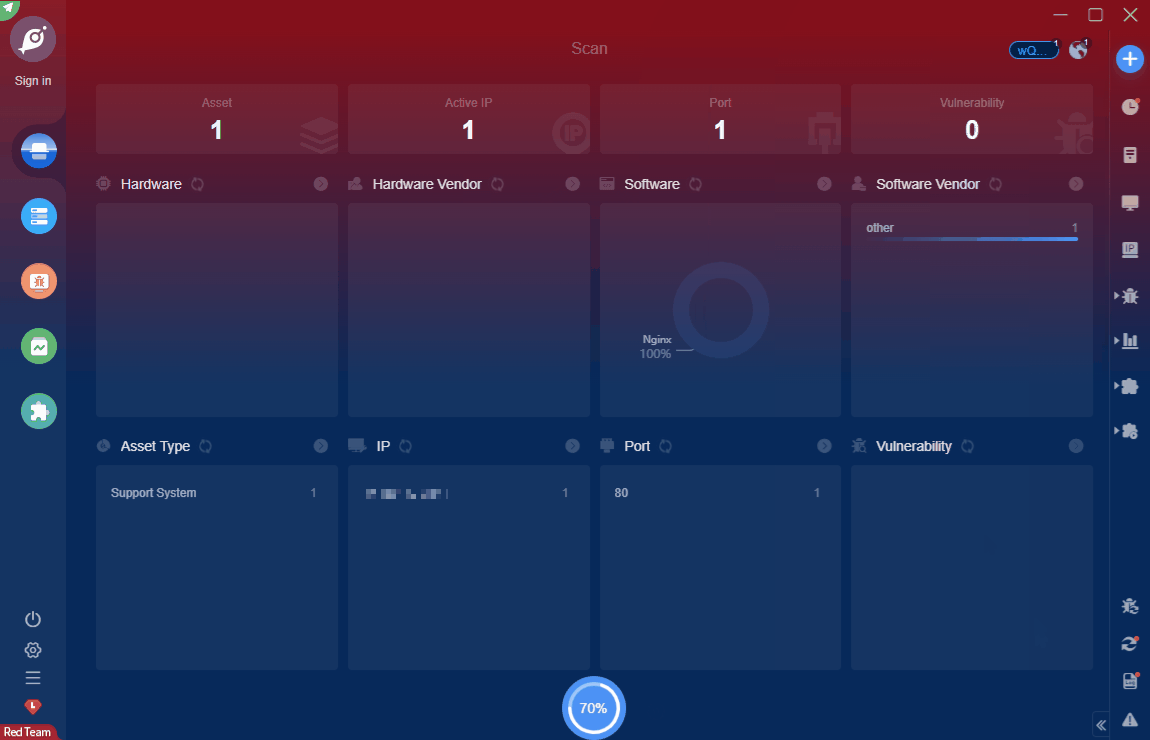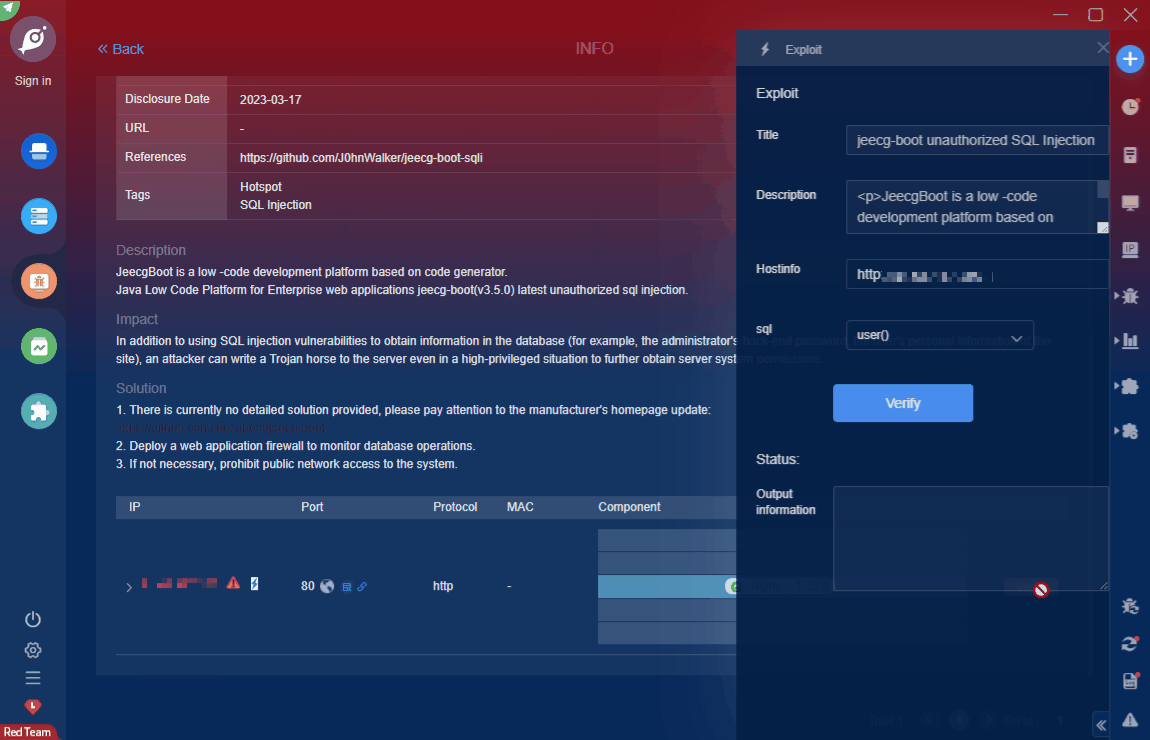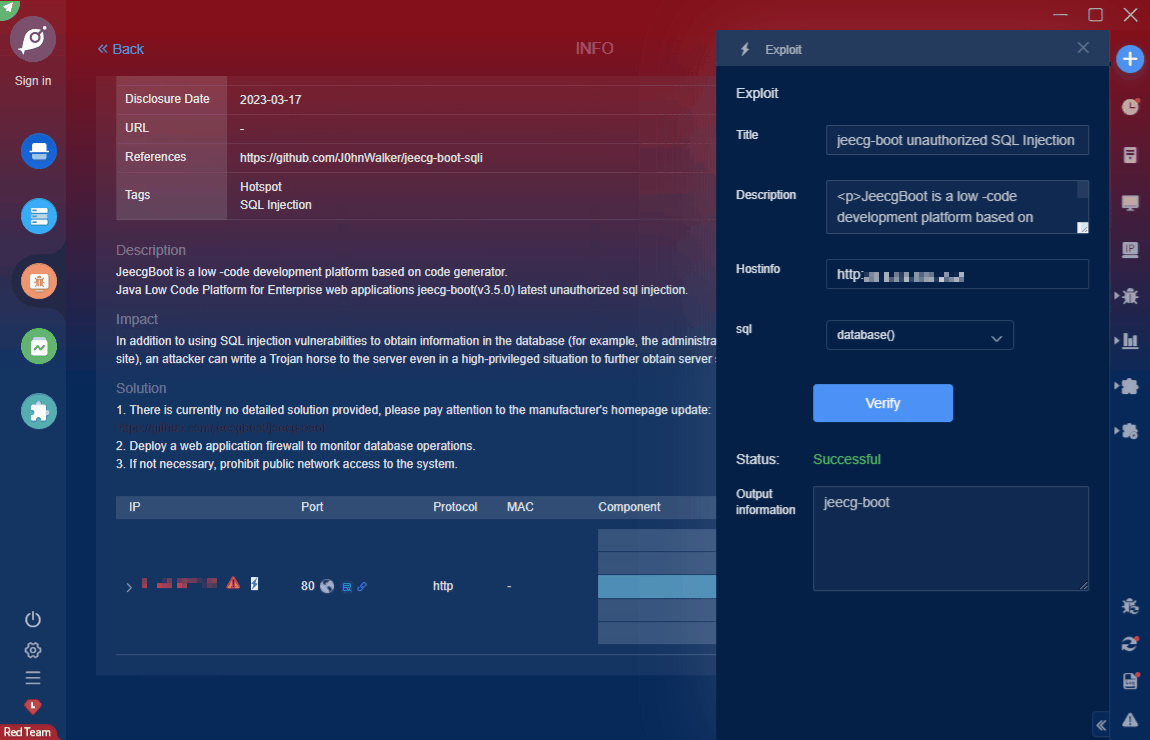
DescriptionJeecgBoot est une plateforme de développement low-code basée sur un générateur de code. Plateforme Java Low Code pour applications web d'entreprise. jeecg-boot(v3.5.0) dernière vulnérabilité d'injection SQL non autorisée.
ImpactEn plus d'utiliser les vulnérabilités d'injection SQL pour obtenir des informations dans la base de données (par exemple, le mot de passe back-end de l'administrateur, les informations personnelles des utilisateurs du site), un attaquant peut écrire un cheval de Troie sur le serveur même en situation de privilèges élevés pour obtenir davantage de permissions système du serveur.

URL officielle de Goby : https://gobies.org/

Si vous avez un problème de type fonctionnel, vous pouvez soumettre un problème sur GitHub ou dans le groupe de discussion ci-dessous :


  1. Problème GitHub : https://github.com/gobysec/Goby/issues
  2. Groupe Telegram : http://t.me/gobies (Avantages du groupe : profitez de la mise à jour de version 1 mois à l'avance)
  3. Chaîne Telegram : https://t.me/joinchat/ENkApMqOonRhZjFl (Avantages de la chaîne : profitez de la mise à jour de version 1 mois à l'avance)
  4. Groupe WeChat : Ajoutez d'abord mon WeChat personnel : gobyteam, je vous ajouterai au groupe WeChat officiel de Goby. (Avantages du groupe : profitez de la mise à jour de version 1 mois à l'avance)
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →