 gmh5225/actions-secrets
L'ajout de cette action GitHub analysera votre dépôt à la recherche de données sensibles dans votre code source. Nous détectons des éléments tels que des mots de passe, des chaînes d'hôtes de serveur, des clés API, des fichiers .env et de configuration, et bien plus encore.

Une action GitHub qui analyse votre code source à la recherche de secrets, d'identifiants, de clés API, de noms d'hôtes/URL de serveurs et de bases de données, et bien plus encore ! Lorsque vous l'ajoutez à GitHub Actions, nous analysons votre code source pour vous assurer qu'aucune donnée sensible ne se trouve dans votre commit. Voir ci-dessous les types spécifiques d'identifiants et de fichiers que nous analysons.
name: Example SecureStack Secrets Analysis GitHub Action
on: push
jobs:
  security:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout repo for running secrets analysis within workflow
        id: checkout
        uses: actions/[email protected]
        with:
          fetch-depth: 0
      - name: Secrets Analysis Step
        id: secrets
        uses: SecureStackCo/[email protected]
        with:
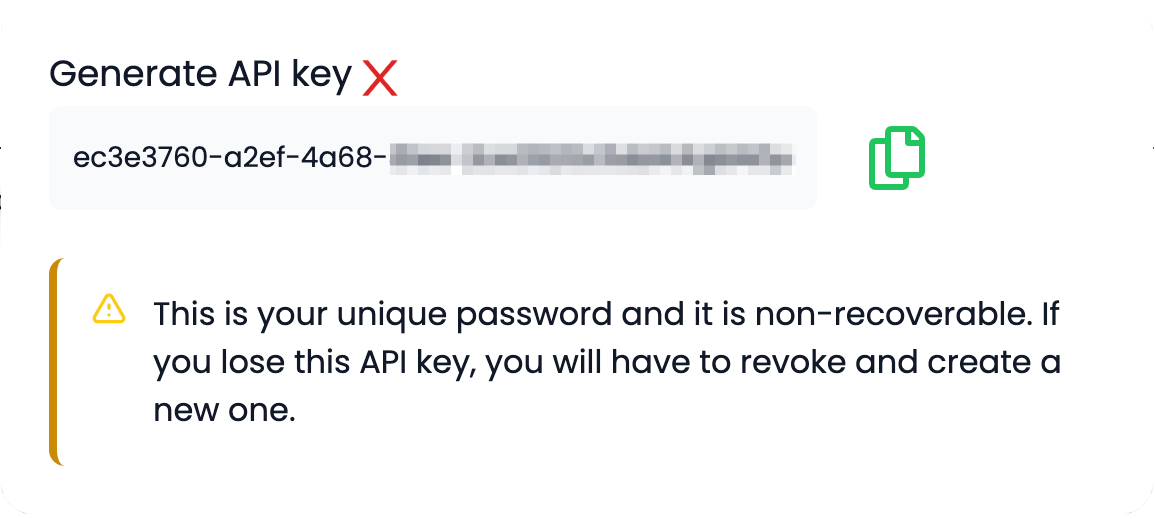
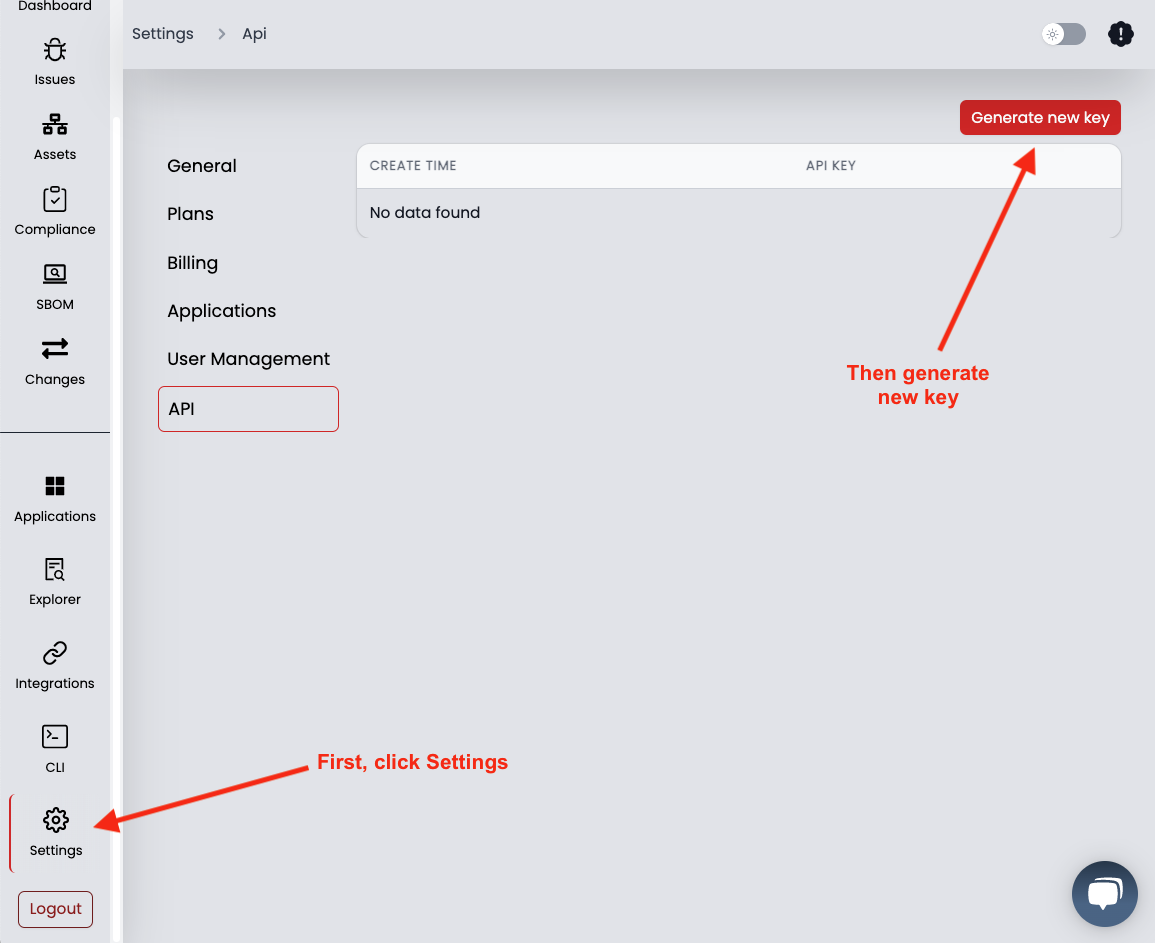
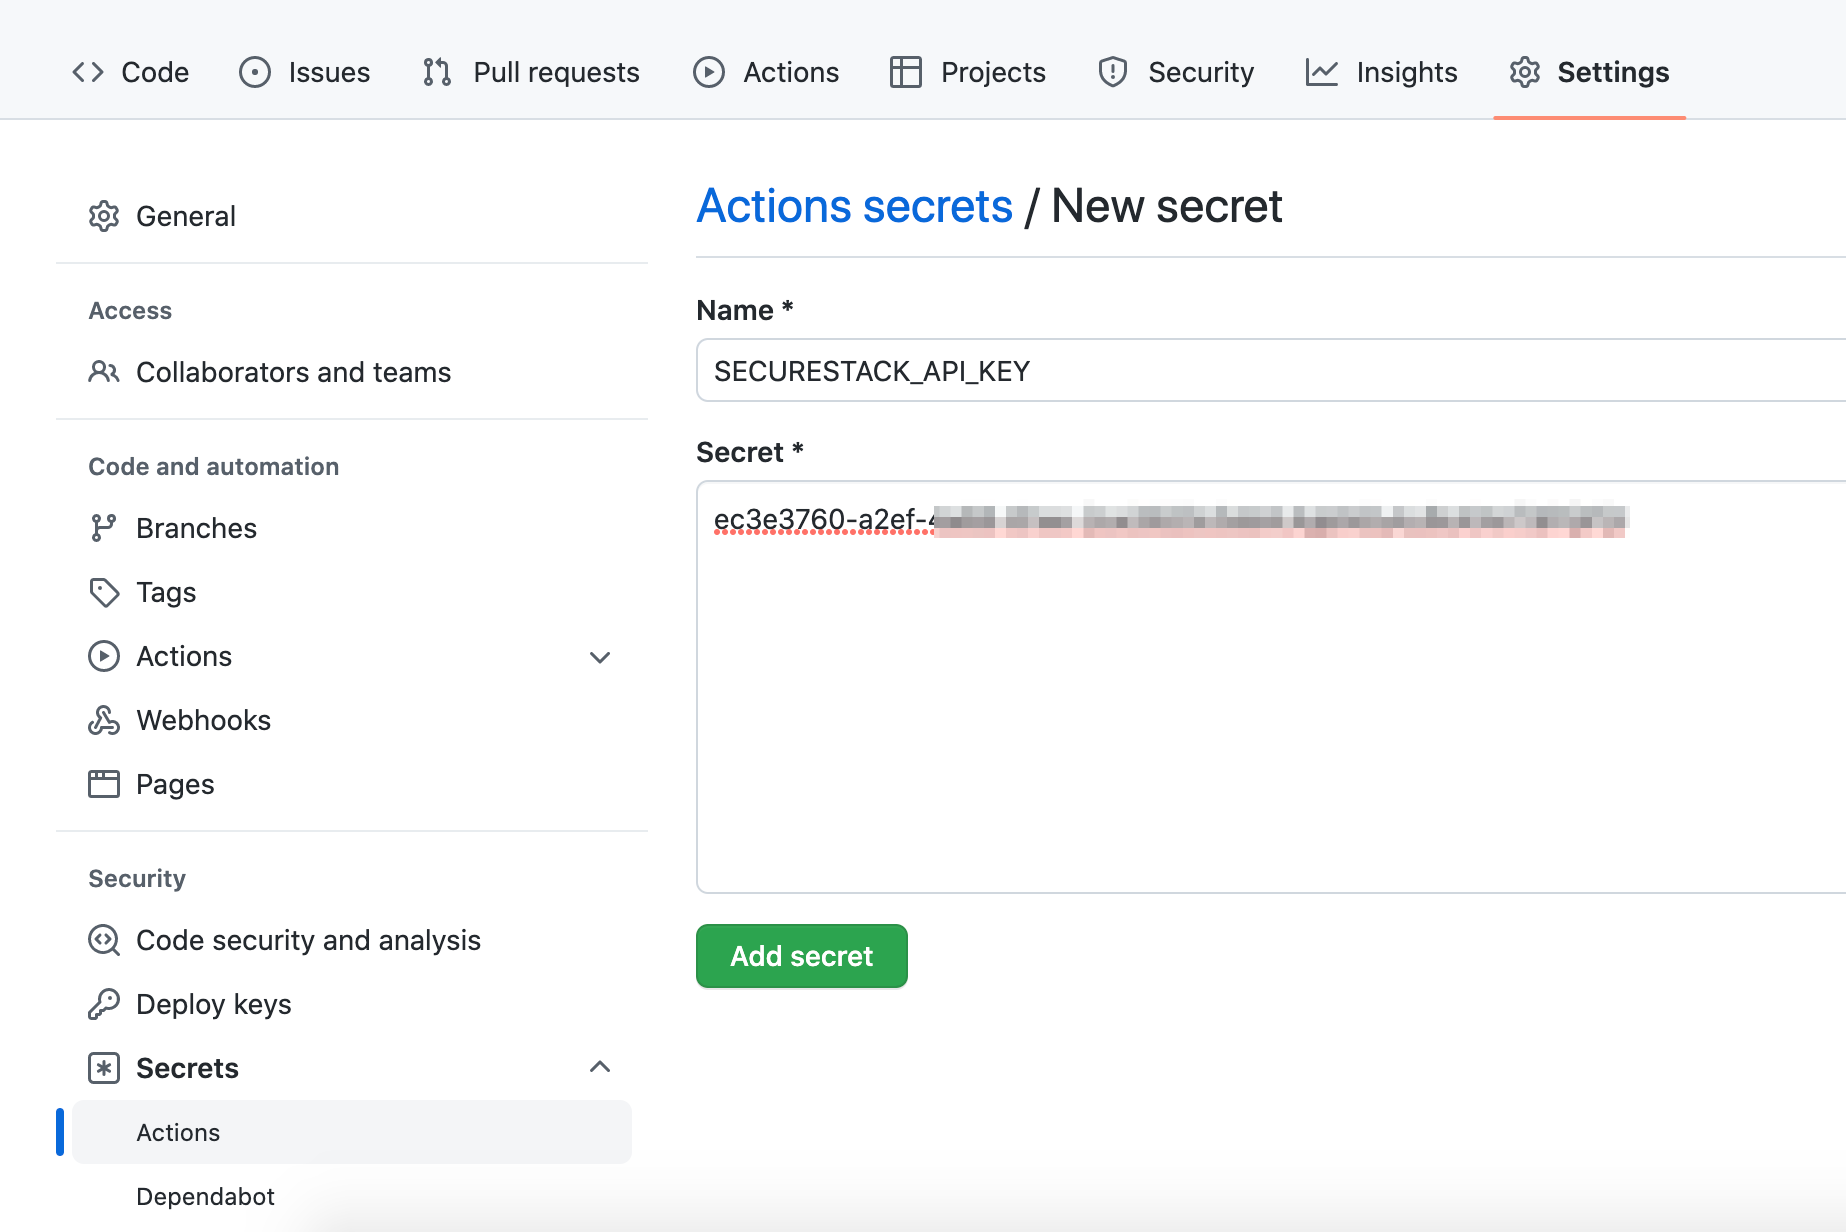
          securestack_api_key: ${{ secrets.SECURESTACK_API_KEY }}
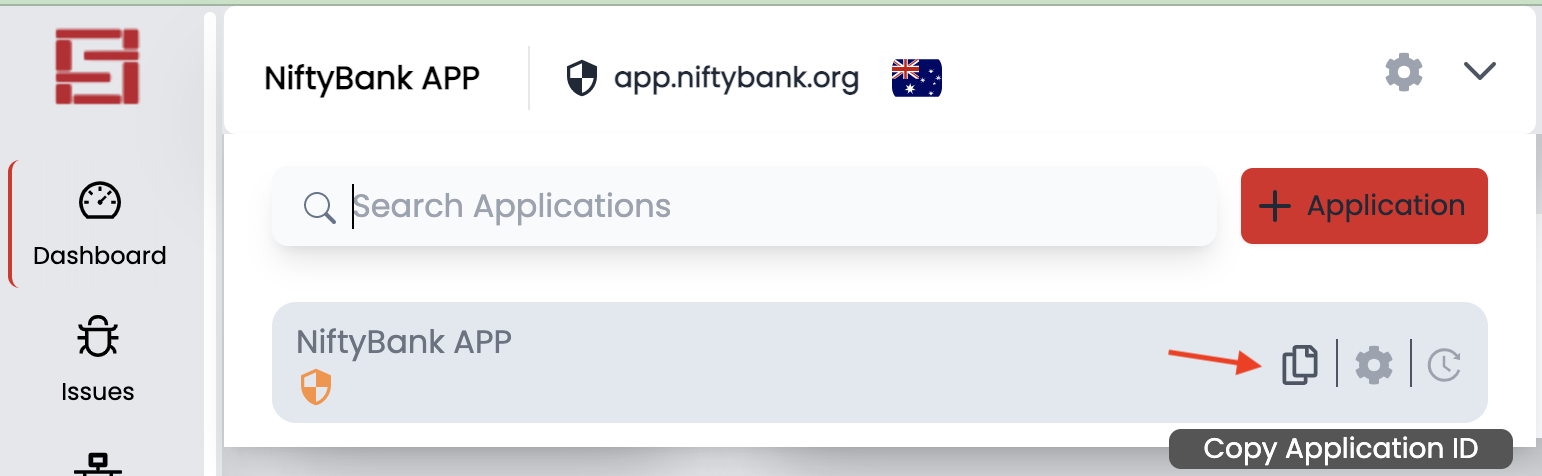
          securestack_app_id: ${{ secrets.SECURESTACK_APP_ID }}
          severity: critical
          flags: '-d 1'
REMARQUE - pour comprendre les valeurs possibles pour le paramètre d'action flags, exécutez la CLI SecureStack localement :
$ bloodhound-cli code --help



Vous pouvez voir les résultats de l'analyse directement dans la sortie du workflow GitHub Action
Vous pouvez exécuter une analyse de secrets localement avec notre bloodhound-cli :
bloodhound-cli code -s -d 1 -a <app_id>
Vous pouvez interagir avec les résultats de l'analyse dans la plateforme SaaS SecureStack 
Bientôt disponible !
Fait avec 💜 par SecureStack
