
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-39512-BigTreeCMS-v4.4.14-AccountTakeOver — Exploit de preuve de concept démontrant la prise de contrôle de compte non authentifiée basée sur CSRF via DOM-XSS réfléchi dans le panneau d'administration BigTreeCMS v4.4.14. | Kitploit
Outils/GitHubGitHub/giuseppesec/cve-2021-39512-bigtreecms-v4.4.14-accounttakeover
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'Intrusion
GitHubgiuseppesec/cve-2021-39512-bigtreecms-v4.4.14-accounttakeover

CVE-2021-39512-BigTreeCMS-v4.4.14-AccountTakeOver

Exploit de preuve de concept démontrant la prise de contrôle de compte non authentifiée basée sur CSRF via DOM-XSS réfléchi dans le panneau d'administration BigTreeCMS v4.4.14.

Voir le dépôt
1il y a 5 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

BigTreeCMS-v4.4.14-Unauthenticated-CSRF-AccountTakeOver

Prise de contrôle de compte CSRF non authentifié dans BigTreeCMS v4.4.14

Tous les modules recherchables du panneau d'administration de BigTreeCMS v4.4.14 sont vulnérables aux DOM-XSS réfléchis via l'URI. Les requêtes de recherche sont réfléchies sur la page sans assainissement approprié, ce qui conduit à l'exécution de code JavaScript arbitraire. Les jetons CSRF sont également stockés dans des variables facilement appelables sur toutes les pages, ce qui permet à un attaquant non authentifié de forger une requête en tant qu'Administrateur ou Développeur via le clickjacking.

DOM-XSS

URI: /site/index.php/admin/{module_name}/?search={search_query}
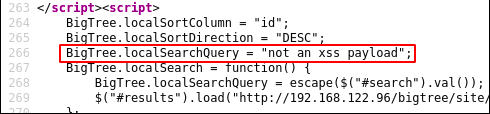
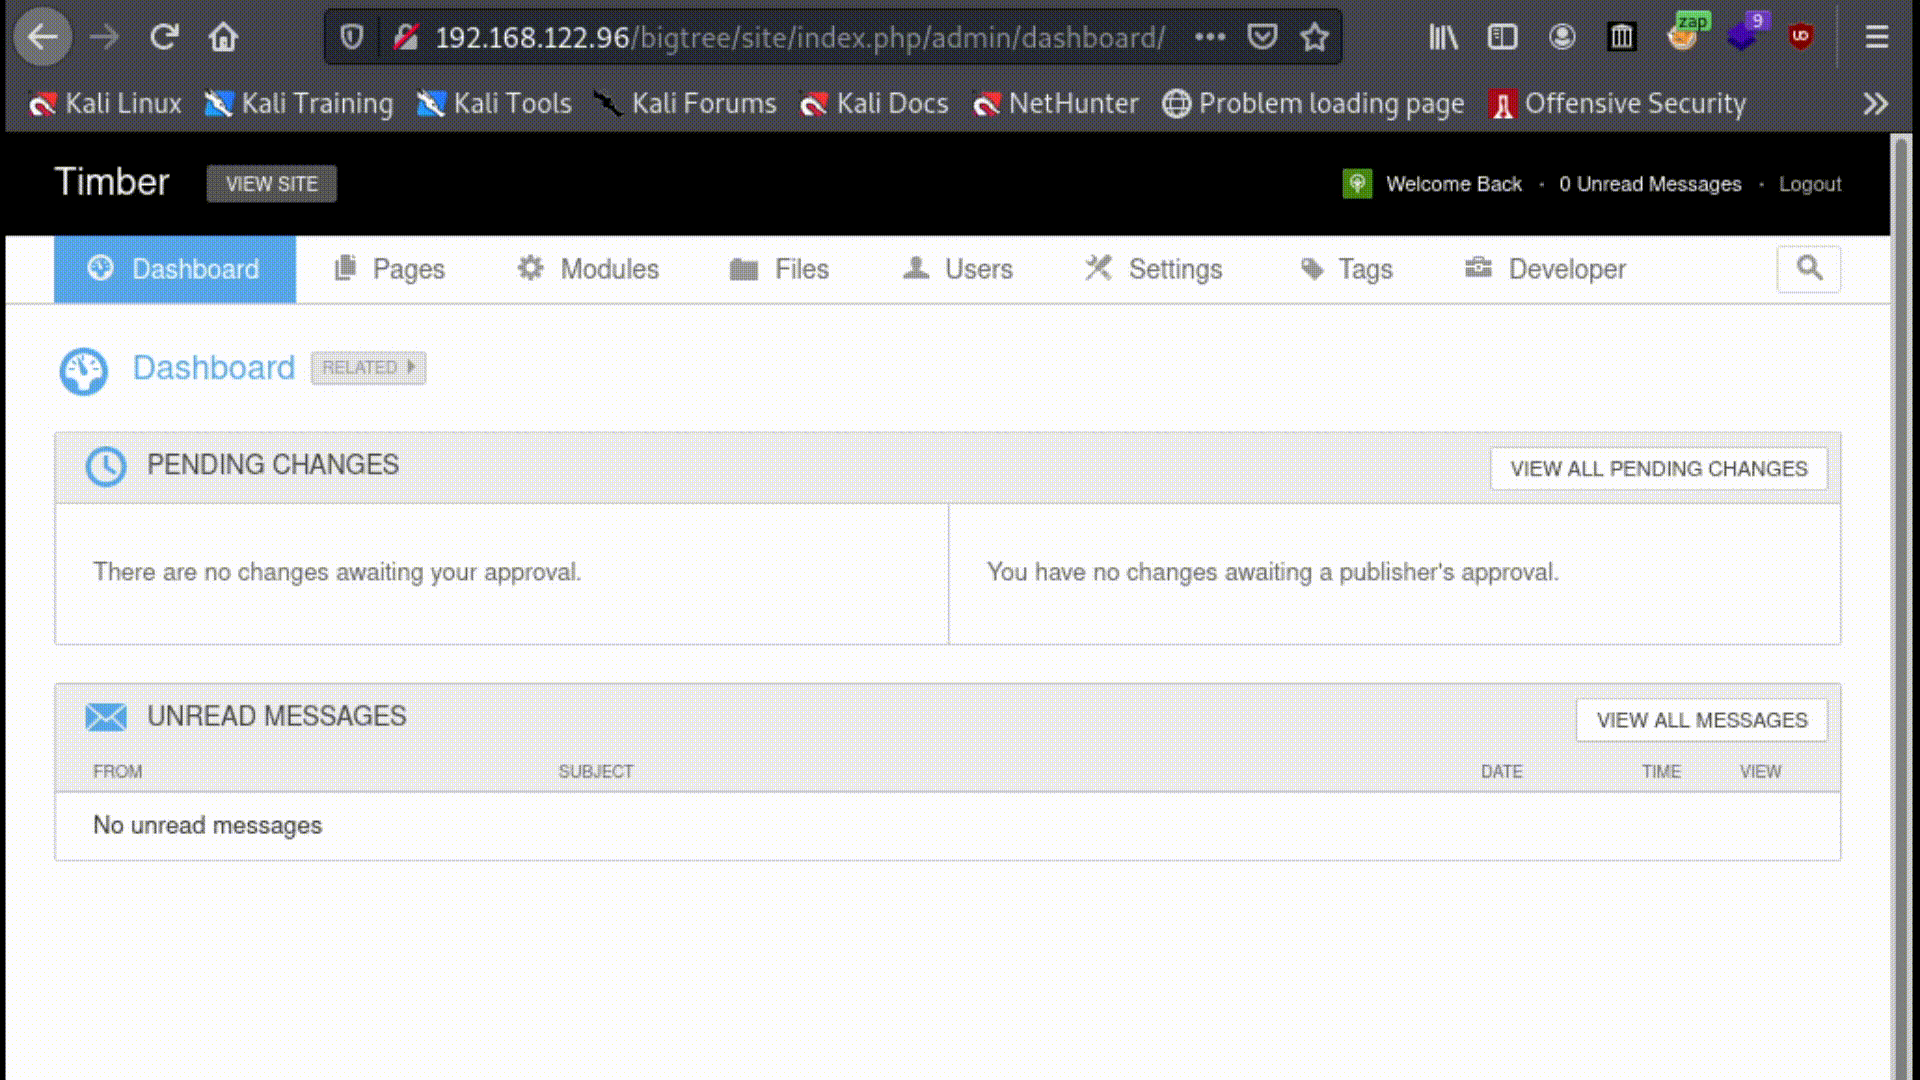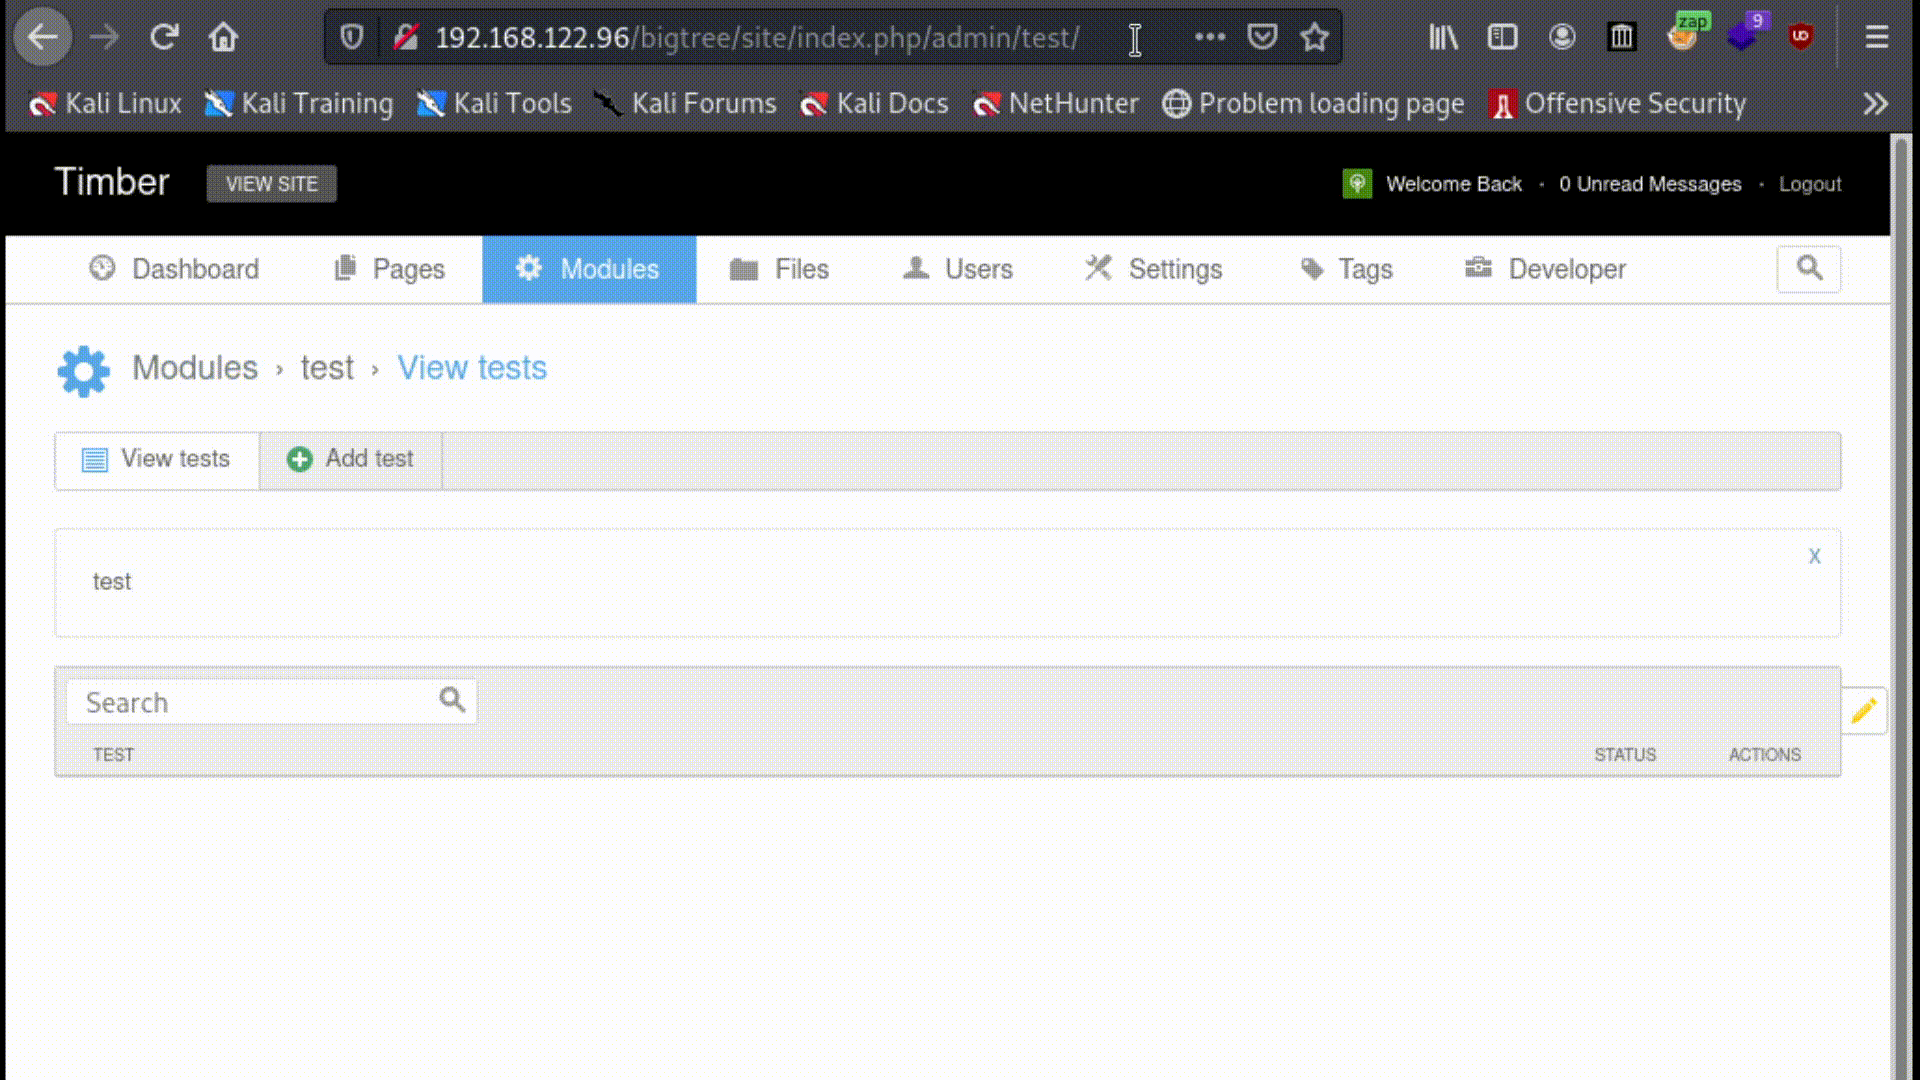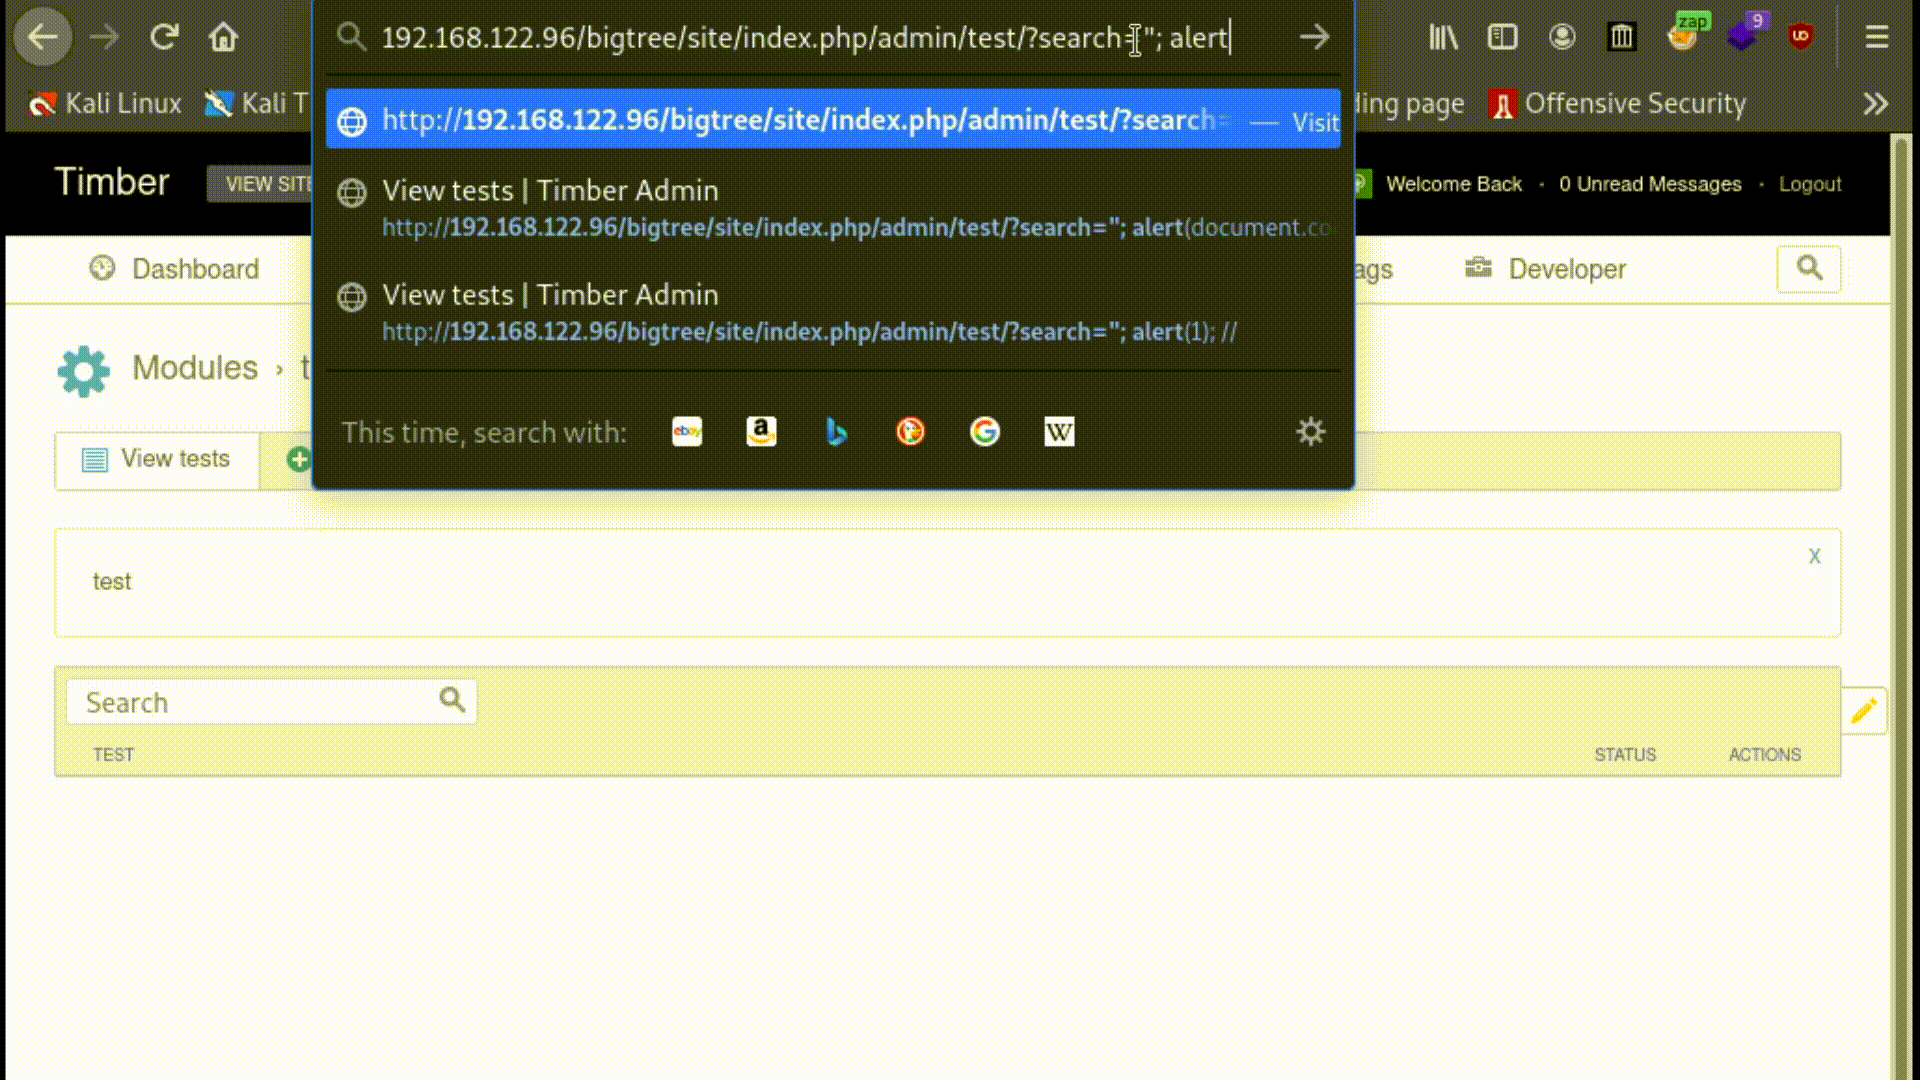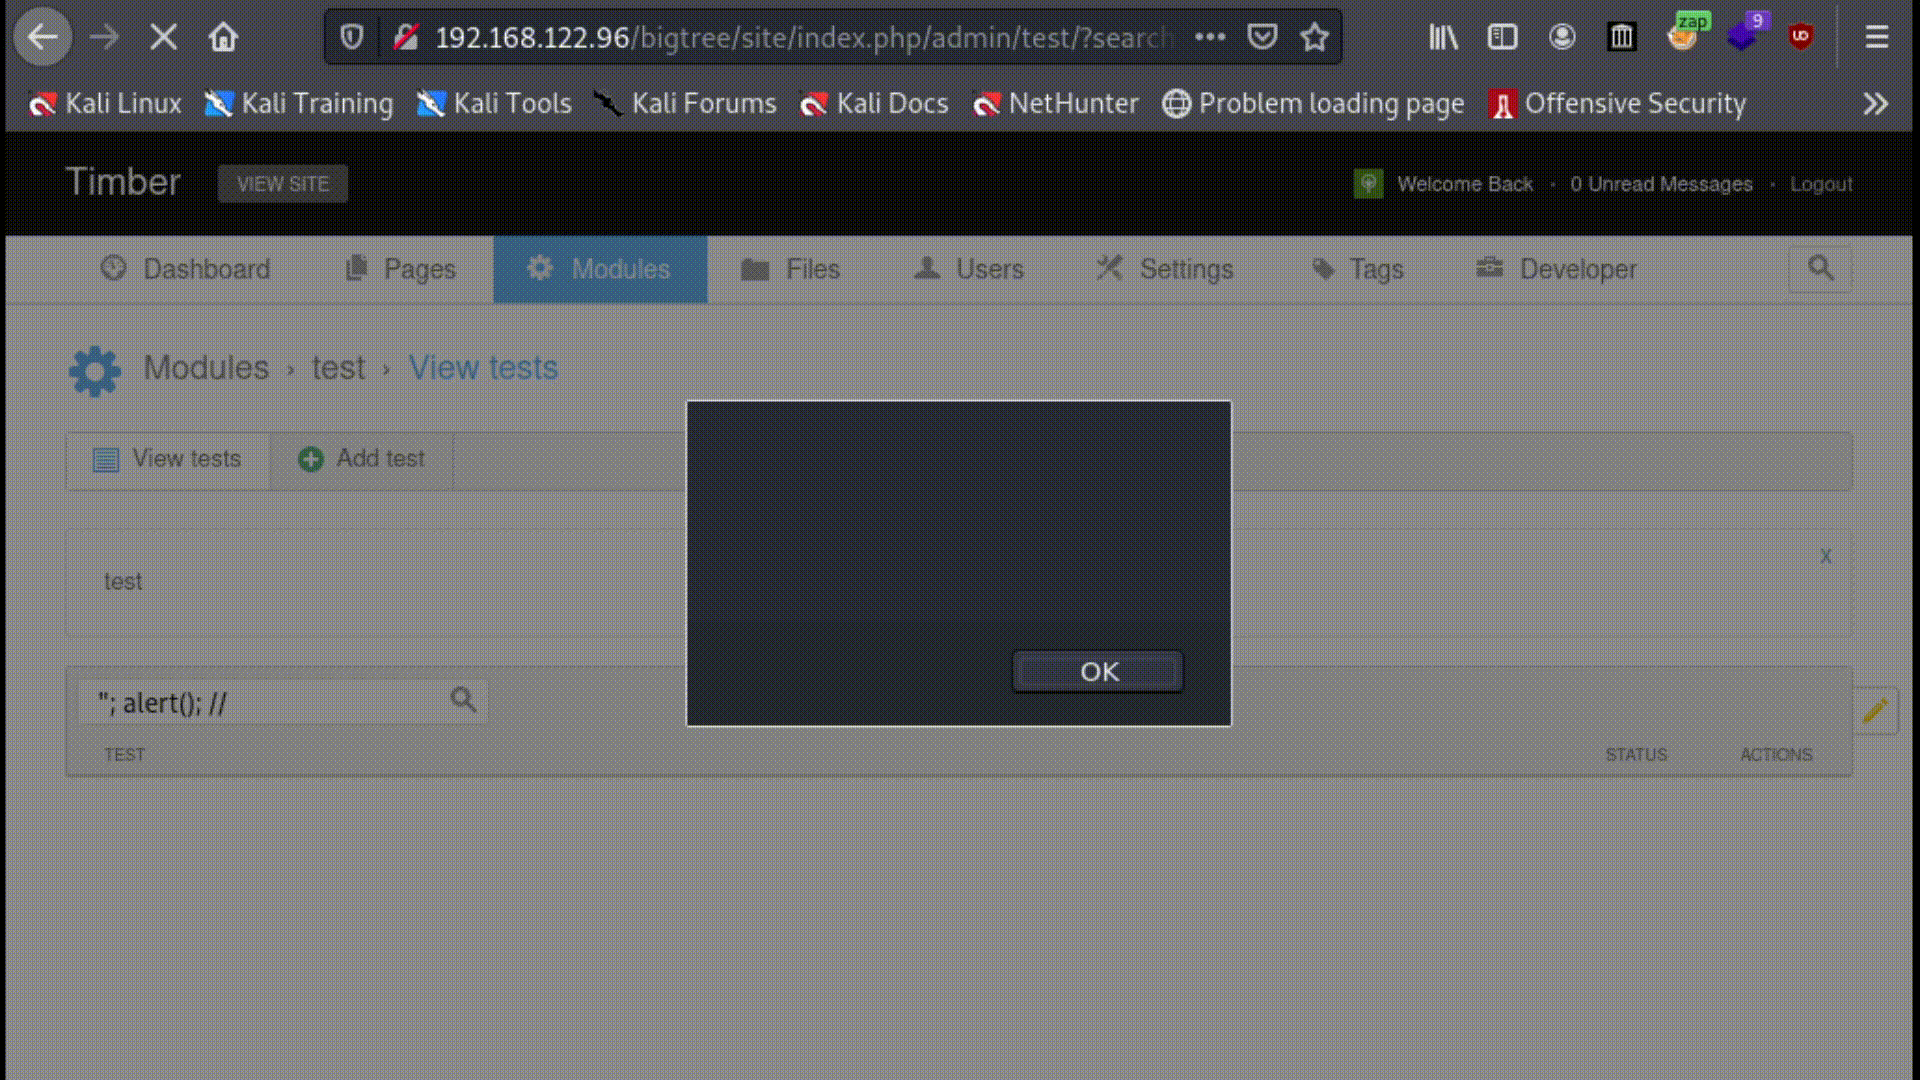
  • Les requêtes de recherche sont réfléchies sur la page et stockées dans la variable BigTree.localSearchQuery recherche réfléchie
  • Cela peut être exploité avec une balise HTML fermante , ou en terminant la déclaration de la variable BigTree.localSearchQuery par "; et du code arbitraire. domxss

Avec cela, un attaquant pourrait créer une attaque par clickjacking via un e-mail, ou un lien malveillant sur une page web qu'il héberge, permettant de forger des requêtes en tant qu'utilisateur ciblé. csrf
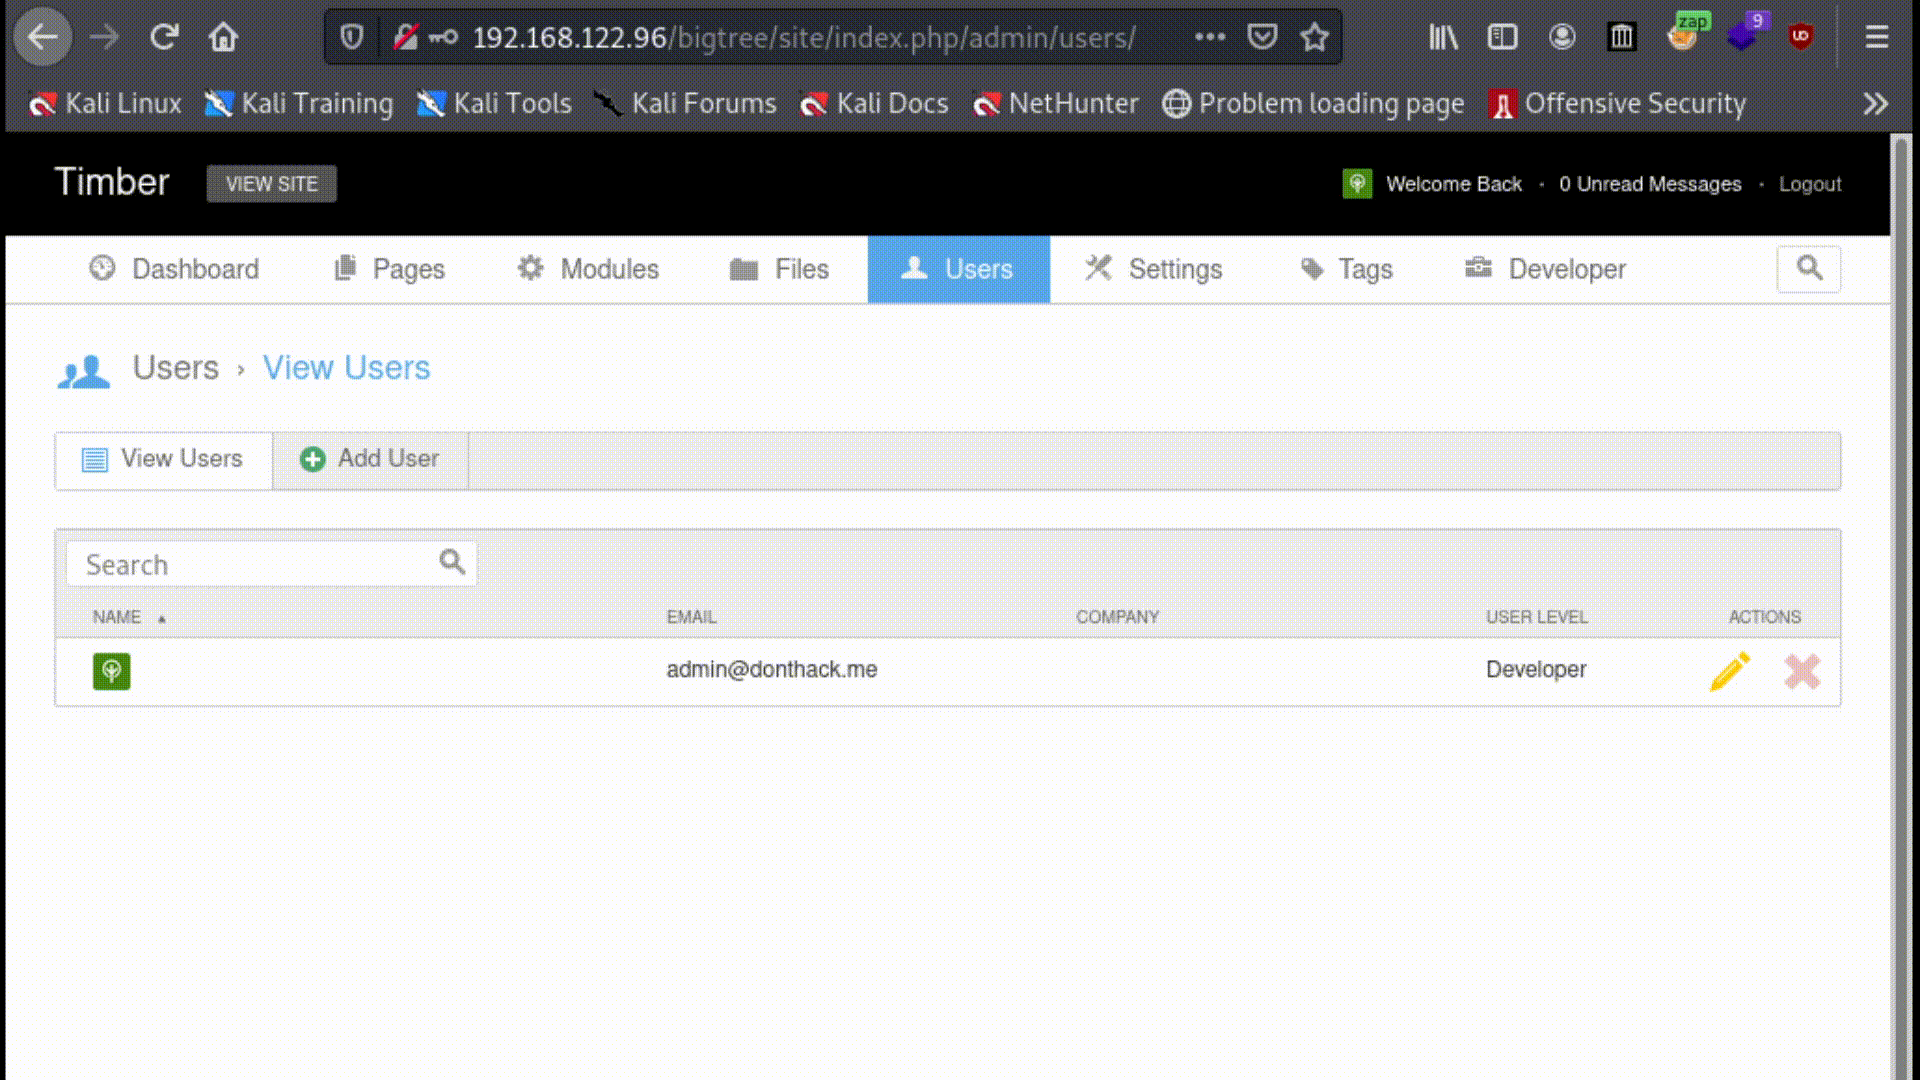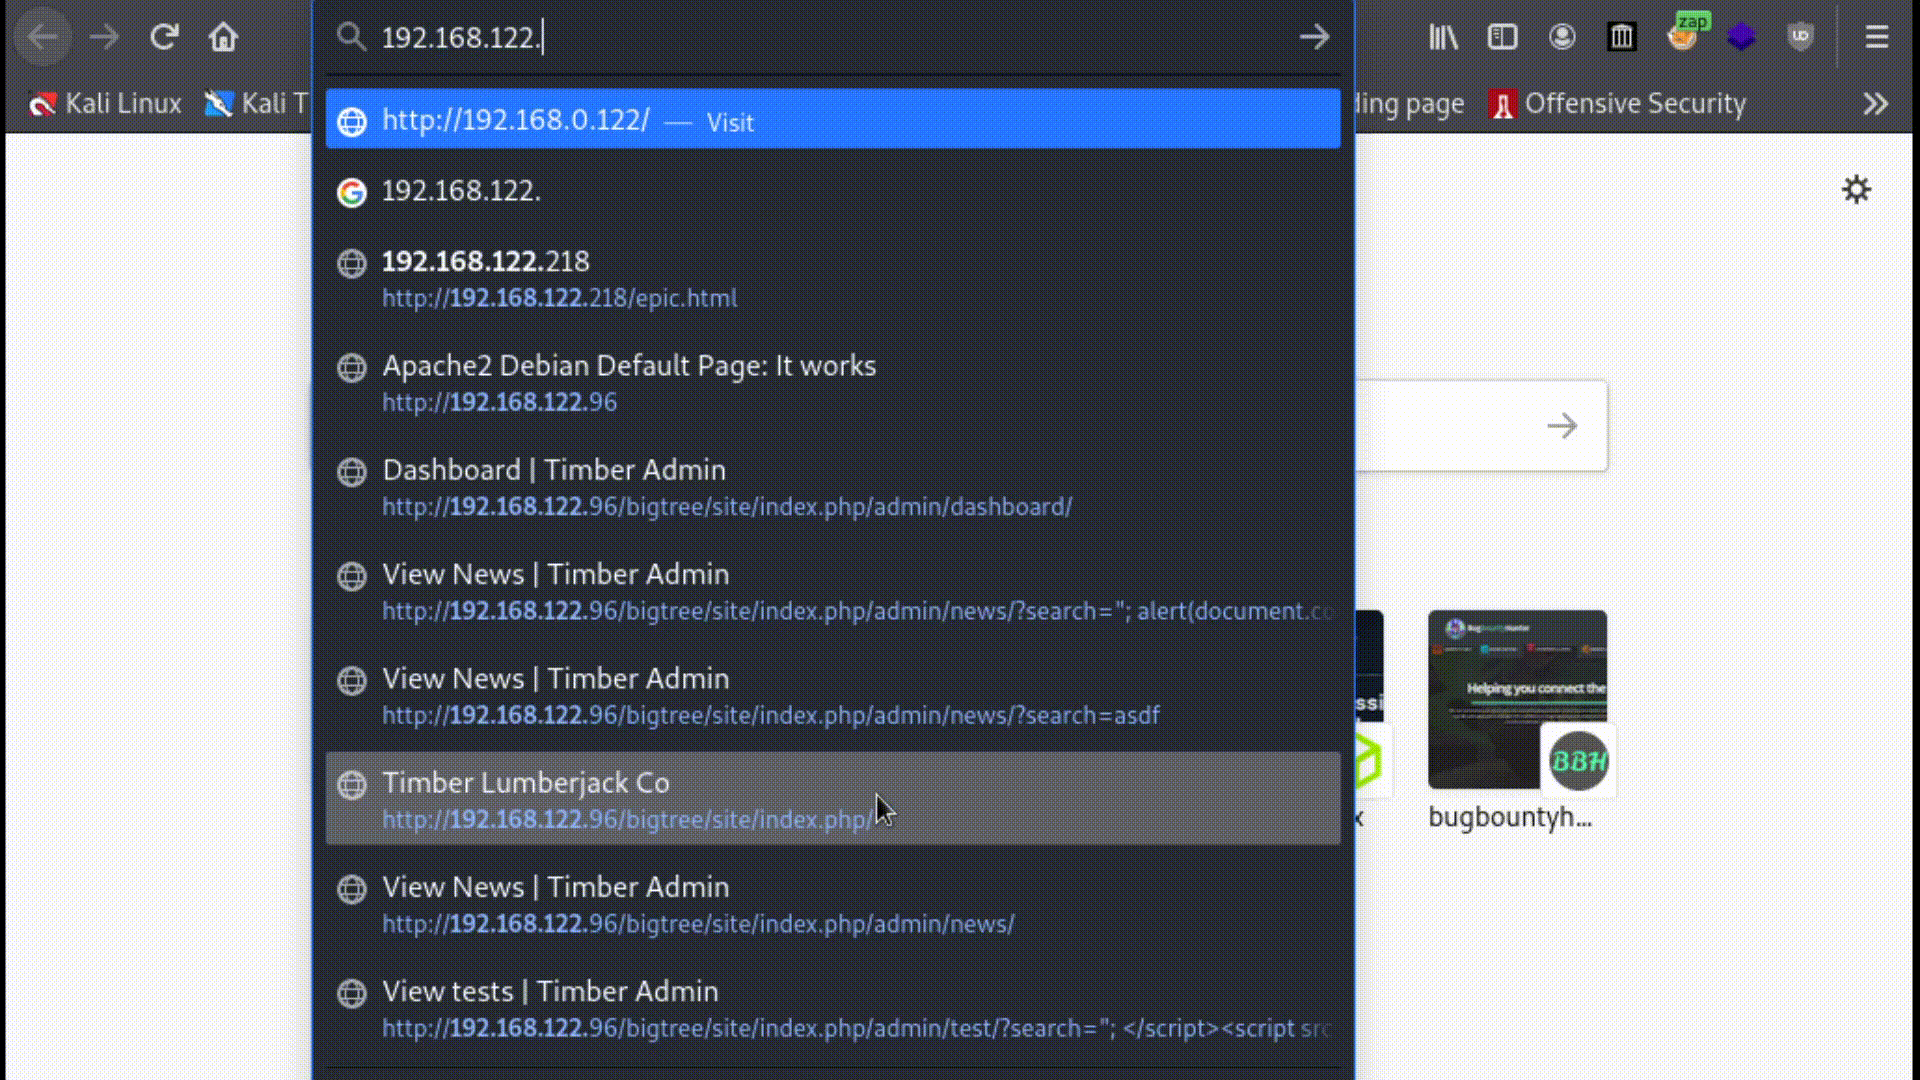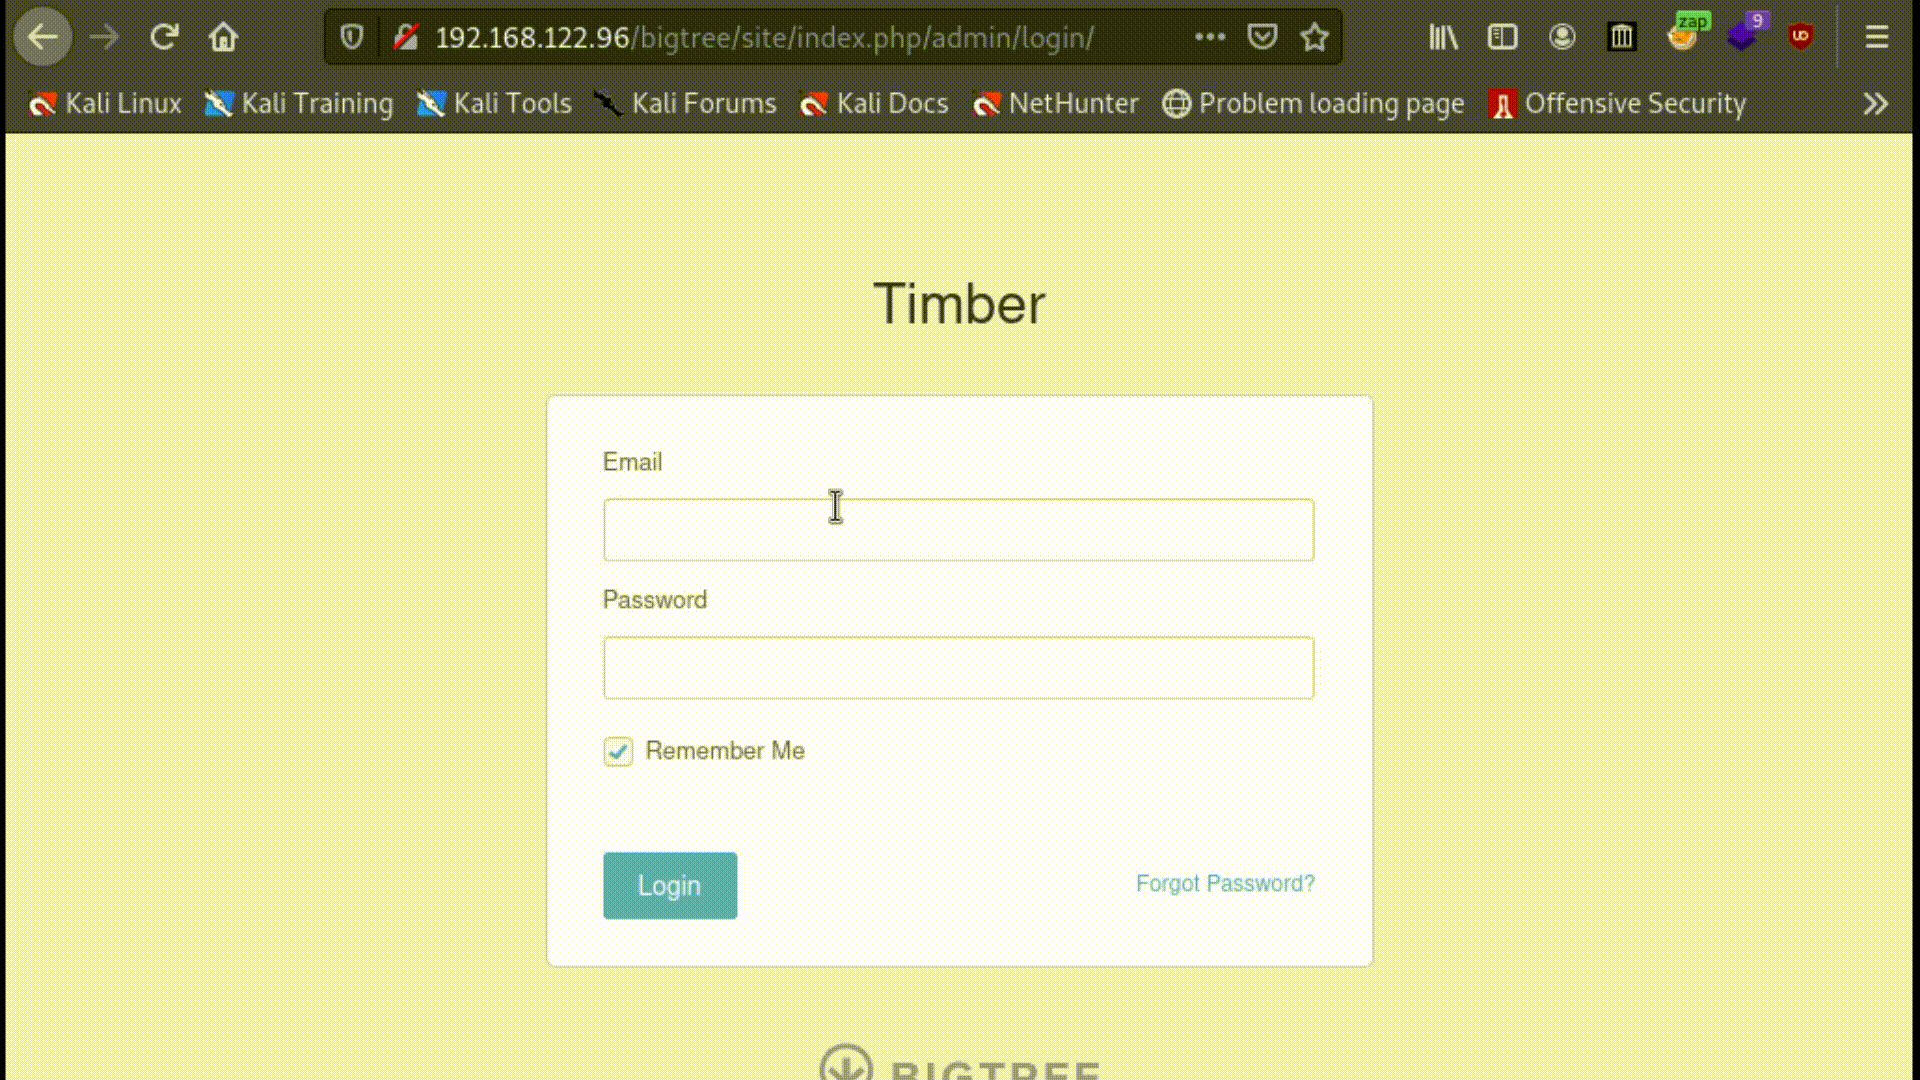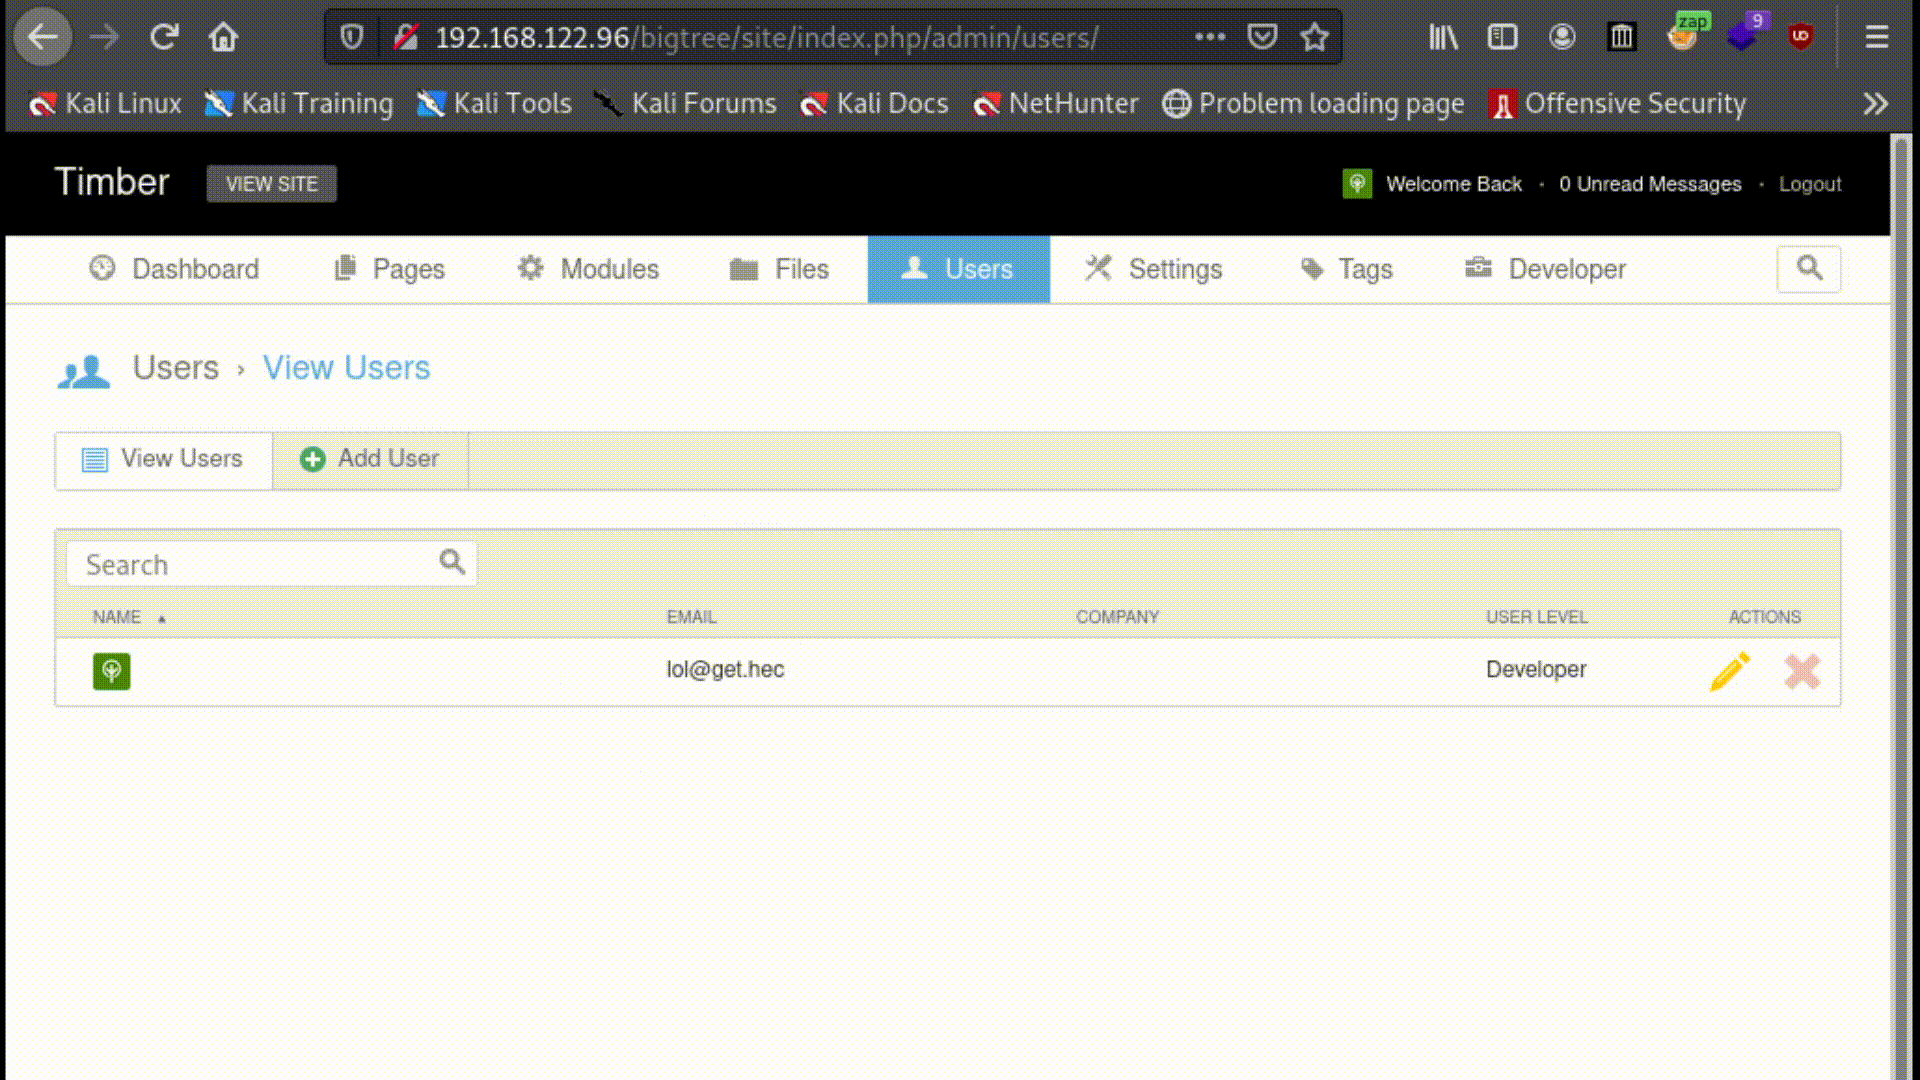
La charge utile fournie forge une requête en tant qu'utilisateur id 1 et modifiera l'adresse e-mail et le mot de passe de cet utilisateur.

Découvert par @giuseppesec le 20 août 2021.

Télécharger l’outil