
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
slurp-1 — Bucket S3 enumerator | Kitploit
Outils/GitHubGitHub/gdraperi/slurp-1
ReconnaissanceScanners de VulnérabilitésCollecte d'InformationsTests d'IntrusionSécurité CloudMauvaise Configuration
GitHubgdraperi/slurp-1

slurp-1

Bucket S3 enumerator

Voir le dépôt
306713il y a 7 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

slurp

Enumérateur de buckets S3 en mode boîte noire/boîte blanche

Aperçu

  • Crédit à tous les packages fournisseurs qui ont rendu cet outil possible.
  • Il s'agit d'un outil de sécurité ; il est destiné aux testeurs d'intrusion et aux professionnels de la sécurité pour effectuer des audits de buckets S3.

Fonctionnalités

  • Analyse via un ou plusieurs domaines ; vous pouvez cibler un seul domaine ou une liste de domaines
  • Analyse via un ou plusieurs mots-clés ; vous pouvez cibler un seul mot-clé ou une liste de mots-clés
  • Analyse via des identifiants AWS ; vous pouvez cibler votre propre compte AWS pour voir quels buckets ont été exposés
  • Sortie colorisée pour un grep visuel
  • Génère actuellement plus de 28 000 permutations par domaine et mot-clé (merci à @jakewarren et @random-robbie)
  • Prise en charge de Punycode pour les noms de domaine internationalisés
  • Licence de copyleft forte (GPLv3)

Modes

Cet outil fonctionne selon deux modes : mode boîte noire et mode boîte blanche. Le mode boîte blanche (ou interne) est significativement plus rapide que le mode boîte noire (externe).

Boîte noire (externe)

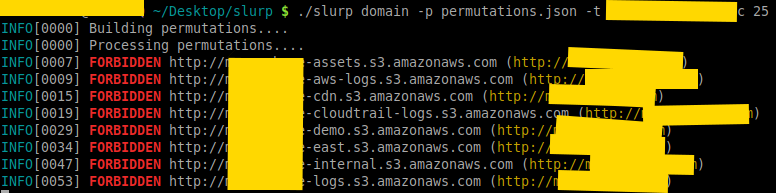
Dans ce mode, vous utilisez la liste de permutations pour effectuer des analyses. Cela générera des faux positifs et il n'y a aucun moyen de lier les buckets à un compte AWS réel ! N'ouvrez pas de tickets pour demander comment faire cela.
Domaine

domaine-scan

Mots-clés

motscles-scan

Boîte blanche (interne)

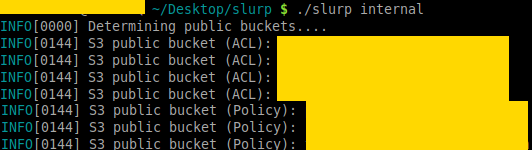
Dans ce mode, vous utilisez l'API AWS avec des identifiants sur un compte spécifique que vous possédez pour voir ce qui est ouvert. Cette méthode récupère tous les buckets S3 et vérifie les permissions de politique/ACL. Notez que je ne fournirai pas d'assistance sur la façon d'utiliser l'API AWS. Vos identifiants doivent se trouver dans ~/.aws/credentials.
interne

scan-interne

Utilisation

  • slurp domain <-t|--target> example.com énumérera les domaines S3 pour une cible spécifique.
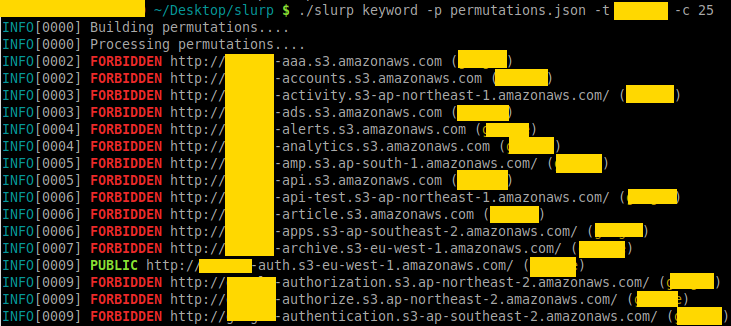
  • slurp keyword <-t|--target> linux,golang,python énumérera les buckets S3 basés sur ces 3 mots-clés.
  • slurp internal effectue une analyse interne en utilisant l'API AWS.

Installation

Ce projet utilise vgo ; vous pouvez cloner et exécuter go build ou télécharger depuis la section Releases. Veuillez ne pas ouvrir de tickets sur la raison pour laquelle vous ne pouvez pas compiler le projet ; ce projet se compile comme n'importe quel autre projet en Go, si vous ne pouvez pas le compiler, je vous suggère fortement de lire la spécification Go.

De plus, les seuls binaires que j'inclus sont linux/amd64 ; si vous voulez des binaires pour Mac/Windows, compilez-les vous-même.

Télécharger l’outil