 gagaltotal/cve-2026-24858
Outil Python pour analyser l'interface de gestion web Fortinet afin de détecter la vulnérabilité CVE-2026-24858 de contournement de l'authentification SSO et, en option, envoyer des payloads explicites avec l'autorisation de l'utilisateur.

CVE-2026-24858 - Contournement de l'authentification SSO administrative FortiCloud
Ce dépôt contient un helper Python conservateur pour analyser les indicateurs de gestion web Fortinet et un expéditeur de payload optionnel (explicite). L'expéditeur d'exploit/payload est désactivé par défaut et nécessite un flag explicite pour être exécuté.
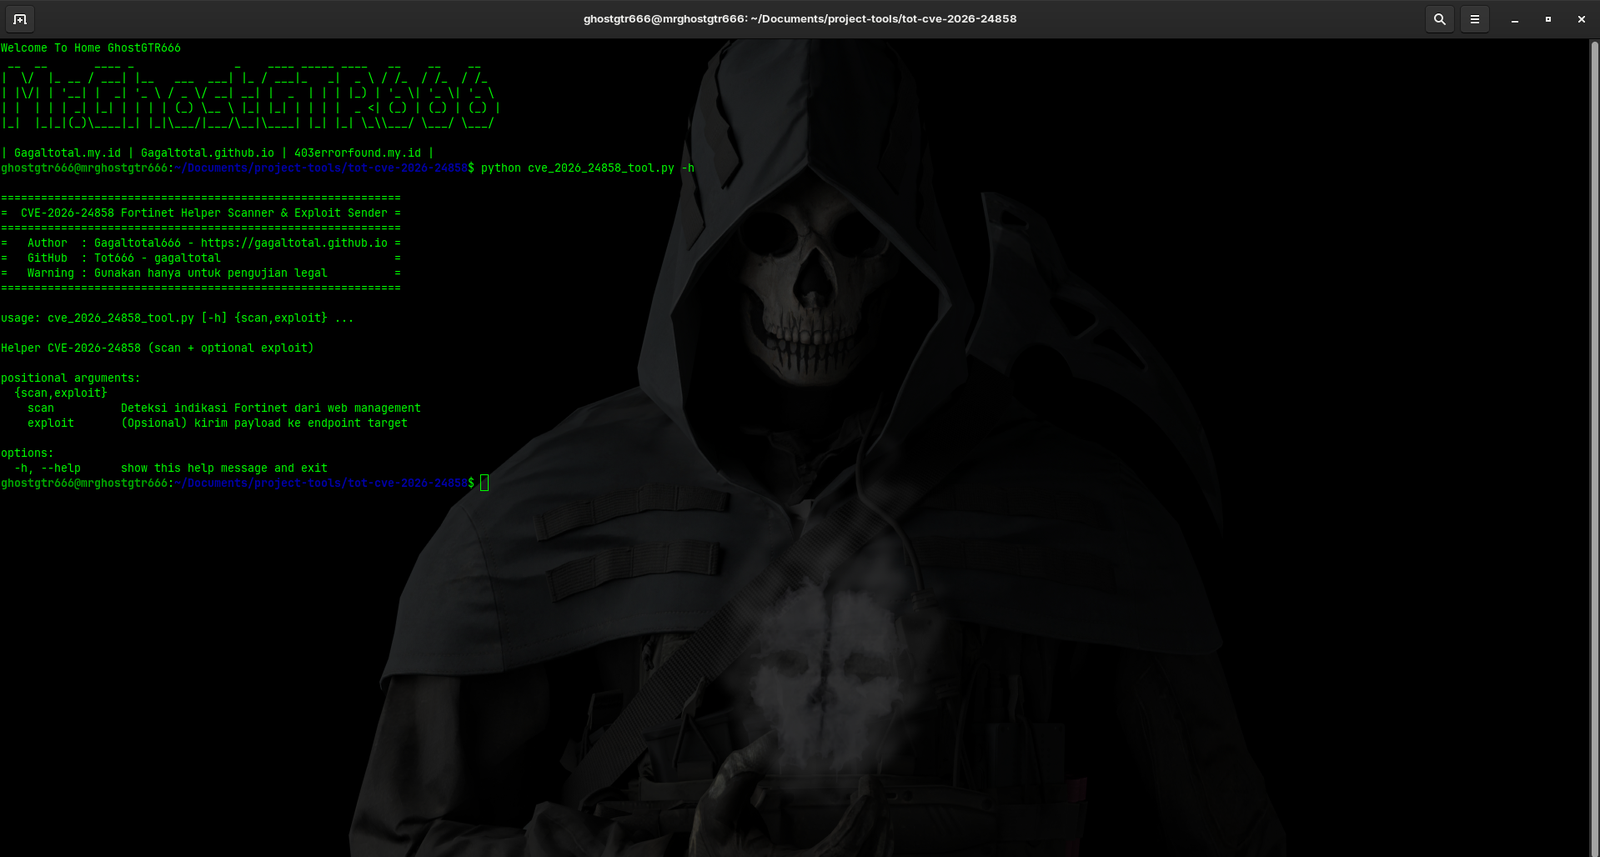
Exemples d'utilisation :
python3 -m pip install -r requirements.txt
python3 cve_2026_24858_tool.py scan --target 192.168.2.3
python3 cve_2026_24858_tool.py scan --target 192.168.2.3 --versbose
python3 cve_2026_24858_tool.py exploit --target 192.168.2.3 --endpoint /vuln/path \
  --payload-file ./payload.bin --enable-exploit
Avertissements :
--payload-file au
point de terminaison spécifié ; l'outil ne conçoit ni n'invente des payloads d'exploit.Options supplémentaires :
--verbose : affiche les en-têtes de réponse et un extrait du corps (scan et exploit).--dump-body : affiche le corps complet de la réponse (peut être volumineux).--save-response <file> : enregistre le corps complet de la réponse dans le chemin de fichier indiqué.Exemple : enregistrer la réponse de l'exploit dans un fichier tout en affichant les en-têtes :
python3 cve_2026_24858_tool.py exploit --target 192.168.2.3 --endpoint /vuln/path \
  --payload-file ./payload.bin --enable-exploit --verbose --save-response ./resp.html
