 gabrielsoltz/metahub
Outil d'enrichissement automatisé des constats de sécurité et d'évaluation d'impact pour AWS. Enrichit les données de vulnérabilité avec le contexte des ressources, les associations et les tags pour calculer des scores d'impact contextuels en vue d'une correction priorisée.

MetaHub est un outil automatisé d'enrichissement contextuel et d'évaluation d'impact des findings de sécurité pour la gestion des vulnérabilités. Vous pouvez l'utiliser avec AWS Security Hub ou tout scanner de sécurité compatible ASFF. Arrêtez de vous fier à des sévérités inutiles et passez à des définitions de score d'impact basées sur VOTRE contexte.
MetaHub est un outil de sécurité open-source pour la gestion des vulnérabilités basée sur l'impact contextuel. Il peut automatiser le processus de contextualisation des findings de sécurité en fonction de votre environnement et de vos besoins, VOTRE contexte, identifier la propriété et calculer un score d'impact basé sur celui-ci, que vous pouvez utiliser pour définir la priorisation (par où commencer ?) et les automatisations comme les corrections, alertes ou tickets. L'outil est conçu pour les environnements AWS et vous pouvez l'utiliser avec AWS Security Hub ou tout scanner compatible ASFF (comme Prowler).
ℹ️ Explorez et étendez les nouveaux Tableaux de bord MetaHub avec Powerpipe !
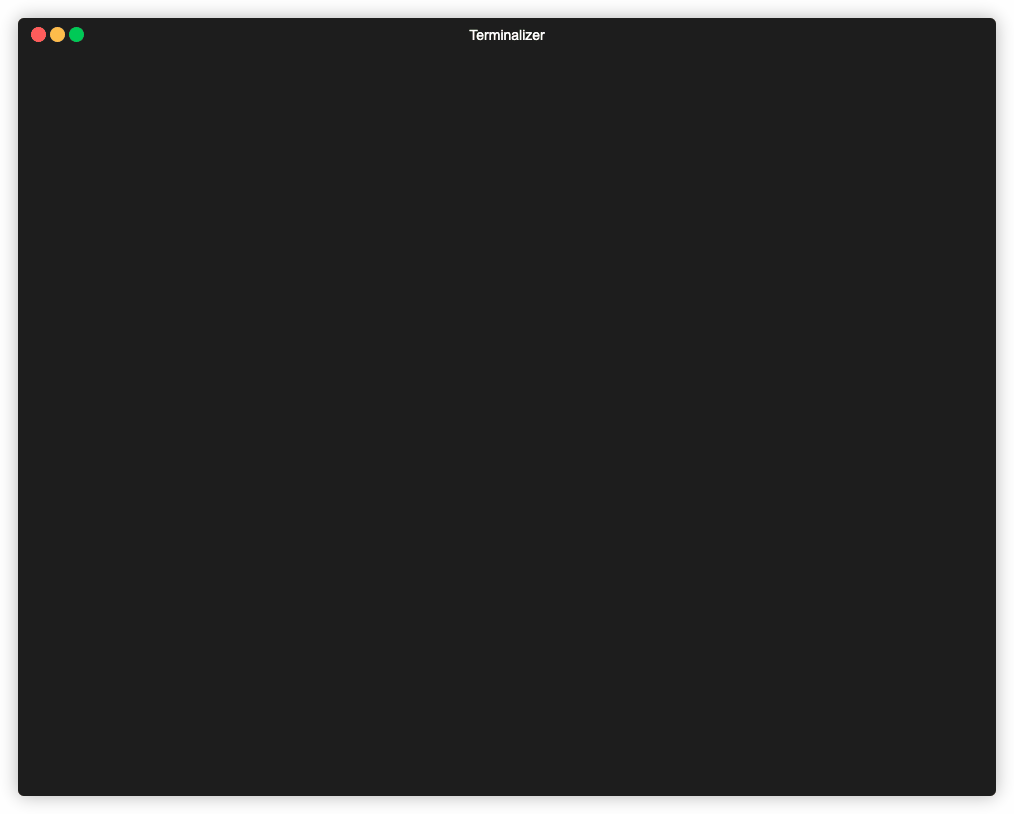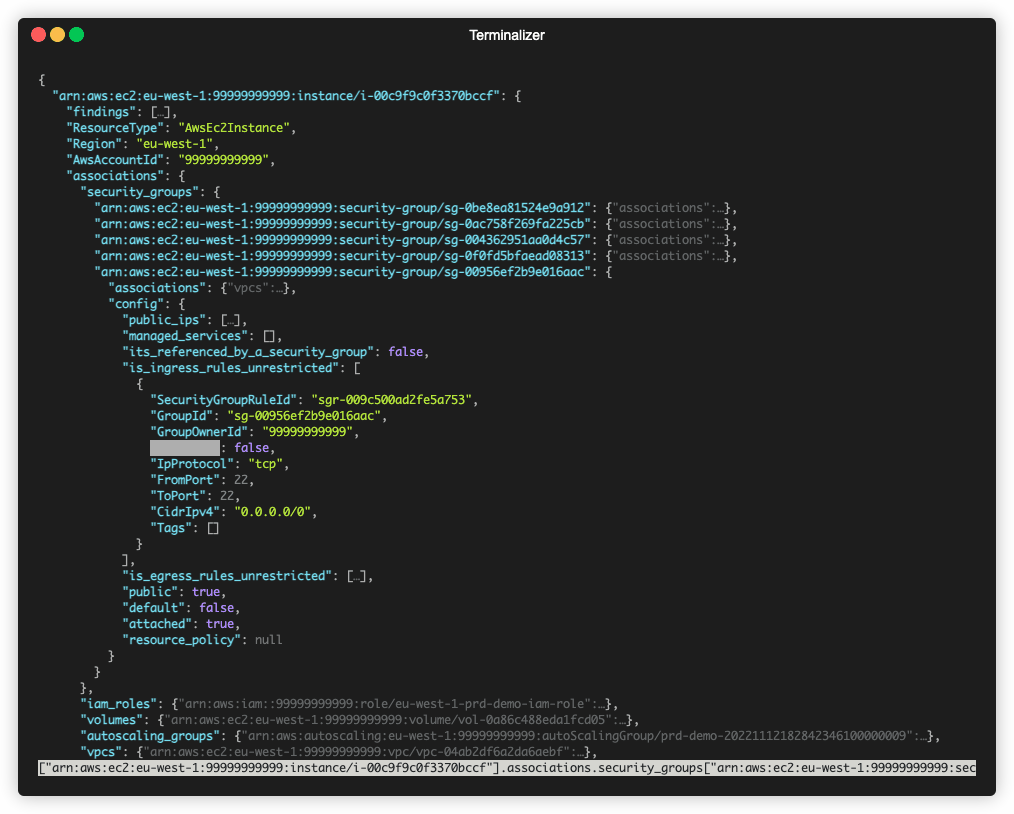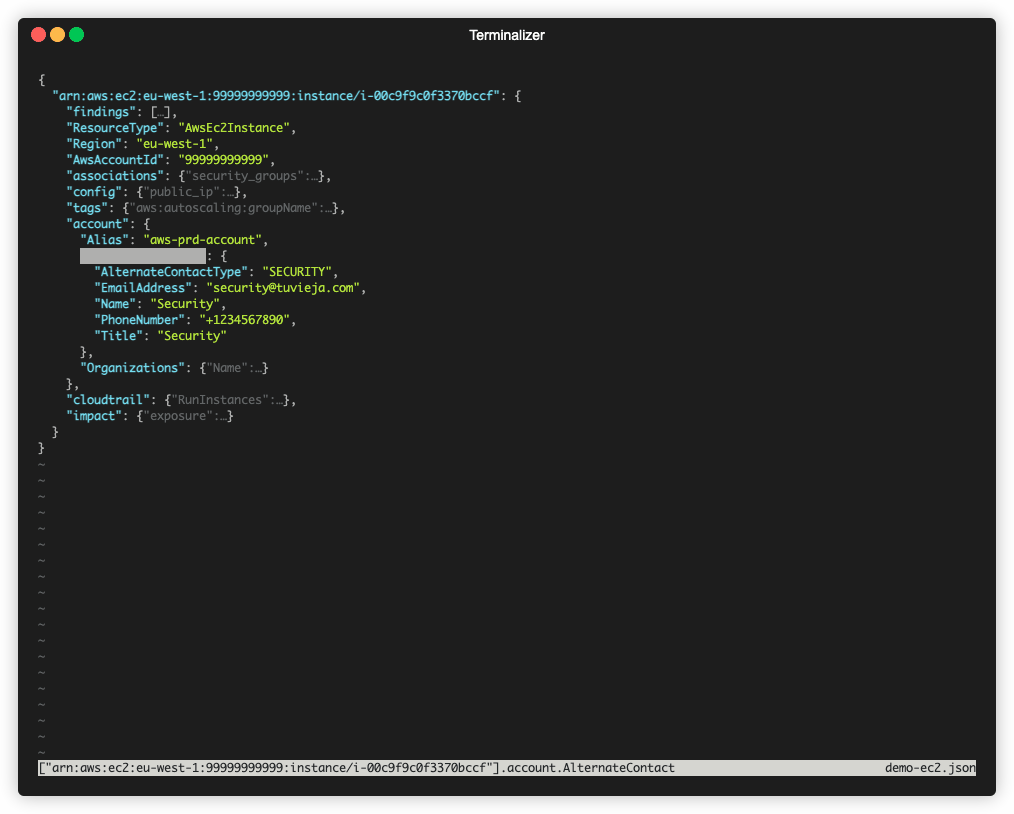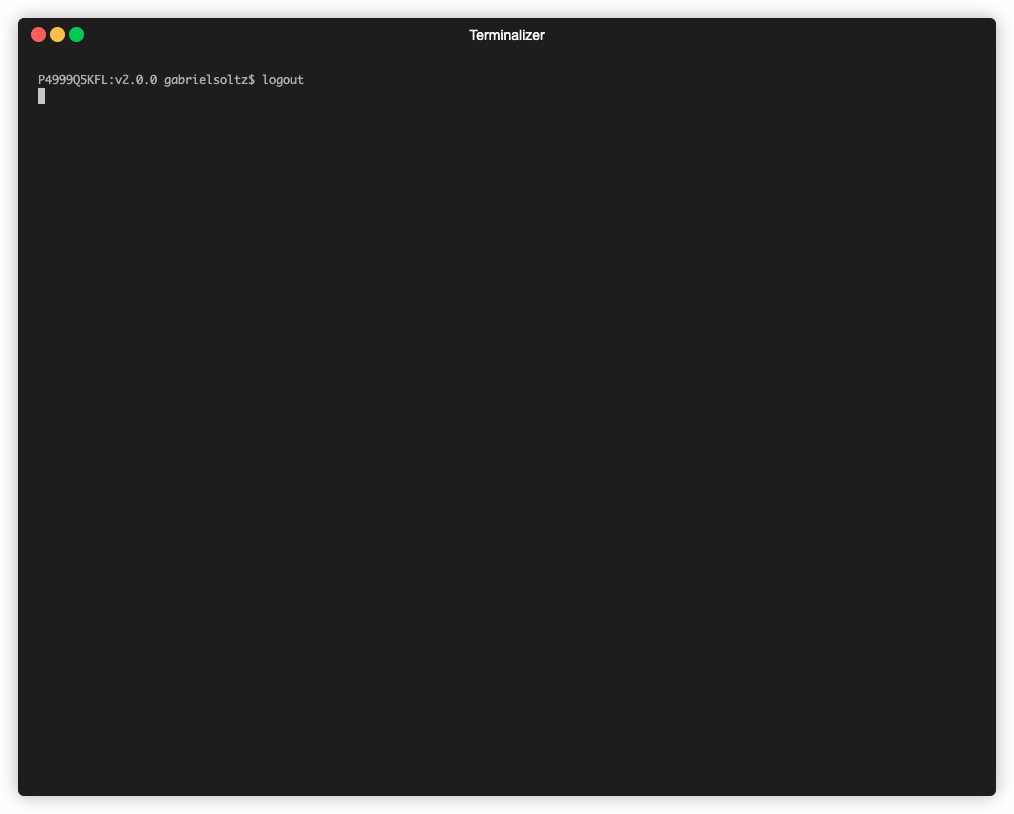
MetaHub décrit votre contexte en se connectant aux ressources affectées dans vos comptes concernés. Il peut décrire les informations sur votre compte AWS et votre organisation, les tags des ressources affectées, les événements CloudTrail associés, les configurations de vos ressources affectées et toutes leurs associations : si vous contextualisez un finding de sécurité affectant une instance EC2, MetaHub se connectera non seulement à cette instance elle-même mais aussi à ses rôles IAM ; de là, il se connectera aux politiques IAM associées à ces rôles. Il se connectera aux groupes de sécurité et analysera toutes leurs règles, au VPC et aux sous-réseaux où l'instance s'exécute, aux volumes, aux groupes Auto Scaling, et plus encore. Vous pouvez appliquer des filtres pour automatiser la détection d'autres ressources ayant les mêmes propriétés et effectuer des investigations approfondies.
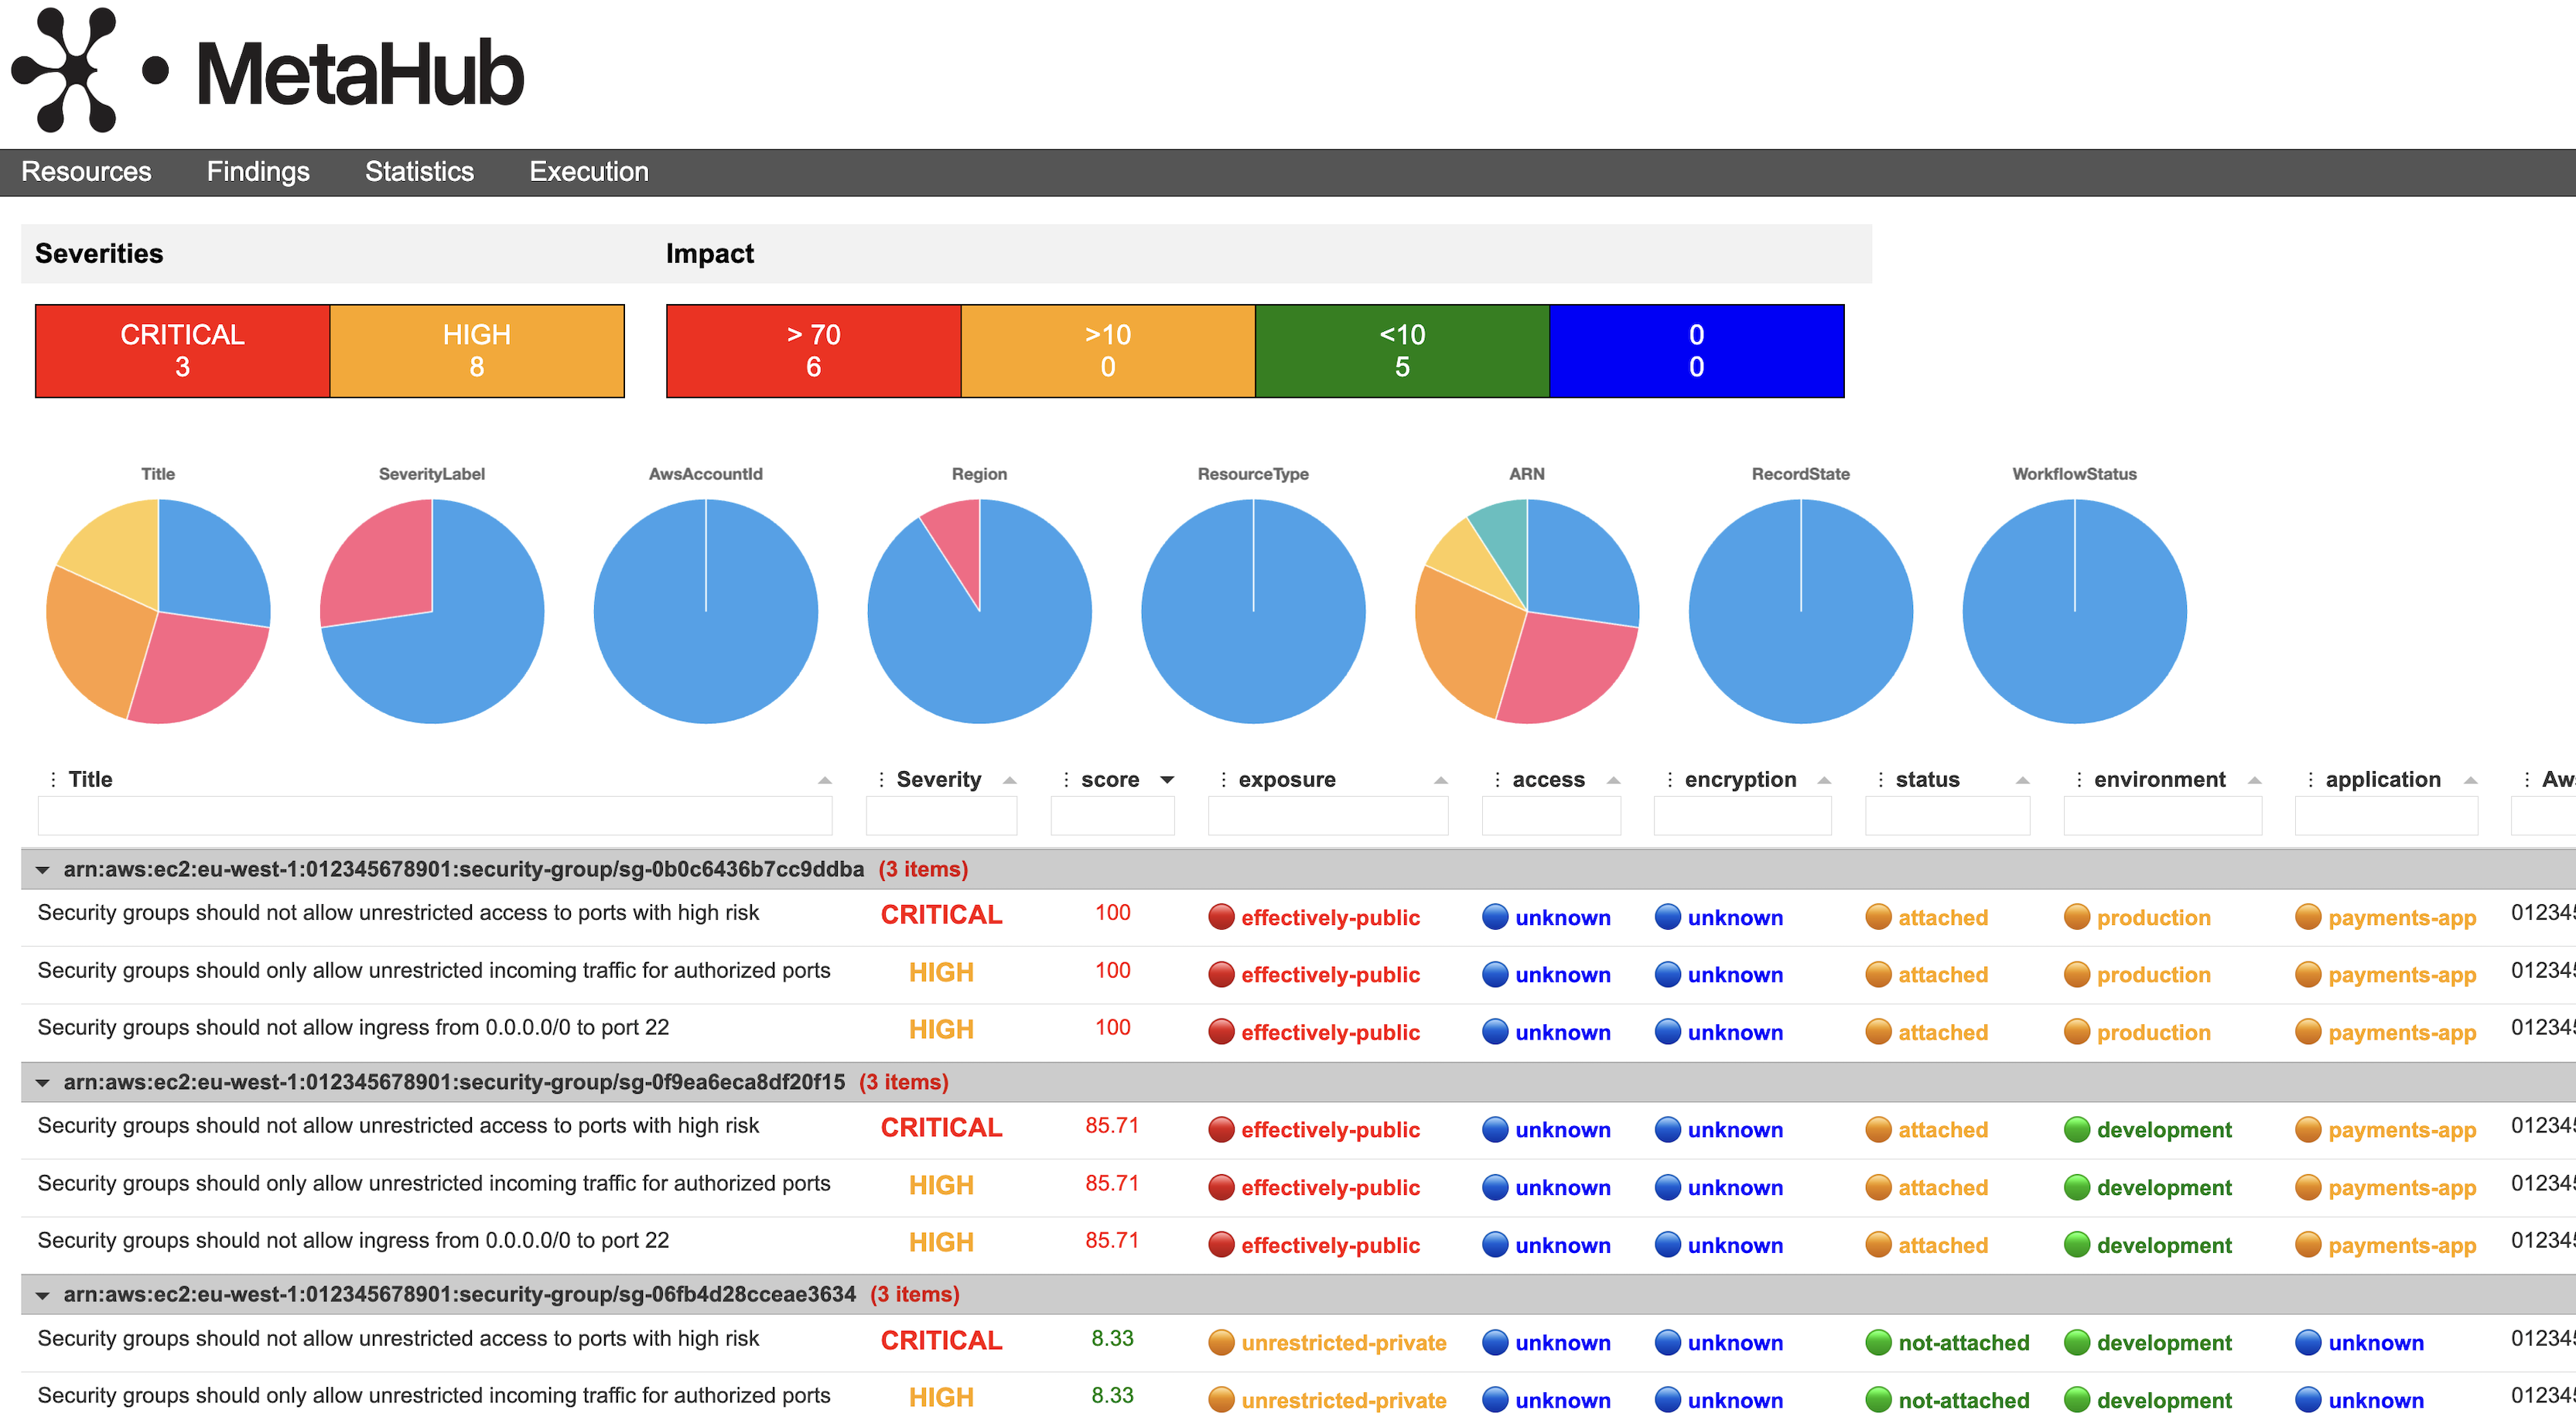
Après avoir récupéré toutes les informations de votre contexte, MetaHub évaluera les conditions d'impact pour toutes vos ressources : exposition, accès, chiffrement, statut, environnement, application et propriétaire. Sur la base de ces calculs et en plus des informations sur les findings de sécurité affectant la ressource, le tout ensemble, MetaHub générera un score pour chaque finding et ressource affectée.
Consultez le tableau de bord suivant généré par MetaHub. Vous avez les ressources affectées, regroupant tous les findings de sécurité les affectant ensemble et la sévérité d'origine de chaque finding. Ensuite, vous avez le score et tous les critères que MetaHub a évalués pour générer ce score. Toutes ces informations sont filtrables, triables, groupables, téléchargeables et personnalisables.
Voici la sortie JSON output pour une instance EC2 ; voyez comment MetaHub organise toutes les informations sur son contexte ensemble, sous associations, config, tags, account et cloudtrail, et enfin la clé impact avec le score et tous les critères évalués pour générer ce score.
MetaHub offre une gamme de moyens pour lister, gérer et sortir vos findings de sécurité pour investigation, suppression, mise à jour et intégration avec d'autres outils. Il est conçu pour être utilisé comme outil en CLI ou dans des workflows automatisés, tels que des fonctions AWS Lambda. Il prend en charge différentes sorties, certaines json programmatique, mais aussi des formats puissants html, xlsx et csv que vous pouvez personnaliser.
Si vous utilisez AWS Security Hub, MetaHub s'intègre parfaitement et étend ses fonctionnalités. Il peut être utilisé comme action personnalisée Security Hub, prend en charge les filtres AWS Security Hub, vous pouvez gérer le statut de workflow de vos findings, et vous pouvez même enrichir vos findings directement dans AWS Security Hub.
MetaHub est conçu pour être utilisé avec AWS et prend en charge les configurations multi-comptes. Vous pouvez exécuter l'outil depuis n'importe quel environnement en assumant des rôles dans votre maître AWS Security Hub et vos comptes enfant/service. Cela vous permet de récupérer des données agrégées depuis plusieurs comptes en utilisant votre implémentation multi-compte AWS Security Hub tout en récupérant et enrichissant ces findings avec des données provenant des comptes où vos ressources affectées s'exécutent. Reportez-vous à Configuration de Security Hub pour plus d'informations.
