
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-2640-CVE-2023-32629 — GameOver(lay) Élévation de privilèges Ubuntu | Kitploit
Outils/GitHubGitHub/g1vi/cve-2023-2640-cve-2023-32629
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationTests d'IntrusionExploitation de Binaires
GitHubg1vi/cve-2023-2640-cve-2023-32629

CVE-2023-2640-CVE-2023-32629

GameOver(lay) Élévation de privilèges Ubuntu

Voir le dépôt
1352241il y a 2 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

GameOver(lay) Élévation de privilèges Ubuntu

CVE-2023-2640

https://www.cvedetails.com/cve/CVE-2023-2640/

Sur les noyaux Ubuntu comportant à la fois c914c0e27eb0 et « UBUNTU: SAUCE: overlayfs: Skip permission checking for trusted.overlayfs.* xattrs », un utilisateur non privilégié peut définir des attributs étendus privilégiés sur les fichiers montés, ce qui les amène à être définis sur les fichiers supérieurs sans les contrôles de sécurité appropriés.

CVE-2023-32629

https://www.cvedetails.com/cve/CVE-2023-32629/

Vulnérabilité d'élévation de privilèges locaux dans les noyaux Ubuntu : overlayfs ovl_copy_up_meta_inode_data contourne les contrôles de permissions lors de l'appel à ovl_do_setxattr sur les noyaux Ubuntu.

Noyaux vulnérables

Version du noyauVersion Ubuntu
6.2.0Ubuntu 23.04 (Lunar Lobster) / Ubuntu 22.04 LTS (Jammy Jellyfish)
5.19.0Ubuntu 22.10 (Kinetic Kudu) / Ubuntu 22.04 LTS (Jammy Jellyfish)
5.4.0Ubuntu 22.04 LTS (Local Fossa) / Ubuntu 18.04 LTS (Bionic Beaver)

Utilisation

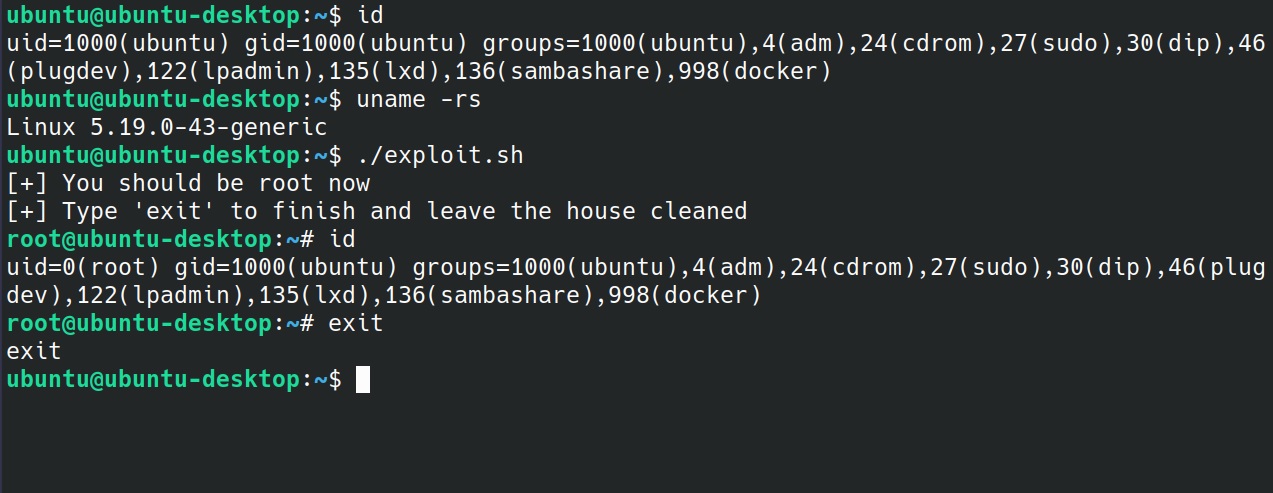
Testé sur les noyaux 5.19.0 et 6.2.0.

  1. Exécutez simplement le script dans le shell à faibles privilèges.
   ./exploit.sh
  1. N'oubliez pas de taper « exit » pour terminer le shell root et laisser la place propre.

Exemple

Untitled

Licence

N'hésitez pas à l'utiliser ou à le modifier quand et où vous le souhaitez.

Télécharger l’outil