
 furkanzengin/cve-2022-30525
Une vulnérabilité d'injection de commandes OS dans le programme CGI de Zyxel

Une vulnérabilité d'injection de commandes OS dans le programme CGI de Zyxel
La vulnérabilité, découverte pour la première fois le 13 avril 2022, a provoqué une exécution de code à distance dans les produits de pare-feu Zyxel. Cette vulnérabilité importante, avec un score CVSS de 9,8, a été bloquée grâce à la mise à jour publiée par Zyxel 15 jours après son apparition. Au moins 20 800 modèles ont été affectés au cours de ce processus, principalement en Europe. La vulnérabilité est due à la commande "setWanPortSt" dans l'applet de provisionnement zéro-touch. L'accès à la commande "setWanPortSt" se fait via le endpoint /ztp/cgi-bin/handler. Aucune exploitation n'a été observée depuis que Zyxel a proposé une mise à jour pour ses modèles concernant cette vulnérabilité. La version logicielle des modèles affectés a été mise à niveau vers v5.30, et il a été souligné que la mise à jour automatique du logiciel doit être activée pour prévenir la vulnérabilité.
Le 13 avril 2022, Rapid7 a signalé une vulnérabilité affectant les dispositifs de pare-feu Zyxel, permettant à des attaquants d'injecter des commandes arbitraires à distance en tant qu'utilisateur "nobody" sans authentification. Cette vulnérabilité a été traitée à un niveau critique et le score CVSS a été déterminé comme étant de 9,8. Zyxel a ensuite remédié à la vulnérabilité en publiant une mise à jour de sécurité le 28 avril 2022. Le 12 mai 2022, Rapid7 a publié un avis et un module Metasploit pour cette vulnérabilité.
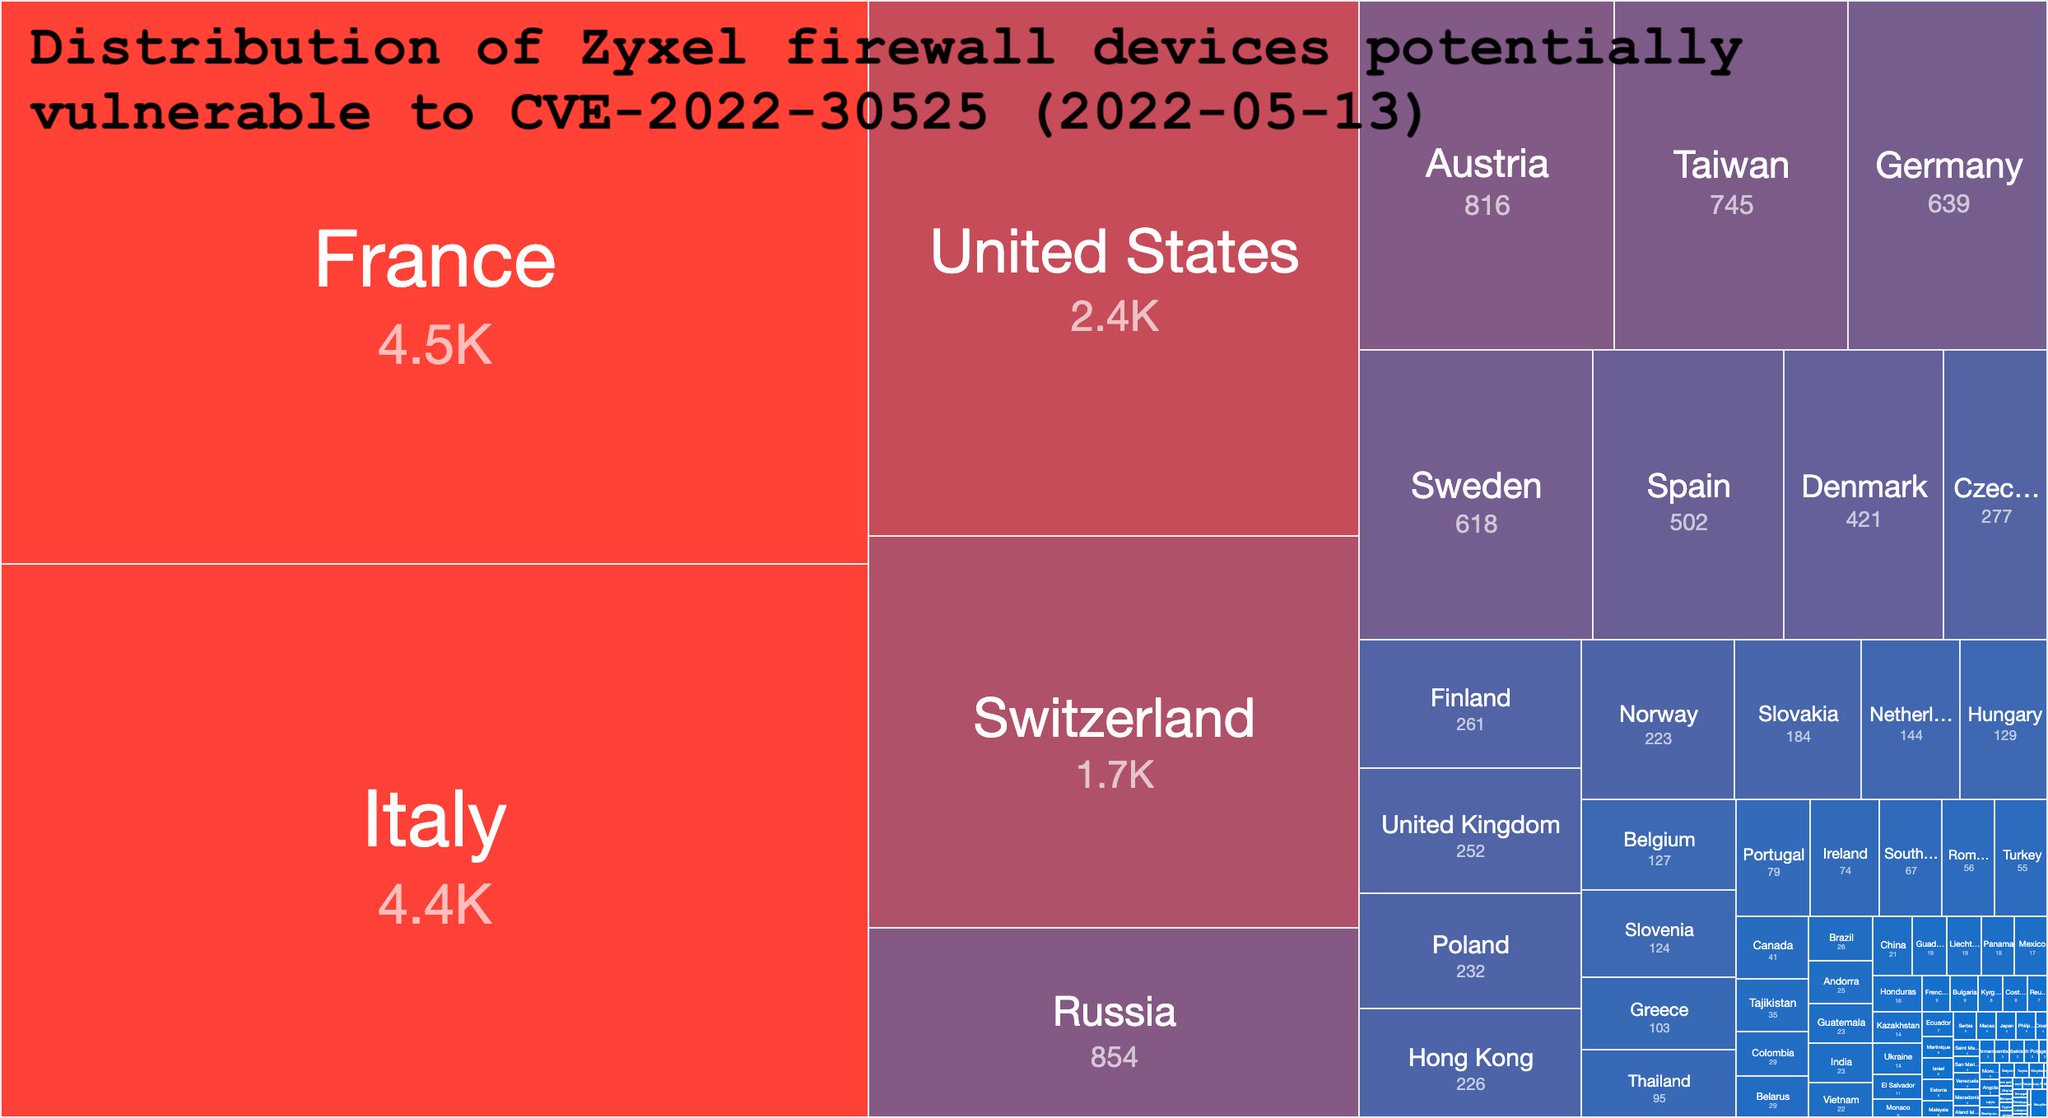
Les chercheurs de ShadowServer ont commencé à surveiller les tentatives d'exploitation de CVE-2022-30525. Au moins 20 800 des modèles de pare-feu Zyxel concernés ont été exposés en ligne au cours des investigations. Il a été noté que la plupart des modèles affectés se trouvaient en France et en Italie.
La vulnérabilité provient de l'utilisation de “os.system” avec des données fournies par l'attaquant. Le endpoint /ztp/cgi-bin/handler est utilisé pour lancer l'attaque. Handler est un script Python capable d'exécuter un certain nombre de commandes différentes. Jake Baines, qui a le premier signalé l'erreur, a expliqué la vulnérabilité dans son blog comme suit : “Rapid7 a découvert et signalé une vulnérabilité qui affecte les pare-feu Zyxel prenant en charge le Zero Touch Provisioning (ZTP), ce qui inclut les séries ATP, VPN et USG FLEX (y compris USG20-VPN et USG20W-VPN). La vulnérabilité, identifiée comme CVE-2022-30525, permet à un attaquant distant non authentifié d'exécuter du code arbitraire en tant qu'utilisateur nobody sur le dispositif affecté.” Le problème provient d'une commande appelée "setWanPortSt" dans l'implémentation du provisionnement zéro-touch, qui permet au provisionnement à distance de modifier les paramètres IP des ports du pare-feu.
Un PoC a été publié pour mieux comprendre comment l'exploitation est réalisée. Victorian Machinery est un exploit de preuve de concept pour CVE-2022-30525. La vulnérabilité est une injection de commandes à distance non authentifiée affectant les pare-feu Zyxel prenant en charge le provisionnement zéro-touch.

Tout d'abord, la cible est exploitée à l'aide d'un listener netcat et un shell inversé est capturé. Par défaut, “nc” est exécuté en indiquant “nc-path”. En Python, une copie du processus principal est créée à l'aide de l'opération “os.fork()”. Ensuite, si l'identifiant du processus est 0, une requête POST est envoyée à l'adresse URL spécifiée. L'URL contient respectivement le protocole, l'adresse distante à exploiter, le port distant et le endpoint “/ztp/cgi-bin/handler”. Grâce au endpoint /ztp/cgi-bin/handler, la fonctionnalité de la commande “setWanPortSt” peut être accessible, ce qui permet de modifier les paramètres IP des ports du pare-feu. Lorsque le payload est examiné, on constate que la cible de la commande est le port 1270 du protocole DHCP. De cette manière, les attaquants peuvent obtenir une exécution de code à distance en tant que nobody.
La Shadowserver Foundation, le groupe qui enquête sur l'exploitation à l'échelle mondiale, n'a pas révélé d'informations supplémentaires sur les tentatives d'exploitation observées et leurs caractéristiques. Il a été annoncé qu'aucune tentative d'abus n'a eu lieu depuis le lundi 16 mai 2022, mais les enquêtes se poursuivent.
Les administrateurs des dispositifs concernés sont invités à mettre à niveau le firmware vers V5.30 dès que possible. Jake Baines a également conseillé d'activer les mises à jour automatiques du firmware si possible. Zyxel a été critiqué pour avoir traité la vulnérabilité en silence, mais dans la déclaration, il a été expliqué que cela était dû à "miscommunication during the disclosure coordination process." Les employés internes ont été informés que la création d'une nouvelle politique "HTTP Protocol Signatures" en établissant un dictionnaire pour une atténuation manuelle peut empêcher l'exploitation.
En conclusion, cette vulnérabilité, survenue dans les produits de pare-feu Zyxel, a affecté de nombreux modèles à un niveau critique. Bien que le problème ait été traité en peu de temps, l'impact de l'exploit a été assez important. Le fait qu'aucun exploit n'ait été trouvé depuis longtemps montre que les mises à jour peuvent fermer la faille de sécurité pour le moment.
