
 fundacio-i2cat/infohound
InfoHound est un outil OSINT pour extraire une grande quantité de données à partir d'un nom de domaine web.
Pendant la phase de reconnaissance, un attaquant recherche toute information sur sa cible afin de créer un profil qui l'aidera plus tard à identifier les moyens possibles de pénétrer dans une organisation. InfoHound effectue des techniques d'analyse passive (qui n'interagissent pas directement avec la cible) en utilisant l'OSINT pour extraire une grande quantité de données à partir d'un nom de domaine web. Cet outil récupérera des e-mails, des personnes, des fichiers, des sous-domaines, des noms d'utilisateur et des URL qui seront ensuite analysés pour extraire des informations encore plus précieuses.
De plus, InfoHound exploite une instance Ollama, lui permettant de tirer parti de la puissance des LLM (Large Language Models). Par défaut, InfoHound utilise llama2, un modèle LLM pré-entraîné, pour générer de brèves descriptions des rôles des individus au sein d'une organisation. Cette fonctionnalité fournit des informations précieuses sur la structure organisationnelle et facilite l'identification des personnes clés. De plus, des efforts de développement continus visent à introduire des fonctionnalités et améliorations supplémentaires pour enrichir davantage les capacités de l'outil à l'avenir.
REMARQUE : InfoHound ne nécessite aucun matériel spécial pour fonctionner. Cependant, il est important de prendre en compte les exigences matérielles lors de l'utilisation de tâches qui utilisent le modèle de langage large (LLM). Pour des informations détaillées sur les exigences spécifiques du modèle LLM que vous souhaitez utiliser, veuillez vous référer à la documentation officielle d'Ollama.

git clone https://github.com/Fundacio-i2CAT/InfoHound.git
cd InfoHound/infohound
mv infohound_config.sample.py infohound_config.py
cd ..
docker-compose up -d
Vous pouvez maintenant accéder à InfoHound en naviguant avec votre navigateur vers :
http://localhost:8000/
REMARQUE : Vous devez ajouter les clés API dans le fichier infohound_config.py
InfoHound dispose de 2 types de modules différents : ceux qui récupèrent des données et ceux qui les analysent pour extraire des informations plus pertinentes.
| Nom | Description |
|---|---|
| Obtenir les informations Whois | Obtenir des informations pertinentes à partir du registre Whois. |
| Obtenir les enregistrements DNS | Cette tâche interroge le DNS. |
| Obtenir les sous-domaines | Cette tâche utilise l'API Alienvault OTX, CRT.sh et HackerTarget comme sources de données pour découvrir les sous-domaines mis en cache. |
| Obtenir les sous-domaines à partir des URL | Une fois certaines tâches effectuées, la table des URL contiendra de nombreuses entrées. Cette tâche vérifiera toutes les URL pour trouver de nouveaux sous-domaines. |
| Obtenir les URL | Il recherche toutes les URL mises en cache par Wayback Machine et les enregistre dans la base de données. Cela aidera ensuite à découvrir d'autres entités de données comme les fichiers ou les sous-domaines. |
| Obtenir les fichiers à partir des URL | Il parcourt la table de la base de données des URL pour trouver des fichiers et les stocker dans la table de base de données des fichiers pour une analyse ultérieure. Les fichiers qui seront récupérés sont : doc, docx, ppt, pptx, pps, ppsx, xls, xlsx, odt, ods, odg, odp, sxw, sxc, sxi, pdf, wpd, svg, indd, rdp, ica, zip, rar |
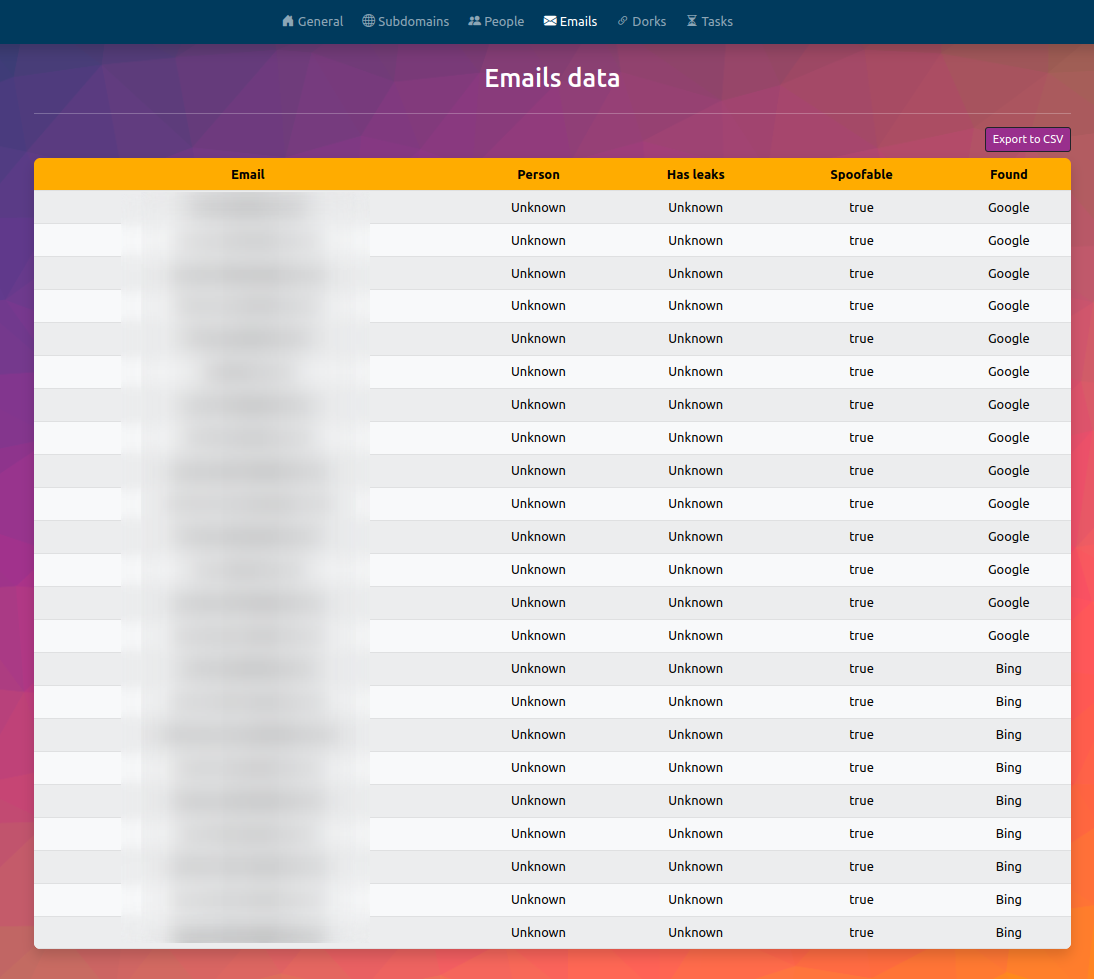
| Trouver des e-mails | Il recherche des e-mails à l'aide de requêtes vers Google, Bing et les bases de données de fuites. |
| Trouver des personnes à partir des e-mails | Une fois que certains e-mails ont été trouvés, il peut être utile de découvrir la personne derrière eux. Il trouve également les noms d'utilisateur de ces personnes. |
| Trouver des e-mails à partir des URL | Parfois, les URL découvertes peuvent contenir des informations sensibles. Cette tâche récupère tous les e-mails à partir des chemins d'URL. |
| Exécuter des dorks | Il exécutera les dorks définis dans le dossier dorks. N'oubliez pas de regrouper les dorks par catégories (nom de fichier) pour comprendre leurs objectifs. |
| Trouver des e-mails à partir des dorks | Par défaut, InfoHound a quelques dorks définis pour découvrir des e-mails. Cette tâche les recherchera dans les résultats obtenus à partir de l'exécution des dorks. |
| Trouver des personnes via Google | Utilise l'API JSON de Google pour trouver des personnes qui travaillent dans l'entreprise associée au domaine |
| Nom | Description |
|---|---|
| Vérifier la prise de contrôle de sous-domaines | Effectue quelques vérifications pour déterminer si un sous-domaine peut être pris en contrôle. |
| Vérifier si le domaine peut être usurpé | Vérifie si un domaine, parmi les e-mails qu'InfoHound a découverts, peut être usurpé. Cela pourrait être utilisé par des attaquants pour usurper l'identité d'une personne et envoyer des e-mails en son nom. |
| Obtenir les profils à partir des noms d'utilisateur | Cette tâche utilise les noms d'utilisateur découverts pour chaque personne afin de trouver des profils sur des services ou réseaux sociaux où ce nom d'utilisateur existe. Cela est effectué à l'aide de l'outil Maigret. Il convient de noter que même si un profil avec le même nom d'utilisateur est trouvé, cela ne signifie pas nécessairement qu'il appartient à la personne analysée. |
| Télécharger tous les fichiers | Une fois que les fichiers ont été stockés dans la table de base de données des fichiers, cette tâche les téléchargera dans le dossier "download_files". |
| Obtenir les métadonnées | À l'aide d'exiftool, cette tâche extraira toutes les métadonnées des fichiers téléchargés et les enregistrera dans la base de données. |
| Obtenir les e-mails à partir des métadonnées | Comme certaines métadonnées peuvent contenir des e-mails, cette tâche les récupérera tous et les enregistrera dans la base de données. |
| Obtenir les e-mails à partir du contenu des fichiers | En général, les e-mails peuvent être inclus dans les fichiers d'entreprise, donc cette tâche récupérera tous les e-mails à partir du contenu des fichiers téléchargés. |
| Trouver les services enregistrés à l'aide des e-mails | Il est possible de trouver des services ou réseaux sociaux où un e-mail a été utilisé pour créer un compte. Cette tâche vérifiera si un e-mail qu'InfoHound a découvert possède un compte sur Twitter, Adobe, Facebook, Imgur, Mewe, Parler, Rumble, Snapchat, Wordpress et/ou Duolingo. |
| Vérifier les fuites | Cette tâche vérifie le service Firefox Monitor pour voir si un e-mail a été trouvé dans une fuite de données. Bien qu'il s'agisse d'un service gratuit, il a une limite de 10 requêtes par jour. Si une clé API Leak-Lookup est définie, il la vérifie également. |
| Analyse de profil assistée par IA | Vous pouvez utiliser la tâche d'analyse de profil pour employer un outil basé sur l'IA qui examine les métadonnées et crée une description pour vous. |
| Obtenir les mots de passe divulgués | En utilisant le service gratuit de Proxy Nova, InfoHound peut détecter et afficher les mots de passe des noms d'utilisateur trouvés qui ont été divulgués dans le passé. |
