 fortalice/bofhound
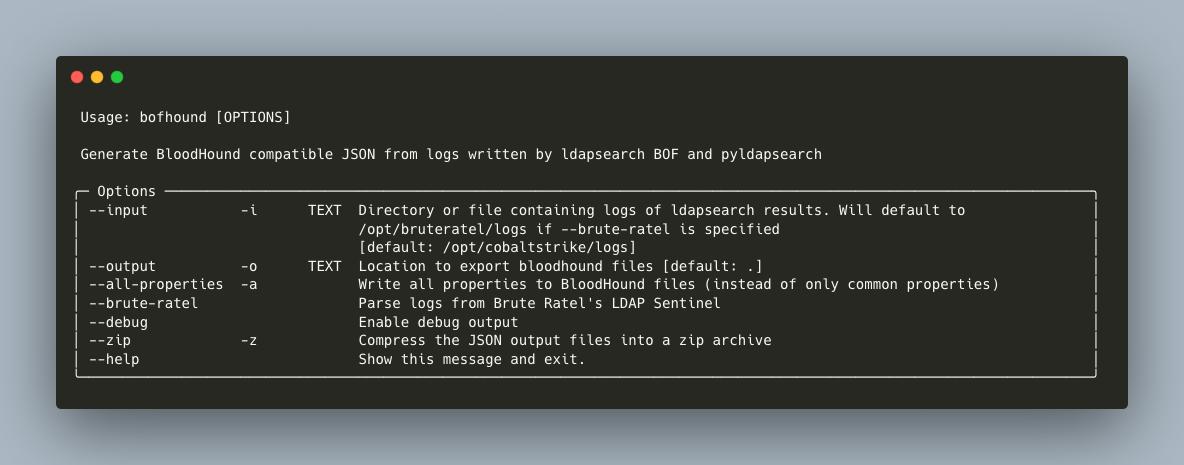
Générer du JSON compatible avec BloodHound à partir des logs écrits par ldapsearch BOF, pyldapsearch et LDAP Sentinel de Brute Ratel.

⛔🚧 Ce dépôt n'est plus maintenu. Pour soumettre un problème, une pull request ou obtenir la dernière version, référez-vous à https://github.com/coffeegist/bofhound 🚧⛔
 _____________________________ __    __    ______    __    __   __   __   _______
|   _   /  /  __   / |   ____/|  |  |  |  /  __  \  |  |  |  | |  \ |  | |       \
|  |_)  | |  |  |  | |  |__   |  |__|  | |  |  |  | |  |  |  | |   \|  | |  .--.  |
|   _  <  |  |  |  | |   __|  |   __   | |  |  |  | |  |  |  | |  . `  | |  |  |  |
|  |_)  | |  `--'  | |  |     |  |  |  | |  `--'  | |  `--'  | |  |\   | |  '--'  |
|______/   \______/  |__|     |__|  |___\_\________\_\________\|__| \___\|_________\

                              by Fortalice ✪
BOFHound est un ingestor BloodHound hors ligne et un analyseur de résultats LDAP compatible avec le ldapsearch BOF de TrustedSec, l'adaptation Python pyldapsearch et LDAP Sentinel de Brute Ratel.
En analysant les fichiers journaux générés par les outils susmentionnés, BOFHound permet aux opérateurs d'utiliser l'interface appréciée de BloodHound tout en gardant un contrôle total sur les requêtes LDAP exécutées et la vitesse à laquelle elles sont exécutées. Cela laisse une marge de manœuvre à l'opérateur pour tenir compte des éventuels comptes honeypot, des seuils de requêtes LDAP coûteuses et d'autres mécanismes de détection conçus en fonction des collecteurs BloodHound traditionnels et automatisés.
Blog - Affinez votre jeu de reconnaissance AD
Blog - Affinez votre jeu de reconnaissance AD Partie 2
BOFHound peut être installé avec pip3 install bofhound ou en clonant ce dépôt et en exécutant pip3 install .
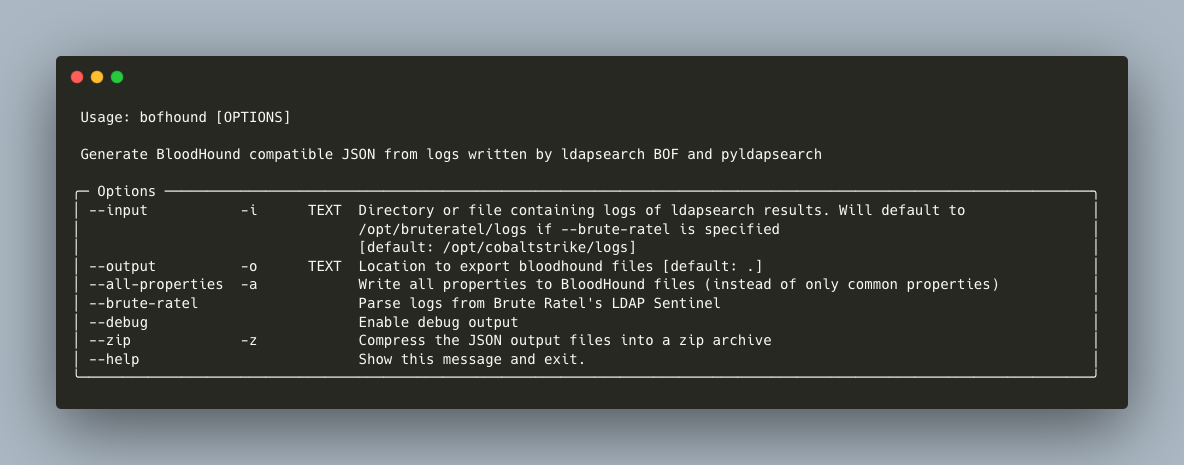
Analyse les résultats ldapseach BOF des journaux Cobalt Strike (/opt/cobaltstrike/logs par défaut) vers /data/
bofhound -o /data/
Analyse les journaux pyldapsearch et inclut toutes les propriétés (au lieu des propriétés communes uniquement)
bofhound -i ~/.pyldapsearch/logs/ --all-properties
Analyse les données LDAP Sentinel des journaux BRc4 (change le chemin d'entrée par défaut en /opt/bruteratel/logs)
bofhound --brute-ratel
Les attributs suivants sont requis pour un fonctionnement correct :
samaccounttype
dn
objectsid
Obtenir toutes les données (Peut-être exécuter BloodHound à la place ?)
ldapsearch (objectclass=*) *,ntsecuritydescriptor
Récupérer toutes les informations de schéma
ldapsearch (schemaIDGUID=*) name,schemaidguid -1 "" CN=Schema,CN=Configuration,DC=windomain,DC=local
Récupérer uniquement le schemaIDGUID de ms-Mcs-AdmPwd
ldapsearch (name=ms-mcs-admpwd) name,schemaidguid 1 "" CN=Schema,CN=Configuration,DC=windomain,DC=local
bofhound utilise Poetry pour gérer les dépendances. Installez à partir des sources et configurez pour le développement avec :
git clone https://github.com/fortalice/bofhound
cd bofhound
poetry install
poetry run bofhound --help






