 flaviupopescu/cve-2022-28601
Une vulnérabilité de contournement de l'authentification à deux facteurs (2FA) dans le « Simple 2FA Plugin for Moodle » de LMS Doctor

Une vulnérabilité de contournement de l'authentification à deux facteurs (2FA) dans le « Simple 2FA Plugin for Moodle » de LMS Doctor
Détails de la vulnérabilité
Risque : Moyen
Fournisseur : LMS Doctor - Simple 2 Factor Authentication Plugin For Moodle
Divulgué par : Flaviu Popescu
Description : La vulnérabilité de contournement de l'authentification à deux facteurs dans le plugin Simple 2FA pour Moodle, de « LMS Doctor », permet aux attaquants de remplacer le numéro de téléphone associé à un compte. Cela leur permet ainsi de contourner la deuxième étape de la vérification.
Preuve de concept : L'exemple ci-dessous montre le processus de connexion initial à l'aide d'un compte auto-enregistré.
POST /login/index.php
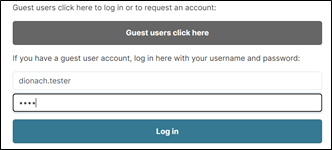
Après avoir saisi leur nom d'utilisateur et leur mot de passe, le site web envoie au propriétaire du compte un code à six chiffres sur son appareil mobile, comme illustré ci-dessous :
POST /auth/simple2fa/confirm.php

Si un attaquant force ensuite la navigation vers l'URL suivante au lieu de fournir le code 2FA, il peut mettre à jour le numéro de téléphone enregistré sur le compte.
POST /auth/simple2fa/profile.php

Un nouveau numéro de téléphone appartenant à l'attaquant est ajouté au compte. Le processus de connexion est ensuite répété, mais cette fois, le code PIN à six chiffres sera reçu sur l'appareil de l'attaquant. Le code PIN à six chiffres nouvellement généré est ensuite saisi dans le portail d'authentification 2FA, qui affiche désormais le numéro de téléphone de l'attaquant.
POST /auth/simple2fa/confirm.php

L'attaquant obtient alors l'accès au site web, contournant ainsi efficacement la deuxième étape du processus d'authentification.
