 factionsecurity/faction
Génération de rapports de tests de pénétration et collaboration d'évaluation

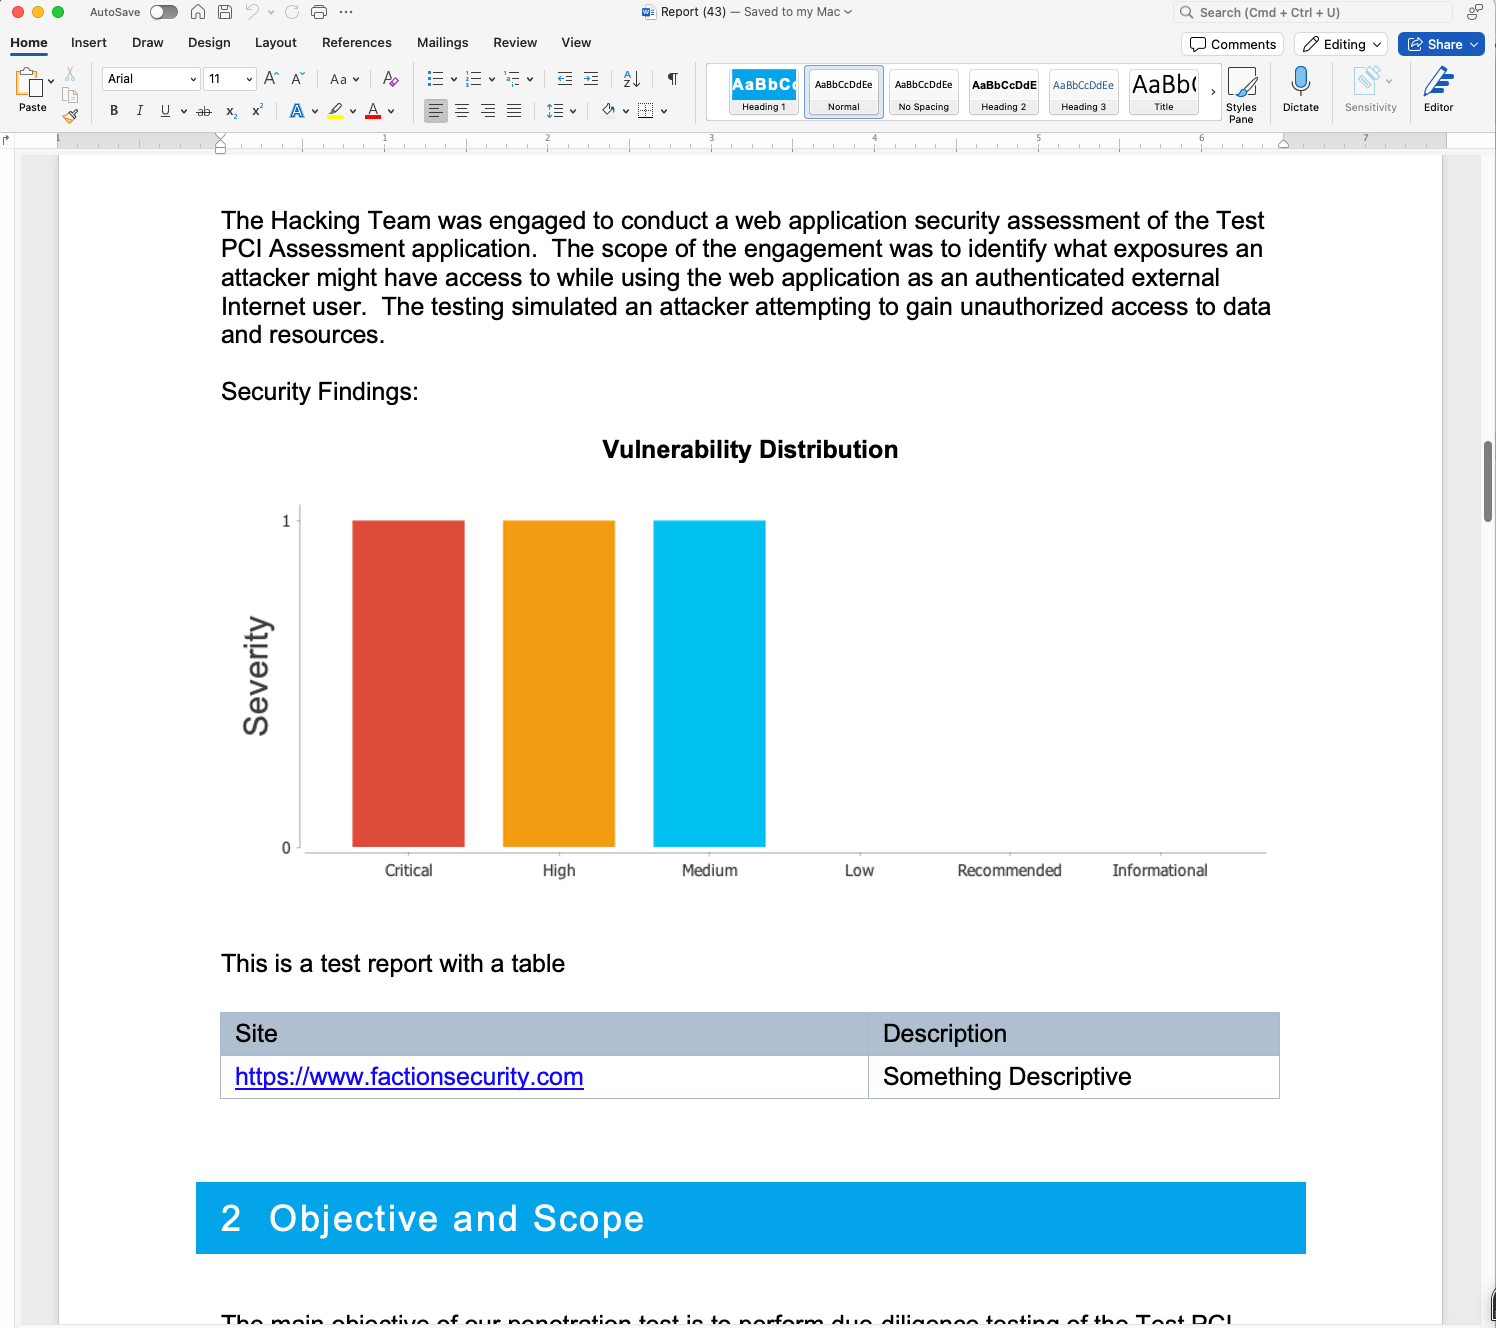
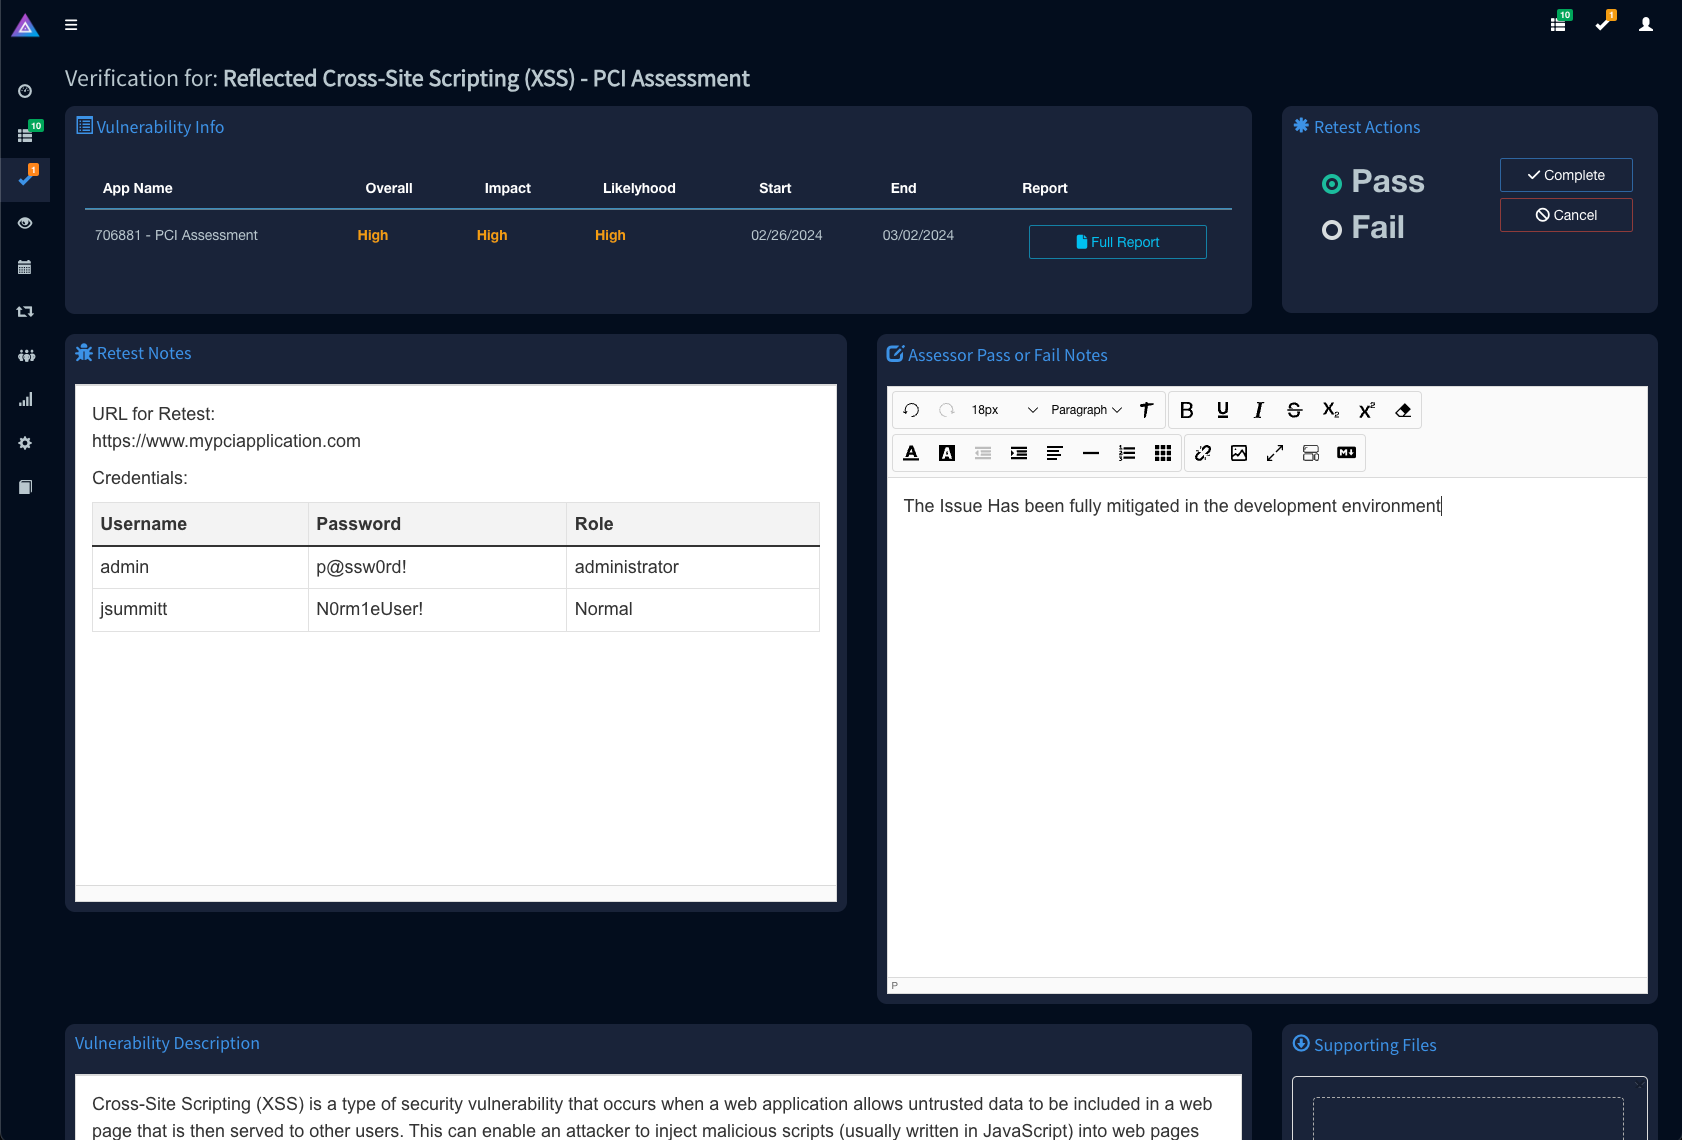
# OWASP - FACTION Cadre de génération de rapports de tests d'intrusion et de collaboration   [](https://www.bestpractices.dev/projects/10120) [](https://infosec.exchange/@null0perat0r) [](https://bsky.app/profile/factionsecurity.com) ___Faction est désormais un projet OWASP ! Vous pouvez trouver plus d'informations [ici](https://owasp.org/www-project-faction/)___  ## Sponsors ### Premium Sponsors <table style="background:white"> <tr> <td align="center"> <a href="https://www.otto-js.com"><img style="width:100px; margin-right:30%; margin-left: 30%" src="https://assets.kitploit.com/production/public/readmes/6545/bb9d82c0c6d375eb4776cdb24a3f4c433f1bb13ce65120f54998f6e3d499ff97.jpg"/></a><br/><a href="https://www.otto-js.com">otto-js - PCI et sécurité côté client</a> </td> <td align="center"> <a href="https://secninjaz.com/"> <picture> <source media="(prefers-color-scheme: dark)" srcset="backers/white-horizontal.svg"> <source media="(prefers-color-scheme: light)" srcset="backers/black-horizontal.svg"> <img alt="SecNinjaz Technologies LLP" src="https://raw.githubusercontent.com/factionsecurity/faction/HEAD/backers/Secninjaz+Logo+with+outline+01.svg" style="padding-bottom:25px; margin-top:30px"> </picture> </a><br/><a href="https://secninjaz.com/">Secninjaz Technologies LLP</a> </td> </td> </tr> </table> ### Become a Sponsor ❤️ Si vous aimez le projet et souhaitez le voir progresser, envisagez de devenir sponsor. Tous les sponsors ont accès au serveur Discord de Faction et verront leurs rapports de bugs prioritaires. Cliquez simplement sur les liens de sponsor en haut de ce dépôt ou contactez-nous à info[at]factionsecurity.com ### Communauté, Implication et Mises à jour [Rejoignez la communauté Slack OWASP](https://owasp.org/slack/invite) et suivez #project-faction ! N'oubliez pas de nous suivre sur [BlueSky](https://bsky.app/profile/factionsecurity.com) et notre [Blog](https://medium.com/@we-are-faction) pour obtenir les dernières mises à jour. ### Contribuer Veuillez consulter nos [directives de contribution](https://github.com/factionsecurity/faction/blob/main/CONTRIBUTING.md) pour les détails et les normes avant d'envisager ou de soumettre une pull request. # Introduction FACTION est l'intégralité de votre flux de travail d'évaluation dans une boîte. Avec FACTION, vous pouvez : 1. Automatiser les rapports de tests d'intrusion et d'évaluation de sécurité 1. Examiner par les pairs et suivre les modifications des rapports 1. Créer des modèles DOCX personnalisés pour différents types d'évaluation et retests 3. Collaboration en temps réel avec les évaluateurs via l'application web et [les extensions Burp Suite](https://github.com/factionsecurity/Faction-Burp) 4. Modèles de vulnérabilités personnalisables avec plus de 75 préremplis 5. Gérer facilement les équipes d'évaluation et suivre les progrès dans votre organisation 6. Suivre les efforts de correction des vulnérabilités avec des avertissements et alertes SLA personnalisés 7. API REST complète pour intégrer d'autres outils Autres fonctionnalités : 1. Intégration LDAP 1. Intégration OAuth 2.0 1. Intégration SMTP 1. Extensible avec des plugins personnalisés similaires à Burp Extender. 2. Variables de rapport personnalisées __Vous voulez le voir en action ?__ -> [Chaîne YouTube Faction](https://www.youtube.com/@factionsecurity/videos) ## Quick Setup __Requirements__ - Java JDK11 - Maven (pour construire le projet) - (Optionnel pour VM). Mongo DB nécessite un CPU avec prise en charge AVX. Vous pouvez rencontrer ce problème si vous utilisez [Oracle Virtual](https://www.mongodb.com/community/forums/t/could-not-start-mongodb-5-0-running-oracle-linux-on-virtualbox/120524/10) Box ou [Kubernetes](https://stackoverflow.com/questions/70818543/mongo-db-deployment-not-working-in-kubernetes-because-processor-doesnt-have-avx) Exécutez les commandes suivantes pour construire le fichier war et le déployer dans le conteneur docker. ``` git clone [email protected]:factionsecurity/faction.git cd faction docker-compose up --build ``` Une fois les conteneurs démarrés, vous pouvez naviguer vers http://127.0.0.1:8080 pour accéder à votre instance FACTION. Au premier démarrage, il vous demandera de créer un compte administrateur. ## Import the Vulnerability Templates 1. Accédez à Templates -> Default Vulnerabilities 2. Cliquez sur Update from Faction. ## Personnaliser les rapports Vous pouvez trouver plus d'informations sur la création de vos propres modèles de rapport personnalisés ici : [Custom Security Report Templates - Faction Security](https://docs.factionsecurity.com/Custom%20Security%20Report%20Templates/) ## Burp Suite Extension [Burp Suite Extensions](https://github.com/factionsecurity/Faction-Burp) ## Manuels et tutoriels [Manual](https://docs.factionsecurity.com/) ## Vous ne voulez pas l'héberger vous-même ? Nous pouvons fournir un hébergement pour votre instance. Toutes les instances sont monotenant, vous n'avez donc pas à vous soucier de partager l'infrastructure avec des parties non fiables. Rendez-vous sur [https://www.factionsecurity.com pour en savoir plus](https://www.factionsecurity.com). ## Captures d'écran __Modèles de vulnérabilités__ 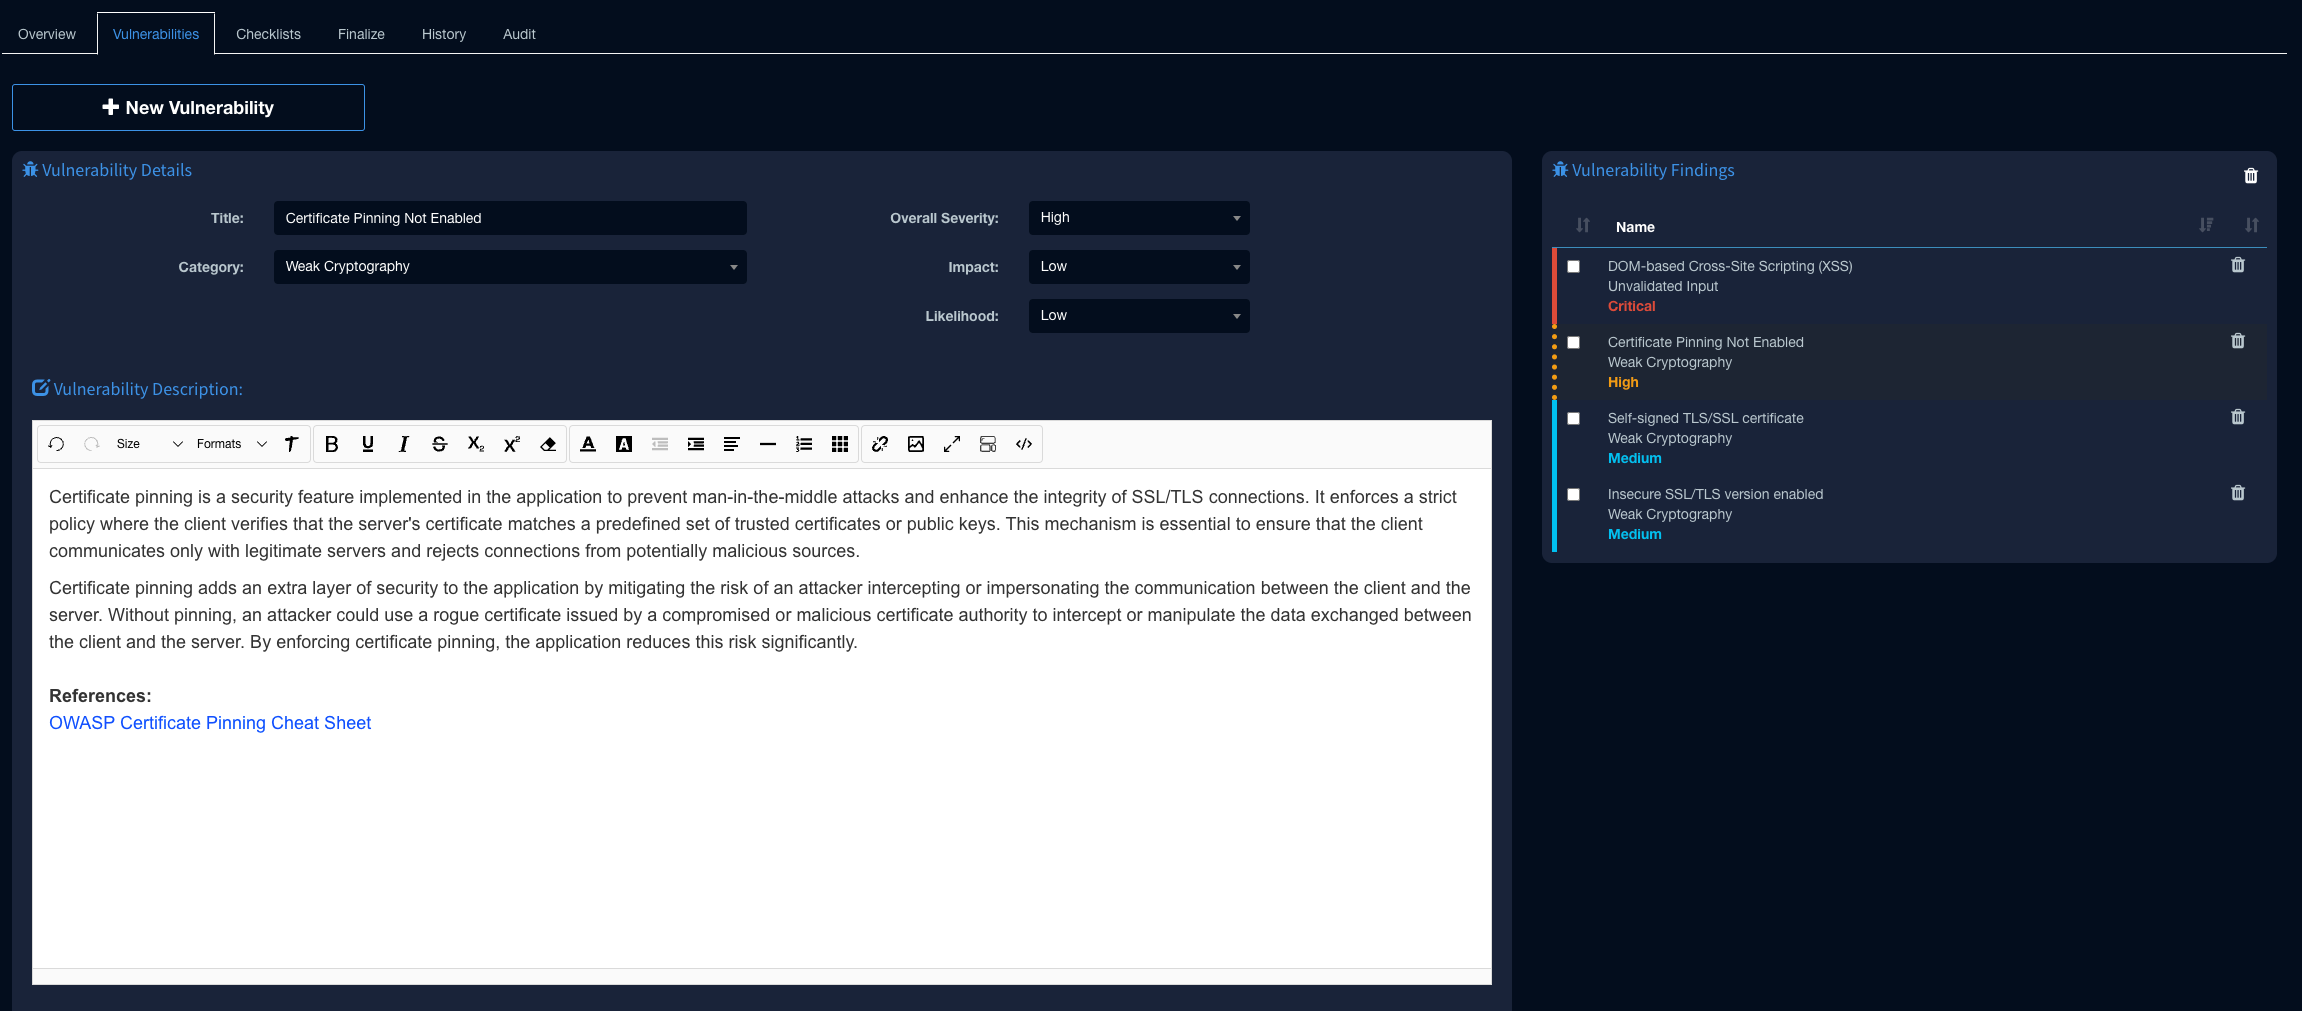 __Planification des évaluations__ 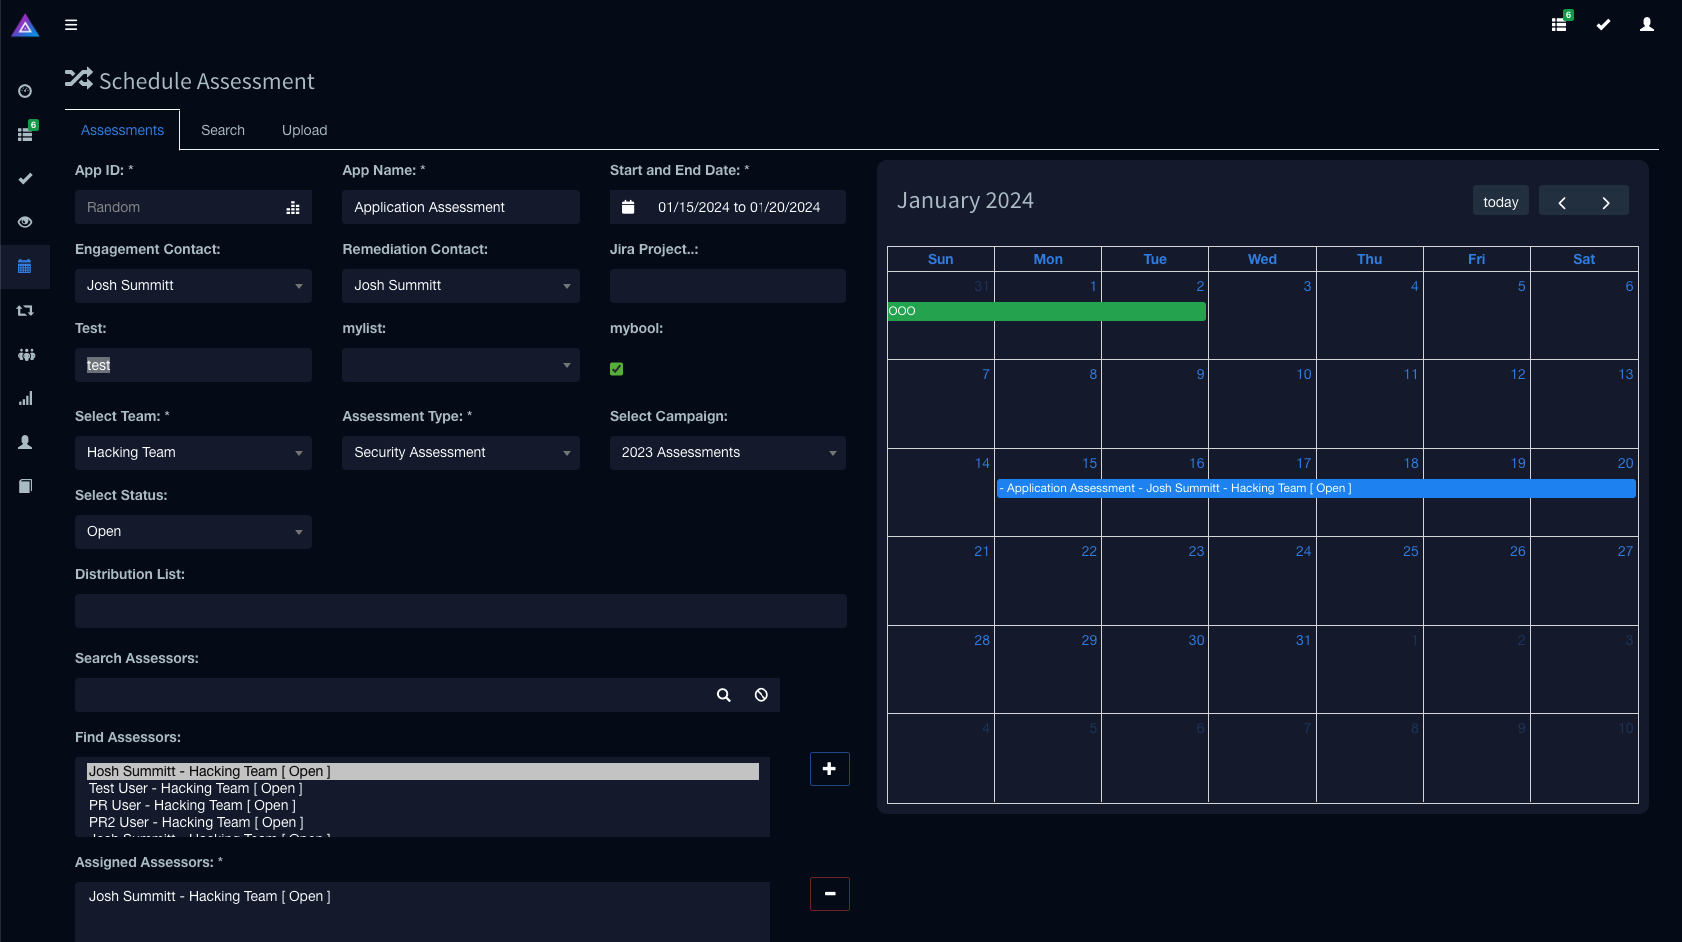 __Révision par les pairs et suivi des modifications__ 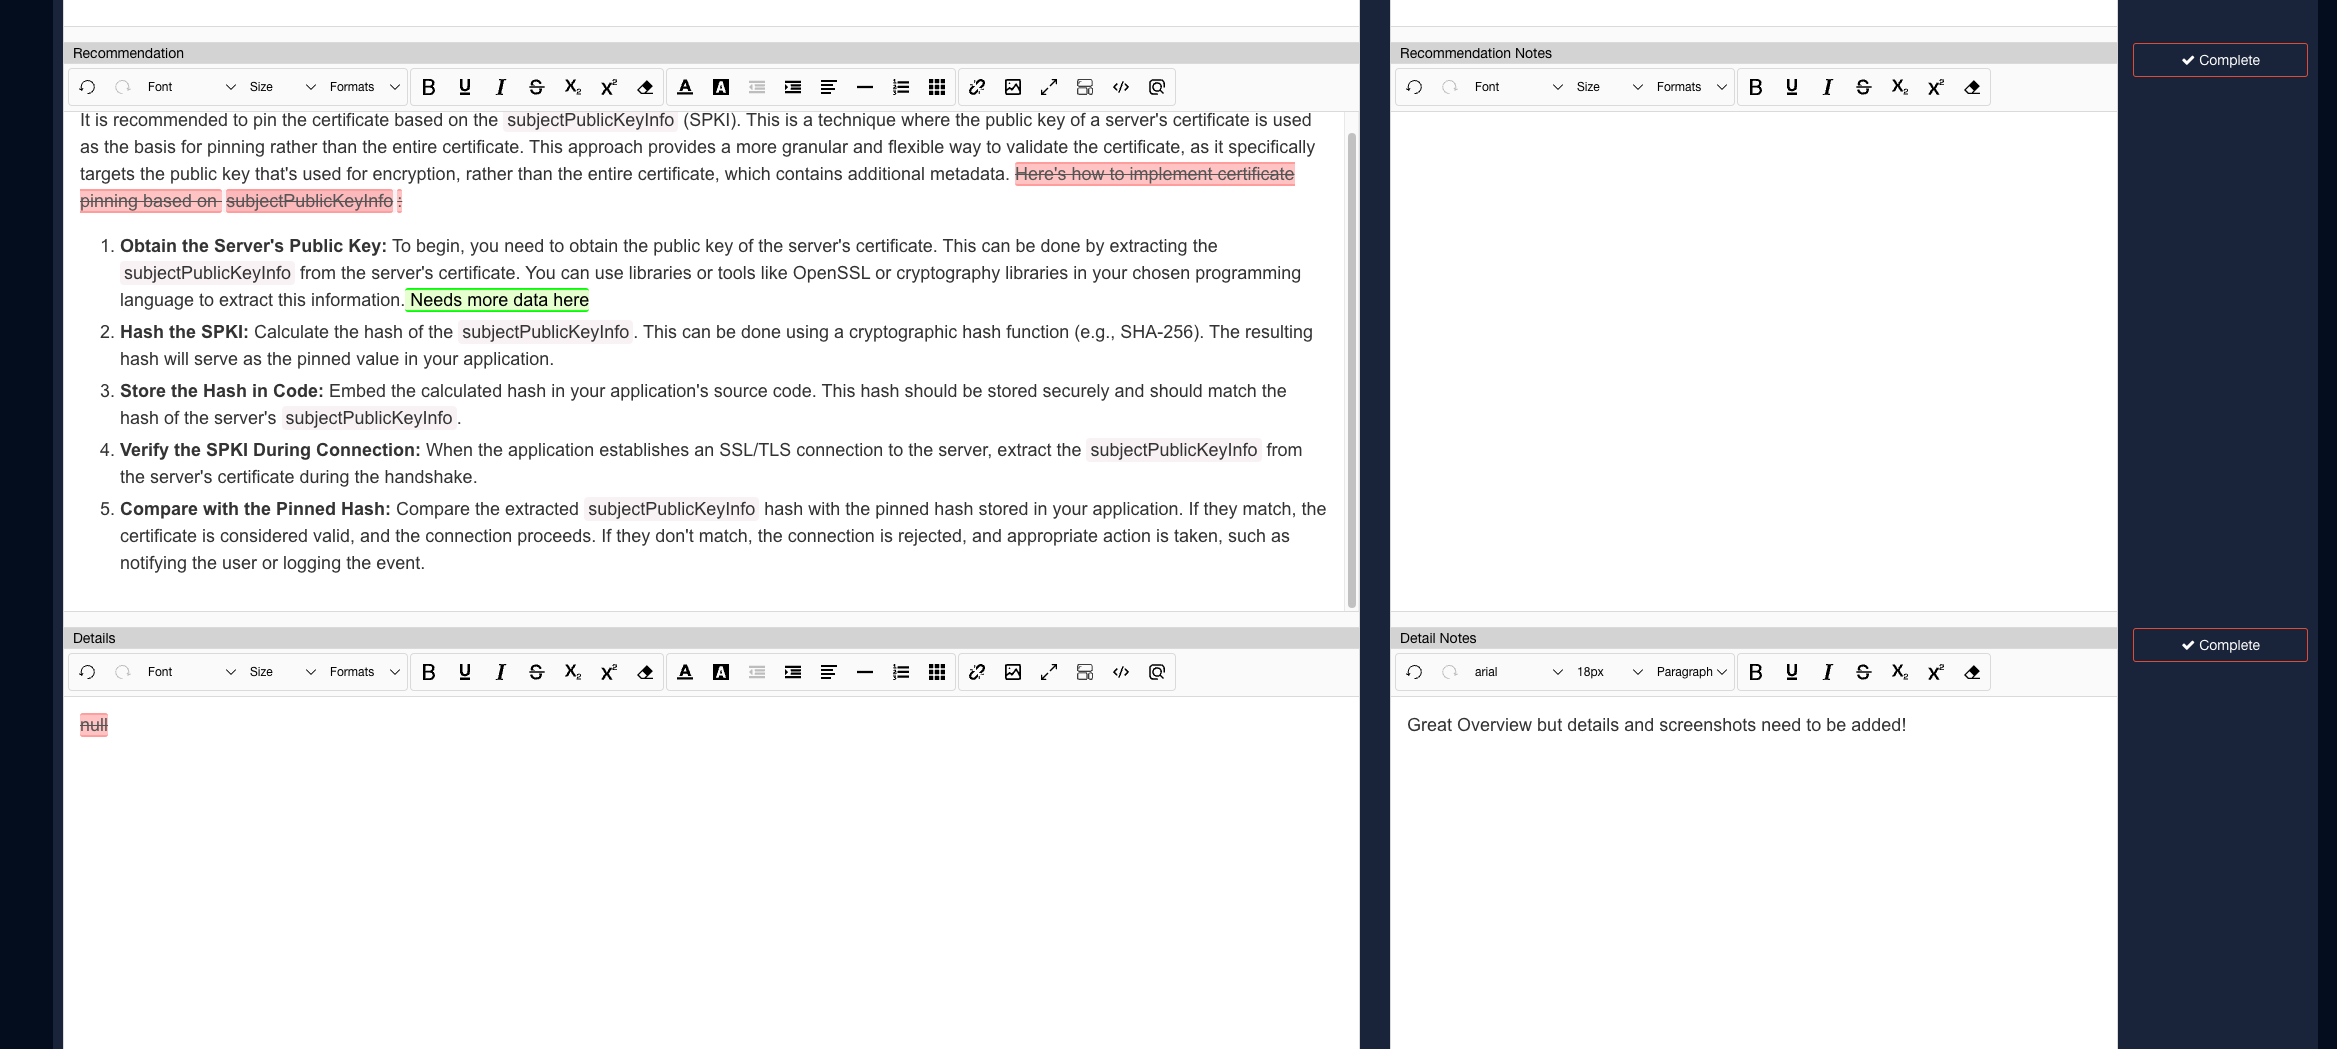 __File d'attente de correction/retest__ 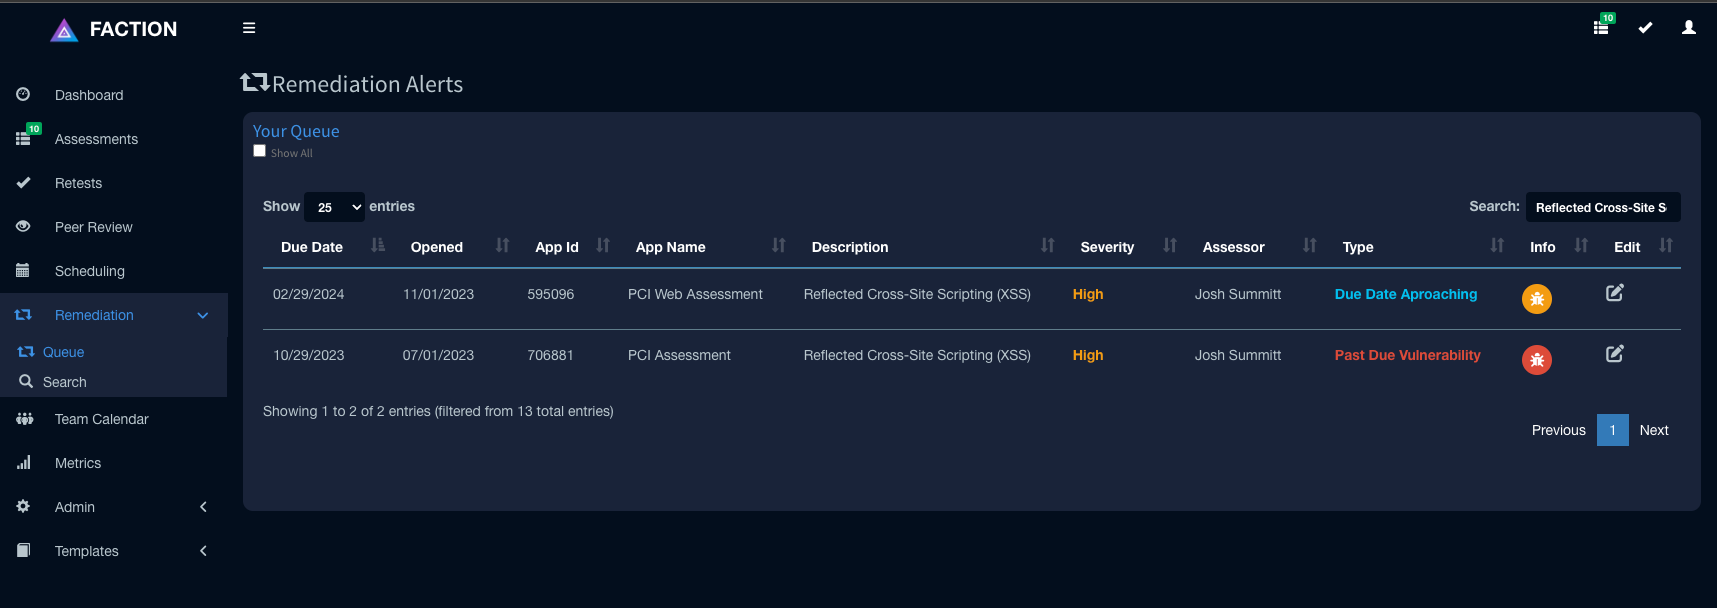 __Planifier les retests__ 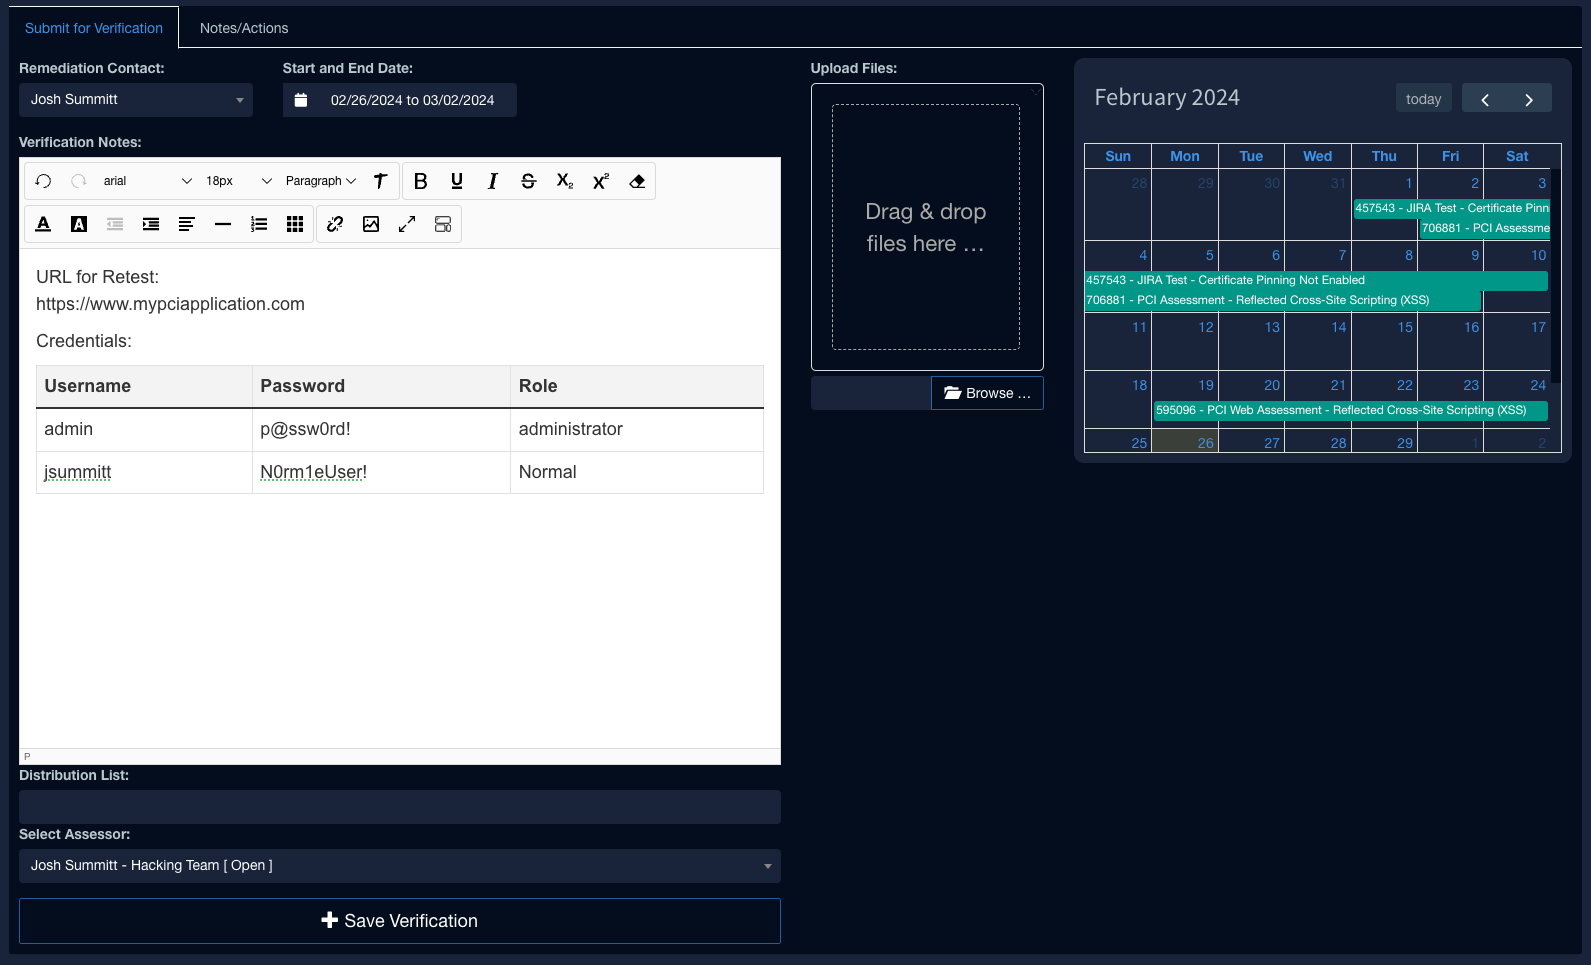 __Interface de retest pour l'évaluateur__ 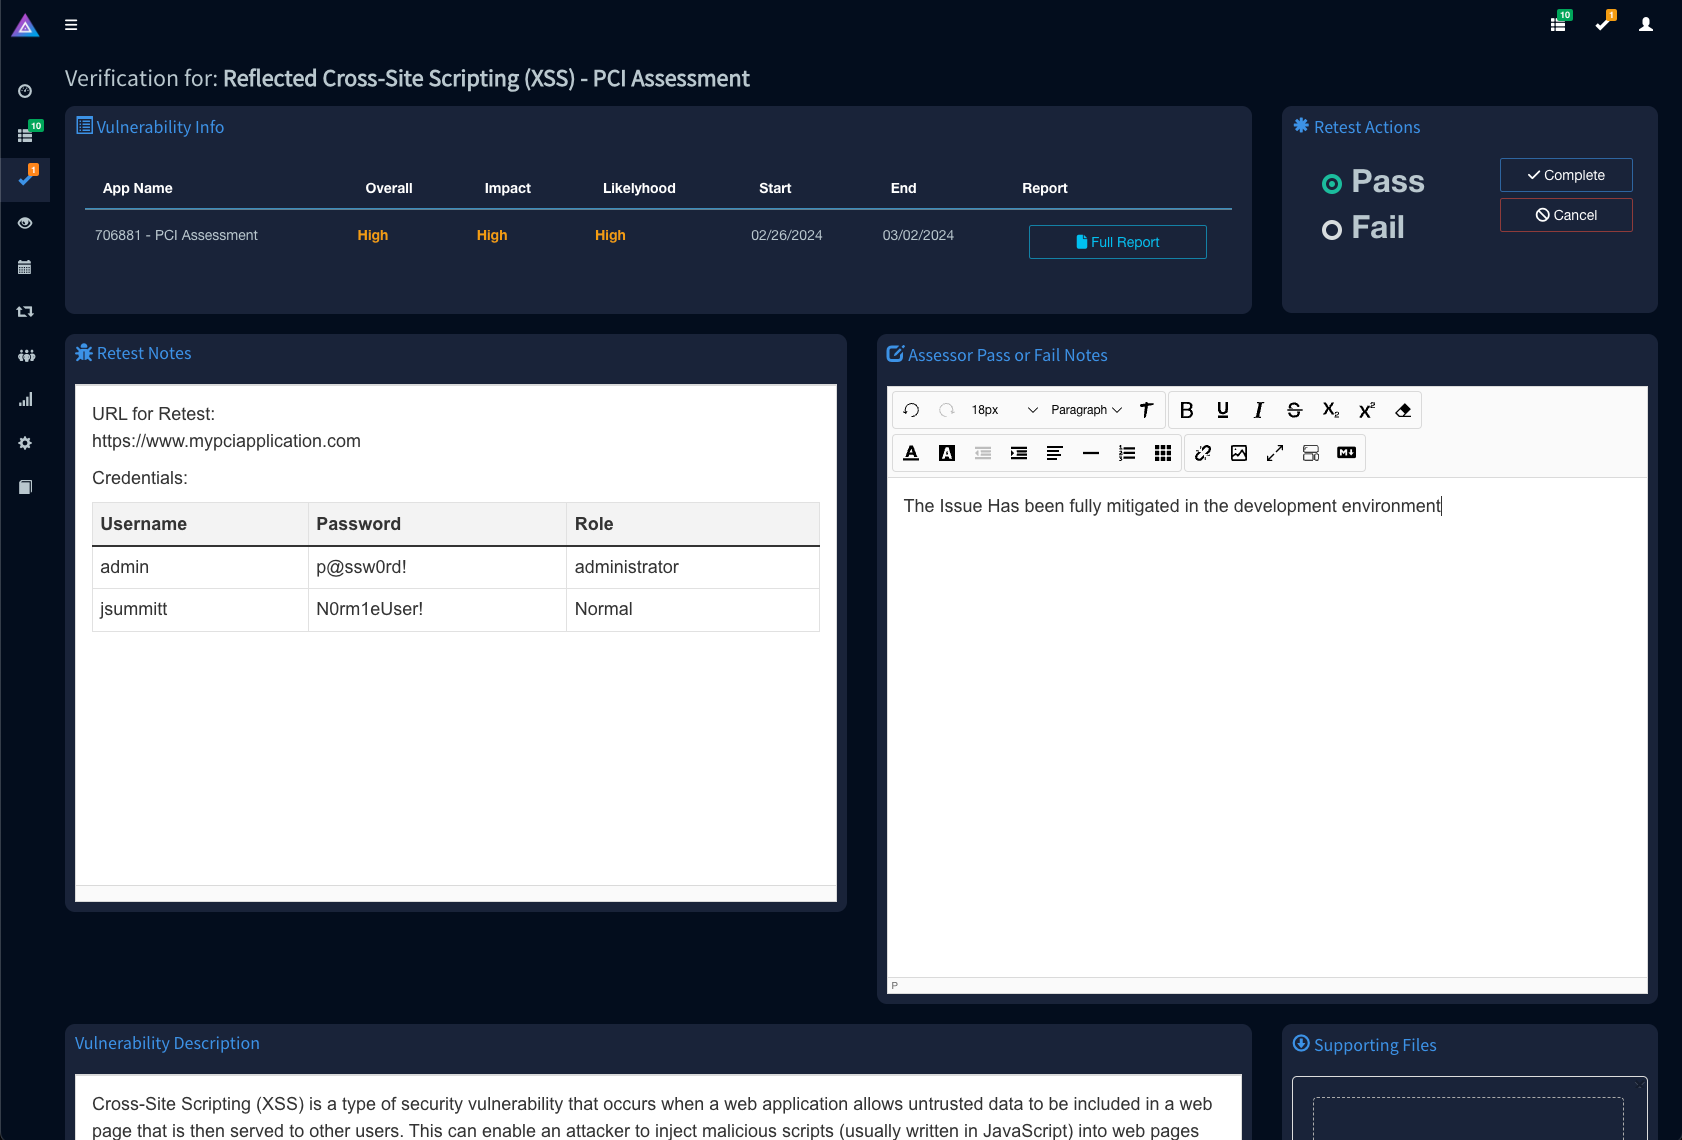 __Suivi du statut des vulnérabilités__ 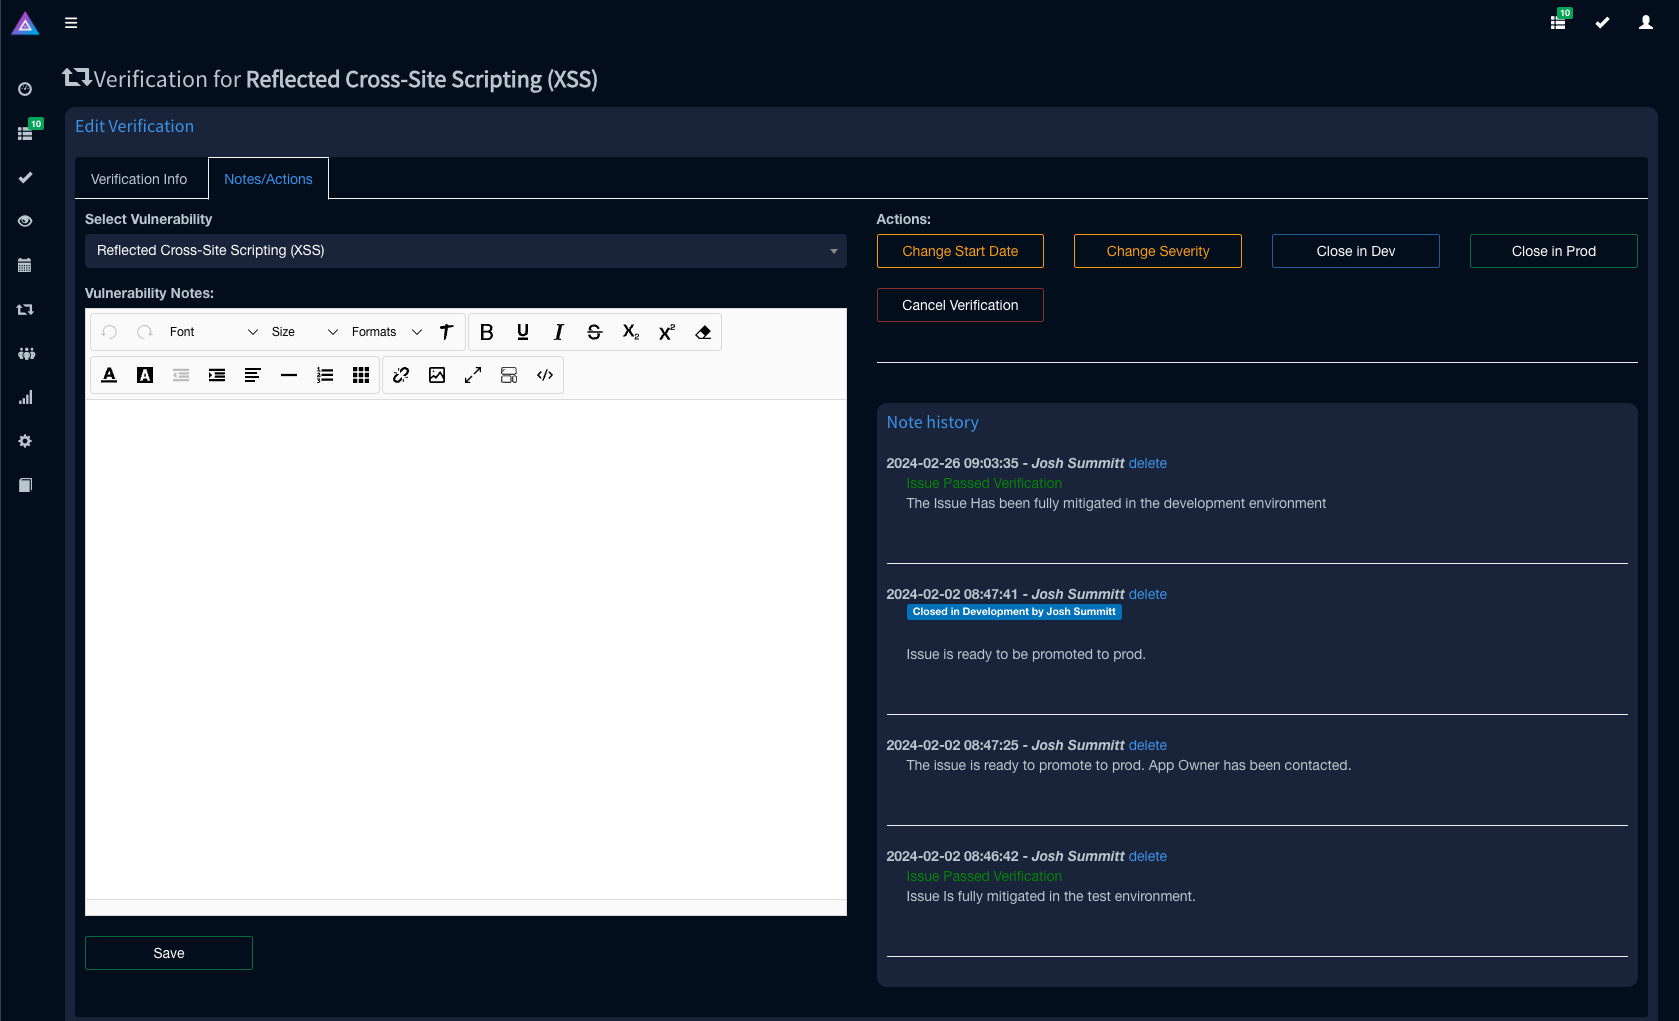 # Mises à jour de la version 1.2 Faction 1.2 introduit l'App Store ! L'App Store Faction facilitera l'extension de Faction par les développeurs. Les extensions Faction peuvent être utilisées pour déclencher du code personnalisé lorsque certains événements se produisent dans votre flux de travail, comme envoyer toutes les vulnérabilités à Jira lorsque l'évaluation est terminée ou mettre à jour un système de suivi lorsque les retests réussissent ou échouent. Plus d'informations sont disponibles sur le [site de documentation](https://docs.factionsecurity.com). ### ⭐️ Jira Integration and AppStore Dashboard 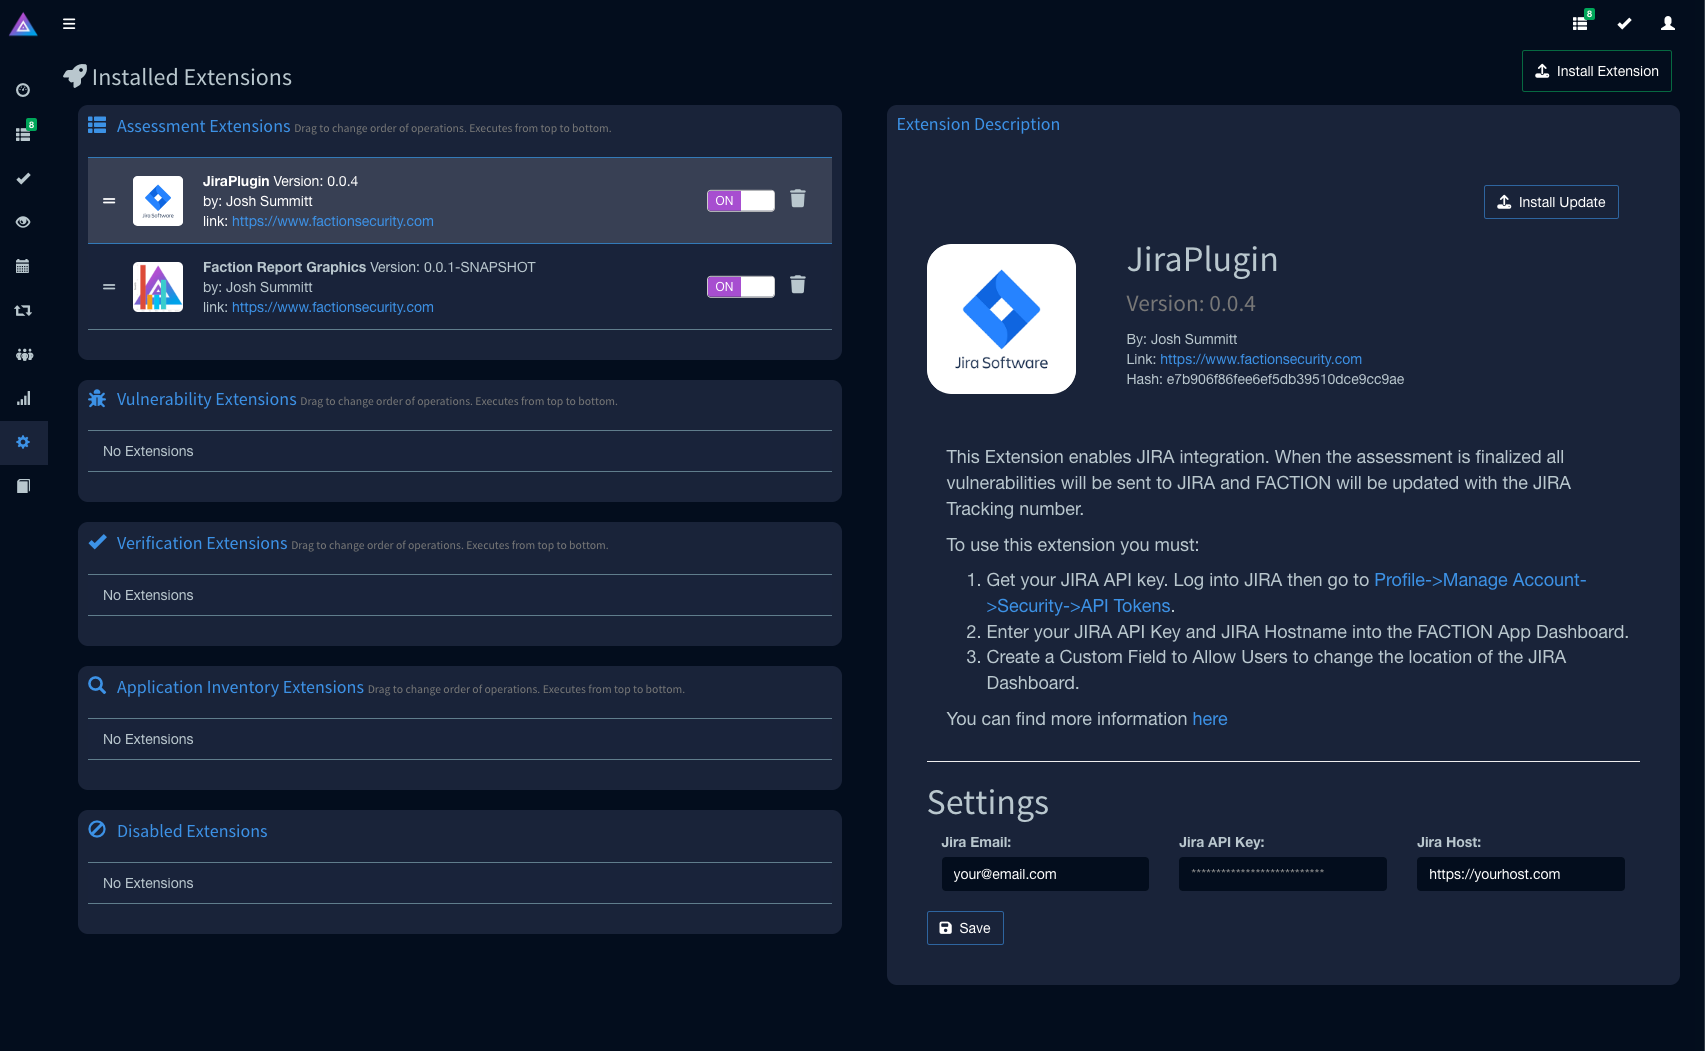 Notez que vous pouvez réorganiser les extensions afin que les mises à jour de l'une puissent affecter les mises à jour de la suivante. ### ⭐️ Extensions for Custom Graphics Les extensions permettront également d'ajouter des graphiques à barres personnalisés à vos rapports : 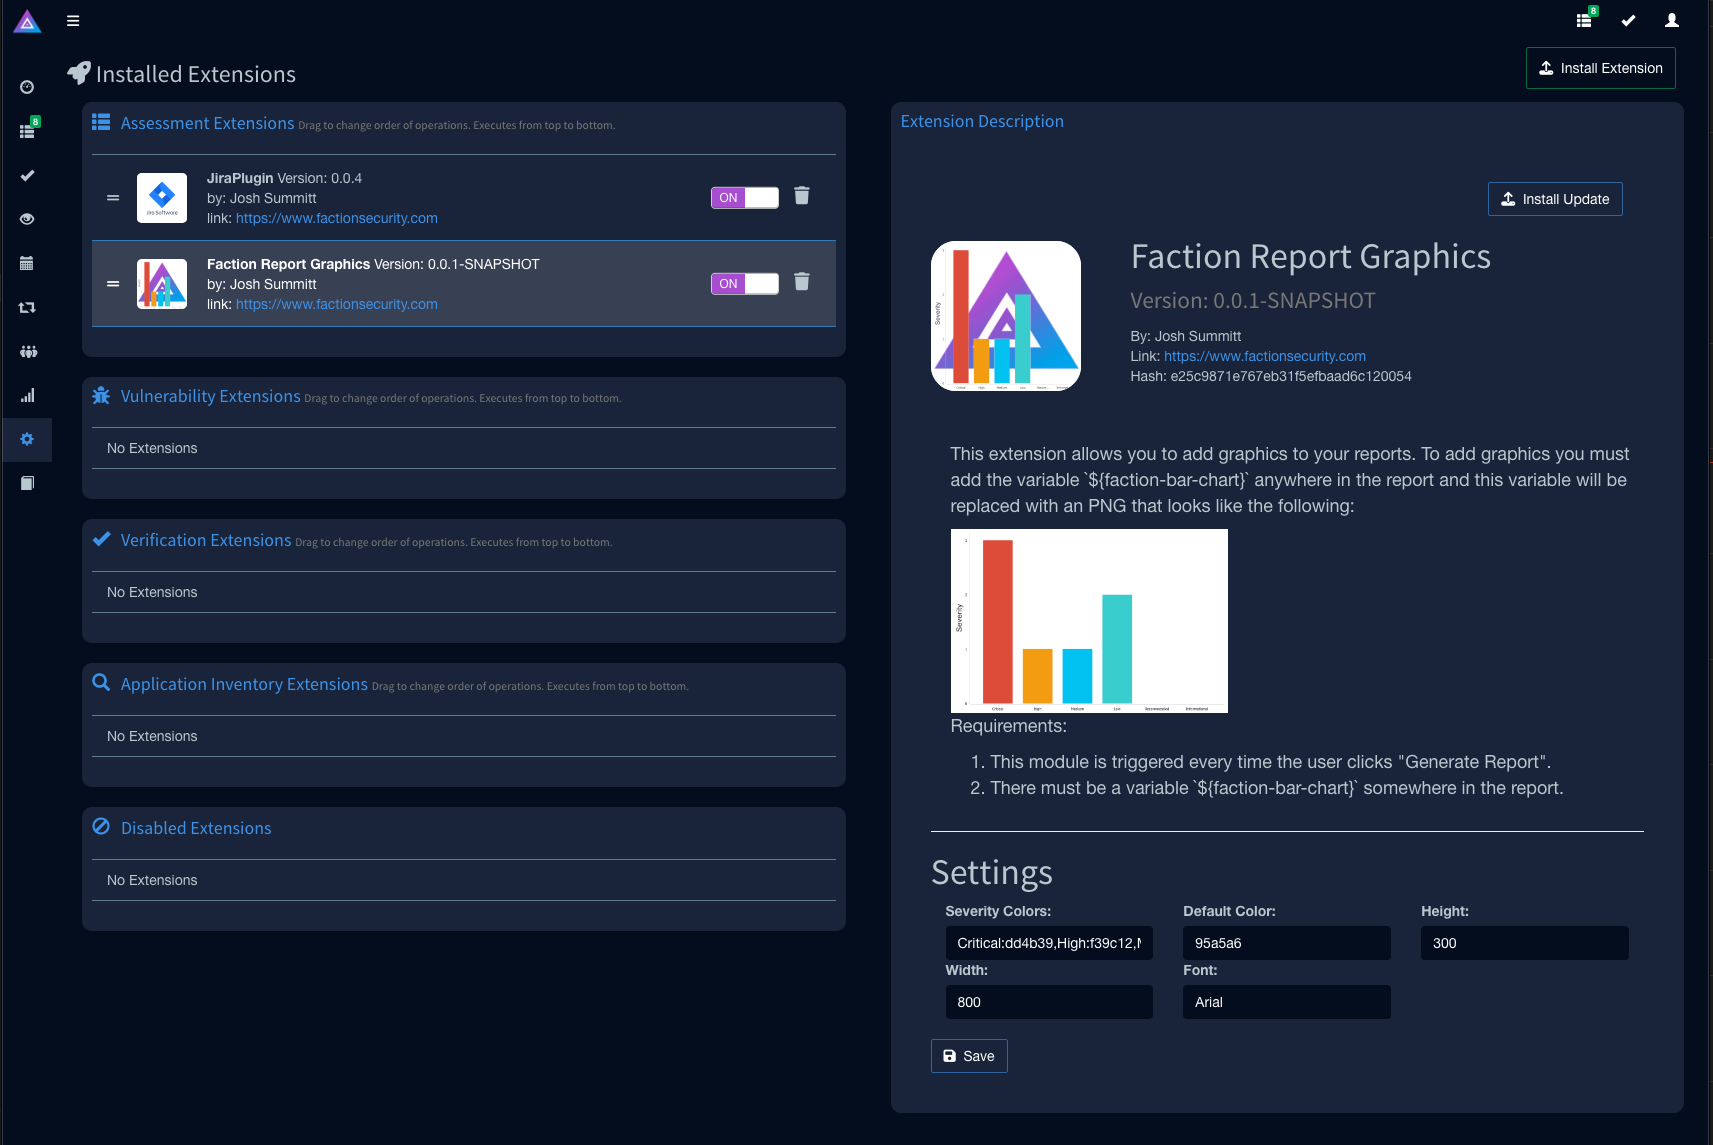 Rapport généré avec graphiques :