
Skip to content
KitploitKITPLOIT
OutilsBlog
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-46702 — Script de preuve de concept qui analyse les dumps mémoire Windows pour récupérer les services onion Tor visités, contournant l'anonymat du navigateur Tor en exploitant une libération mémoire inappropriée. | Kitploit
Outils/GitHubGitHub/exmak-s/cve-2021-46702
Criminalistique MémoireExploitationCollecte d'InformationsCriminalistique NumériqueProtection de la Vie Privée
GitHubexmak-s/cve-2021-46702

CVE-2021-46702

Script de preuve de concept qui analyse les dumps mémoire Windows pour récupérer les services onion Tor visités, contournant l'anonymat du navigateur Tor en exploitant une libération mémoire inappropriée.

Voir le dépôt
618il y a 4 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2021-46702

Description :

Tor Browser 9.0.7 sur Windows 10 build 10586 est vulnérable à la divulgation d'informations. Cela pourrait permettre à des attaquants locaux de contourner la fonctionnalité d'anonymat prévue et d'obtenir des informations concernant les services onion visités par un utilisateur local. Cela peut être accompli en analysant la mémoire RAM même plusieurs heures après que l'utilisateur local a utilisé le produit. Cela se produit parce que le produit ne libère pas correctement la mémoire.

Version testée :

Tor Browser - 9.0.7

Fournisseur du produit

https://www.torproject.org/

Type d'attaque

Local

Impact

Divulgation d'informations

Référence

https://www.sciencedirect.com/science/article/pii/S0167404821001358

Exigences du PoC

Pour que le PoC.sh fonctionne, un dump mémoire de la station de travail de l'utilisateur doit être fourni. Il fournira des informations sur les sites visités même après 10 heures depuis l'interaction de l'utilisateur. Vous pouvez trouver le script shell qui automatise le processus de recherche des services onion visités dans la section des fichiers. La figure suivante montre la sortie du fichier de rapport qui indique les sites visités et des informations supplémentaires :
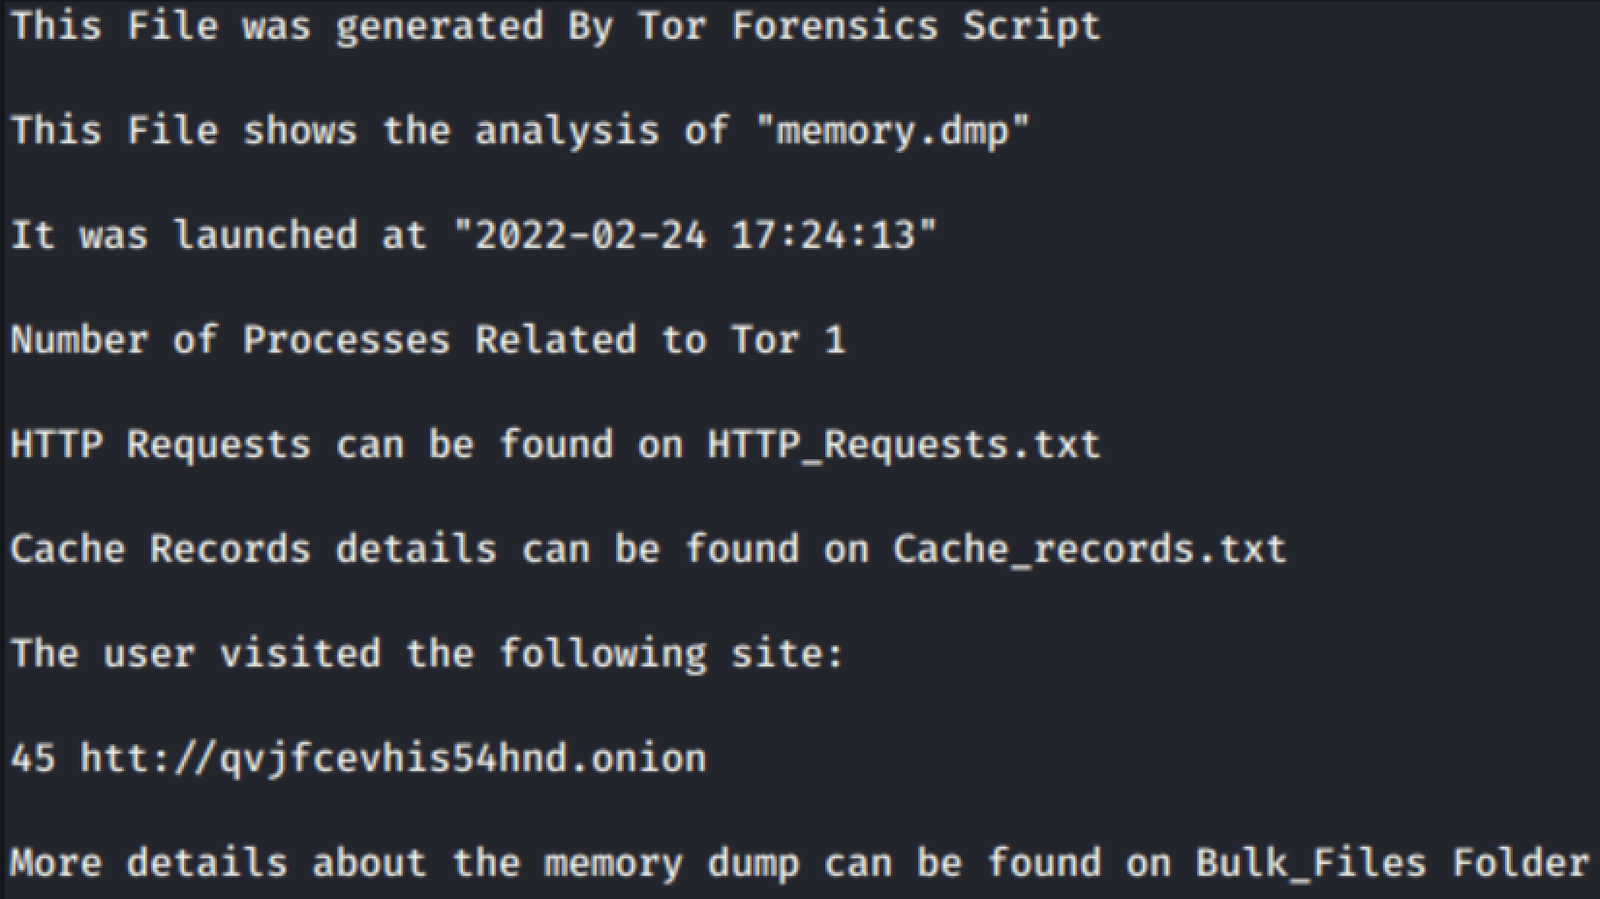
Screenshot 2022-02-26 at 17 40 35

Découvreur

Malak Alfosail

Twitter : @malakalfosail

Télécharger l’outil