
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Needl — Reprenez votre vie privée. Perdez-vous dans la meule de foin. | Kitploit

Outils/GitHubGitHub/eth0izzle/needl
OSINT (Renseignement de Sources Ouvertes)Scripting et AutomatisationCollecte d'InformationsProtection de la Vie Privée
GitHubeth0izzle/needl

Needl

Reprenez votre vie privée. Perdez-vous dans la meule de foin.

Voir le dépôt
5625134il y a 1 anVérifié par Kitploit
Partager
Site web

🚨 Needl n'est plus maintenu. Si vous avez besoin de support ou de consultation pour vos efforts en matière de confidentialité, envoyez-moi un e-mail à [email protected] 🚨

Needl

Reprenez votre vie privée. Perdez-vous dans la botte de foin.

Votre FAI suit très probablement vos habitudes de navigation et les revend à des agences de marketing (bien qu'anonymisées). Ou pire encore, il met votre historique de navigation à disposition des forces de l'ordre à la moindre citation à comparaître. Needl générera du trafic Internet aléatoire pour tenter de camoufler votre trafic légitime, rendant ainsi vos données l'aiguille dans la botte de foin et donc plus difficiles à trouver. L'objectif est de rendre plus difficile pour votre FAI, le gouvernement, etc. de suivre votre historique et vos habitudes de navigation.

Ce n'est pas parfait. Mais c'est un début. Vous avez une idée ? Impliquez-vous !
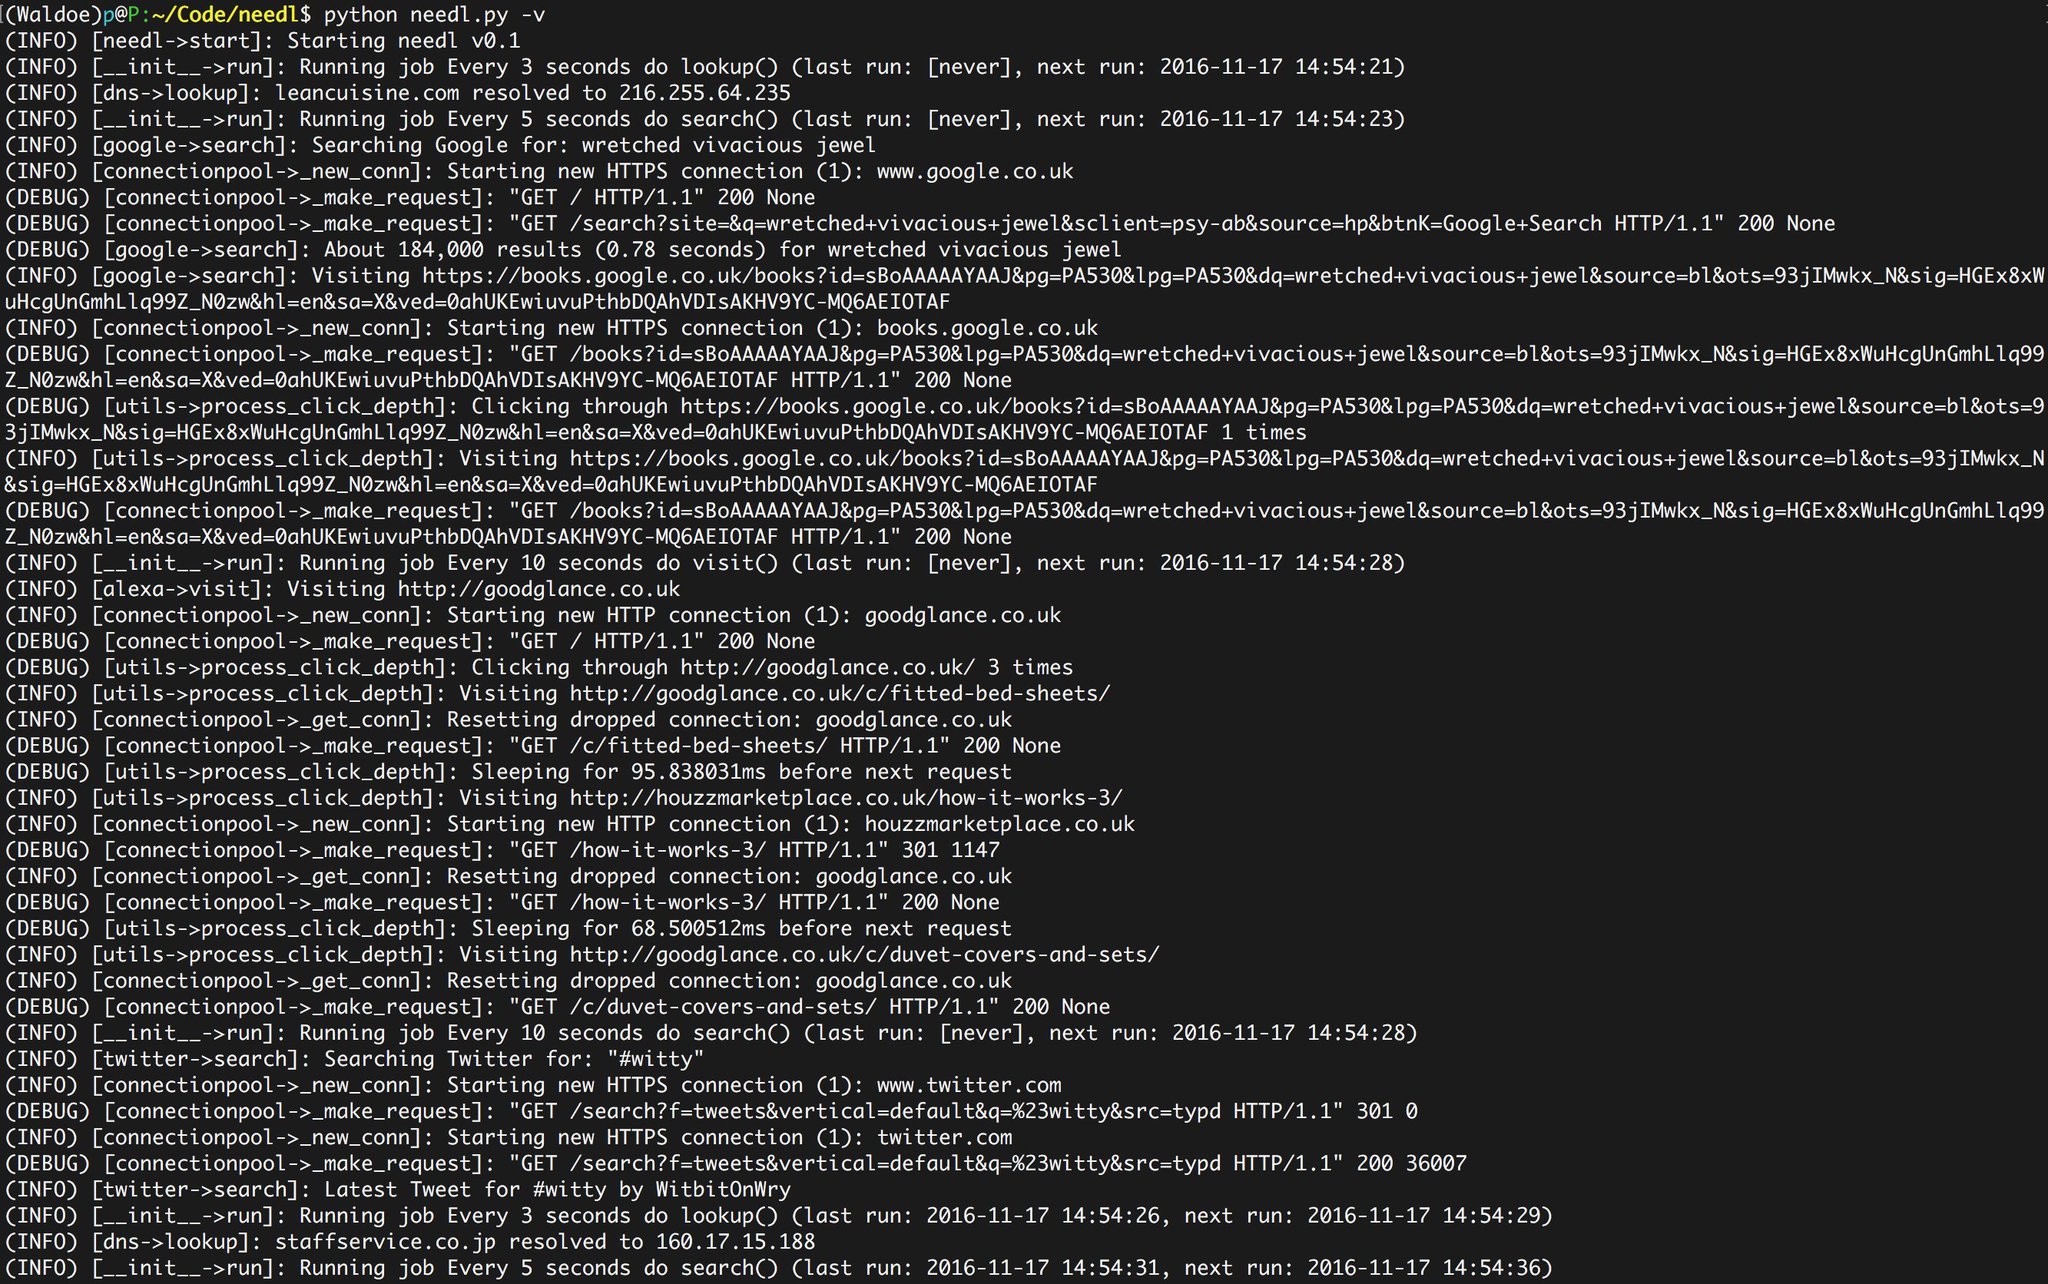
Démonstration

Modules implémentés :

  • Google : génère une chaîne de recherche aléatoire, effectue une recherche Google et clique sur un résultat aléatoire.
  • Alexa : visite un site web de la liste Alexa Top 1 Million. (avertissement : contient beaucoup de sites pornographiques)
  • Twitter : génère un nom anglais populaire et visite son profil ; effectue des recherches aléatoires par mot-clé.
  • DNS : produit des requêtes DNS aléatoires à partir de la liste Alexa Top 1 Million.
  • Spotify : recherches aléatoires d'artistes Spotify.

Idées de modules :

  • WhatsApp
  • Facebook Messenger

Installation

Needl devrait fonctionner sur pratiquement tout système Linux avec Python 3.0+ installé.

  1. cd /opt
  2. git clone https://github.com/eth0izzle/needl.git
  3. pip3 install -r requirements.txt
  4. Téléchargez ChromeDriver pour votre plateforme (nécessite Chrome) et placez-le dans ./data.
  5. python3 needl.py

Utilisation

Needl s'exécute en tant que démon et restera volontiers en arrière-plan, tournant 24h/24, 7j/7, 365 jours par an. Chaque module (tâche) a des actions planifiées, par exemple des requêtes DNS aléatoires se produiront toutes les 1 à 3 minutes. Vous pouvez configurer les intervalles dans ./data/settings.yaml.

usage: needl.py [-h] [--datadir DATADIR] [-d] [-v] [--logfile LOGFILE]
                [--pidfile PIDFILE]

Reprenez votre vie privée. Perdez-vous dans la botte de foin.

optional arguments:
  -h, --help         affiche ce message d'aide et quitte
  --datadir DATADIR  Répertoire de données
  -d, --daemon       Exécute en tant que démon
  -v, --verbose      Augmente les journaux
  --logfile LOGFILE  Journalise dans ce fichier. Par défaut, stdout.
  --pidfile PIDFILE  Sauvegarde le PID du processus dans ce fichier. Par défaut, /tmp/needl.pid.
                     Valide uniquement en mode démon.

Foire Aux Questions

  1. Pourquoi ne pas simplement utiliser un VPN/Tor ? Et vous devriez ! Needl ne protège en aucun cas votre trafic légitime. Il en génère simplement davantage.

  2. En utilisant Needl, mon trafic légitime sera-t-il caché/protégé/sécurisé ? Non. Ce n'est pas le but de Needl. Son objectif est de générer plus de trafic pour rendre plus difficile l'identification de votre trafic légitime. Rien ne prouve que cela fonctionne réellement – c'est une preuve de concept.

  3. Est-ce que [insérez un service ici] peut différencier Needl de mes requêtes légitimes ? En théorie, oui. [Insérez un service ici] peut vous suivre via des cookies, des données de session ou des algorithmes. Needl s'attaquera à cela à l'avenir.

  4. Où sont vos tests ?!? Soumettez une pull request. S'il vous plaît.

Contribution

Consultez le gestionnaire de tickets et voyez ce qui vous intéresse.

  1. Forkez-le, bébé !
  2. Créez votre branche de fonctionnalité : git checkout -b my-new-feature
  3. Commitez vos changements : git commit -am 'Add some feature'
  4. Poussez vers la branche : git push origin my-new-feature
  5. Soumettez une pull request

Licence

MIT. Voir LICENSE

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






