 errorfiathck/moveit-exploit
un exploit de POC pour CVE-2023-34362 affectant MOVEit Transfer

un exploit POC pour CVE-2023-34362 affectant MOVEit Transfer
Notez que ce projet est terminé...
Notre page Instagram
.
Notre chaîne YouTube
.
Notre page Twitter
POC pour CVE-2023-34362 affectant MOVEit Transfer
Ce logiciel a été créé uniquement à des fins de recherche académique et pour le développement de techniques défensives efficaces, et n'est pas destiné à être utilisé pour attaquer des systèmes sans autorisation explicite. Les mainteneurs du projet ne sont pas responsables d'une mauvaise utilisation du logiciel. Utilisez-le de manière responsable.
Ce POC abuse d'une injection SQL pour obtenir un token d'accès API sysadmin, puis utilise cet accès pour abuser d'un appel de désérialisation et obtenir une exécution de code à distance.
Ce POC doit contacter un endpoint Identity Provider qui héberge des certificats RS256 valides utilisés pour forger des jetons utilisateur arbitraires – par défaut, ce POC utilise notre endpoint IDP hébergé sur AWS.
Par défaut, l'exploit écrit un fichier dans C:\Windows\Temp\message.txt. Des charges utiles alternatives peuvent être générées en utilisant le projet ysoserial.net.
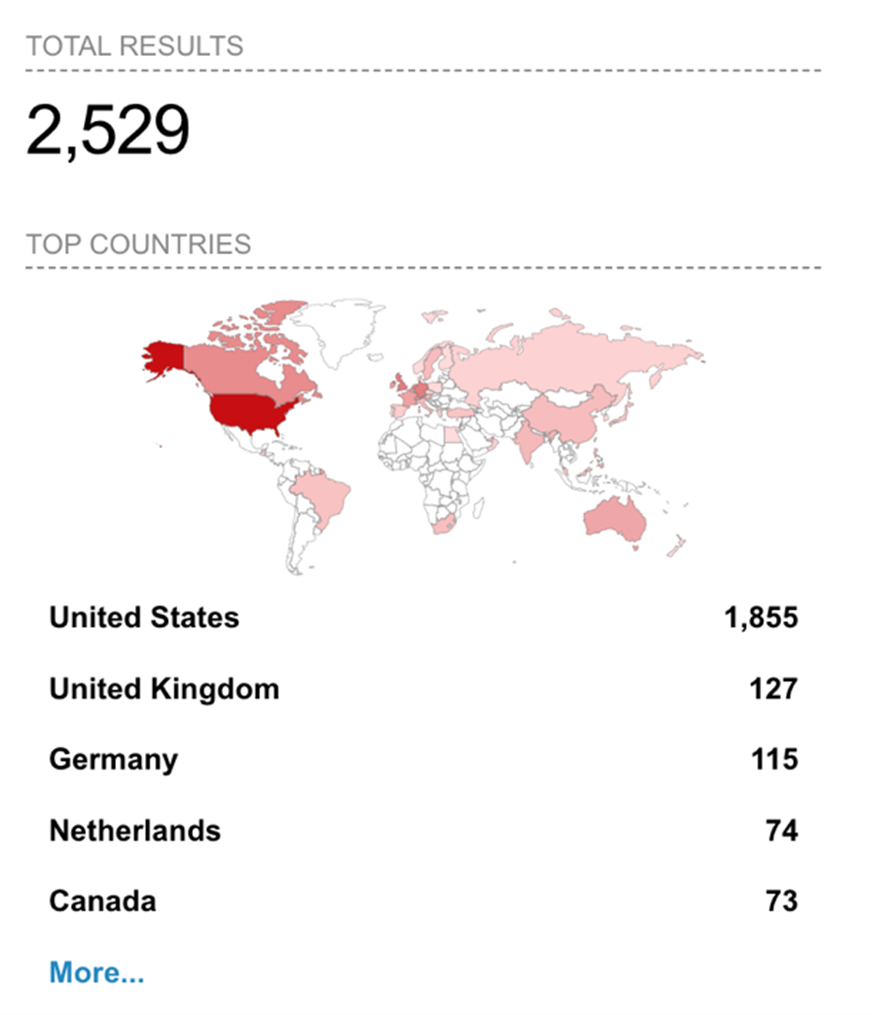
MOVEit Transfer est une solution de transfert sécurisé de fichiers très répandue développée par Progress, une filiale d'Ipswitch. Actuellement, plus de 2 500 serveurs MOVEit Transfer sont accessibles depuis Internet selon Shodan.
Le 31 mai 2023, Progress a publié un avis de sécurité concernant les versions 2021.0.6 (13.0.6), 2021.1.4 (13.1.4), 2022.0.4 (14.0.4), 2022.1.5 (14.1.5), 2023.0.1 (15.0.1).
La vulnérabilité est classifiée comme une injection SQL permettant à un utilisateur non authentifié d'accéder aux bases de données MOVEit, pouvant entraîner une exécution de code arbitraire et une exfiltration de données.
La chaîne d'attaque commence par une injection SQL qui récupère des identifiants administratifs, permettant un téléchargement de fichier sans restriction que les attaquants peuvent utiliser pour installer une porte dérobée sur le serveur.
Le vendredi 1er juin 2023, la CVE a été ajoutée à la liste des vulnérabilités exploitées connues de la CISA (KEV), indiquant qu'il s'agit d'une vulnérabilité critique et qu'elle est actuellement exploitée dans la nature.
Une preuve de concept (PoC) n'a pas été publiée. Cependant, après une enquête plus approfondie, l'équipe de recherche sur les menaces d'Imperva a créé des règles d'atténuation efficaces et dédiées pour cette vulnérabilité afin de renforcer l'atténuation intégrée existante contre les attaques par injection SQL qui avaient déjà détecté l'attaque. CVE-2023-34362 est atténuée par Imperva Cloud WAF, WAF Gateway et RASP.
Au cours des derniers jours, l'équipe de recherche sur les menaces d'Imperva a observé des milliers de tentatives d'exploitation, toutes contrecarrées avec succès par Imperva Cloud WAF et Imperva WAF Gateway (WAF géré par le client). La plupart des tentatives d'exploitation ont été menées par des outils de piratage automatisés écrits dans divers langages de script, tels que Python via le module requests et Bash via l'outil CURL. Les principaux secteurs ciblés par cette CVE sont les services financiers et la santé.
L'équipe de recherche sur les menaces d'Imperva a observé des tentatives d'exploitation provenant de ces IP :
51[.]158[.]122[.]21
51[.]15[.]218[.]116
196[.]112[.]216[.]184
67[.]220[.]86[.]236
51[.]15[.]199[.]148
158[.]247[.]208[.]44
50[.]19[.]142[.]233
Il est également important de noter que ces IP avaient un score de risque élevé basé sur le mécanisme de réputation IP d'Imperva. Cela suggère que ces IP participaient activement à des activités malveillantes ces derniers jours.
Comme toujours, l'équipe de recherche sur les menaces d'Imperva surveille de près la situation et fournira des mises à jour au fur et à mesure que de nouvelles informations seront disponibles.
un exploit POC pour CVE-2023-34362 affectant MOVEit Transfer
Bien que j'aie été le principal développeur de ce projet, ce projet n'aurait même pas pu démarrer sans l'aide de ces projets open source, merci spécial à :
Ceci est un exemple de la façon dont vous pouvez donner des instructions pour configurer votre projet localement. Pour obtenir une copie locale opérationnelle, suivez ces étapes simples.
Ce programme n'a pas de prérequis
git clone https://github.com/errorfiathck/MOVEit-Exploit.git
cd MOVEit-Exploit
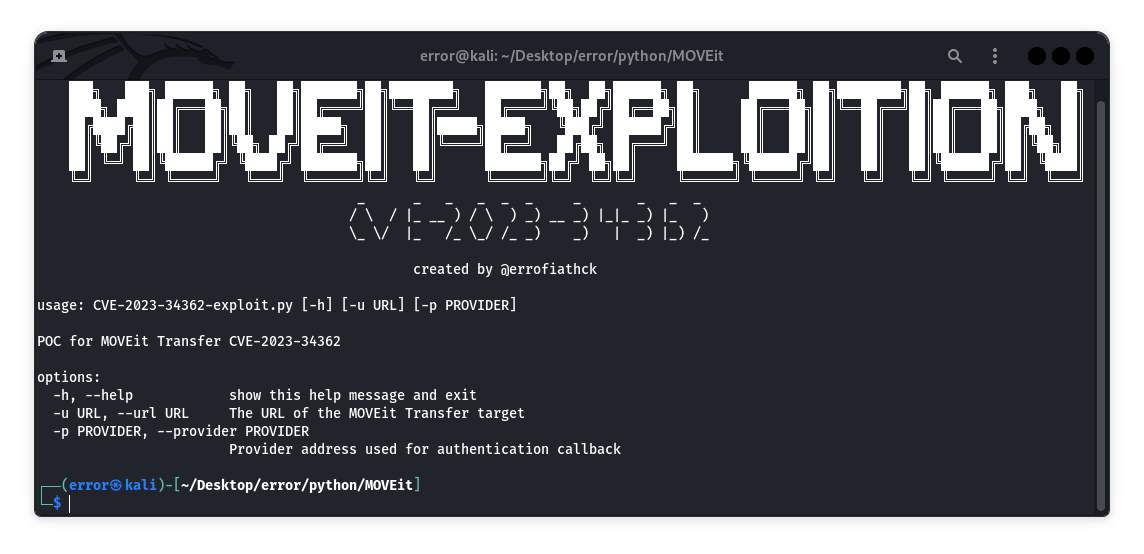
python3 CVE-2023-34362.py https://127.0.0.1
[*] Getting sysadmin access token
[*] Got access token
[*] Getting FolderID
[*] Got FolderID: 963611079
[*] Starting file upload
[*] Got FileID: 965943963
[*] Injecting the payload
[*] Payload injected
[*] Triggering payload via resume call
[+] Triggered the payload!
[*] Deleting uploaded file
