 eqtylab/cupcake
Une couche native d'application de politiques pour les agents de codage IA. Construit sur OPA/Rego.


Faites en sorte que les agents IA respectent les règles.
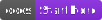


Couche d'application des politiques pour les agents IA ; offrant de meilleures performances et une meilleure sécurité sans consommer de contexte du modèle.
Cupcake intercepte les événements des agents et les évalue par rapport à des règles définies par l'utilisateur écrites en Open Policy Agent (OPA) Rego. Les actions des agents peuvent être bloquées, modifiées et auto-corrigées en fournissant à l'agent des retours utiles. Les avantages supplémentaires incluent l'automatisation réactive de tâches que vous n'avez pas besoin de confier à l'agent (comme le linting après une modification de fichier).
2025-12-10: Publication officielle en open source. La feuille de route sera produite au premier trimestre 2026.
2025-04-04: Nous avons produit la demande de fonctionnalité pour les hooks Claude Code. L'alignement au runtime nécessite une intégration dans les harness d'agents, et nous nous éloignons de la surveillance du comportement des agents au niveau du système de fichiers et de l'OS (premier PoC de Cupcake).
Cupcake fournit des intégrations natives légères pour plusieurs agents de codage IA :
| Harness | Statut | Guide d'intégration |
|---|---|---|
| Claude Code | ✅ Pleinement pris en charge | Guide de configuration |
| Cursor | ✅ Pleinement pris en charge | Guide de configuration |
| Factory AI | ✅ Pleinement pris en charge | Guide de configuration |
| OpenCode | ✅ Pleinement pris en charge | Guide de configuration |
| AMP | Bientôt disponible | En attente de publication |
| Gemini CLI | Bientôt disponible | En attente de publication |
Chaque harness utilise des formats d'événements natifs. À l'instar de terraform, les politiques sont séparées par harness (policies/claude/, policies/cursor/, policies/factory/, policies/opencode/) pour garantir la clarté et un accès complet aux capacités spécifiques à chaque harness. Si un harness particulier n'est pas pris en charge, c'est parce qu'il ne dispose d'aucun moyen d'intégration au runtime.
Cupcake peut être intégré dans des applications d'agents JavaScript via des bindings natifs. Cela permet l'intégration avec des frameworks d'agents web comme LangChain, Google ADK, NVIDIA NIM, Vercel AI SDK, et plus encore.
| Langage | Binding |
|---|---|
 TypeScript | ./cupcake-ts |
Cupcake agit comme une couche d'application des règles entre vos agents de codage et leur environnement d'exécution via des hooks directement dans le chemin d'action de l'agent.
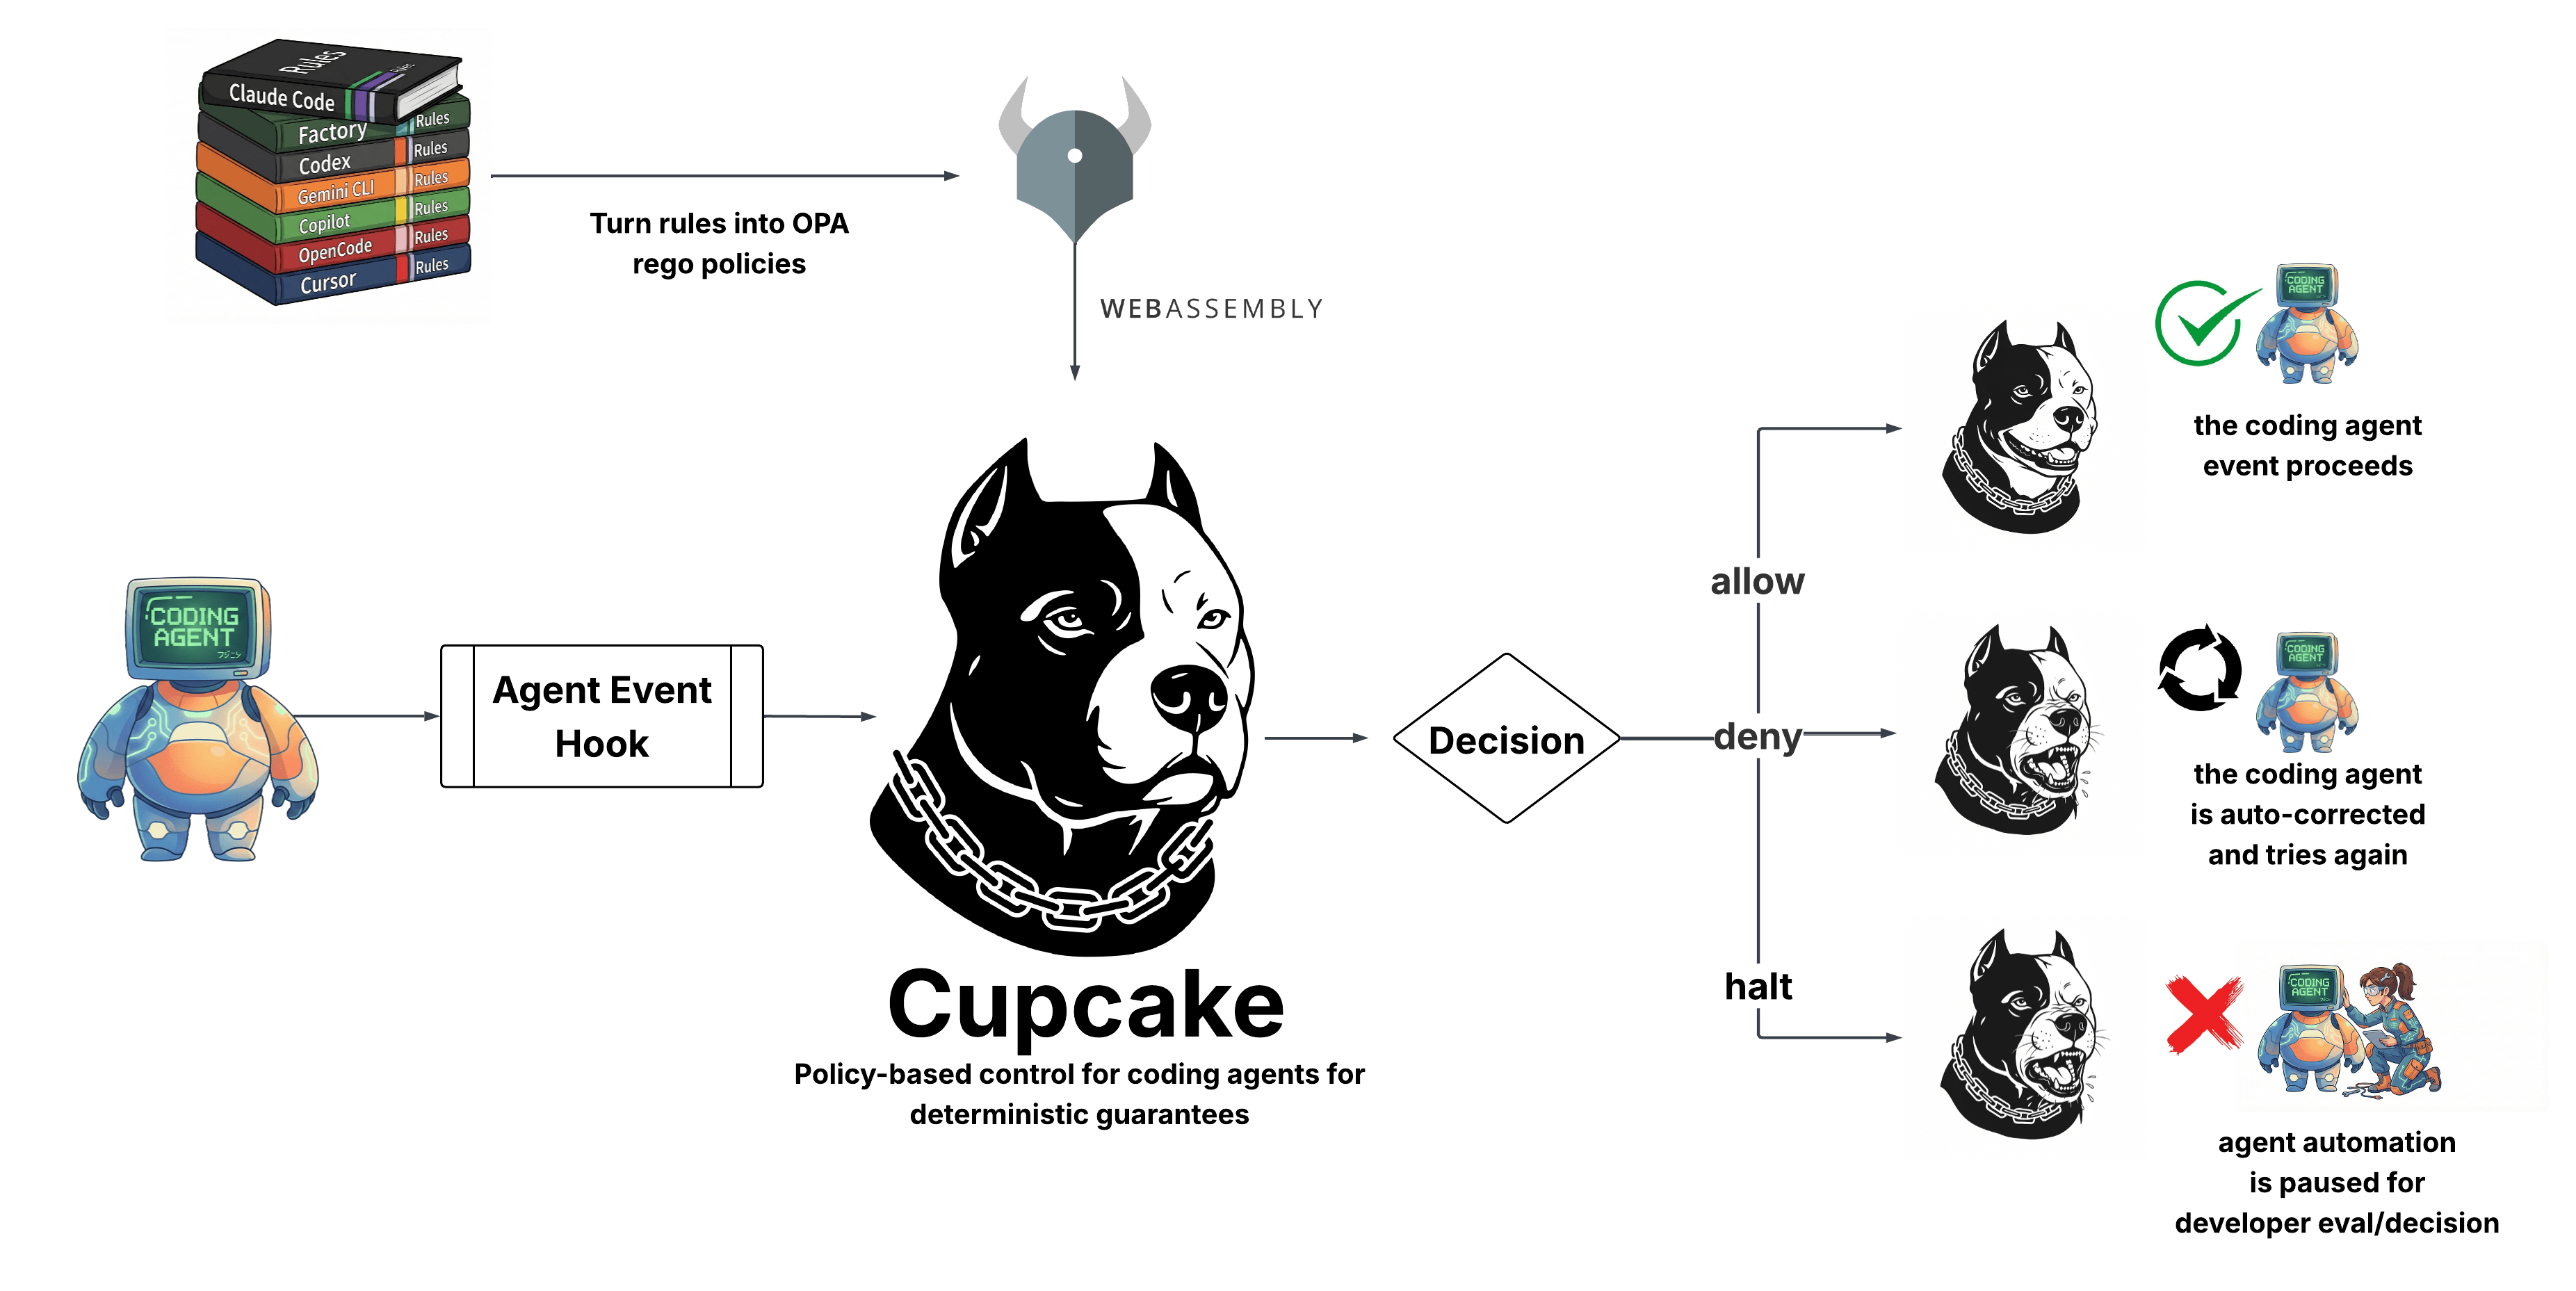
Agent → (proposed action) → Cupcake → (policy decision) → Agent runtime
git push, fs_write).Cupcake prend en charge deux modèles d'évaluation :
En fonction de l'évaluation, Cupcake renvoie l'une des cinq décisions suivantes à l'environnement d'exécution de l'agent, accompagnée d'un message lisible par un humain :
