CVE-2018-11311 | Vulnérabilité de nom d'utilisateur et mot de passe FTP codés en dur dans mySCADA myPRO 7

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-11311
https://www.exploit-db.com/exploits/44656/
http://myscada.org/wp-content/uploads/downloads/BOXv7/changelog.txt
Changelog v7.0.46
-----------------
- fix of possible vulnerability as described here https://vuldb.com/?id.118038
  - This release disables download of project using FTP protocol. The download is performed over secure SSL channel now.
  - You don't have to do anything to activate this, it is done automatically. After the installation restart your system TWICE please.
- minor bug fixes - speed optimisation
myPRO est un système HMI/SCADA professionnel conçu principalement pour la visualisation et le contrôle de processus industriels. myPRO est une solution efficace et innovante pour toute industrie nécessitant un fonctionnement ininterrompu. myPRO garantit une supervision fiable, une interface conviviale et une sécurité supérieure. Il prend en charge les plateformes Windows OS (32/64 bits), Mac OS X et Linux (32/64 bits). (plus : https://www.myscada.org/mypro/)
Dans la dernière version de myPRO (v7), il a été découvert que les informations du nom d'utilisateur et du mot de passe du serveur FTP -écoutant sur le port 2121- sont conservées dans le fichier en utilisant l'ingénierie inverse. Toute personne se connectant à un serveur FTP avec un compte autorisé peut télécharger ou déposer des fichiers sur le serveur exécutant le logiciel myPRO.
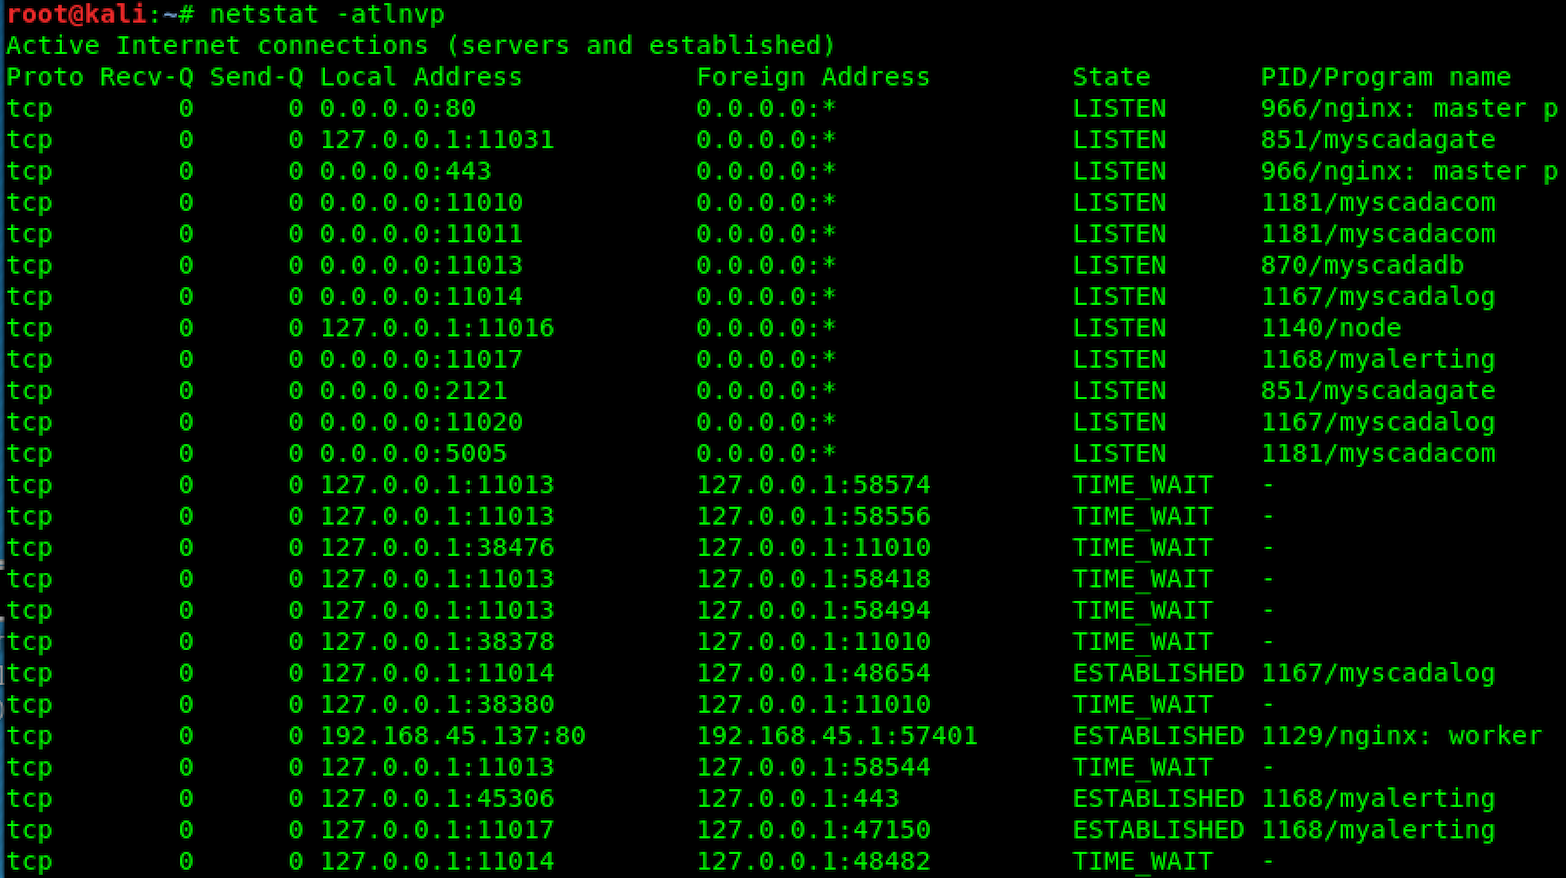
Premièrement, j'ai trouvé les ports écoutés par myPRO. Vous pouvez obtenir des informations sur les ports et les services en cours d'exécution en utilisant la commande netstat. Comme vous pouvez le voir sur les images, lorsque vous installez myPRO, vous voyez de nombreux ports ouverts. La vulnérabilité fonctionne sur toutes les plateformes prises en charge.


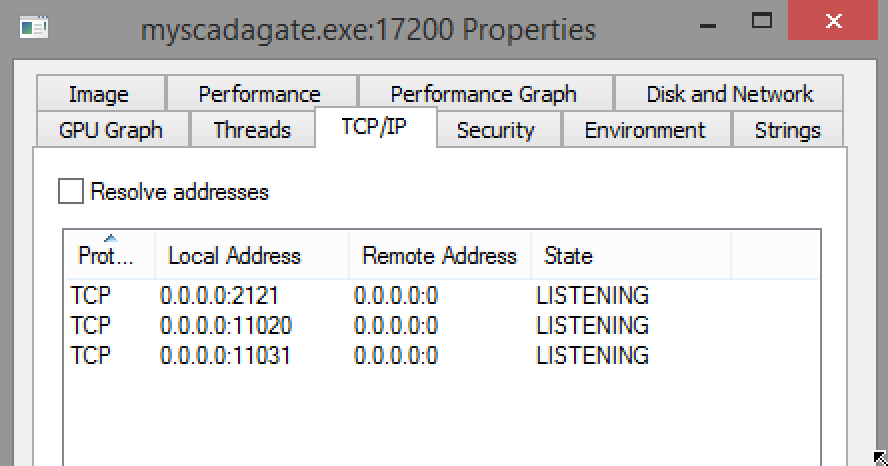
Lors de mes premières recherches sur Windows OS, myPRO possède de nombreux processus et j'ai remarqué que 'myscadagate.exe' écoute sur le port #2121. Le port 2121 est important car il pourrait s'agir d'un service FTP.

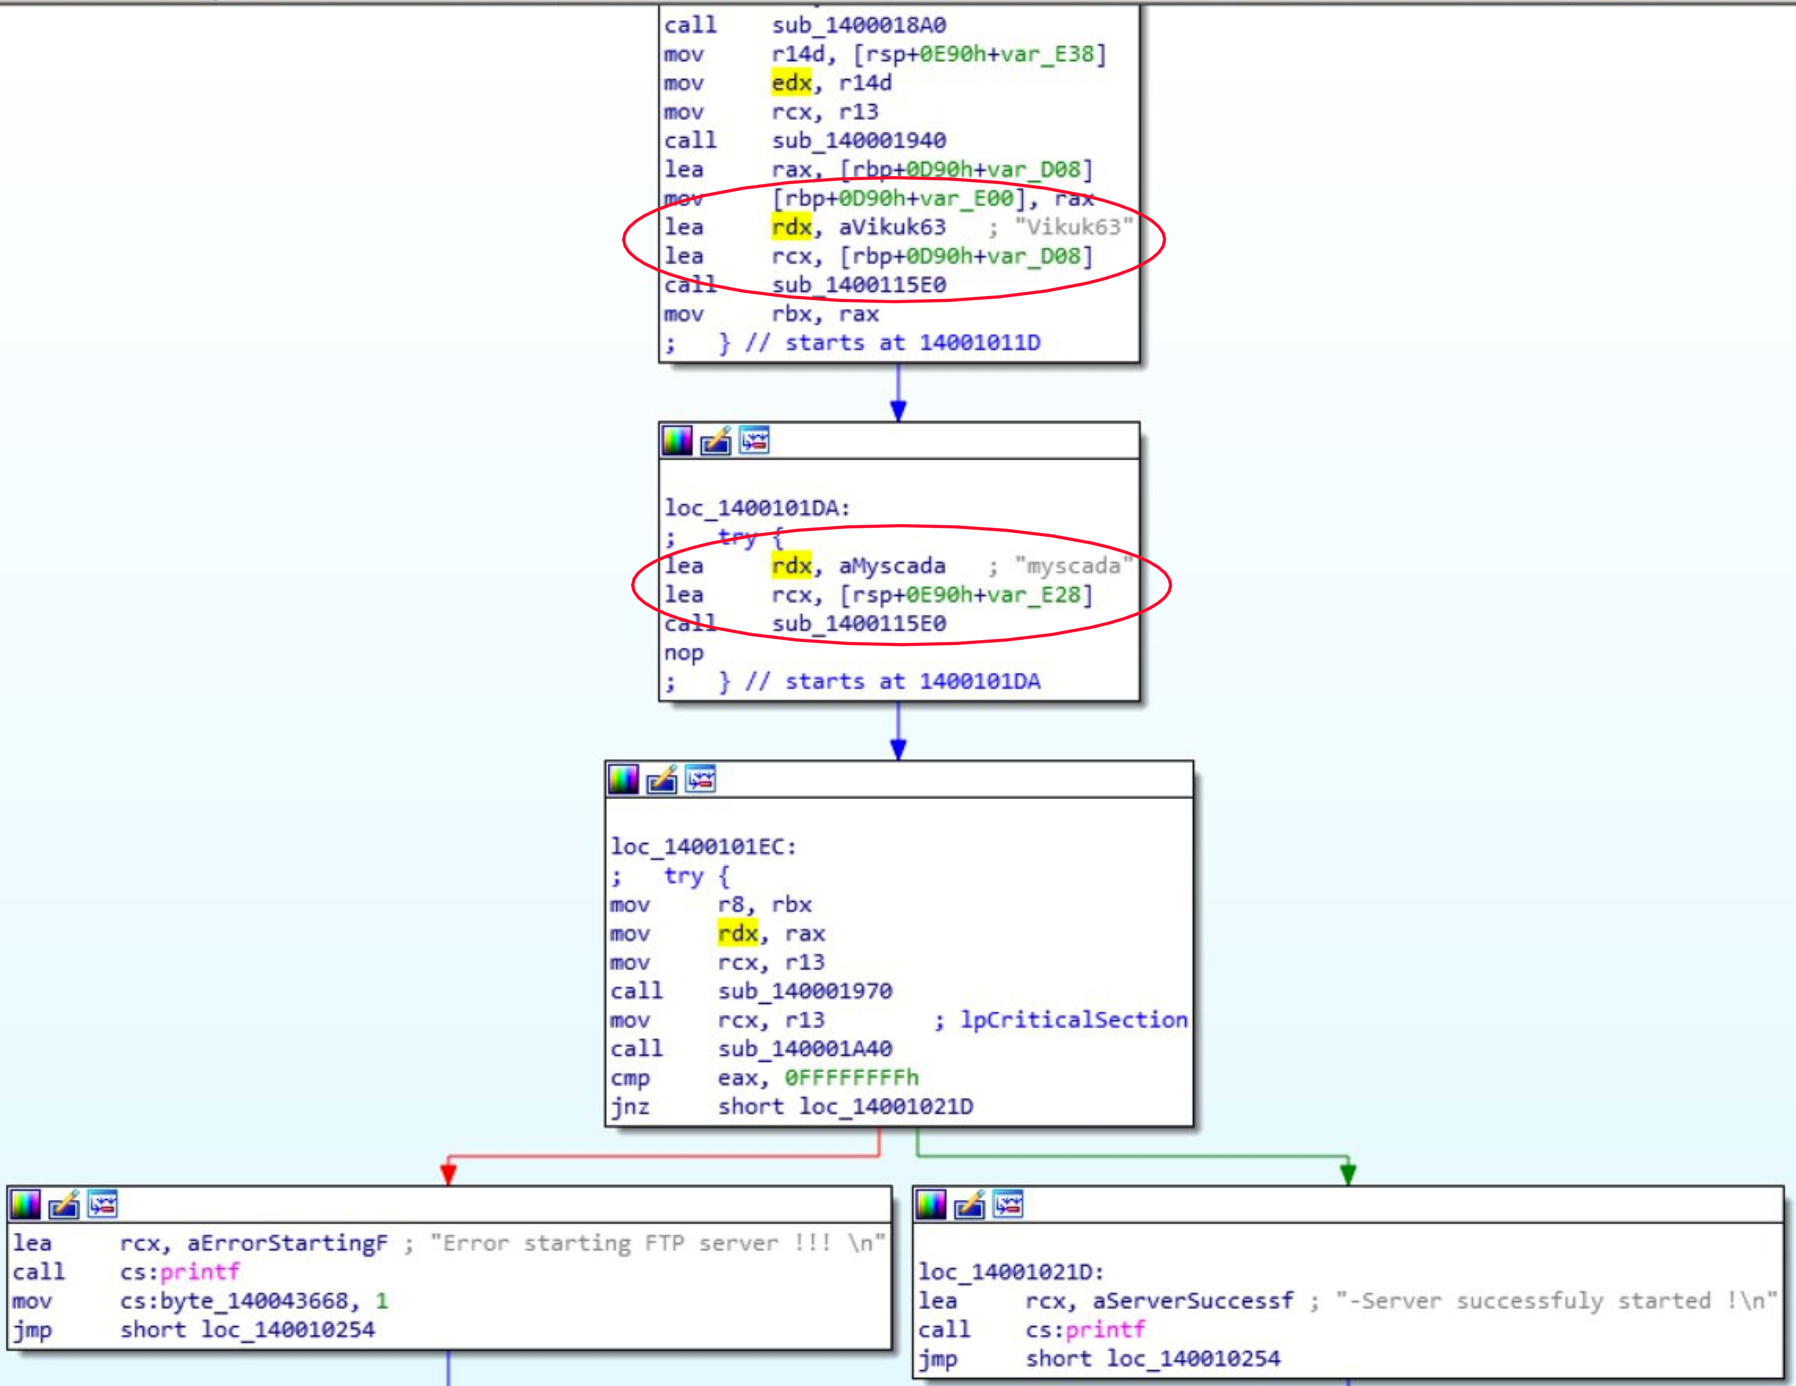
Comme vous pouvez le voir sur l'image ci-dessous, j'ai découvert qu'ils avaient placé le nom d'utilisateur et le mot de passe (myscada:Vikuk63) dans le code source. J'ai obtenu l'accès en me connectant au port 2121 du serveur myPRO avec n'importe quel client FTP.

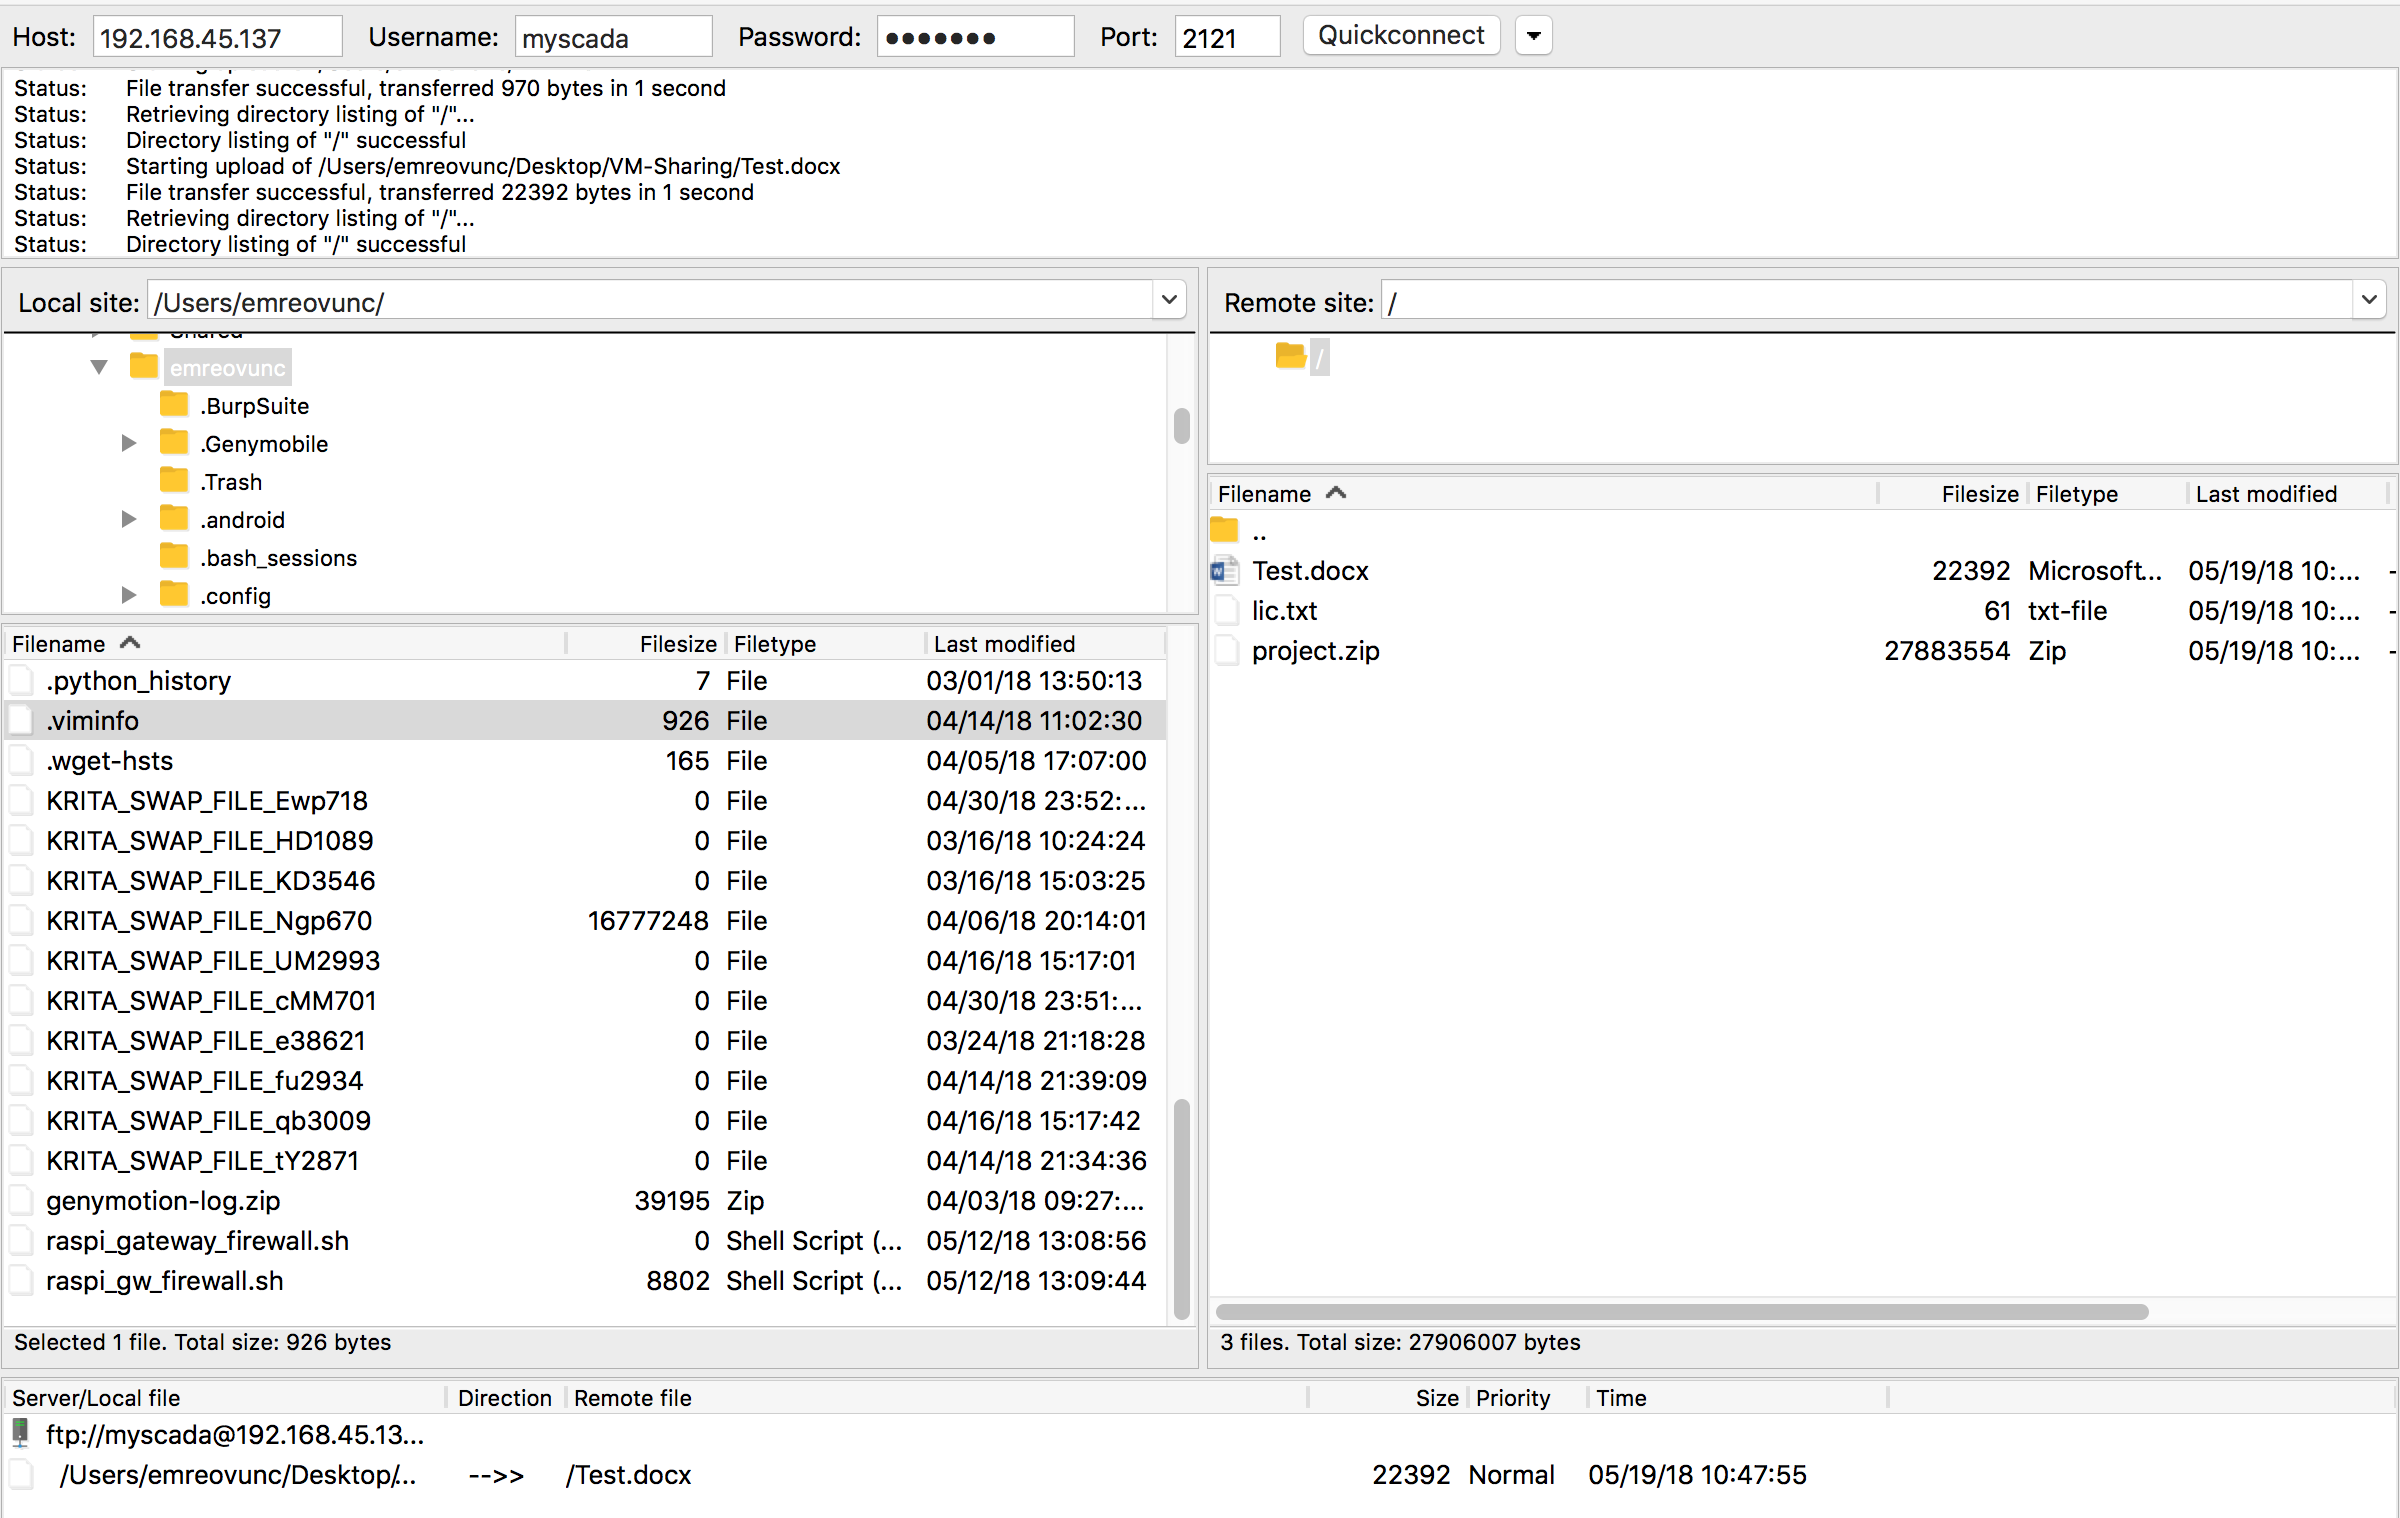
En guise de contournement, vous devez restreindre l'accès au port 2121 depuis l'extérieur. Il n'existe pas de solution permanente de la part du fournisseur car aucun correctif n'est disponible.

