
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
telnet_scan — scanner/exploiteur CVE-2026-24061 & CVE-2026-32746 | Kitploit
Outils/GitHubGitHub/ekomssavior/telnet_scan
Scanners de VulnérabilitésExploitationSécurité RéseauTests d'IntrusionAuthentificationApprentissage et ÉducationExploitation de BinairesLabs et Pratique
GitHubekomssavior/telnet_scan

telnet_scan

scanner/exploiteur CVE-2026-24061 & CVE-2026-32746

Voir le dépôt
1168il y a 4 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Scanner de vulnérabilités Telnet (CVE-2026-24061 & CVE-2026-32746)

Licence:ek0ms

Un outil d'évaluation de sécurité basé sur Python qui détecte et (le cas échéant) exploite deux vulnérabilités critiques dans GNU InetUtils telnetd :

  • CVE-2026-24061 – Contournement d'authentification par injection de variable d'environnement USER (CVSS 9.8)
  • CVE-2026-32746 – Débordement de tampon avant authentification dans le gestionnaire SLC de LINEMODE (CVSS 9.8)

Avertissement important

Cet outil est destiné uniquement aux tests de sécurité autorisés et à des fins éducatives.
Toute utilisation non autorisée contre des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas l'autorisation explicite de tester est illégale. Les auteurs déclinent toute responsabilité en cas d'utilisation abusive ou de dommages causés par cet outil. Utilisez-le à vos risques et périls.
image1(1)

Fonctionnalités

  • Analyse d'une cible unique – Saisissez des adresses IP ou des noms de domaine à l'exécution
  • Analyse par lot – Téléchargez un fichier contenant plusieurs cibles (une par ligne)
  • Tests sélectifs – Testez chaque vulnérabilité individuellement ou les deux
  • Exploitation de CVE-2026-24061 – Si vulnérable, l'outil vous ouvre un shell root interactif directement dans le même terminal
  • Détection de CVE-2026-32746 – Identifie les systèmes vulnérables via la détection de crash contrôlé
  • Gestion propre du terminal – Shell en mode brut avec restauration correcte à la sortie
  • Validation de connexion – Distingue les ports filtrés, les services hors ligne et les vulnérabilités réelles
  • Débogage verbeux – Définissez TELNET_SCAN_VERBOSE=1 pour voir chaque paquet IAC et le récit de l'exploit pas à pas
  • Environnement de laboratoire Docker – Cible vulnérable autonome pour des tests sûrs

Installation

git clone https://github.com/ekomsSavior/telnet_scan.git
cd telnet_scan
chmod +x telnet_scanner.py

Utilisation

Exécution de base

python3 telnet_scanner.py

Laboratoire Docker (test sûr)

Testez l'exploit contre une cible vulnérable connue sans risquer des systèmes réels :

cd lab
docker compose up -d
cd ..
python3 telnet_scanner.py
# Cible : 127.0.0.1, Port : 2323

Le laboratoire exécute un GNU InetUtils 2.5 telnetd vulnérable dans un conteneur isolé, lié uniquement à localhost. Aucune exposition réseau.

Mode verbeux

Déboguez la négociation Telnet et voyez exactement ce qui se passe sur le fil :

TELNET_SCAN_VERBOSE=1 python3 telnet_scanner.py

La sortie verbeuse montre :
  • Chaque commande IAC (DO/WILL/SB) envoyée et reçue
  • Les noms d'options Telnet décodés
  • Les vidages hexadécimaux des charges utiles pour les sous-négociations
  • Le déroulement de l'exploit étape par étape (négociation en 6 étapes)

IMG_2498

Flux de travail pour cible unique

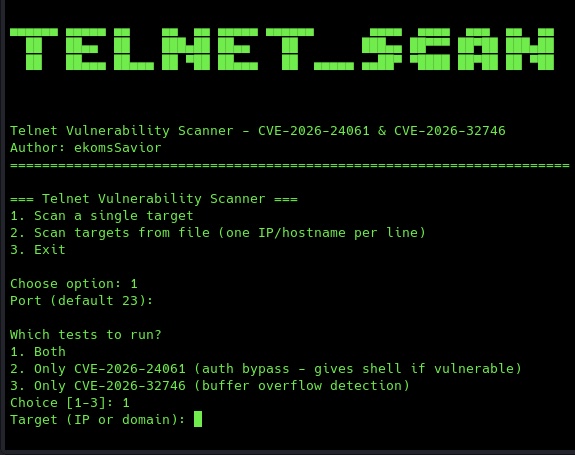
  1. Choisissez l'option 1
  2. Entrez la cible (IP ou domaine, ex. 192.168.1.100 ou example.com)
  3. Spécifiez le port (par défaut 23 si laissé vide)
  4. Sélectionnez le type de test :
    • 1 – Les deux vulnérabilités
    • 2 – Uniquement CVE-2026-24061 (contournement d'authentification)
    • 3 – Uniquement CVE-2026-32746 (débordement de tampon)

Flux de travail pour analyse par lot

  1. Créez un fichier avec les cibles (une par ligne) Exemple targets.txt :
    192.168.1.100
    192.168.1.101
    10.0.0.50
    example.com
    # Ceci est une ligne de commentaire - ignorée
    
  2. Choisissez l'option 2
  3. Entrez le nom du fichier
  4. Spécifiez le port (par défaut 23)
  5. Sélectionnez le type de test (1, 2 ou 3)
  6. Le scanner va :
    • Afficher la progression pour chaque cible
    • Montrer les résultats au fur et à mesure
    • Fournir un tableau récapitulatif à la fin

Lorsqu'un shell est obtenu

Si CVE-2026-24061 réussit :

  1. La vulnérabilité est détectée
  2. Un shell root interactif apparaît directement dans la même fenêtre de terminal
  3. Tapez des commandes et voyez la sortie immédiatement (ex. id, whoami, ls)
  4. Appuyez sur Ctrl+C pour quitter le shell et revenir au menu du scanner
  5. Pour les analyses par lot, il vous sera demandé si vous souhaitez interagir avec le shell ou continuer l'analyse

Aucun terminal séparé ni étape supplémentaire requis.

Comment ça fonctionne

CVE-2026-24061 – Contournement d'authentification

L'exploit suit une négociation Telnet précise en 6 étapes pour garantir la compatibilité avec le vrai GNU InetUtils telnetd :

  1. Attendre la négociation du serveur – Jusqu'à 15 secondes pour le DNS inverse et les options DO initiales
  2. Répondre WILL – Accuser réception de TTYPE, TSPEED, XDISPLOC, NEW_ENVIRON
  3. Attendre SB SEND – Requêtes de sous-négociation du serveur
  4. Envoyer la charge utile d'exploitation – Définir USER="-f root" via la sous-négociation NEW_ENVIRON
  5. Gérer les échanges restants – Répondre à DO/WILL pour SGA, ECHO, LINEMODE, NAWS
  6. Détecter le shell – Chercher l'invite # , root@ ou $

Un thread de maintien en vie envoie IAC NOP toutes les 2 secondes pour empêcher ttloop() de telnetd de détecter la fin de fichier et d'appeler exit(1) avant que la charge utile ne soit traitée.

Le telnetd vulnérable passe -f root à /usr/bin/login, contournant l'authentification et accordant un accès immédiat au shell root.

CVE-2026-32746 – Détection de débordement de tampon

  • Négocie l'option LINEMODE (RFC 1184)
  • Envoie 500+ triplets SLC (1500+ octets) pour faire déborder le tampon de taille fixe
  • Surveille les réinitialisations/plantages de connexion pour confirmer la vulnérabilité

Validation de connexion

  • Pré-analyse pour vérifier la disponibilité du service avant de tenter les exploits
  • Distingue entre :
    • Ports filtrés (pare-feu bloquant)
    • Services hors ligne (aucun service en cours)
    • Services vulnérables (exploit réussi)

Exemple de sortie

Cible unique

=== Scanner de vulnérabilités Telnet ===
1. Analyser une seule cible
2. Analyser des cibles à partir d'un fichier (une IP/nom d'hôte par ligne)
3. Quitter

Choisissez une option : 1
Port (par défaut 23) :

Quels tests exécuter ?
1. Les deux
2. Uniquement CVE-2026-24061 (contournement d'auth - donne un shell si vulnérable)
3. Uniquement CVE-2026-32746 (détection de débordement de tampon)
Choix [1-3] : 1
Cible (IP ou domaine) : 192.168.1.100

[*] Résolution de 192.168.1.100 -> 192.168.1.100
[*] Analyse de 192.168.1.100:23...

[*] Vérification de l'accessibilité du service...
[+] Service accessible

[*] Test de CVE-2026-24061 (contournement d'authentification)...
[!] CVE-2026-24061 : VULNÉRABLE – shell obtenu !

============================================================
[+] SHELL ROOT OBTENU ! Vous êtes maintenant dans un shell root interactif.
[+] Saisissez directement les commandes ici. Appuyez sur Ctrl+C pour quitter le shell.
============================================================

id
uid=0(root) gid=0(root) groups=0(root)
Télécharger l’outil