 ebrasha/abdal-cve-2026-60137

Abdal CVE-2026-60137 est un scanner de sécurité WordPress avancé permettant d'identifier les systèmes potentiellement affectés par la vulnérabilité d'injection SQL CVE-2026-60137. Développé par Ebrahim Shafiei (EbraSha) pour l'évaluation des vulnérabilités, la recherche en sécurité et les tests d'intrusion autorisés.
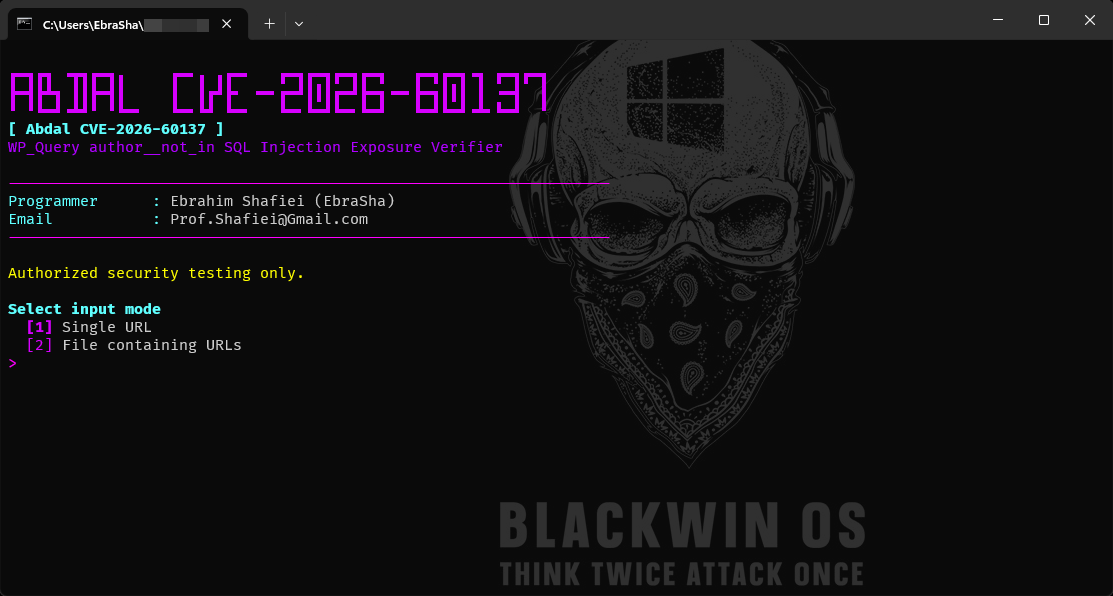
Abdal CVE-2026-60137 est un vérificateur défensif d'exposition WordPress pour l'assainissement insuffisant du paramètre author__not_in dans WP_Query, suivi sous le nom de CVE-2026-60137. La vulnérabilité peut permettre une injection SQL lorsque des entrées non fiables atteignent le paramètre concerné. Sur les versions WordPress 6.9 et 7.0 affectées, elle peut être chaînée avec CVE-2026-63030 dans le cadre du chemin d'exécution de code à distance wp2shell.
L'outil aide les administrateurs et les équipes de sécurité autorisées à identifier les versions WordPress potentiellement affectées et l'exposition suspecte des points de terminaison REST par lots, sans tenter de prouver l'injection SQL via une charge utile destructive de base de données.
La découverte de version et le comportement des points de terminaison peuvent fournir un triage défensif rapide sur de nombreuses installations WordPress. Ce vérificateur combine ces signaux en verdicts clairs afin que les administrateurs puissent prioriser les correctifs et l'inspection de suivi.
| Branche WordPress | Versions affectées | Version corrigée |
|---|---|---|
| 6.8.x | 6.8.0 à 6.8.5 | 6.8.6 ou ultérieure |
| 6.9.x | 6.9.0 à 6.9.4 | 6.9.5 ou ultérieure |
Pour WordPress 6.8.x, le problème publié concerne l'injection SQL facilitée. La chaîne wp2shell complète impliquant CVE-2026-63030 s'applique aux branches 6.9.x et 7.0.x affectées.
/wp-json/batch/v1 et /?rest_route=/batch/v1 comme signaux défensifs d'exposition.VULNERABLE, AFFECTED, AFFECTED-WAF, PATCHED, NOT-AFFECTED, UNKNOWN, NOT-WORDPRESS, INVALID ou ERROR lorsque cela s'applique.Exécutez l'exécutable :
Ensuite, suivez les invites interactives :
Exemple de fichier cible :
https://wordpress.example
https://blog.example
Analysez uniquement les systèmes que vous possédez ou pour lesquels vous êtes explicitement autorisé à évaluer.
[!IMPORTANT] Le verdict est une évaluation heuristique de l'exposition. Il ne constitue pas une preuve autonome qu'une injection SQL a réussi ou qu'une cible a été compromise.
WP_Query, en particulier le paramètre author__not_in.Ce logiciel est fourni uniquement pour des tests de sécurité défensifs légitimes, la vérification par le propriétaire des actifs, l'éducation et la recherche autorisée. Vous êtes responsable de l'obtention de l'autorisation avant d'analyser tout système et du respect de toutes les lois, contrats et politiques applicables.
Le logiciel et ses résultats sont fournis tels quels, sans garanties ni assurances d'exactitude, de disponibilité, d'adéquation à un usage particulier, ou d'absence de faux positifs et de faux négatifs. Le programmeur et les contributeurs ne sont pas responsables des mauvaises utilisations, des interruptions de service, des pertes de données, des incidents de sécurité ou de tout dommage direct ou indirect découlant de l'utilisation de ce projet.
Si vous rencontrez des problèmes ou avez des problèmes de configuration, veuillez nous contacter par e-mail à [email protected]. Vous pouvez également signaler des problèmes sur GitLab ou GitHub.
Si vous trouvez ce projet utile et souhaitez soutenir son développement, veuillez envisager de faire un don :
Conçu avec passion par Ebrahim Shafiei (EbraSha)
Ce projet est sous licence AGPLv3.
| 7.0.x | 7.0.0 à 7.0.1 | 7.0.2 ou ultérieure |
| Verdict | Signification |
|---|
VULNERABLE | La version détectée et les signaux d'exposition observés correspondent fortement au profil affecté de l'outil. |
AFFECTED | La version détectée se situe dans la plage affectée publiée, mais les preuves de point de terminaison sont incomplètes. |
AFFECTED-WAF | La version semble affectée tandis qu'un WAF ou un contrôle d'accès peut interférer avec la vérification. |
PATCHED | La version WordPress détectée inclut le correctif du fournisseur. |
NOT-AFFECTED | La version détectée est en dehors de la plage affectée publiée. |
UNKNOWN | Les preuves disponibles sont insuffisantes pour une classification fiable. |
NOT-WORDPRESS | WordPress n'a pas pu être identifié sur la cible. |
INVALID | La cible fournie n'est pas une URL ou une entrée valide. |
ERROR | Une erreur réseau, TLS, de délai d'expiration ou de traitement HTTP a empêché la vérification. |
